
 mmakingdom/cve-2025-63420
CrushFTP11 antes de 11.3.7_57 é vulnerável a injeção de HTML armazenada no Painel de Administração do CrushFTP (Reports / "Who Created Folder"), permitindo execução persistente de HTML em sessões de administrador.

O CrushFTP11 anterior à versão 11.3.7_57 é vulnerável a injeção de HTML armazenado no Painel de Administração do CrushFTP (Relatórios / "Who Created Folder"), permitindo a execução persistente de HTML em sessões de administrador.
CWE-79 — Neutralização Incorreta de Entrada Durante a Geração de Páginas Web (Cross-site Scripting)
AV:N/AC:L/PR:L/UI:R/S:C/C:N/I:L/A:N
Conforme observado no changelog do fornecedor ( https://crushftp.com/version11_build.html ), as versões 11.3.7_57 e posteriores não são afetadas.
_57: correção da URL de login e correção do encerramento de sessão, e uma HTMLi menor para relatórios: CVE-2025-63420
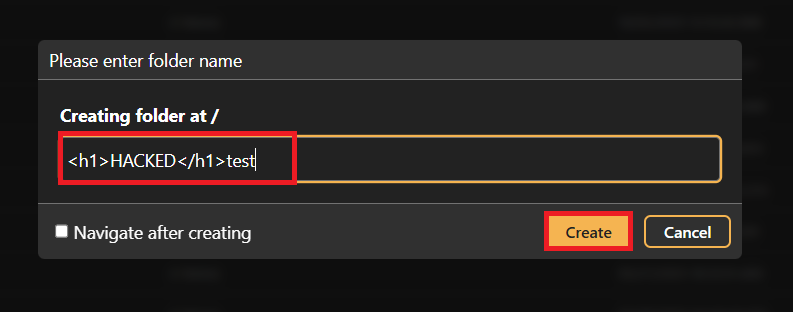
Uma vulnerabilidade de HTMLi armazenado no Painel de Administração do CrushFTP (Relatórios / 'Who Created Folder') permite que atacantes autenticados com permissões para criar pastas injetem códigos HTML maliciosos.
<h1>HACKED</h1>test



Muntadhar Ahmed






