 mmakingdom/cve-2025-63419
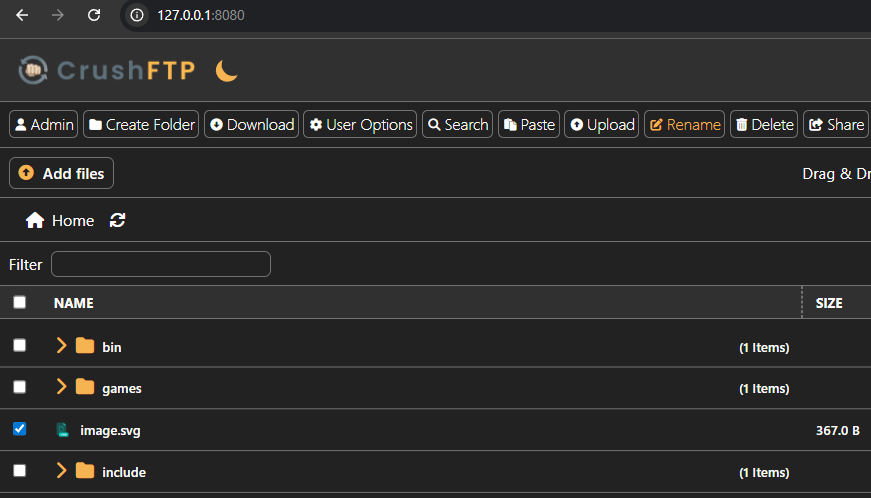
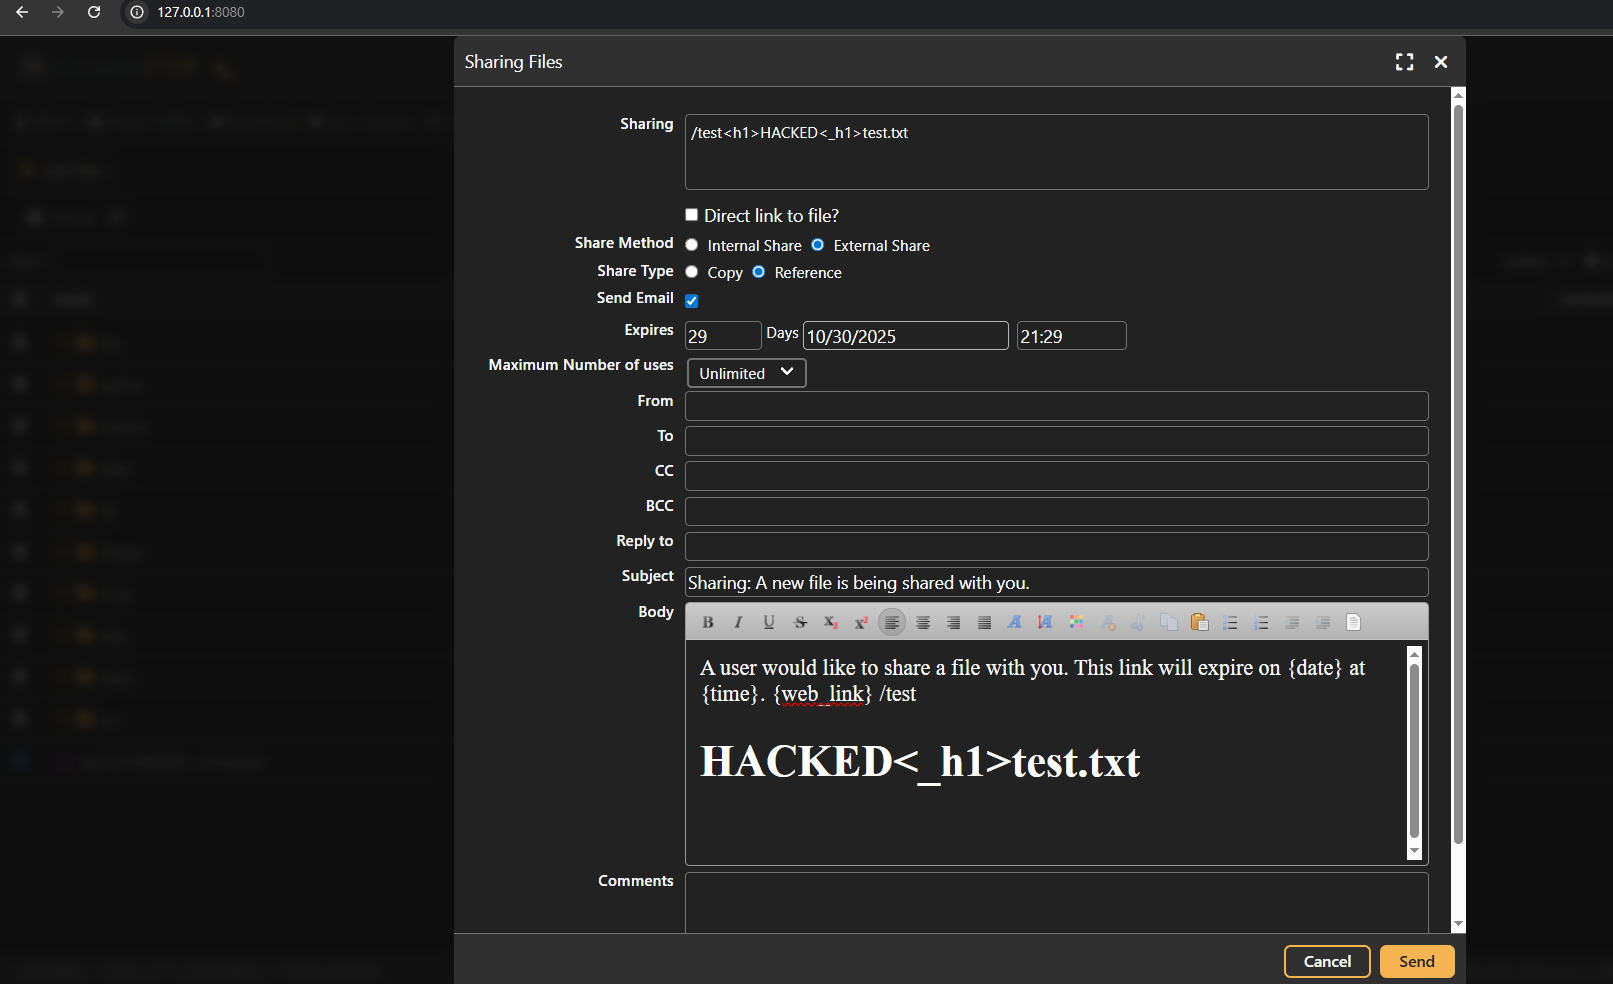
CrushFTP antes de 11.3.7_60 é vulnerável a HTML Injection. O Servidor Baseado na Web possui um recurso onde os usuários podem compartilhar arquivos. O recurso reflete o nome do arquivo para um campo de corpo de e-mail sem sanitização, levando a HTML Injection.

O CrushFTP anterior à versão 11.3.7_60 é vulnerável a Injeção de HTML. O Servidor Baseado na Web possui um recurso onde os usuários podem compartilhar arquivos; o recurso reflete o nome do arquivo em um campo de corpo de e-mail sem sanitização, levando a Injeção de HTML.
CWE-79 — Neutralização Incorreta de Entrada Durante a Geração de Página Web (Cross-site Scripting)
CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:U/C:N/I:L/A:N
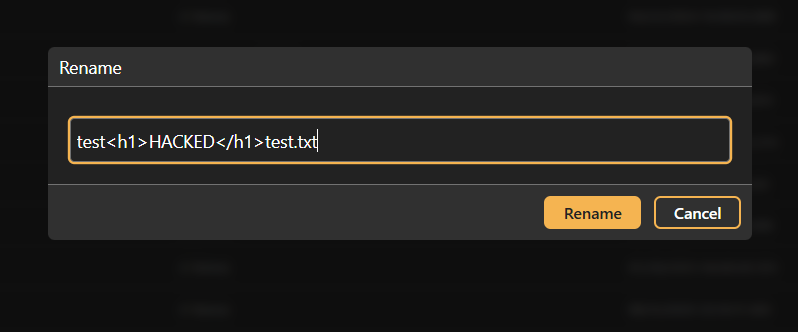
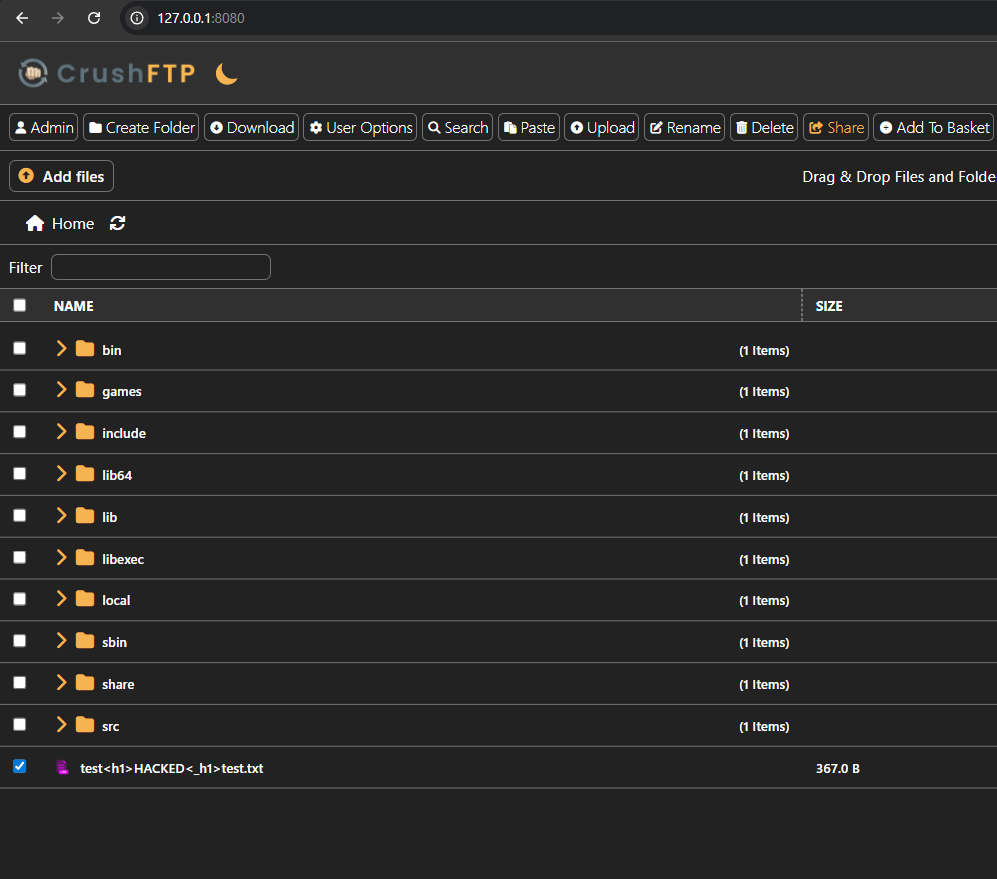
O Servidor Baseado na Web do CrushFTP possui um recurso onde os usuários podem compartilhar arquivos; o recurso reflete o nome do arquivo em um campo de corpo de e-mail sem sanitização, levando a HTMLi. Embora o recurso suporte intencionalmente o uso limitado de código HTML, a falta de sanitização torna esta injeção não intencional e representa um baixo impacto na integridade.
test<h1>HACKED</h1>test.txt
Muntadhar Ahmed
