
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
LolModapi — Exploit de escalonamento de privilégios local para o driver MODAPI.sys do MSI Dragon Center, abusando de escritas MSR não autenticadas para contornar o SMEP e obter SYSTEM. | Kitploit
Ferramentas/GitHubGitHub/mein-0/lolmodapi
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoShellcodeExploração de Binários
GitHubmein-0/lolmodapi

LolModapi

Exploit de escalonamento de privilégios local para o driver MODAPI.sys do MSI Dragon Center, abusando de escritas MSR não autenticadas para contornar o SMEP e obter SYSTEM.

Ver Repositório
6178há 2 mesesAinda não revisado
Compartilhar

oi hackers.

Este é um MSR write não autenticado dentro do MODAPI.sys, o driver de kernel que o MSI Dragon Center 2.0.155.0 instala. O driver expõe um objeto de dispositivo com um descritor de segurança que permite a qualquer usuário local abri-lo, sem admin e sem UAC. Uma vez que você tem o handle, não há whitelist no índice MSR, então você pode ler e escrever qualquer MSR que quiser.

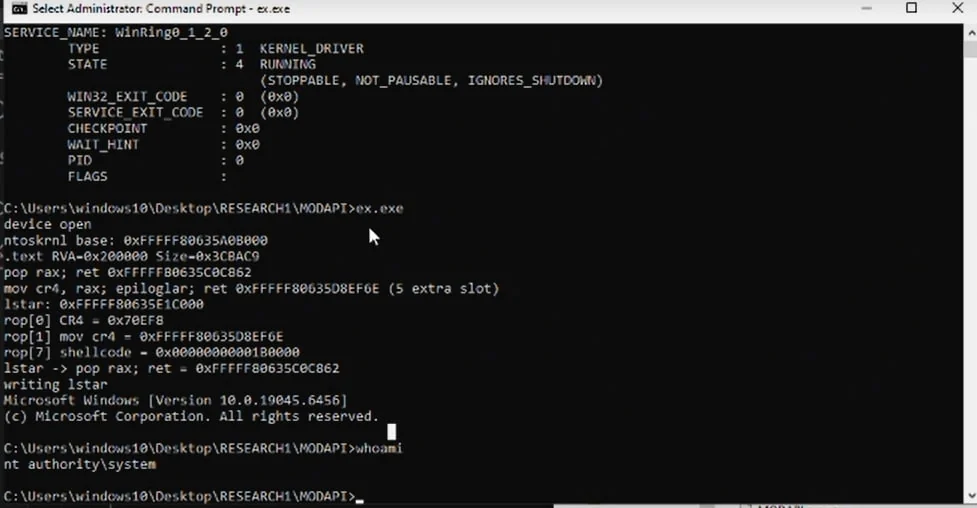
O lado da leitura já quebra o KASLR por si só. Leia IA32_LSTAR (0xC0000082) e o driver entrega ntoskrnl!KiSystemCall64 de graça. O lado da escrita é o verdadeiro problema. IA32_LSTAR é o endereço para o qual a CPU salta em syscall, e o driver permite que um usuário normal o sobrescreva. Aponte-o para código que você controla e a próxima syscall executa seu código em CPL0. SMEP é a única coisa no caminho, então o exploit lê IA32_LSTAR primeiro para encontrar ntoskrnl, analisa a imagem do disco, encontra alguns gadgets para limpar SMEP com mov cr4, rax, executa um pequeno shellcode que copia o token SYSTEM para o processo atual, e restaura IA32_LSTAR na saída para que a máquina continue funcionando.

Testei isso no Windows 10 x64 22H2 (build 19045.6456) a partir de uma conta de usuário padrão. Não há race nem heap grooming, funcionou todas as vezes que executei. O driver vem com o Dragon Center em máquinas MSI, então já está carregado em muitos sistemas. Compile com gcc -O2 -o poc.exe poc.c -lpsapi e execute como um usuário normal. Foi reportado à MSI em 2026-06-21 e a correção foi verificada.

11bd2c9f9e2397c9a16e0990e4ed2cf0679498fe0fd418a3dfdac60b5c160ee5 MODAPI.sys
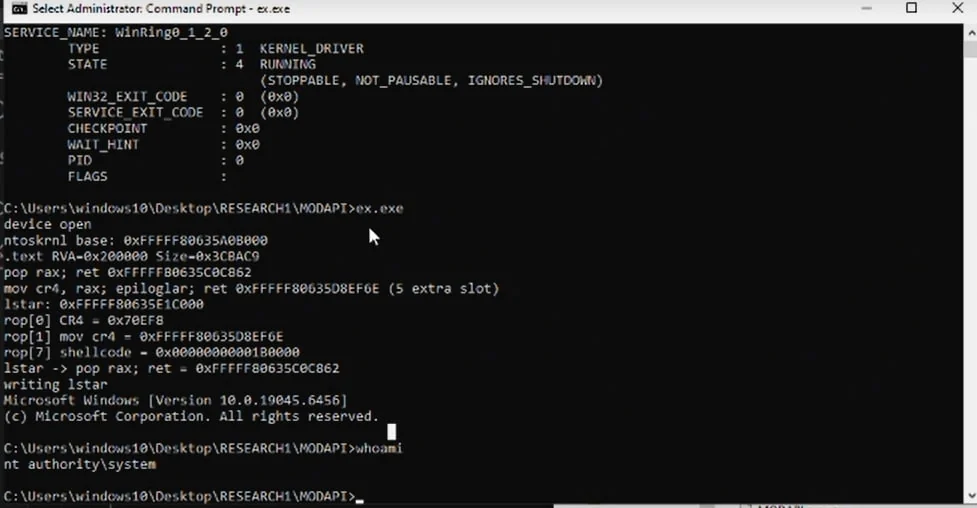
SYSTEM shell

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






