
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
URL_CHECKER — Detector de phishing de URL híbrido baseado em ML e heurísticas, com análise em tempo real, pontuações de confiança explicáveis e API REST para testes de segurança programáticos. | Kitploit
Ferramentas/GitHubGitHub/mannansainicyber/url_checker
Análise de VulnerabilidadesTestes de Segurança de APIsPhishingSegurança WebAprendizado de MáquinaAprendizado e Educação
GitHubmannansainicyber/url_checker

URL_CHECKER

Detector de phishing de URL híbrido baseado em ML e heurísticas, com análise em tempo real, pontuações de confiança explicáveis e API REST para testes de segurança programáticos.

Ver Repositório
135há 7 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Verificador de Phishing de URLs

Python Flask Scikit-Learn License

Uma ferramenta leve baseada na web que detecta se uma URL é provavelmente phishing ou segura usando uma abordagem híbrida de Aprendizado de Máquina (Random Forest/SVM) e análise baseada em regras heurísticas.

Construído para fins educacionais e experimentação em cibersegurança e IA aplicada.


Visão Geral

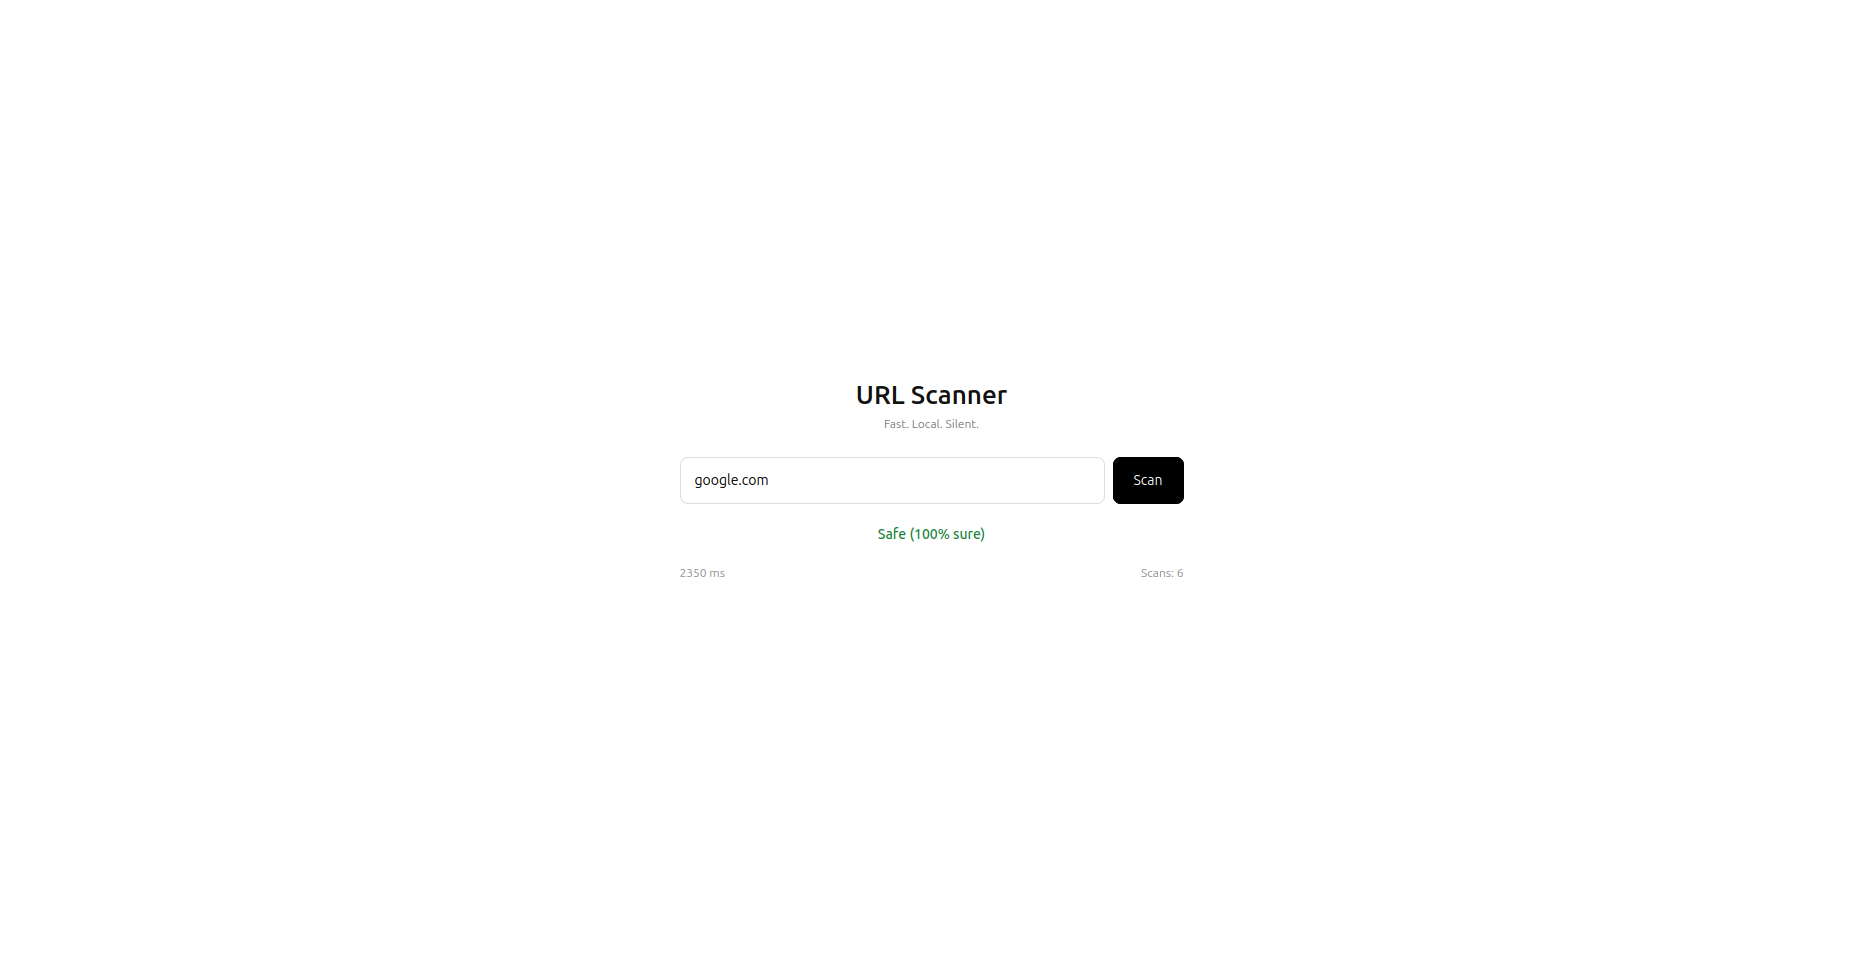
Ataques de phishing frequentemente dependem de engano visual e manipulação de URLs. Esta ferramenta analisa a estrutura e o conteúdo de uma URL para determinar sua intenção maliciosa.
Principais Características

  • Análise em Tempo Real: Aceita uma URL e a processa instantaneamente.
  • Detecção Híbrida: Combina probabilidade de ML com regras de segurança codificadas.
  • Explicabilidade: Retorna uma pontuação de confiança e razões legíveis por humanos (ex.: "Palavras-chave suspeitas encontradas").
  • Desempenho: Armazena resultados em cache localmente para reduzir processamento redundante.
  • Suporte a API: Inclui um endpoint JSON para acesso programático.

Como Funciona

  1. Entrada: O usuário envia uma URL via interface ou API.
  2. Normalização: A URL é limpa e os componentes padrão são analisados (parseados).
  3. Extração de Características: O sistema extrai características numéricas e categóricas (ex.: comprimento, contagem de caracteres especiais, idade do domínio).
  4. Predição: * O Modelo de ML calcula uma pontuação de probabilidade.
    • Lógica baseada em regras verifica por bandeiras vermelhas conhecidas.
  5. Saída: Uma resposta JSON é retornada com o veredito e armazenada em cache para consultas futuras.

Alt text


Configuração

  1. Clone o repositório
  2. Instale as dependências: pip install -r requirements.txt
  3. Baixe o conjunto de dados do Kaggle e coloque dataset_phishing.csv na raiz
  4. Execute python retrain.py para gerar model.pkl
  5. Execute python app.py

Pilha Tecnológica

  • Núcleo: Python 3.x
  • Framework Web: Flask
  • Aprendizado de Máquina: scikit-learn, pandas, joblib
  • Arquitetura: API REST + Frontend Simples em HTML/CSS

⚠️ Aviso

  • Apenas para Uso Educacional: Esta ferramenta não garante 100% de proteção contra ataques de phishing.

  • As predições são probabilísticas e baseadas nos dados de treinamento utilizados.

  • Falsos positivos (sites seguros marcados como phishing) e falsos negativos (sites de phishing marcados como seguros) podem ocorrer.

  • Não confie nesta ferramenta como sua única medida de segurança.

Baixar ferramenta