mandiant/capa
Ferramenta de análise estática e dinâmica baseada em regras que identifica capacidades em arquivos PE, ELF, .NET e shellcode, mapeando-as para técnicas MITRE ATT&CK para triagem de malware.
capa detecta capacidades em arquivos executáveis. Você o executa contra um PE, ELF, módulo .NET, arquivo de shellcode ou um relatório de sandbox e ele informa o que acha que o programa pode fazer. Por exemplo, pode sugerir que o arquivo é um backdoor, é capaz de instalar serviços ou depende de HTTP para se comunicar.
Para inspecionar interativamente os resultados do capa no seu navegador, use o capa Explorer Web.
Se você quiser inspecionar ou escrever regras capa, vá para o repositório capa-rules. Caso contrário, continue lendo.
Abaixo você encontra uma lista de nossos posts no blog sobre capa com mais detalhes.
$ capa.exe suspicious.exe
+--------------------+------------------------------------------------------------------------+ | ATT&CK Tactic | ATT&CK Technique | |--------------------+------------------------------------------------------------------------| | DEFENSE EVASION | Obfuscated Files or Information [T1027] | | DISCOVERY | Query Registry [T1012] | | | System Information Discovery [T1082] | | EXECUTION | Command and Scripting Interpreter::Windows Command Shell [T1059.003] | | | Shared Modules [T1129] | | EXFILTRATION | Exfiltration Over C2 Channel [T1041] | | PERSISTENCE | Create or Modify System Process::Windows Service [T1543.003] | +--------------------+------------------------------------------------------------------------+
+-------------------------------------------+-------------------------------------------------+ | CAPABILITY | NAMESPACE | |-------------------------------------------+-------------------------------------------------| | read and send data from client to server | c2/file-transfer | | execute shell command and capture output | c2/shell | | receive data (2 matches) | communication | | send data (6 matches) | communication | | connect to HTTP server (3 matches) | communication/http/client | | send HTTP request (3 matches) | communication/http/client | | create pipe | communication/named-pipe/create | | get socket status (2 matches) | communication/socket | | receive data on socket (2 matches) | communication/socket/receive | | send data on socket (3 matches) | communication/socket/send | | connect TCP socket | communication/socket/tcp | | encode data using Base64 | data-manipulation/encoding/base64 | | encode data using XOR (6 matches) | data-manipulation/encoding/xor | | run as a service | executable/pe | | get common file path (3 matches) | host-interaction/file-system | | read file | host-interaction/file-system/read | | write file (2 matches) | host-interaction/file-system/write | | print debug messages (2 matches) | host-interaction/log/debug/write-event | | resolve DNS | host-interaction/network/dns/resolve | | get hostname | host-interaction/os/hostname | | create process | host-interaction/process/create | | create registry key | host-interaction/registry/create | | create service | host-interaction/service/create | | create thread | host-interaction/thread/create | | persist via Windows service | persistence/service | +-------------------------------------------+-------------------------------------------------+
# download e uso
Faça o download das versões estáveis dos binários autônomos do capa [aqui](https://github.com/mandiant/capa/releases). Você pode executar os binários autônomos sem instalação. capa é uma ferramenta de linha de comando que deve ser executada no terminal.
Para usar o capa como biblioteca ou integrá-lo com outra ferramenta, consulte [doc/installation.md](https://github.com/mandiant/capa/blob/master/doc/installation.md) para obter mais instruções de configuração.
**Documentação:** [Uso e dicas](https://github.com/mandiant/capa/blob/master/doc/usage.md) · [Instalação](https://github.com/mandiant/capa/blob/master/doc/installation.md) · [Limitações](https://github.com/mandiant/capa/blob/master/doc/limitations.md) · [FAQ](https://github.com/mandiant/capa/blob/master/doc/faq.md)
# capa Explorer Web
O [capa Explorer Web](https://mandiant.github.io/capa/explorer/) permite explorar interativamente os resultados do capa no seu navegador. Além da versão online, você pode baixar um arquivo HTML autônomo para uso local offline.
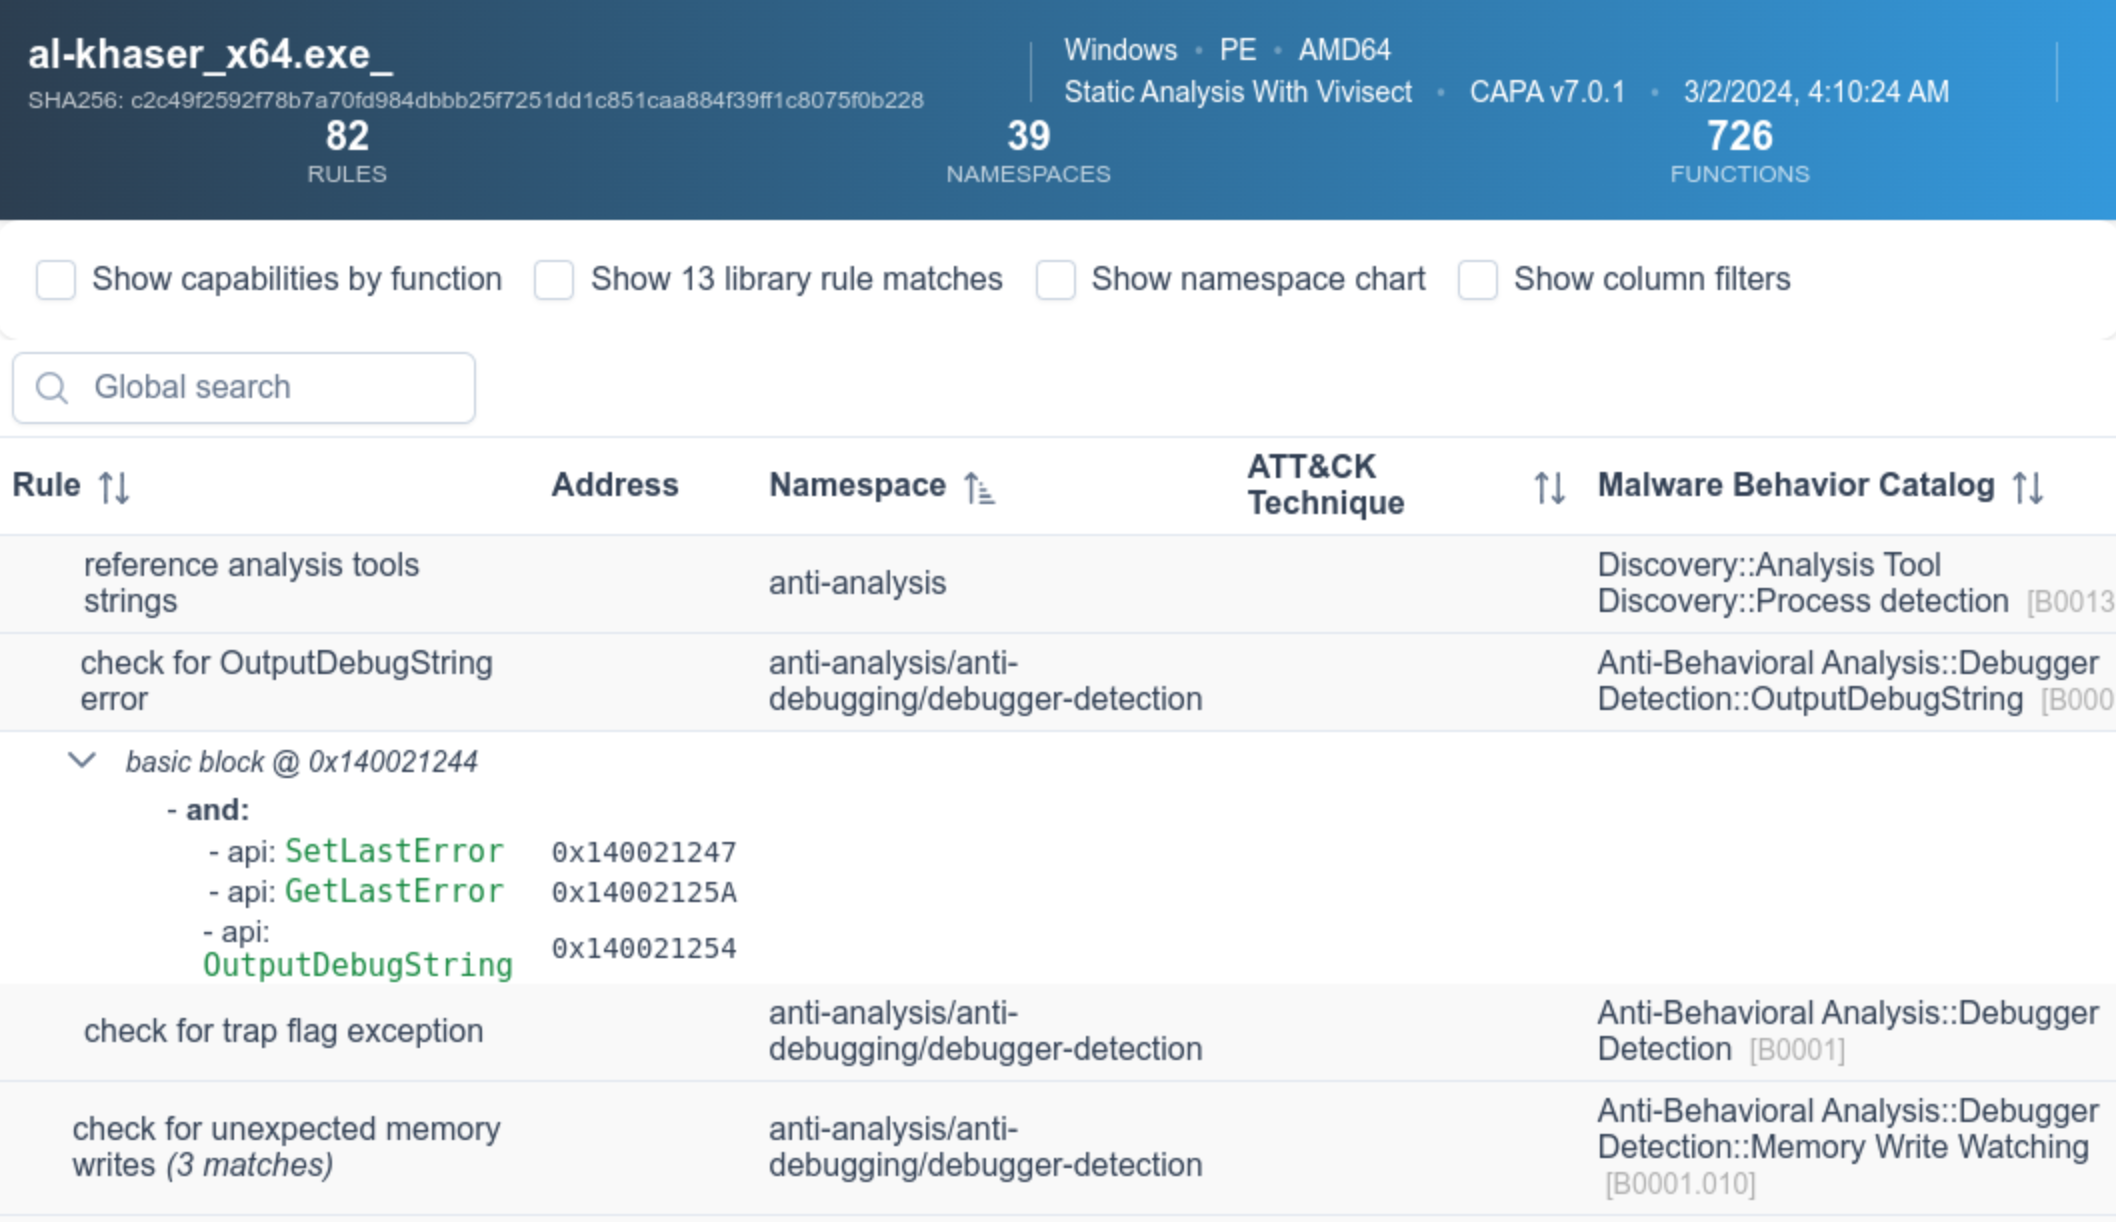
Mais detalhes sobre a interface web estão disponíveis no [README do capa Explorer Web](https://github.com/mandiant/capa/blob/master/web/explorer/README.md).
# exemplo
Na saída de exemplo acima, executamos capa contra um binário desconhecido (`suspicious.exe`), e a ferramenta relata que o programa pode enviar requisições HTTP, decodificar dados via XOR e Base64, instalar serviços e criar novos processos. Em conjunto, isso nos faz pensar que `suspicious.exe` pode ser um backdoor persistente. Portanto, nosso próximo passo de análise poderia ser executar `suspicious.exe` em uma sandbox e tentar recuperar o servidor de comando e controle.
## resultados detalhados
Ao passar a flag `-vv` (para muito verboso), capa reporta exatamente onde encontrou evidências dessas capacidades. Isso é útil por pelo menos dois motivos: