
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/malwareman007/cve-2023-38831
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubmalwareman007/cve-2023-38831

CVE-2023-38831

Gerador de Exploit WinRaR CVE-2023-38831

Ver Repositório
9315há 3 anosAinda não revisado
Site
Compartilhar

CVE-2023-38831 Exploit - Gerador de Arquivo Isca e Troca

Visão Geral

Este script Python é projetado para gerar um arquivo de "isca e troca" (bait and switch). É destinado apenas para fins educacionais e de hacking ético. Certifique-se de ter as permissões necessárias antes de usar este script.

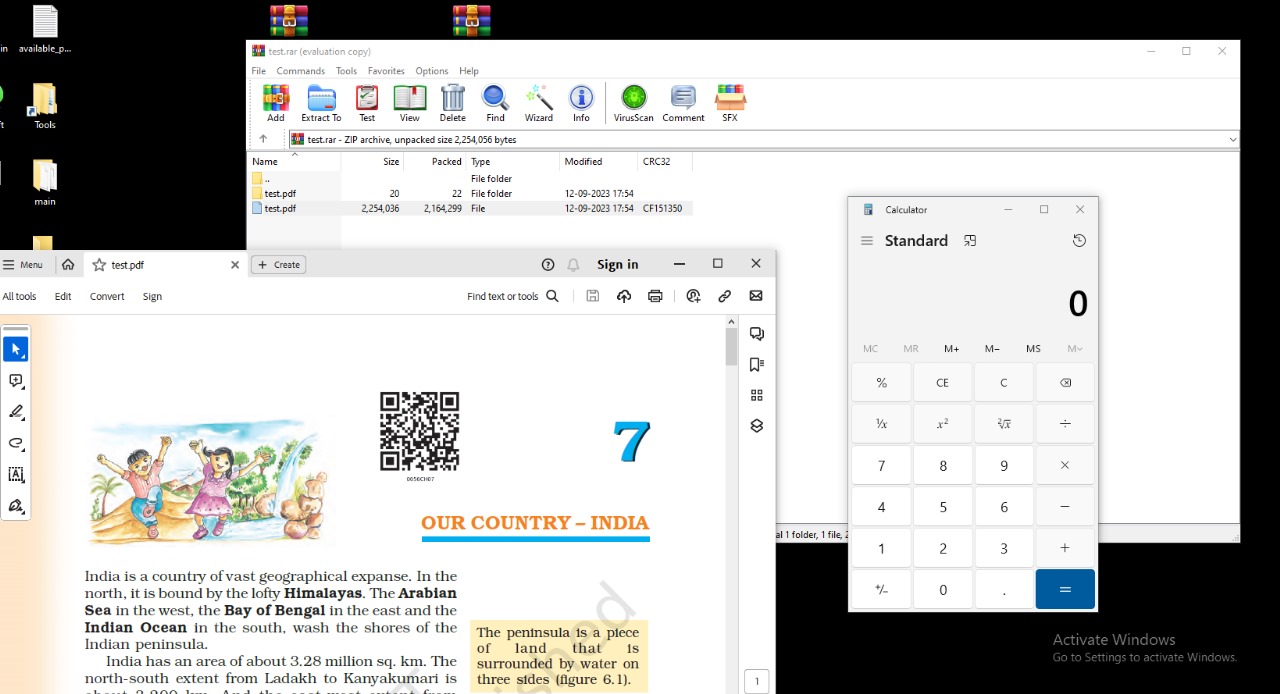
Um arquivo "isca e troca" é um arquivo que contém duas versões diferentes de arquivos com a mesma extensão, dificultando a detecção de conteúdo malicioso por parte do software de segurança. Ele normalmente inclui um arquivo legítimo (isca) e um script malicioso (troca). Quando um usuário ou sistema desavisado extrai e abre o arquivo, o script pode ser executado, potencialmente comprometendo o sistema.

Uso

Sintaxe

python cve-2023-38831.py <BAIT_NAME> <SCRIPT_NAME> <OUTPUT_NAME>

Parâmetros

  • <BAIT_NAME>: O nome do arquivo isca (exemplo: test.pdf).
  • <SCRIPT_NAME>: O nome do arquivo de script malicioso (exemplo: script.bat).
  • <OUTPUT_NAME>: O nome do arquivo de saída do arquivo isca e troca (exemplo: test.rar).

Comando Especial

Você também pode executar um comando de prova de conceito (poc) para ver como o script funciona sem criar um arquivo:

python cve-2023-38831.py poc

Como Funciona

  1. O script recebe o arquivo isca, o arquivo de script e o nome de saída como parâmetros de entrada.
  2. Ele cria um diretório temporário chamado TEMPLATE.
  3. Dentro do diretório TEMPLATE, ele cria um subdiretório com o mesmo nome do arquivo isca (exemplo: my_bait.pdfA).
  4. Ele copia o arquivo de script para o subdiretório com o nome <BAIT_NAME>A.cmd (exemplo: my_bait.pdfA.cmd) e o arquivo isca para o diretório TEMPLATE com o nome <BAIT_NAME>B (exemplo: my_bait.pdfB).
  5. Ele compacta o diretório TEMPLATE em um arquivo ZIP.
  6. Ele abre o arquivo ZIP, substitui as ocorrências de <BAIT_NAME>A por <BAIT_NAME> e <BAIT_NAME>B por <BAIT_NAME> no conteúdo binário.
  7. Ele salva o conteúdo modificado como o nome de saída especificado.

Nota Importante

Este script é apenas para fins educacionais e não deve ser usado para atividades maliciosas. Use-o de forma responsável e com a devida autorização. O uso não autorizado deste script pode violar leis e regulamentos

POC

poc

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





