 macawad/whatsapp-valleyrat-analysis
Stager Winos 4.0 / ValleyRAT entregue via WhatsApp: sideloading de DLL, encerramento do Defender via BYOVD (CVE-2026-36425), protocolo C2 personalizado em TCP 443 e infraestrutura C2 não reportada anteriormente.

Autor: Mac Awad, estudante de Cibersegurança (Certificate IV, TAFE Queensland) · LinkedIn Data: 30 de out. a 1 de nov. de 2026 (horários em AEST, UTC+10) Estado: Comunicado ao ACSC da ASD (ReportCyber), ao ThreatFox e ao registrador do domínio
Um ZIP de "extrato de pagamento" enviado a partir de uma conta de WhatsApp comprometida revelou-se um stager Winos 4.0 / ValleyRAT. Num laboratório isolado, eliminou o Microsoft Defender com um driver vulnerável assinado e, em seguida, enviou beacons para um domínio C2 anteriormente não reportado através de um protocolo binário personalizado em TCP 443. A OSINT passiva rastreou o C2 até um conjunto de servidores Windows descartáveis em Hong Kong.
ardrv.sys da OPSWAT (CVE-2026-36425) usado para eliminar o Microsoft Defenderwwwapko[.]top → 156.234.7[.]71, TCP/443 em bruto (não TLS), hello de 16 bytes, beacon aproximadamente a cada 67 s156.234.7[.]170 um dia antes, muito provavelmente o mesmo servidor antes de uma mudança de IPflowchart TD
A[WhatsApp lure<br/>from hijacked contact] --> B[ZIP]
B --> C[VHD mounted as drive<br/>no MOTW warning]
C --> D[Signed SETTINGM.exe<br/>sideloads hidden Is.Dll]
D --> E[Stage in Users\Public\Libraries<br/>relaunch via rundll32]
E --> F[UAC bypass]
F --> G[Drop ardrv.sys<br/>kill Defender]
G --> H[Beacon to wwwapko.top<br/>TCP 443, every ~67 s]
H --> I[Next stage: Winos 4.0<br/>online module, not received]
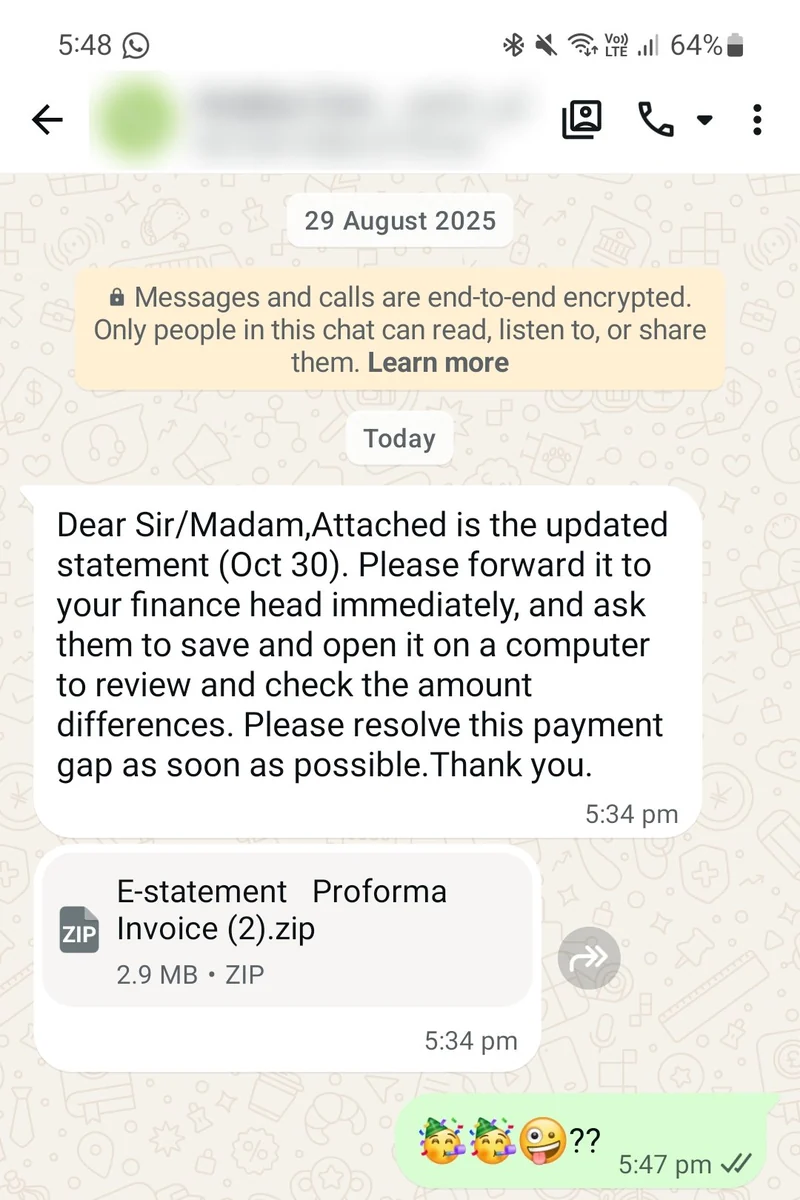
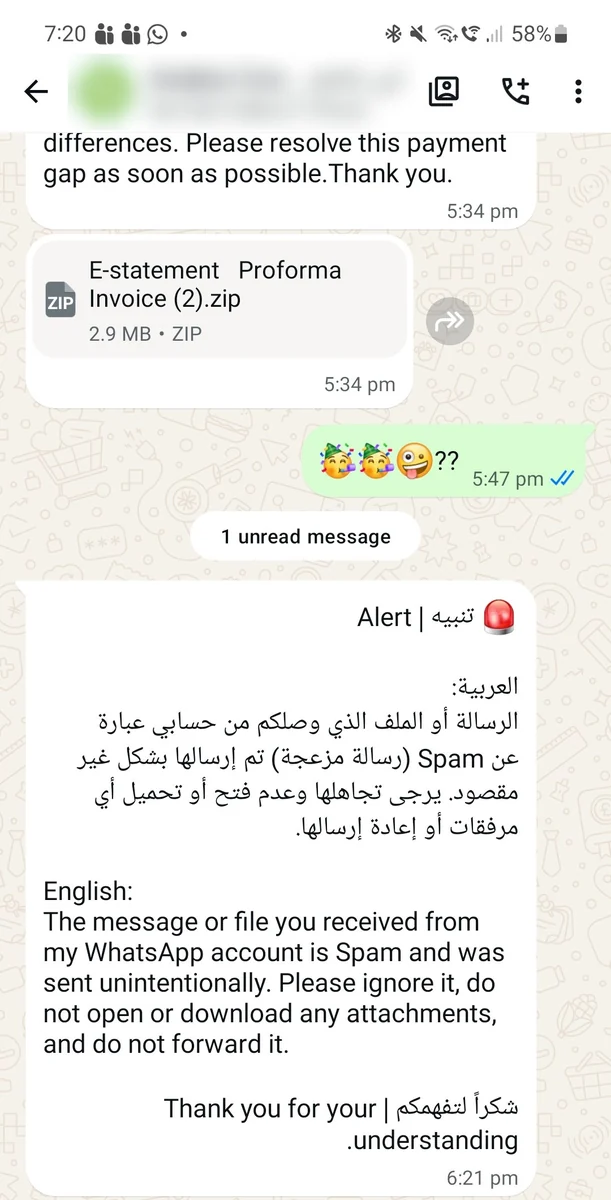
A mensagem usava um roteiro clássico de fraude de fatura: urgência ("resolva esta lacuna de pagamento"), autoridade ("encaminhe para o seu chefe de finanças") e direcionamento de plataforma ("abra em um computador", porque o payload só é executado no Windows). O proprietário da conta enviou um aviso de spam 47 minutos depois, confirmando que a conta foi sequestrada.
| Arquivo | Tamanho | Observações |
|---|---|---|
E-statement Proforma Invoice (2).zip | 2,9 MB | Wrapper |
10301023482034.vhd | 6,3 MB | VHD dinâmico, exFAT, rótulo do volume "Business", criado em 30 de outubro às 02:24 UTC em um relógio UTC+8 |
I1030102341.exe | 360 KB | SETTINGM.exe genuíno da Menksoft (2017), assinado validamente; importa 3 funções de Is.dll |
Is.Dll | 4,28 MB | Malicioso, Oculto + Sistema, compilado em 29 de outubro de 2026 às 17:03 UTC, nome de exportação MSEdgeWebView.dll |

Principais descobertas sobre Is.Dll:
vcruntime140_1_app usado para se relançar via rundll32SETTINGSDATABASE, SYNCENGINEDATABASE, UXDATABASE) são payloads criptografadoscurl -L -s -o, bitsadmin /transfer, certutil -urlcache, msiexec /qn3DC0C2FE338F567442B73E4B644B4F1ADescriptografador (estático, nunca executa a amostra):
import re, sys
key = b'3DC0C2FE338F567442B73E4B644B4F1A'
def rc4(k, d):
    S = list(range(256)); j = 0
    for i in range(256):
        j = (j + S[i] + k[i % len(k)]) % 256; S[i], S[j] = S[j], S[i]
    i = j = 0; out = bytearray()
    for b in d:
        i = (i + 1) % 256; j = (j + S[i]) % 256; S[i], S[j] = S[j], S[i]
        out.append(b ^ S[(S[i] + S[j]) % 256])
    return bytes(out)
data = open(sys.argv[1], 'rb').read()
for m in re.finditer(rb'(?:[0-9A-F]\x00){16,}', data):
    h = m.group().decode('utf-16le')
    if len(h) % 2: continue
    pt = rc4(key, bytes.fromhex(h))
    if sum(32 <= c < 127 for c in pt) > 0.85 * len(pt):
        print(pt.decode()[:150])
Strings descriptografadas reveladas:
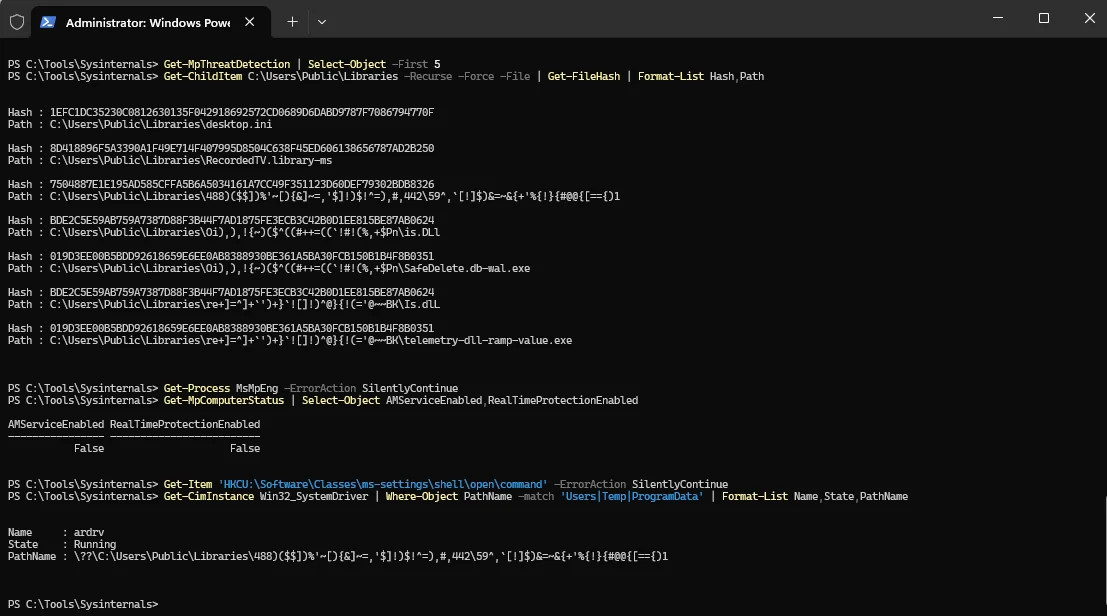
\\.\HWAudioX64, \\.\ardrv, \\.\AlinubxHKCU\Software\Classes\ms-settings\shell\open\command + ComputerDefaults.exe, e o moniker de elevação CMSTPLUA {3E5FC7F9-9A51-4367-9063-A120244FBEC7}C:\Users\Public\Libraries\<random>\<random>Configuração: VM Windows 11 (Defender ativado, Sysinternals Procmon, Process Explorer, Autoruns) e uma VM Kali como falsa internet (INetSim, um pequeno script de DNS falso, tcpdump), num segmento de LAN privado do VMware sem internet real. Snapshot limpo antes de cada execução.
| Hora | Observação |
|---|---|
| 21:40 | O VHD é montado como "Business"; apenas o EXE é visível; nenhuma janela aparece |
| 21:40 | Kit copiado para 3 pastas ocultas com nomes inúteis em C:\Users\Public\Libraries, EXE anfitrião renomeado com nomes de ficheiros do OneDrive (SafeDelete.db-wal.exe, telemetry-dll-ramp-value.exe, SyncEngineDatabase.db.exe) |
| 21:40 | Relançamento: rundll32.exe "...\IS.dll",vcruntime140_1_app |
| 21:40:25 | Larga um driver de 17.744 bytes e cria o serviço de kernel ardrv (OPSWAT, assinatura verificada) |
| 21:40 | Defender eliminado: MsMpEng desapareceu, proteção em tempo real desativada, nenhuma deteção registada |
| 21:40:39 | Primeira consulta DNS para wwwapko[.]top; 1.080 consultas em menos de uma hora |