 mac-123456789-lab/cve-2026-39875-macos-cups-lpe
Usuário sem privilégios para root no macOS Sonoma, Sequoia e Tahoe. Corrigido no macOS 26.6 / 15.7.8 / 14.8.8.

Usuário sem privilégios para root via vulnerabilidade no CUPS afetando macOS Tahoe, Sequoia e Sonoma anteriores ao macOS 26.6 / 15.7.8 / 14.8.8.
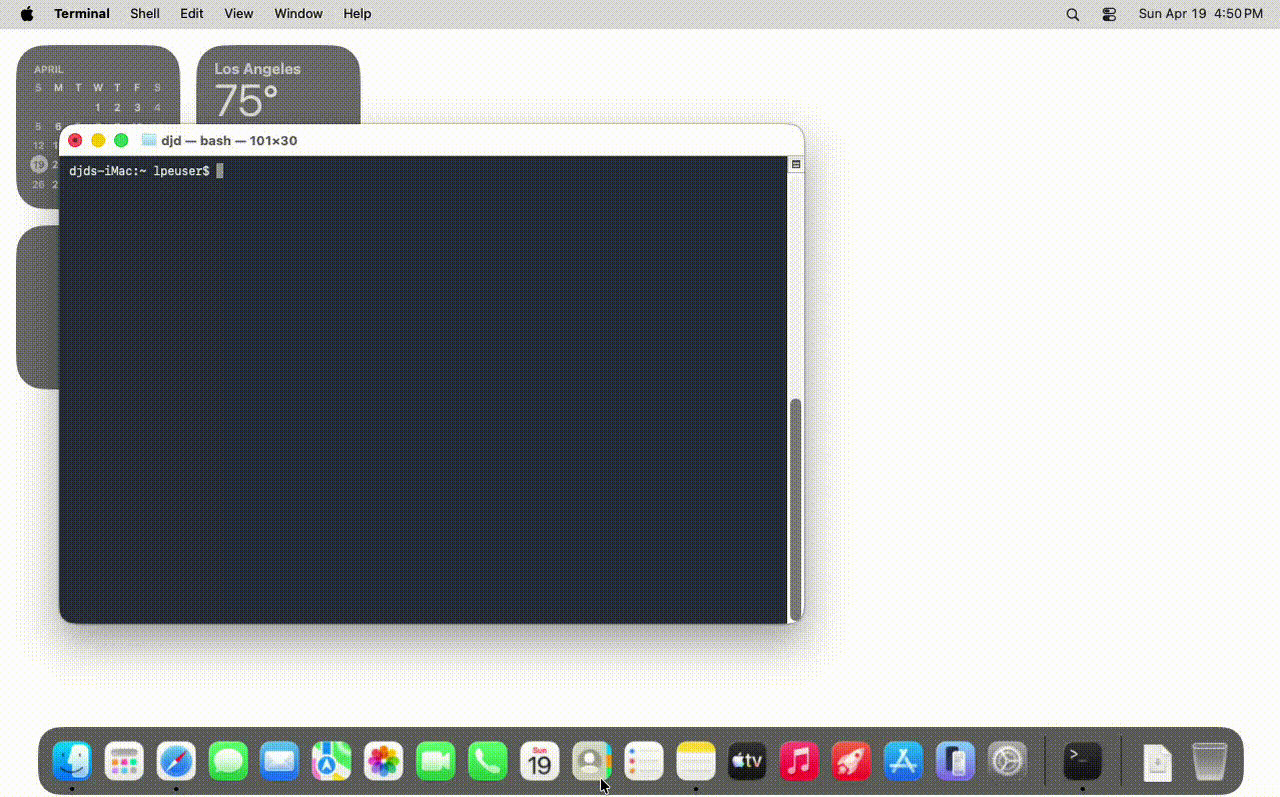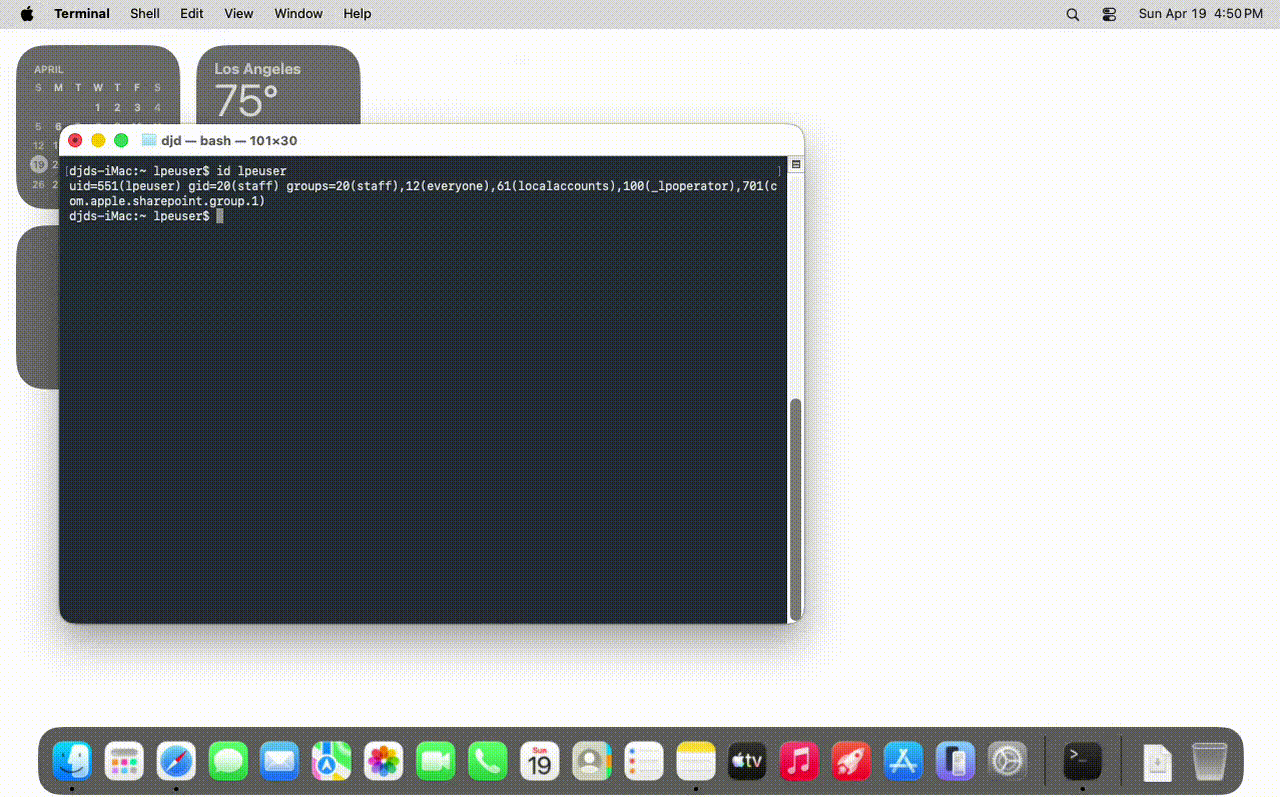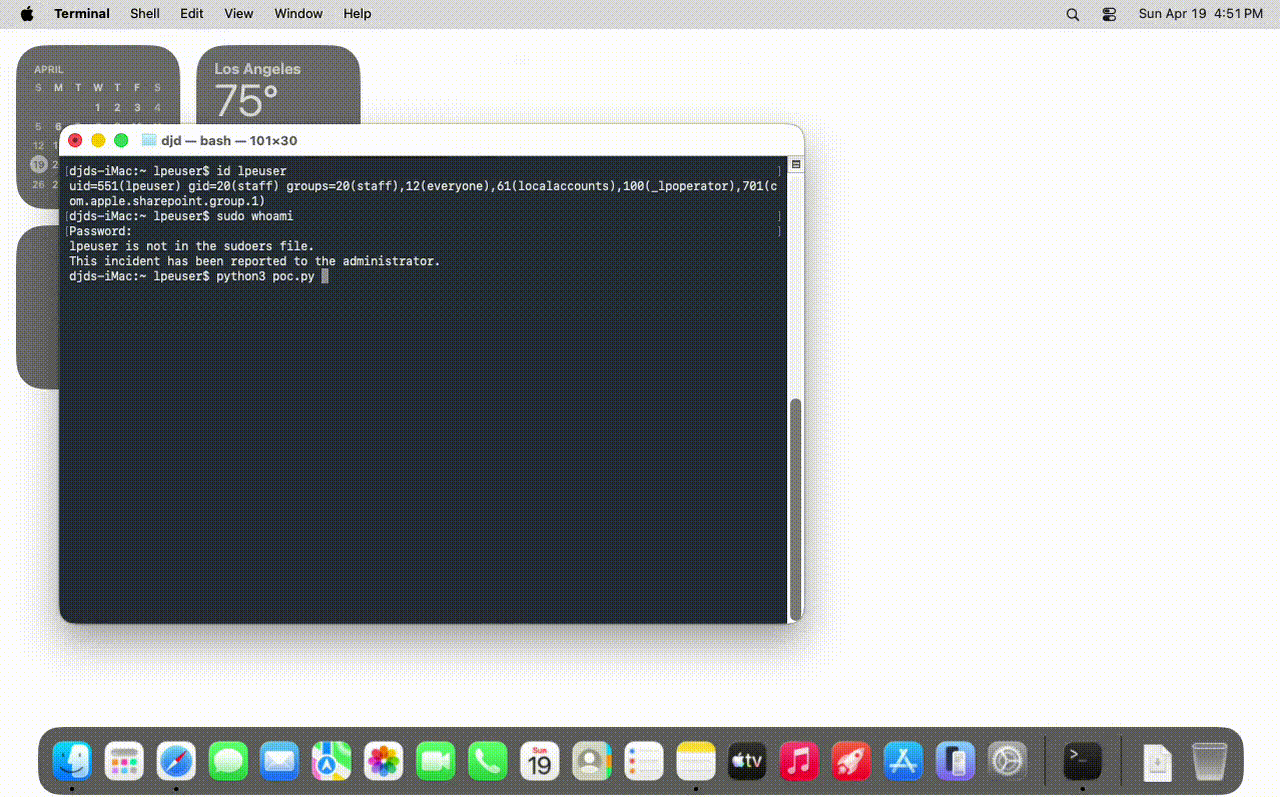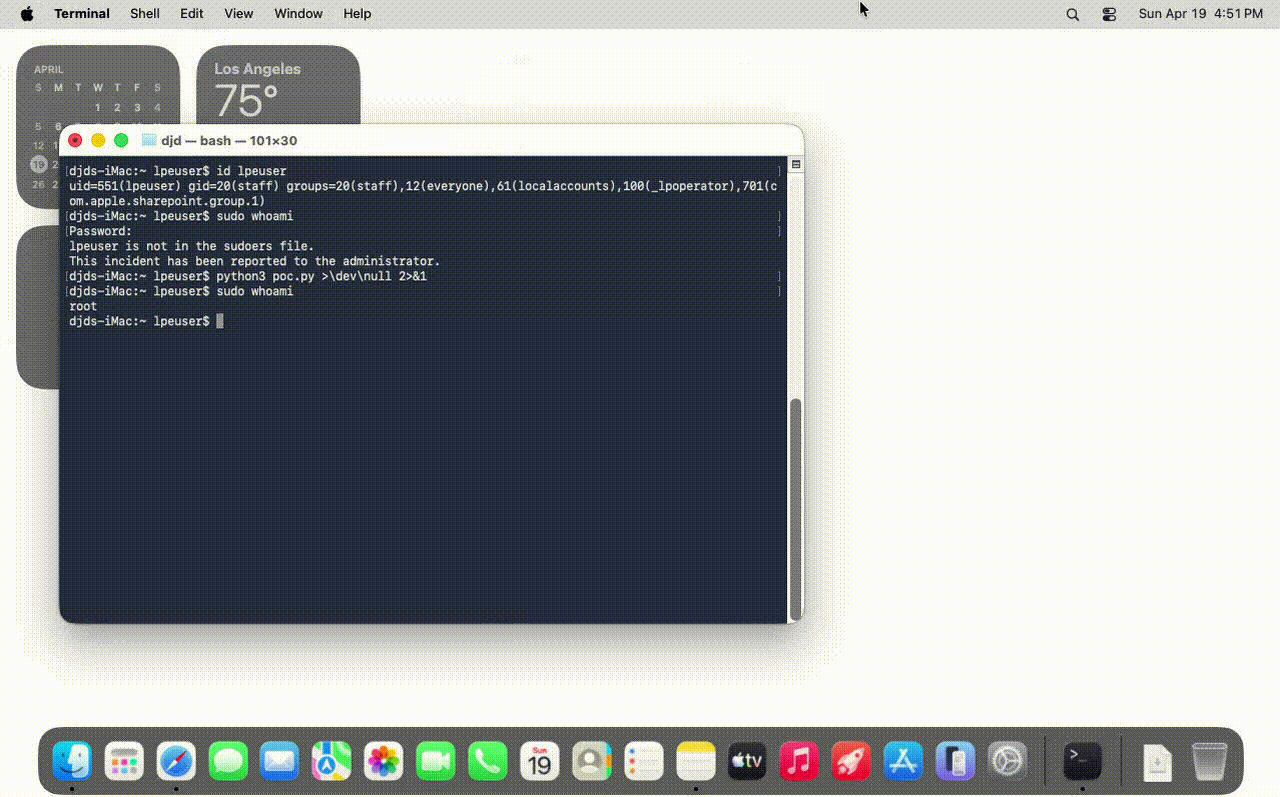
A vulnerabilidade decorre de duas falhas lógicas encadeadas no daemon
privilegiado cupsd.
1. Token de autenticação privilegiado encaminhado através de uma fronteira de confiança.
Quando o CUPS sonda uma impressora recém-registrada, ele encaminha um token de
autenticação Local válido para o backend da impressora — o endpoint especificado
pelo device-uri da impressora. Como um usuário sem privilégios controla esse
device-uri, ele pode registrar uma impressora apontando para um listener que
controla e receber um token que nunca deveria sair da fronteira do subsistema
confiável. O design assume que o backend é confiável; permitir que usuários sem
privilégios registrem impressoras quebra essa premissa.
2. E/S de arquivo com privilégios de root alcançável antes da conclusão da validação de autenticação.
Dentro de uma janela de tempo reproduzível de forma confiável durante o registro
da impressora, o cupsd realiza uma escrita de arquivo com privilégios de root
antes que a validação de autenticação tenha sido concluída. A E/S privilegiada
não é condicionada à resolução da verificação de autenticação, e tanto o caminho
de destino quanto o conteúdo do arquivo são influenciados pelo atacante no
momento em que a escrita ocorre.
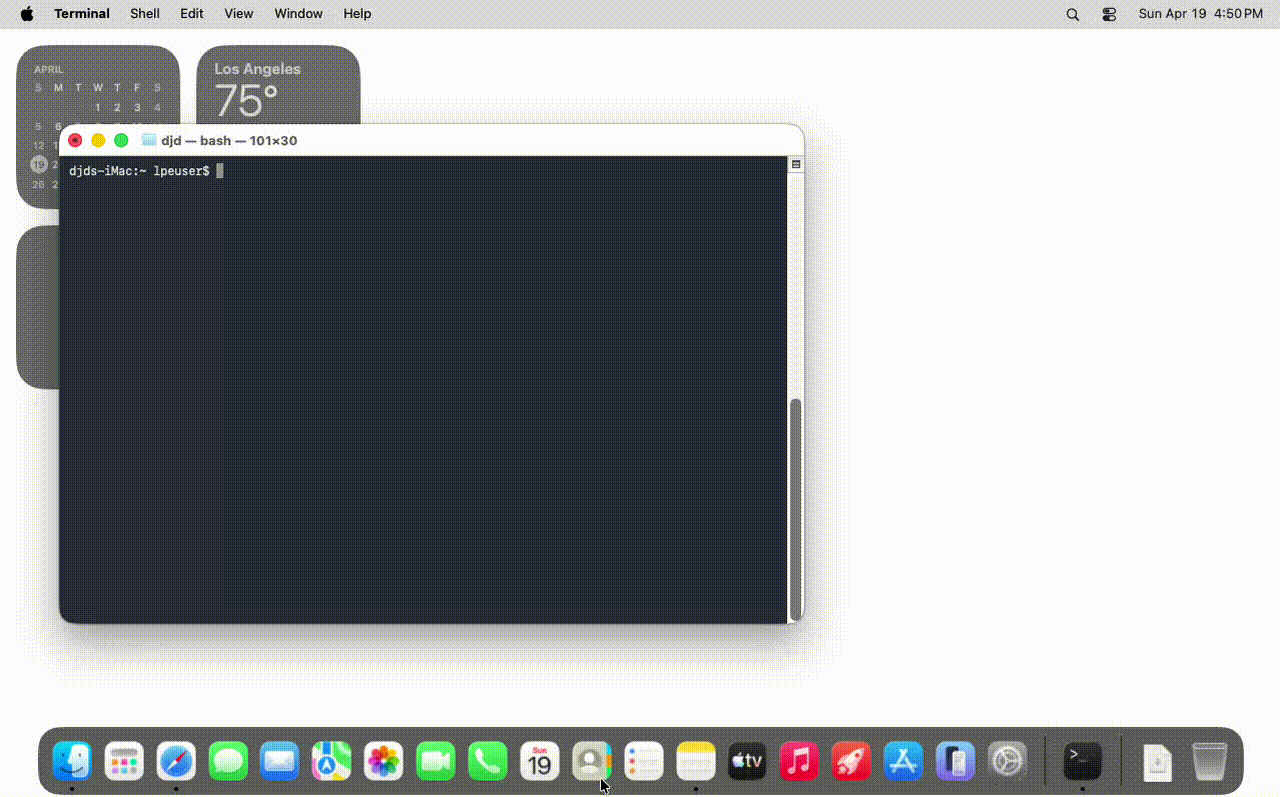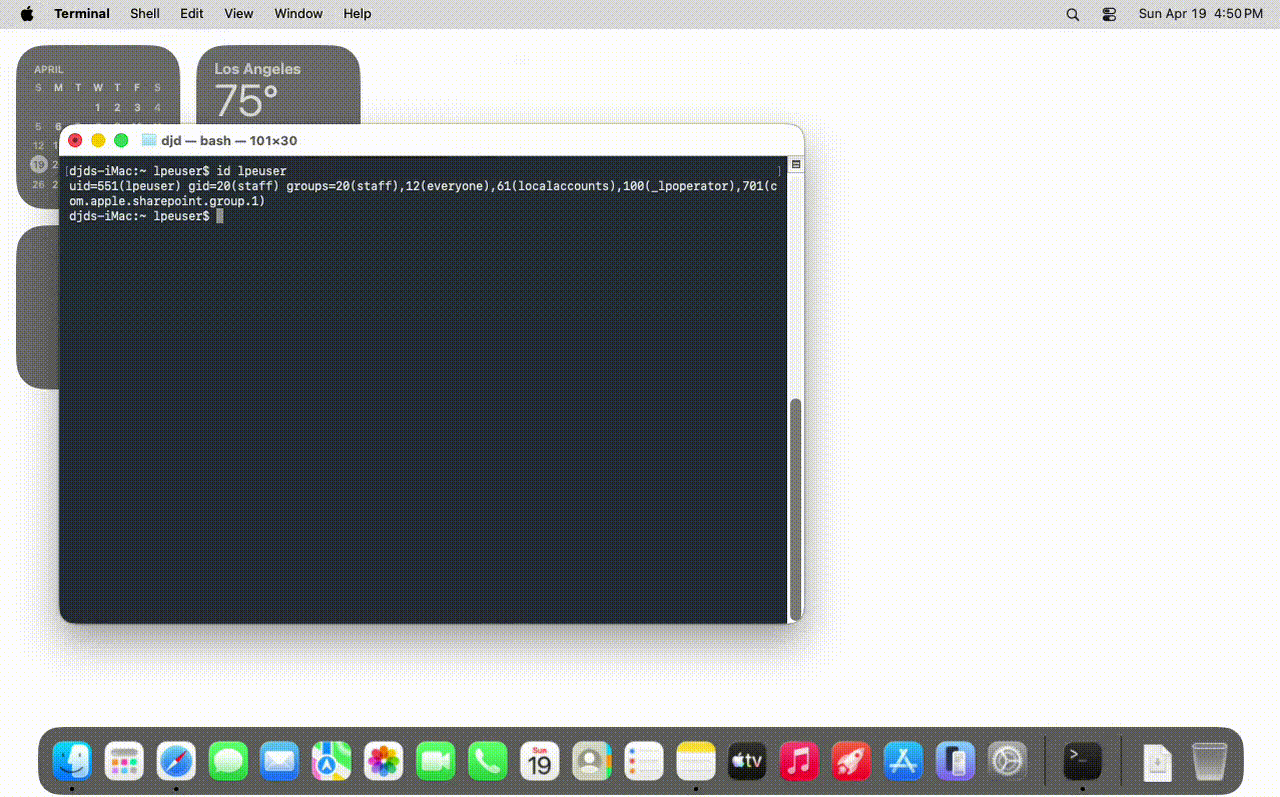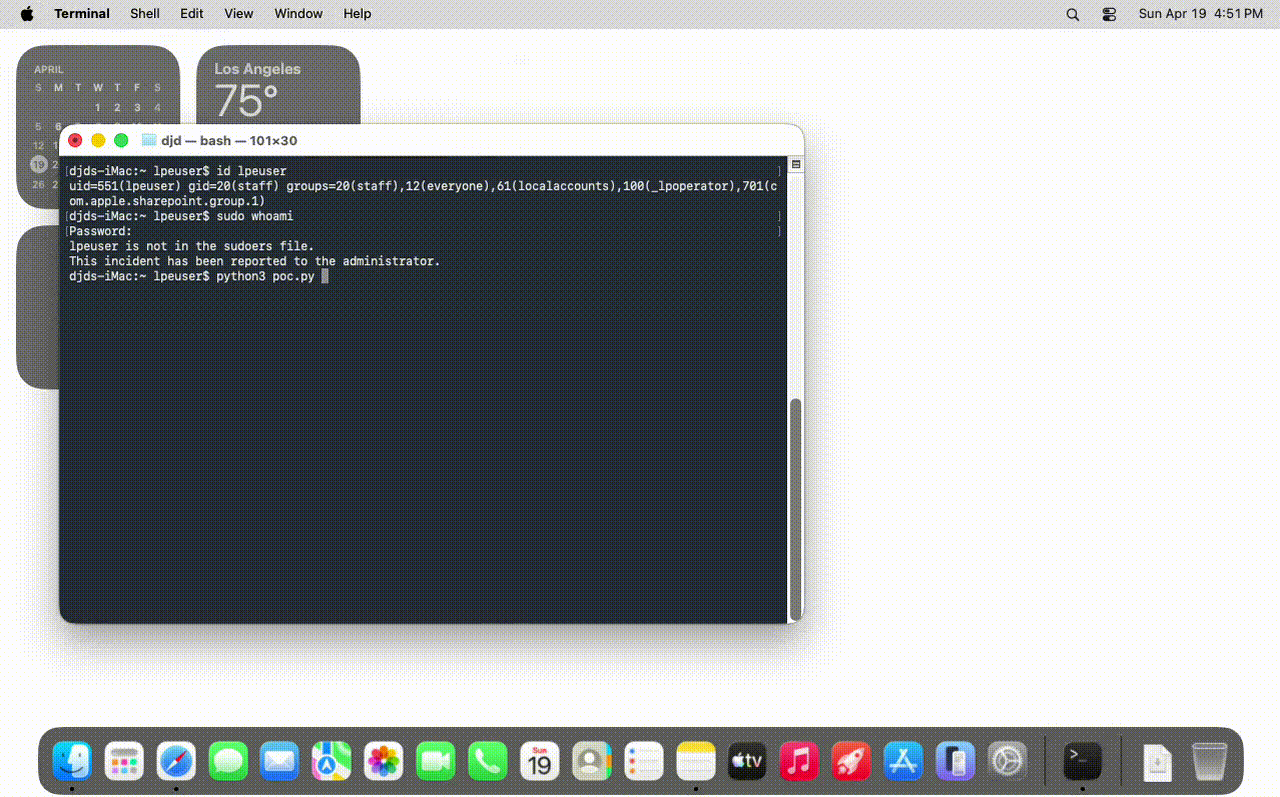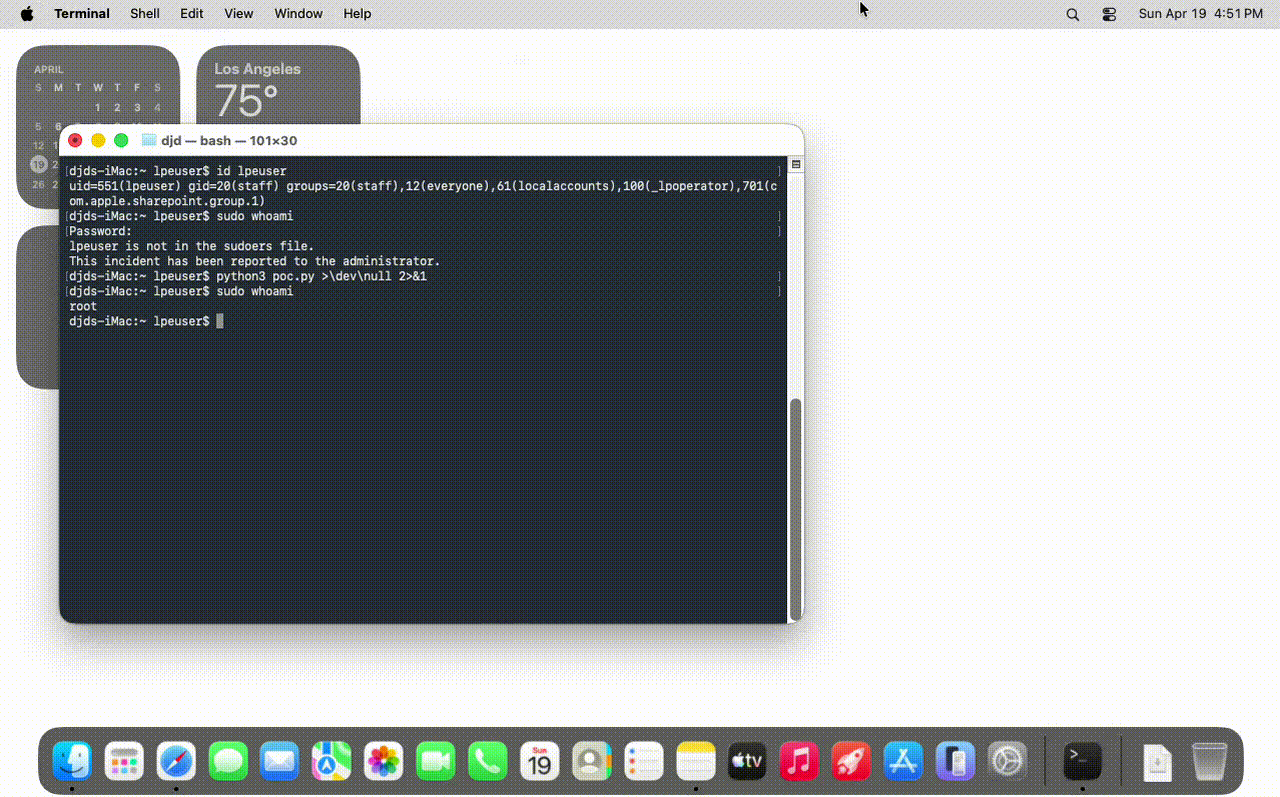
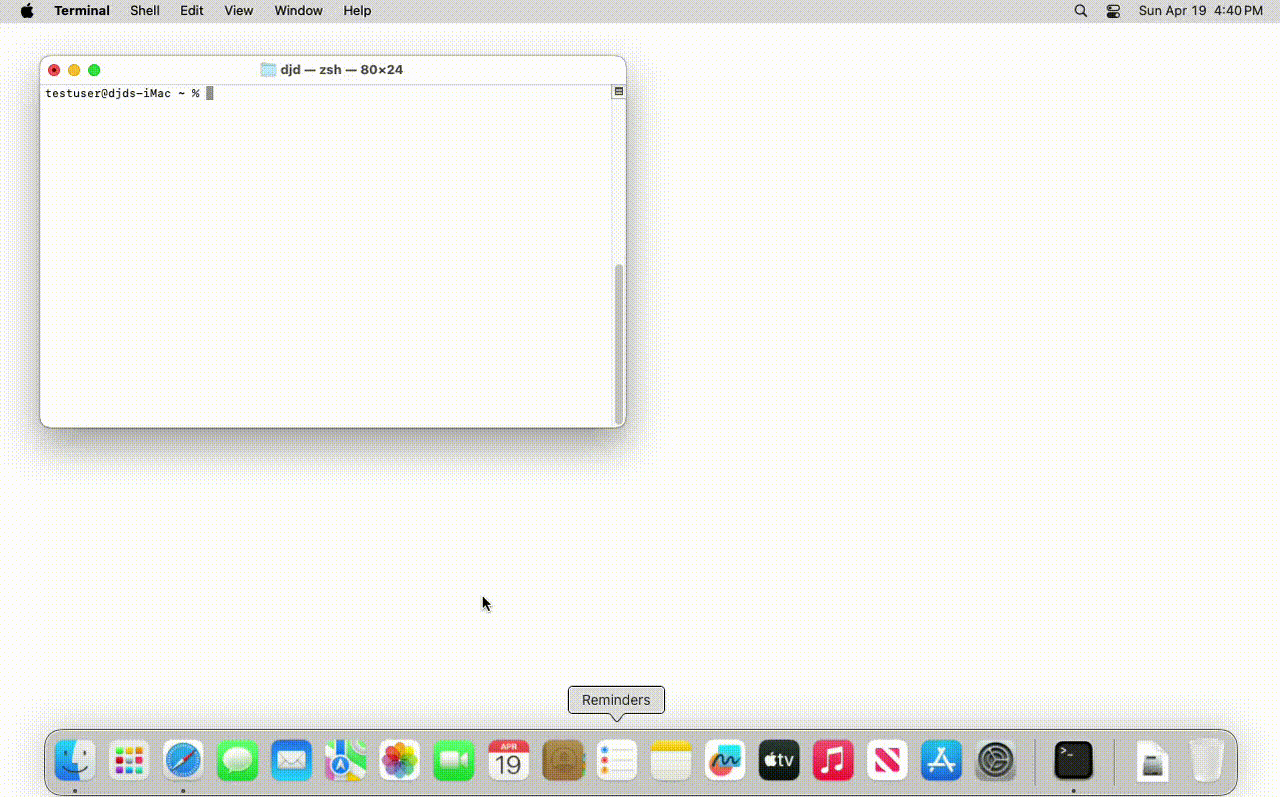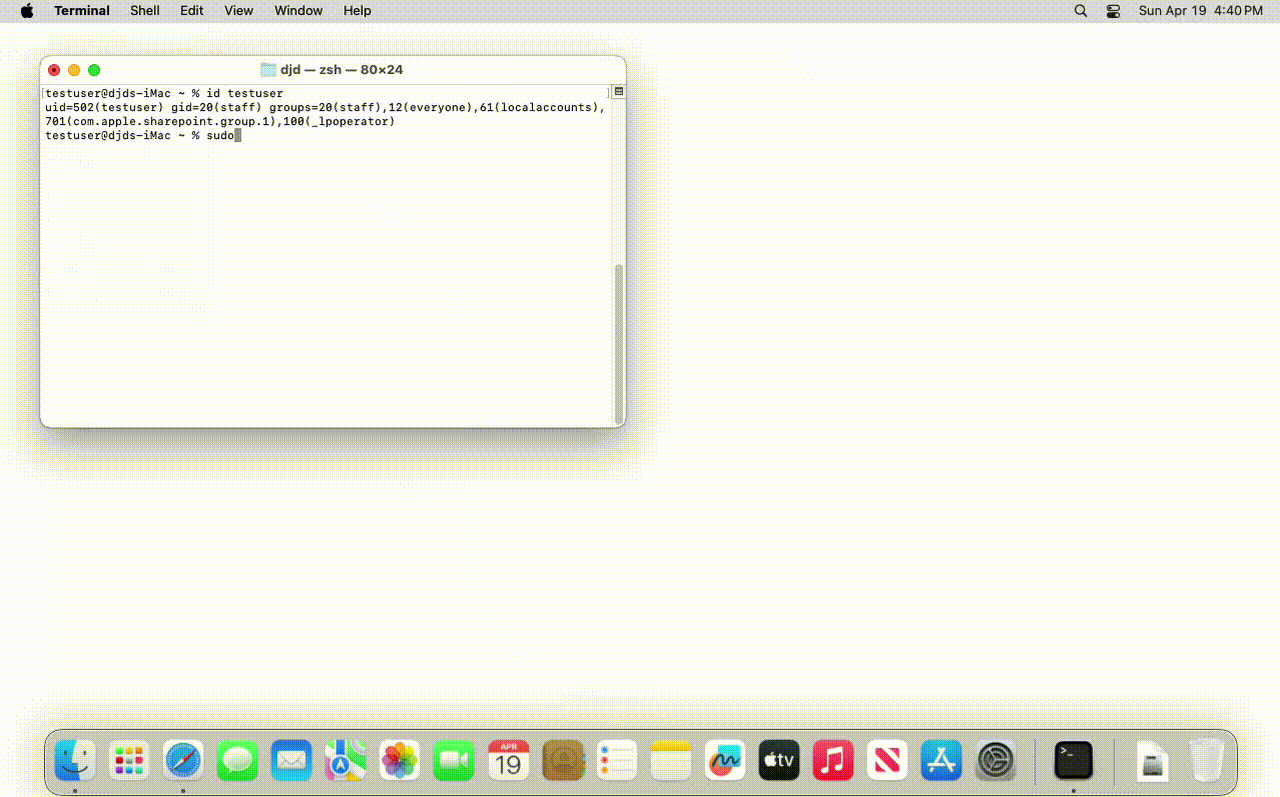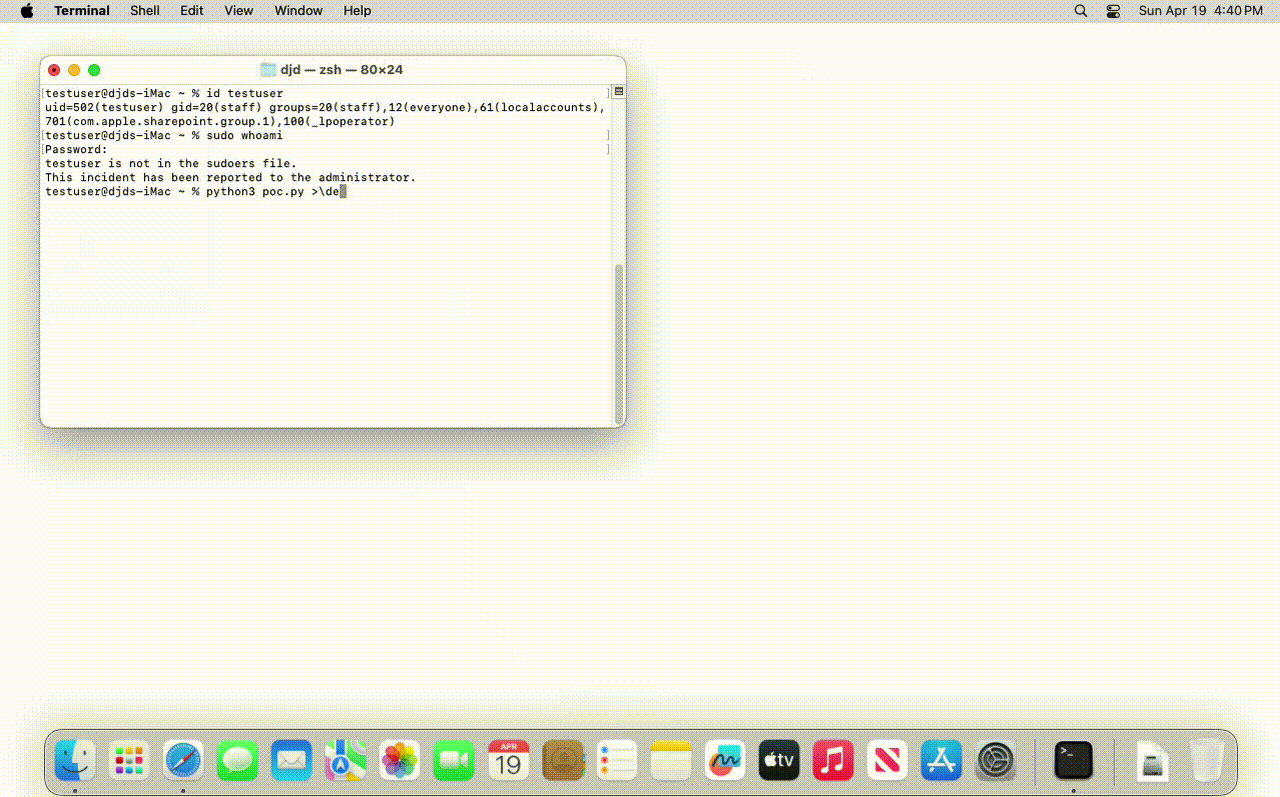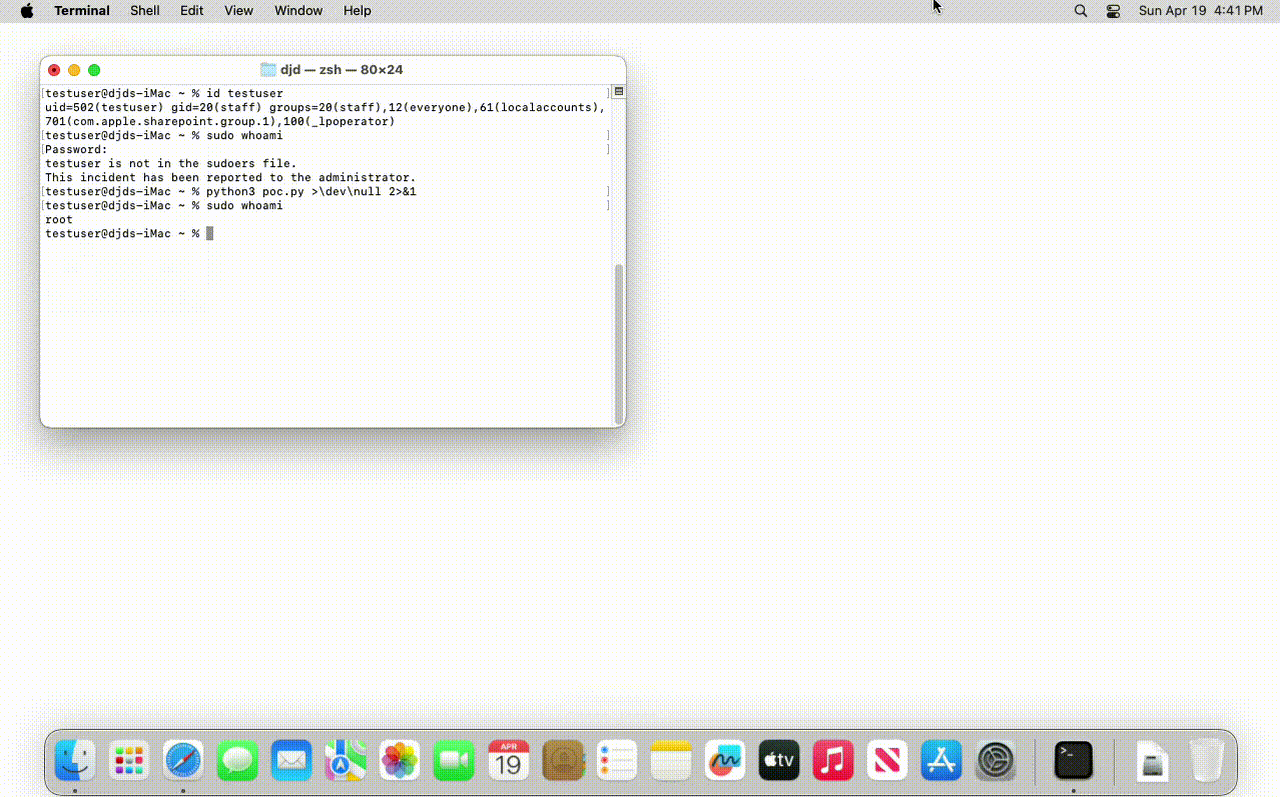
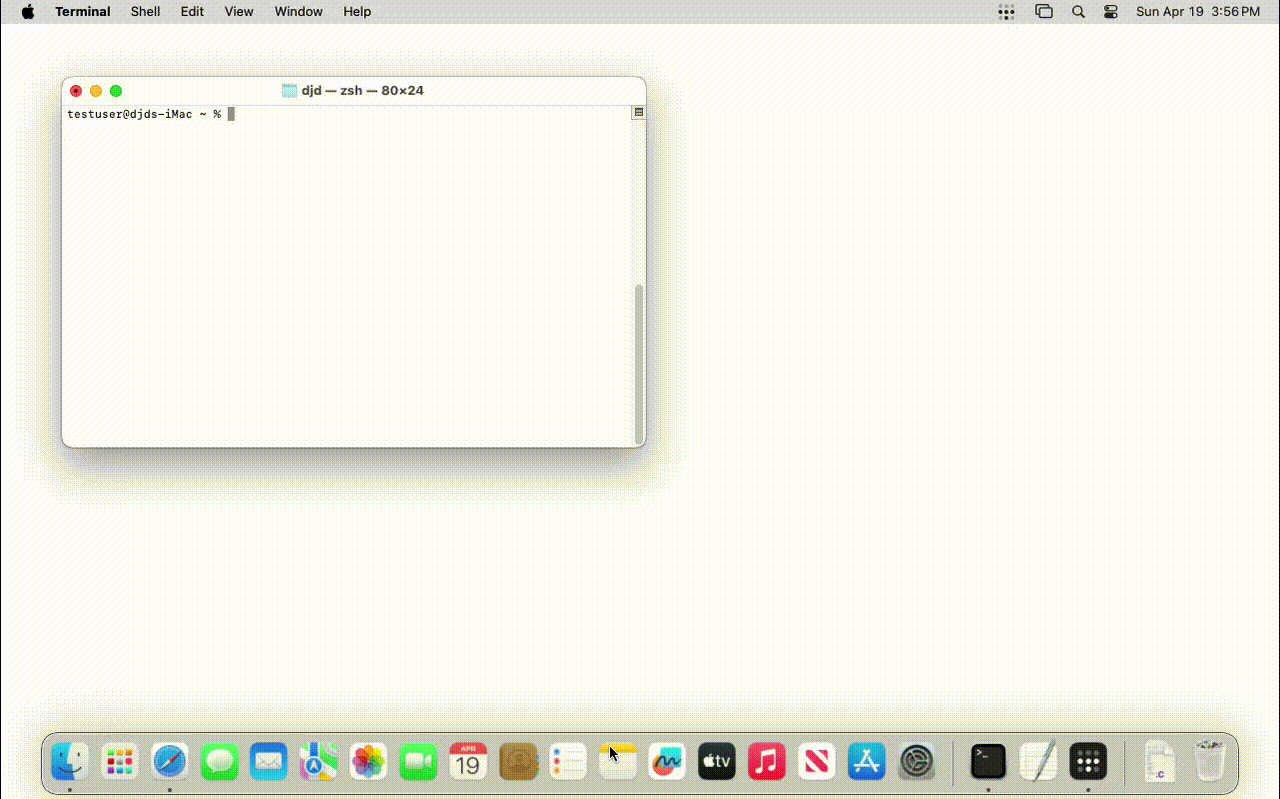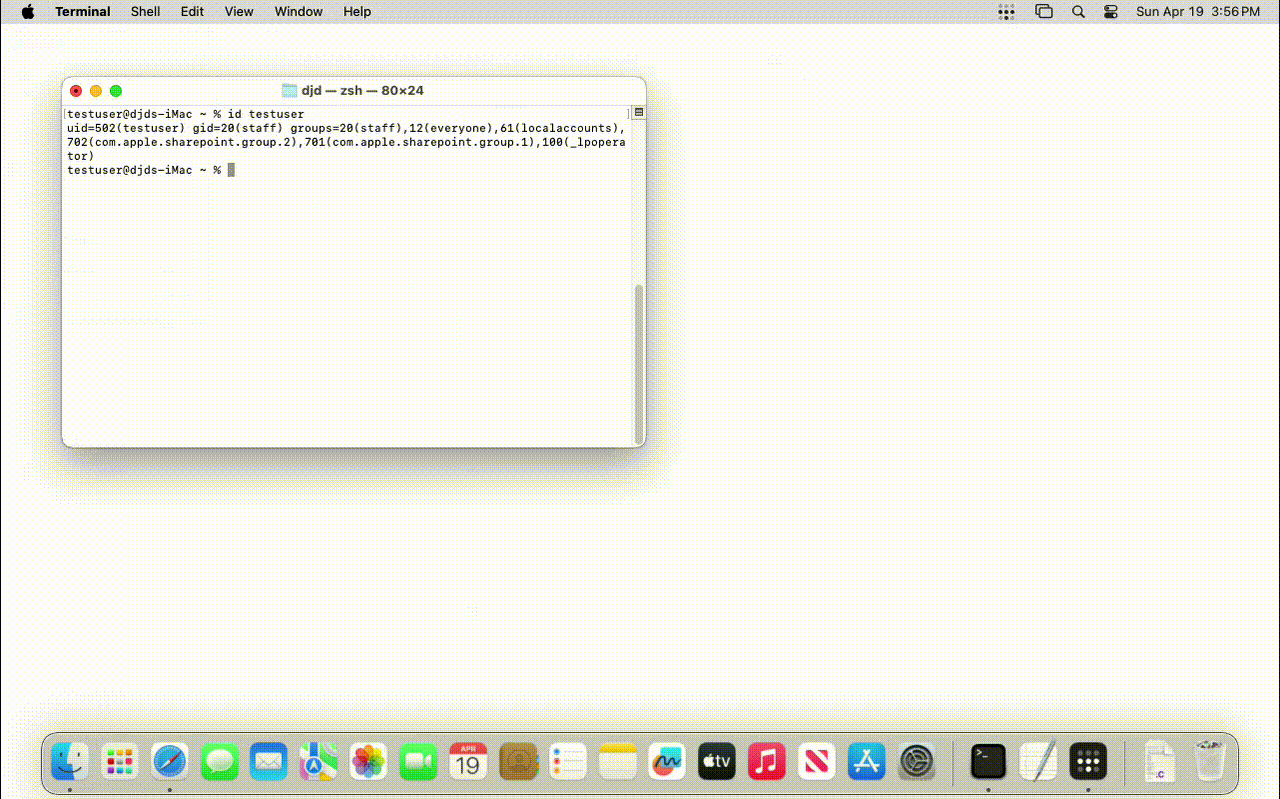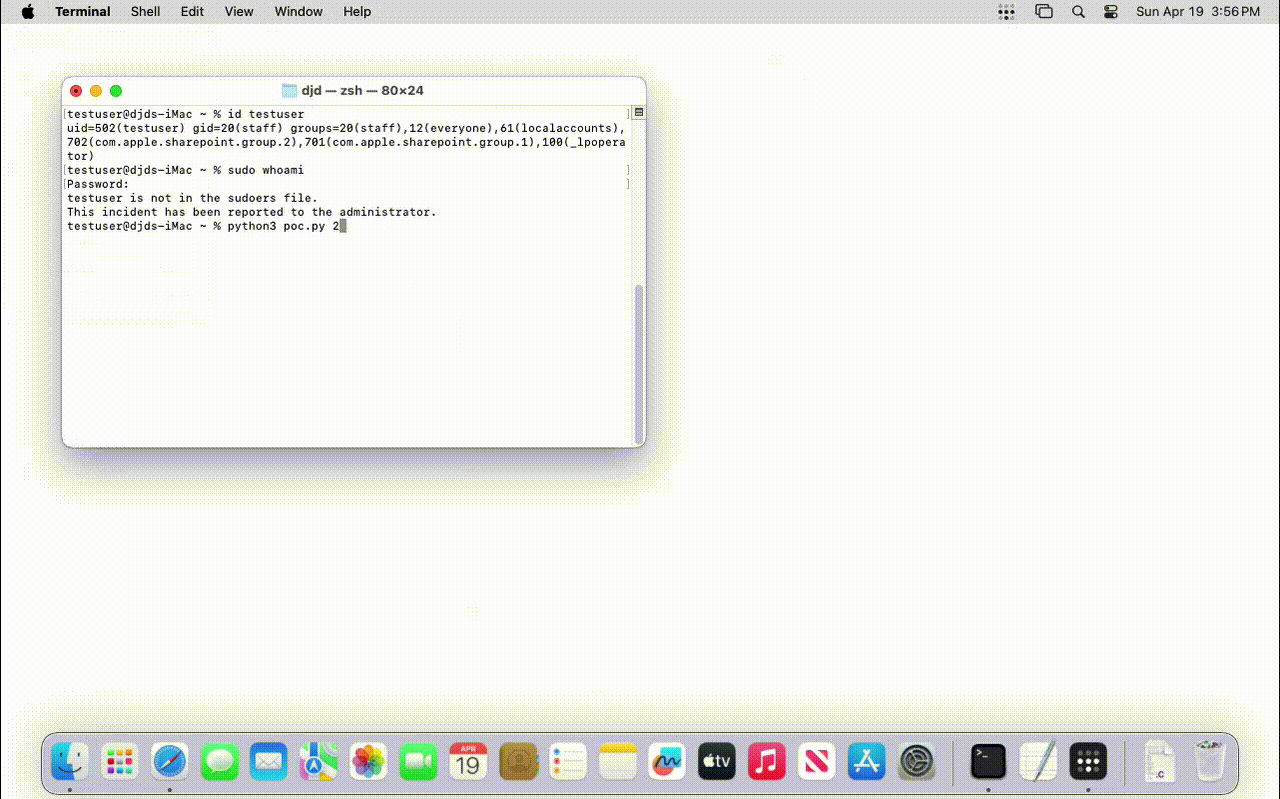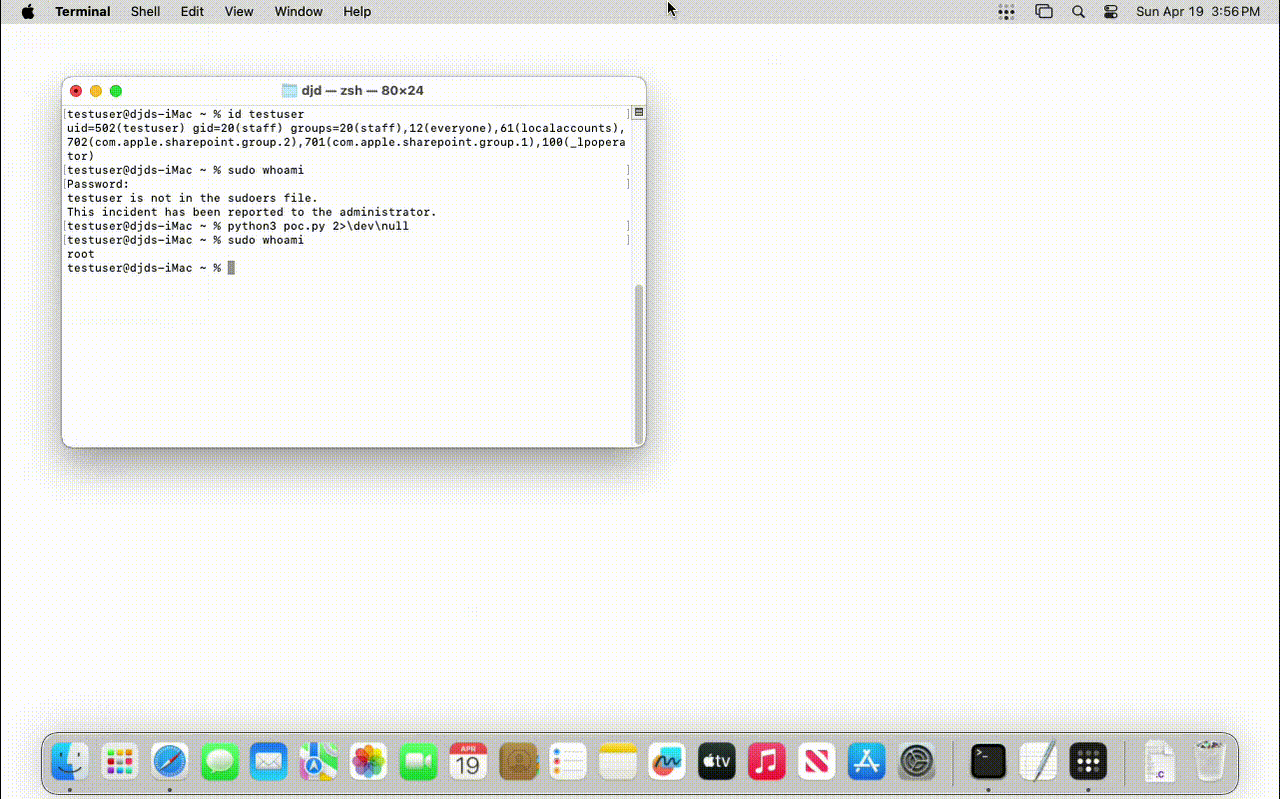
python3 poc.py
A prova de conceito encadeia as duas falhas em três estágios.
Estágio 1 — Captura de token.
O atacante registra uma impressora cujo device-uri aponta para um listener
local que ele controla e, em seguida, dispara uma sondagem. O cupsd encaminha
um token de autenticação Local válido para o listener controlado pelo atacante.
Estágio 2 — Replay de token.
O atacante reenvia o token capturado para registrar uma segunda impressora com
um device-uri file:// apontando para um caminho arbitrário, não protegido
pelo SIP, de sua escolha.
Estágio 3 — Escrita arbitrária como root.
O atacante envia um trabalho de impressão com conteúdo controlado por ele para a
segunda impressora. O cupsd grava os dados do trabalho no caminho especificado
como root. Nenhuma interação do usuário é necessária em nenhum estágio
Depois disso, o script verificará se o arquivo foi criado como root, demonstrando assim a vulnerabilidade.
Descoberto de forma independente por Dallas Dubs; também creditados pela Apple Aaron Grattafiori - NVIDIA AI Red Team, XBreach.ai, Andreas Jaegersberger & Ro Achterberg da Nosebeard Labs






