Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
HeaderLessPE — Técnica de carregamento de PE em memória para ataques sem arquivo, permitindo execução in-memory de EXEs sem cabeçalhos DOS/PE, suportando tabelas de realocação e importação para operações furtivas de red-team. | Kitploit
Ferramentas/GitHubGitHub/m01n-team/headerlesspe
ExploraçãoRed TeamingDesenvolvimento de Payloads
GitHubm01n-team/headerlesspe

HeaderLessPE

Técnica de carregamento de PE em memória para ataques sem arquivo, permitindo execução in-memory de EXEs sem cabeçalhos DOS/PE, suportando tabelas de realocação e importação para operações furtivas de red-team.

Ver Repositório
2473338há 3 anosRevisado pelo Kitploit
Compartilhar

HeaderLessPE

Introdução (Chinês)

HeaderLessPE é uma técnica de carregamento de PE em memória usada pelo Trojan Icedid. Com base nesta tecnologia, propomos uma nova forma de ataque sem arquivos usando HVNC. Esta melhoria permite injetar HeaderLessPE para executar ferramentas de hacking gráficas sem limitações. Comparado a outras técnicas de carregamento em memória como MemDll, o HeaderLessPE estendido tem duas vantagens:

  • Evita os IOCs tradicionais de cabeçalhos DOS e PE O cabeçalho DOS e o cabeçalho PE são frequentemente pontos focais para varredura de memória, exigindo o uso de um arquivo de Perfil para apagar o cabeçalho do Beacon carregado ao usar o Cobalt Strike. Com o HeaderLessPE, você não precisa se preocupar com essa questão.
  • Suporta tabelas de realocação e importação, facilitando a conversão de EXEs em estruturas HeaderLessPE Desde que suporte realocação e não inclua estruturas como Tls e importação atrasada, pode ser convertido em HeaderLessPE. Isso pode ser usado não apenas para criar módulos de memória de Trojans, mas também para converter convenientemente algumas ferramentas de hacking em HeaderLessPE para carregamento e execução em memória, expandindo as ferramentas de ataque disponíveis.
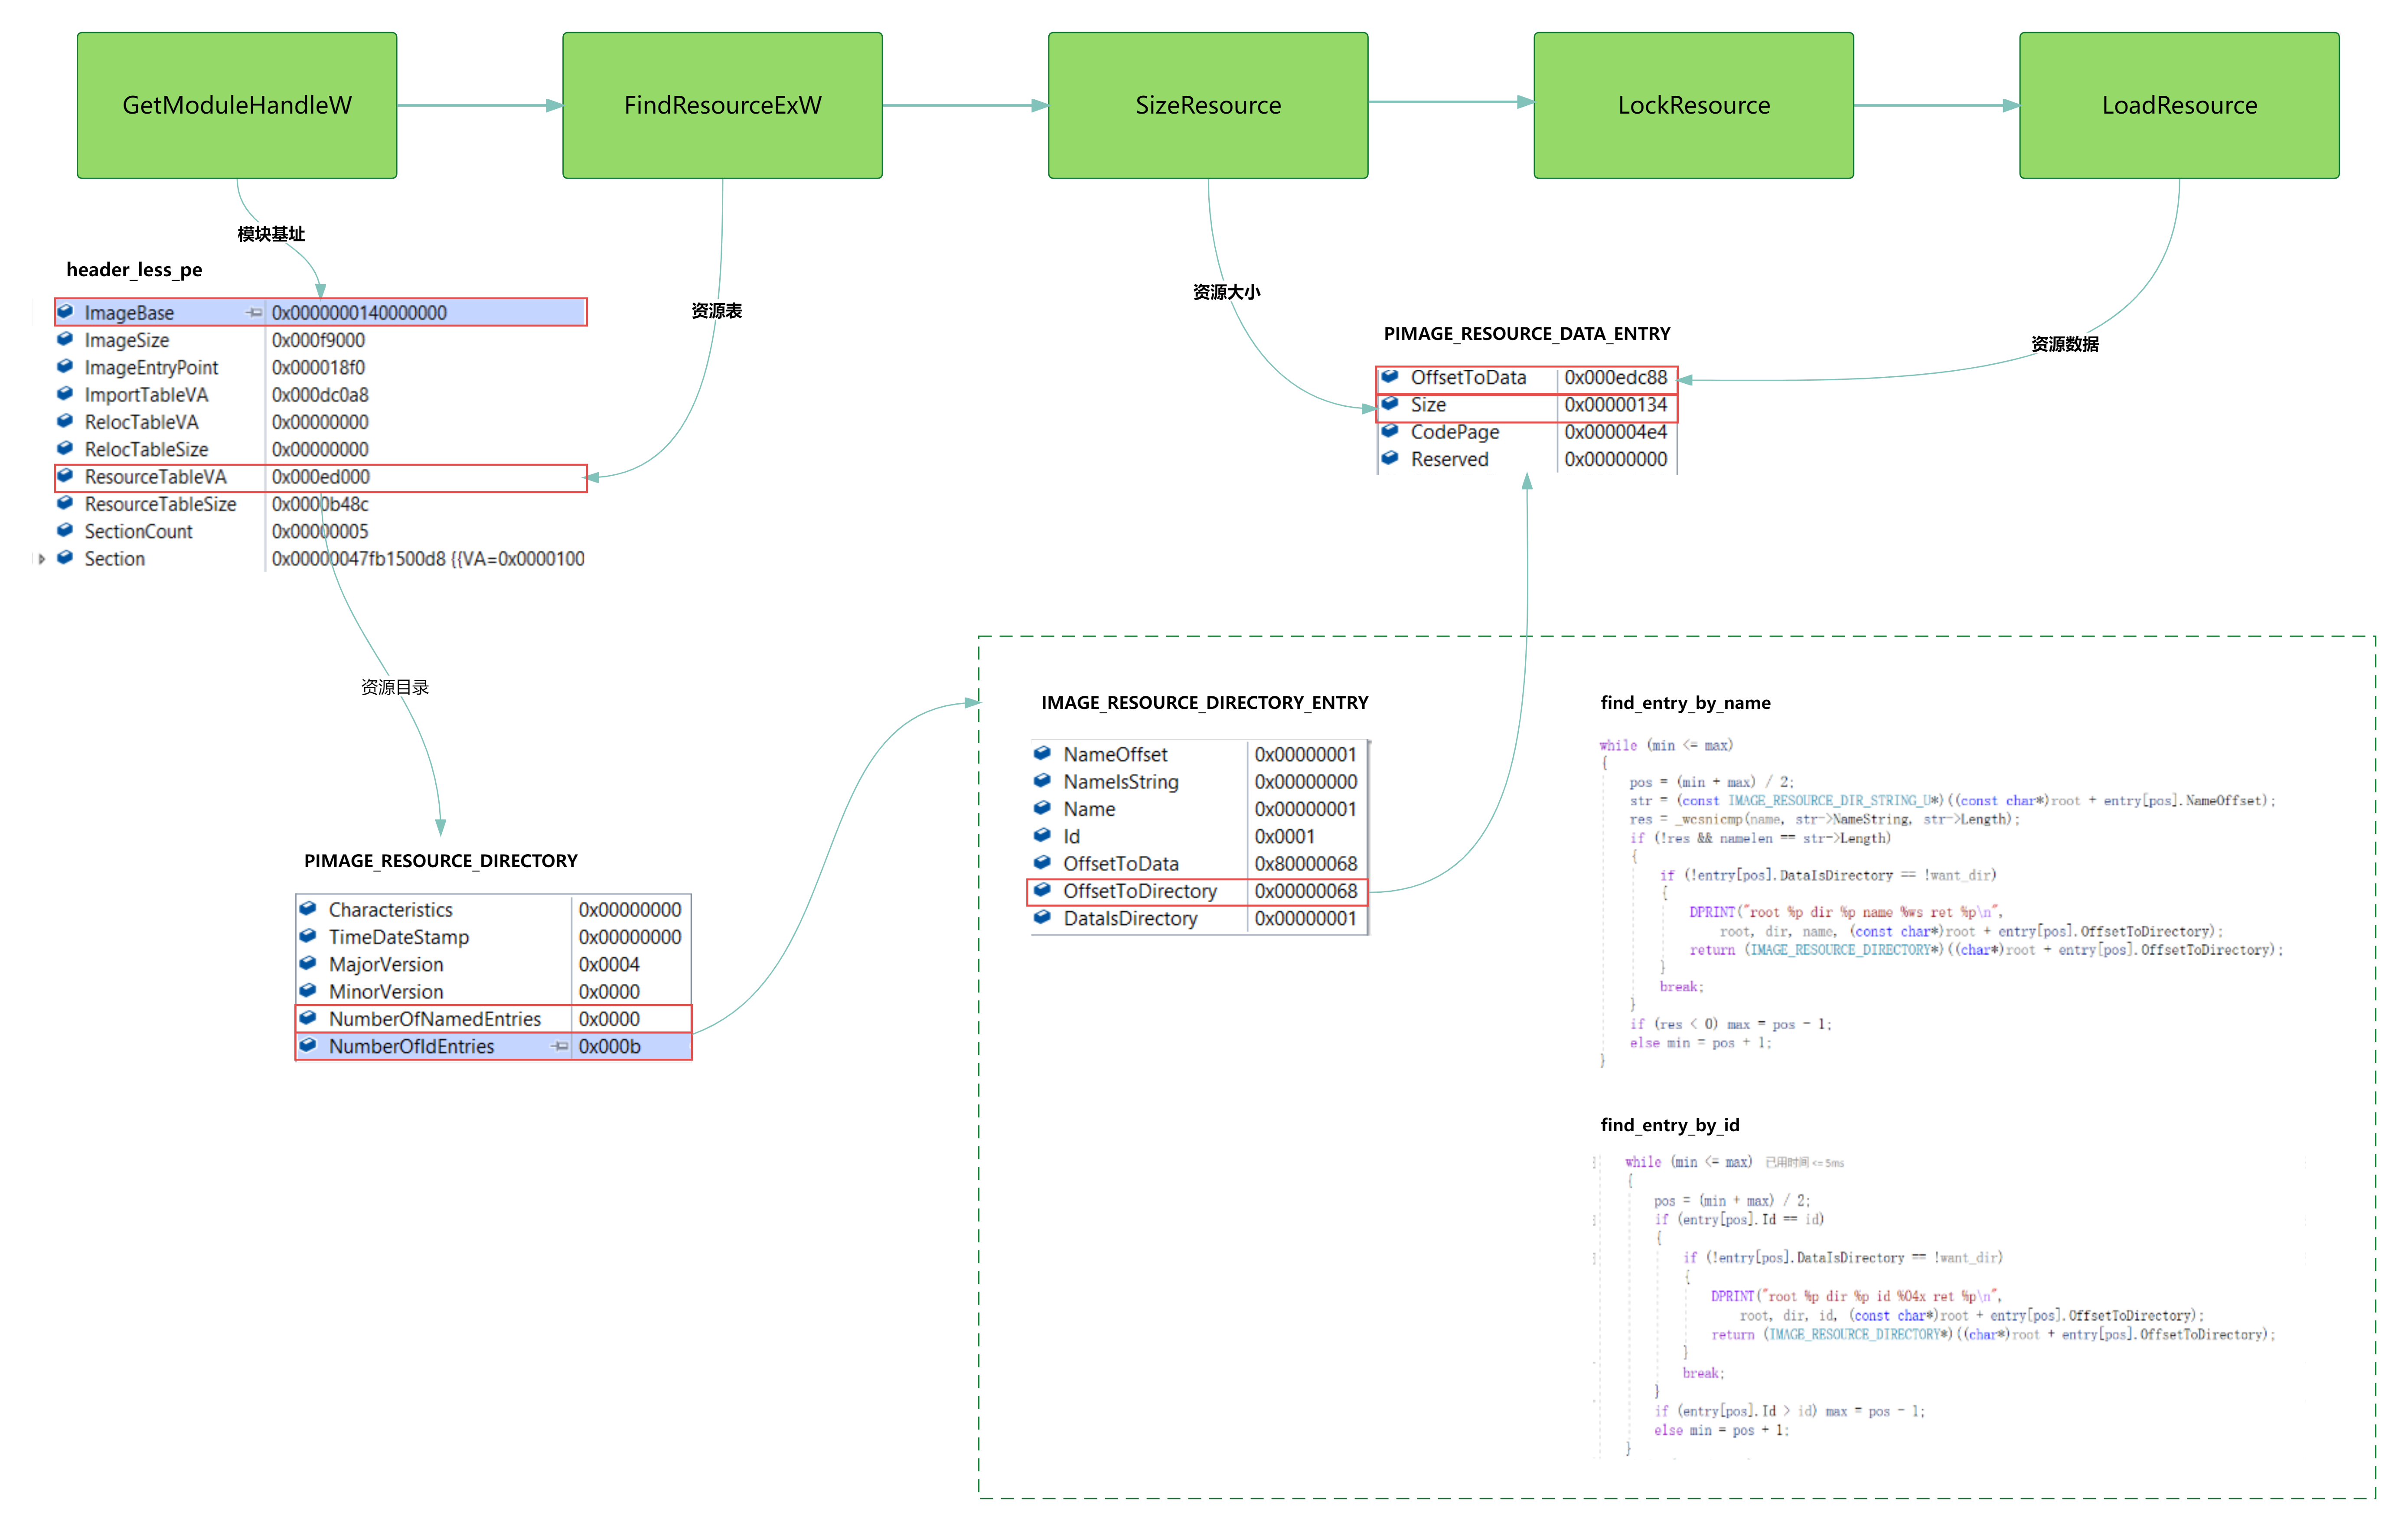
TESTE

tools.exe -i "desktop_name" c:\windows\system32\mspaint.exe loader.exe BrowsingHistoryView.exe

Isso executará a ferramenta BrowsingHistoryView sem um arquivo na área de trabalho desktop_name.

Link do Artigo:https://mp.weixin.qq.com/s?__biz=MzkyMTI0NjA3OA==&mid=2247492342&idx=1&sn=f3e7bd34d73946e294756cce75181c83&chksm=c18422e7f6f3abf168a3c11a48bee1778dc67a5e7f4e1a02fc0461af0bbe0f18476d7215194e&token=1954079270&lang=zh_CN#rd

Referência

  1. https://github.com/strivexjun/MemoryModulePP.git
  2. https://doxygen.reactos.org
  3. https://github.com/hasherezade/pe-sieve.git
  4. https://bbs.kanxue.com/thread-264956.htm
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →








