 loseys/awesome-c2-frameworks
Catálogo selecionado de frameworks de comando e controle de 2026 para operações de red team, com análises por ferramenta de implantes, listeners, payloads e recursos de evasão.


As melhores ferramentas C2 de 2026 para operações de red team. Aviso legal: este projeto é destinado a profissionais de segurança que realizam trabalho e estudos autorizados.
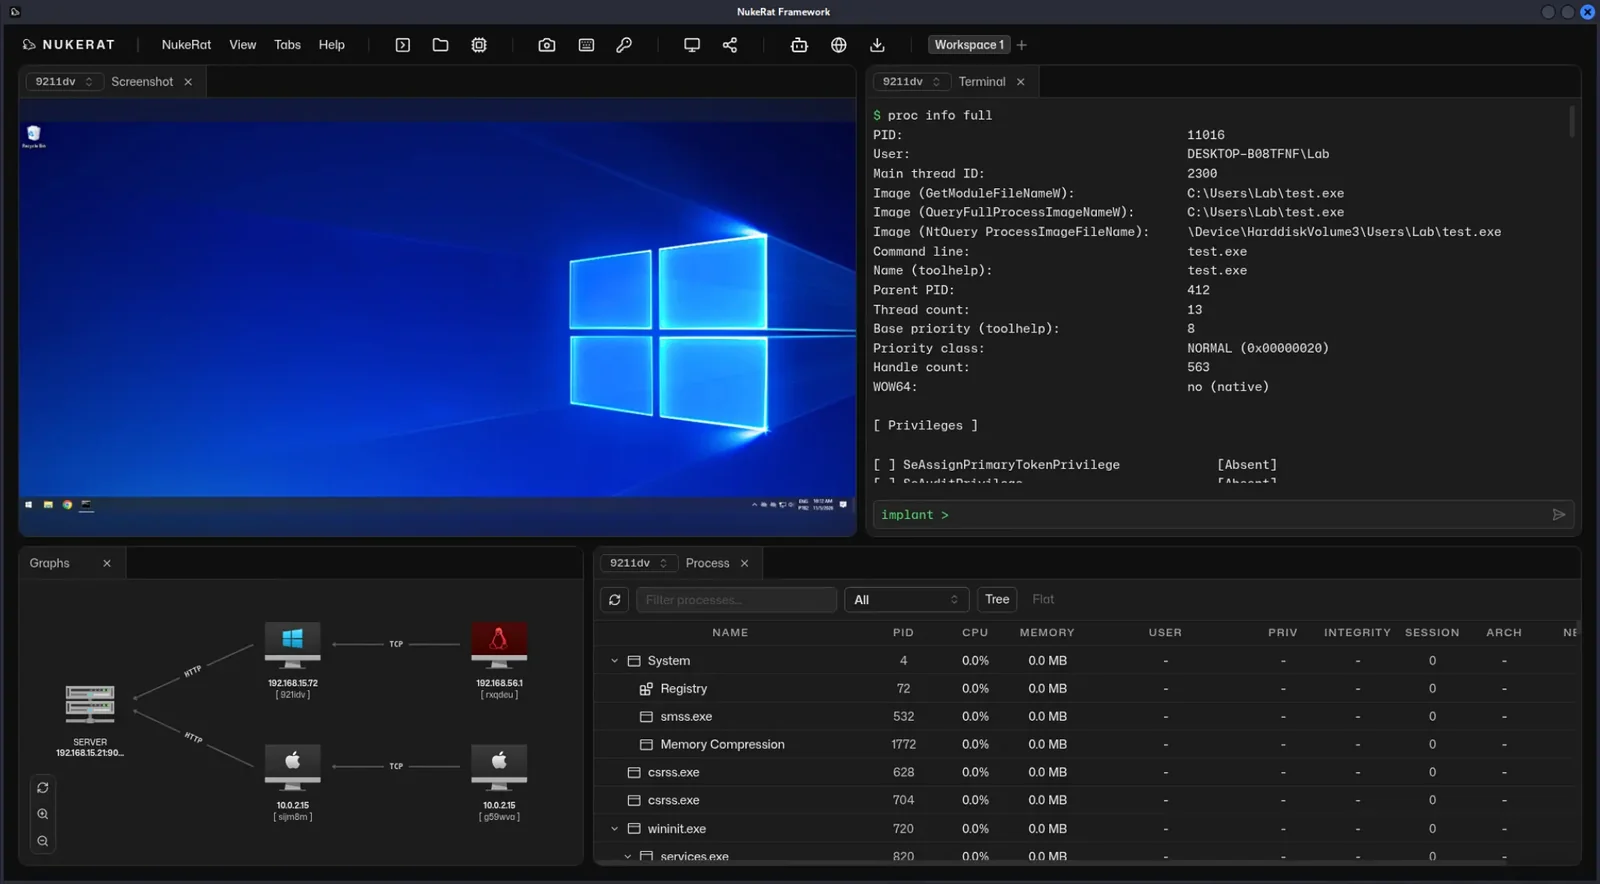
NukeRat é um framework de pós-exploração e C2 para operações avançadas de red team. O README concentra-se em um arsenal de utilitários BOF e .NET, implantes para Windows, Linux e macOS, e relatórios de comandos, IOCs e hosts comprometidos.
Ele vem com evasão em tempo de execução contendo syscalls indiretas, stack spoofing e uma sleep mask.
Repositório: https://github.com/nukeratframework/nukerat
[!NOTE] Clique abaixo para ver mais detalhes.
| Repositório | nukeratframework/nukerat |
| Linguagem principal | TypeScript, conforme informado pelo GitHub. A árvore também contém um entrypoint em Python, um servidor, um cliente e implantes. |
| Licença | GPL-3.0. O README também menciona partes em MIT (SGN, utilitários de criptografia Nim) e uma cópia de referência LOLBAS em GPLv3. |
| Criado em | 6 de novembro de 2026 |
| Último push | 14 de novembro de 2026 |
| Estrelas / forks | 263 / 65 |
| Idiomas da documentação | Inglês, espanhol, coreano, chinês simplificado, russo, persa, japonês |
Docs · Armory · Aviso legal. A página inicial da documentação descreve BOFs e ferramentas .NET do repositório oficial, executadas a partir do cliente, além de builds stageless e de loader. Os tópicos do repositório também incluem active-directory, edr-bypass e lateral-movement. Esses três permanecem como tópicos. A tabela de recursos não lhes dá uma linha, portanto não são categorias.
| Categoria | Nas palavras do projeto | Fonte |
|---|---|---|
| Armory | Mais de 550 utilitários BOF e .NET adaptados. | README |
| C2 de plataforma externa | C2 personalizado com plataformas externas. Os exemplos citados são Telegram e Discord. | README |
| Evasão em tempo de execução | Uma linha de recursos com esse nome. | README |
| Injeções | Uma linha de recursos para modos de alocação. | README |
| Living off the land | Integração com mais de 240 binários nativos do Windows, citados como LOLBAS. | README |
| Evasão estática | Uma linha de recursos para personalização de PE. | README |
| Implantes | Multiplataforma: Windows, Linux e macOS, com suporte a ARM. | README |
| Linux BOF | Implantes Linux descritos como compatíveis com BOFs Linux. | README |
| IA | Integração com agentes. Os exemplos citados são DeepSeek e agentes locais. | README |
| Relatórios | Comandos executados, IOCs e hosts comprometidos. | README |
| Cliente | A documentação afirma que as ferramentas do armory estão prontas para execução a partir do cliente. O README inclui uma galeria. | Docs |
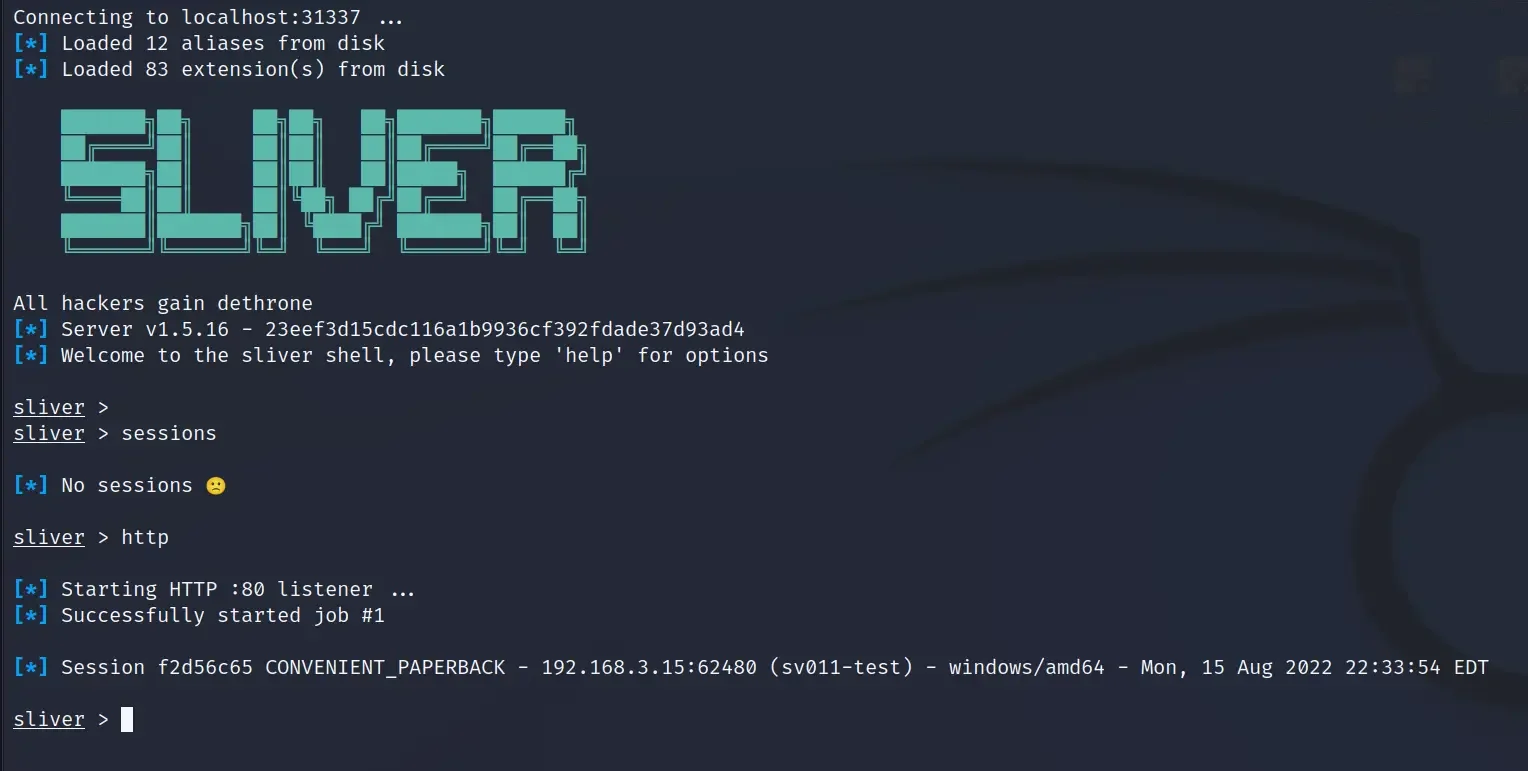
Sliver é o framework da Bishop Fox para emulação de adversários e trabalho autorizado de red team. O servidor e o cliente rodam em Windows, Linux e macOS, e os implantes suportam oficialmente esses mesmos três, com C2 sobre mutual TLS, WireGuard, HTTP(S) e DNS.
[!NOTE] Clique abaixo para ver mais detalhes.
| Idioma principal | Go |
| Licença | GPL-3.0 |
| Último push | 14 de novembro de 2026 |
| Estrelas / forks | 12.337 / 1.674 |
O README afirma que os implantes são compilados dinamicamente com chaves de criptografia assimétrica exclusivas por binário, e que eles suportam payloads nativos e shellcode, carregamento reflexivo em espaço de usuário, codificação de shellcode integrada e execução de BOF/COFF em amd64 e arm64.
| Categoria | Nas palavras do projeto | Fonte |
|---|---|---|
| Transportes | Mutual TLS, WireGuard, HTTP(S) e DNS. | README |
| Implantes | Windows, Linux e macOS. BOF/COFF em amd64 e arm64 para esses três. | README |
| Chaves por build | Chaves de criptografia assimétrica exclusivas por binário. | README |
| Formas de payload | Payloads nativos e shellcode, carregamento reflexivo em espaço de usuário, codificação de shellcode integrada. | README |
| Armory | A página do Armory descreve um gerenciador de pacotes para aliases e extensões, incluindo BOFs e ferramentas .NET. O índice do armory lista 22 aliases e 157 extensões. Aliases encapsulam assemblies .NET ou bibliotecas compartilhadas. Extensões são BOFs ou bibliotecas nativas. Os pacotes são instalados no cliente e não são compartilhados entre operadores no modo multiplayer. Pacotes assinados vêm da organização Sliver Armory no GitHub. | Docs |
| Loja de IA | A mesma página do Armory descreve uma loja separada do lado do servidor para um agente de IA, distinta do Armory do cliente. | Docs |
| Emulação de adversário | O próprio nome do projeto no README. | README |
Havoc é um framework maleável de command-and-control de pós-exploração por @C5pider. O cliente é uma interface Qt multiplataforma, o teamserver é em Go, e o agente principal é o Demon, escrito em C e assembly. O GitHub marca o repositório como arquivado.
[!NOTE] Clique abaixo para ver mais detalhes.
Site: havocframework.com. Wiki: Havoc wiki.
| Idioma principal | Go |
| Licença | GPL-3.0 |
| Último push | 18 de dezembro de 2025 |
| Estrelas / forks | 8.501 / 1.272 |
| Estado do repositório | Arquivado, na API do GitHub. |
O teamserver é descrito como multiplayer, com geração de payloads, listeners HTTP/HTTPS, perfis C2 personalizáveis e External C2. A seção do README sobre o Demon lista suporte a SMB, um cofre de tokens e comandos de pós-exploração integrados, e também lista ofuscação de sleep, spoofing de endereço de retorno x64, syscalls indiretas e patching de AMSI/ETW via hardware breakpoints.
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.

