
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-4577 — Scanner e exploit para a vulnerabilidade de injeção de argumento PHP CGI CVE-2024-4577. Detecta aplicações PHP suscetíveis e executa código arbitrário via payloads personalizáveis para testes de segurança autorizados. | Kitploit
Ferramentas/GitHubGitHub/longhoangth18/cve-2024-4577
Scanners de VulnerabilidadesGeração de PayloadsExploraçãoExploração de Aplicações WebTestes de PenetraçãoFerramenta de Acesso Remoto
GitHublonghoangth18/cve-2024-4577

CVE-2024-4577

Scanner e exploit para a vulnerabilidade de injeção de argumento PHP CGI CVE-2024-4577. Detecta aplicações PHP suscetíveis e executa código arbitrário via payloads personalizáveis para testes de segurança autorizados.

Ver Repositório
5139há 2 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    350
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    292

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

🚀 CVE-2024-4577: Scanner e Exploit de Injeção de Argumentos em CGI PHP

License: MIT Python 3.6+ CVSS Score

🛡️ Visão Geral

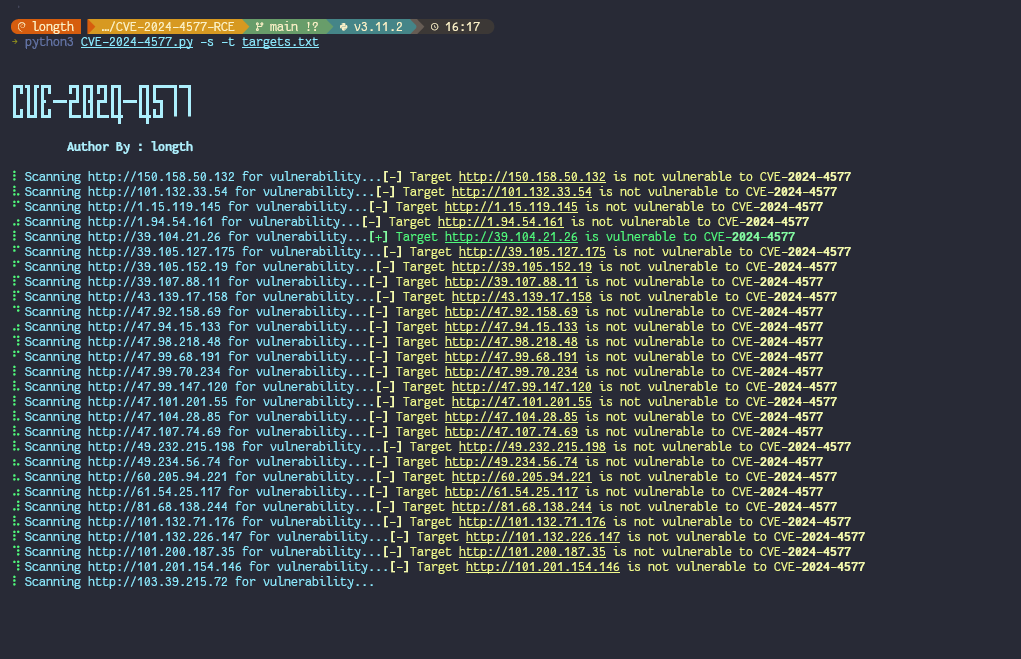
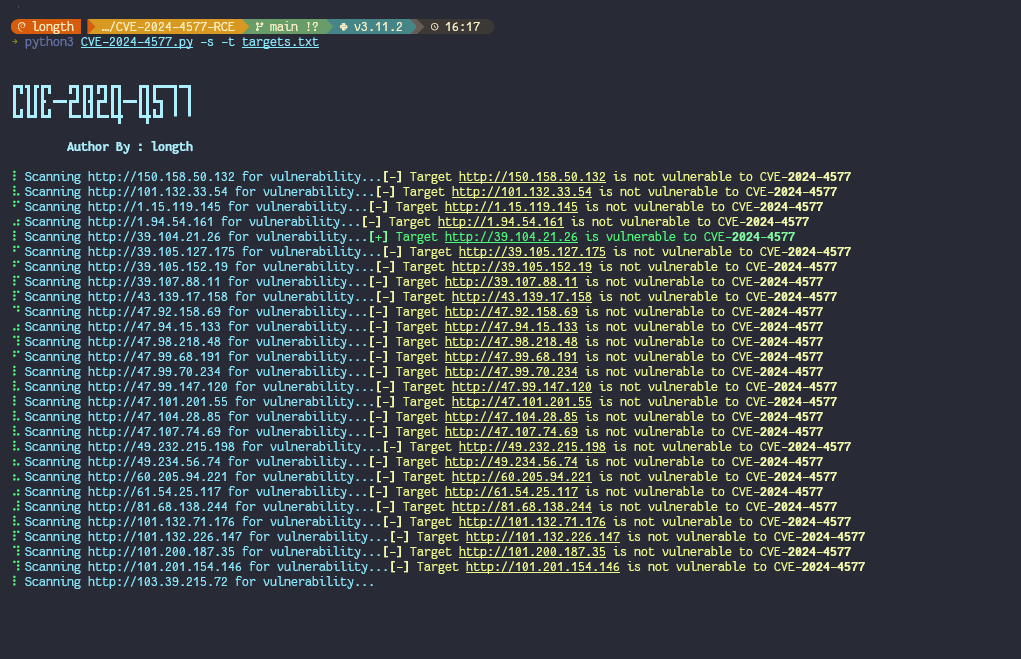
image

O CVE-2024-4577 é uma vulnerabilidade crítica que afeta aplicações PHP que utilizam a Interface de Gateway Comum (CGI). Esta ferramenta serve tanto como scanner quanto como exploit, permitindo que profissionais de cibersegurança:

  • Detectem falhas de Injeção de Argumentos em CGI PHP
  • Explorem vulnerabilidades que levam à Execução Remota de Código (RCE)
  • Executem código PHP arbitrário em sistemas vulneráveis

🔑 Principais Recursos

  • 🔍 Detecção de Vulnerabilidades: Processo de varredura robusto para identificar aplicações PHP suscetíveis
  • 💥 Funcionalidade de Exploit: Payloads personalizáveis para exploração direcionada de vulnerabilidades
  • 🔧 Gerenciamento Flexível de Payloads: Especifique arquivos de payload PHP para execução pós-exploração
  • 👥 Interface Amigável: Opções simples de linha de comando com saída clara e acionável

📦 Instalação

# Clone the repository
git clone https://github.com/your-username/CVE-2024-4577-scanner.git

# Navigate to the project directory
cd CVE-2024-4577-scanner

# Install required dependencies
pip install -r requirements.txt

📖 Uso

Certifique-se de ter o Python 3 instalado no seu sistema. Use a seguinte estrutura de comando:

python3 CVE-2024-4577.py [-h] -t TARGET_FILE [-s] [-e] [-p PAYLOAD_FILE]

Argumentos:

  • -h, --help: Exibe a mensagem de ajuda e sai
  • -t TARGET_FILE, --target-file TARGET_FILE: Arquivo contendo URLs alvo (obrigatório)
  • -s, --scan: Realiza apenas a varredura de vulnerabilidades
  • -e, --exploit: Tenta explorar a vulnerabilidade
  • -p PAYLOAD_FILE, --payload-file PAYLOAD_FILE: Arquivo de payload PHP para exploração

Exemplo:

python3 CVE-2024-4577.py -t targetsite.txt -e -p rev_shell.php

🔍 Descobrindo Hosts Vulneráveis

Utilize mecanismos de busca poderosos para identificar hosts potencialmente vulneráveis:

🌐 Consulta Shodan

Pesquise servidores que executam as versões 8.1, 8.2 e 8.3 do PHP:

server: PHP 8.1, server: PHP 8.2, server: PHP 8.3, html:"phpinfo"

🌐 Consulta FOFA

protocol="http" && (header="X-Powered-By: PHP/8.1" || header="X-Powered-By: PHP/8.2" || header="X-Powered-By: PHP/8.3")

⚠️ Aviso Legal

Esta ferramenta destina-se exclusivamente a testes de segurança autorizados e fins de pesquisa. Certifique-se de ter permissão explícita antes de fazer varreduras ou tentar explorar qualquer sistema que você não possua ou não tenha o direito de testar.

📞 Suporte

Se você encontrar algum problema ou tiver dúvidas, por favor, abra uma issue no rastreador de issues do GitHub.



Baixar ferramenta