ReArk
Inglês | 简体中文
ReArk é uma ferramenta desktop de engenharia reversa e análise assistida por IA para aplicações HarmonyOS NEXT, Android e iOS. Abra arquivos HarmonyOS .hap, .app e .abc, pacotes Android .apk e .aab, ou arquivos iOS .ipa para inspecionar código, recursos, metadados, assinaturas e comportamento da aplicação em um único workspace. Binários standalone Windows PE, ELF e Mach-O também podem ser abertos diretamente para análise nativa.
Combine análise estática com inspeção de dispositivos conectados e o ReArk Agent para investigar a lógica da aplicação, revisar a segurança e resolver desafios de CTF.
Baixe o instalador para o seu computador em Última versão. Consulte Todas as versões para o histórico de versões e notas de lançamento.
| SO | Requisitos | Links diretos |
|---|

Windows | Windows 10+
x64 |  |

macOS | macOS 14.0+
Apple Silicon |  |

Linux | x64
Requisitos de sistema a serem anunciados | Disponível na próxima versão |
Destaques de recursos
Análise de pacotes e estática
- Suporta arquivos HarmonyOS NEXT
.hap, .app e .abc, Android .apk e .aab, e iOS .ipa
- Navegue pela estrutura do pacote, módulos, saída de código-fonte gerada, recursos, assinaturas e metadados
- Desmonte e descompile bytecode ABC; explore strings, literais, referências cruzadas e fluxos de argumentos de chamadas
- Inspecione manifests Android, permissões, componentes, pontos de entrada, recursos e ícones de aplicação
- Leia desmontagem Android e saída descompilada similar a Java
- Inspecione assinaturas de IPA iOS e cadeias de certificados
- Visualize dados hex, JSON formatado, XML, texto, imagens e recursos de mídia; pesquise arquivos e navegue pela saída de código-fonte
Análise de binários nativos
- Abra executáveis e bibliotecas Windows PE (
.exe, .dll), ELF e Mach-O diretamente
- Navegue por cabeçalhos, seções, importações, exportações, relocações e dependências
- Revise mitigações de segurança como ASLR, DEP/NX, PIE, RELRO, stack canaries e CFG
- Navegue por listagens com reconhecimento de estrutura e visualizações hex com anotações em nível de campo
Assinatura e empacotamento HarmonyOS
- Inspecione assinaturas, certificados e validade de assinatura
- Configure materiais de assinatura, re-assine e reempacote aplicações HarmonyOS
- Instale pacotes de aplicação suportados em dispositivos conectados; a instalação em dispositivos Android usa arquivos APK
ReArk Agent
- Faça perguntas contextuais sobre o pacote HarmonyOS ou Android atual
- Descubra capacidades de análise e recupere arquivos do pacote, metadados, strings, desmontagem e saída descompilada conforme necessário
- Anexe documentos de referência para complementar as evidências do pacote com seus próprios materiais
- Use provedores de modelo suportados, incluindo endpoints compatíveis com OpenAI e modelos Ollama locais
- Combine análise estática com fluxos de trabalho em dispositivos; comandos do host, execução de Python e operações em dispositivos usam os fluxos de aprovação aplicáveis
Dispositivos conectados
- Descobrir dispositivos HarmonyOS através do HDC e dispositivos Android através do ADB
- Instalar e iniciar aplicações, capturar ecrãs, inspecionar nós de UI e ler registos do dispositivo
- Espelhar ecrãs de dispositivos em tempo real e controlar dispositivos com rato e teclado
- Utilizar gravação de ecrã, áudio, área de transferência e controlos do dispositivo quando suportado pelo dispositivo e pelo runtime
- Trabalhar com janelas de espelhamento em ecrã inteiro ou destacadas
As vistas de análise e ações de dispositivo disponíveis dependem do formato do pacote, da versão do sistema operativo e das capacidades do dispositivo. As ferramentas de evidência ABC e a re-assinatura HarmonyOS são específicas para pacotes HarmonyOS.
Novidades na 1.2.0
- Adicionada análise dinâmica e fluxos de trabalho em runtime com instrumentação Frida, emulação de CPU, dumping de memória e depuração dinâmica
- Adicionada modificação limitada de APK, reempacotamento, alinhamento, assinatura e verificação de assinatura
- Adicionado o Modo de Reprodução para detetar riscos de cracking e adulteração de aplicações
- Adicionada gestão de permissões e comutação dinâmica de modelos a partir do compositor de chat
- Adicionados anexos e pré-visualizações de imagens, suporte a
llama-server e integração do MCP Server para ferramentas externas como o REA
- Melhorada a análise de ELF incorporado em Android e o acesso do Agent a artefactos nativos
- Adicionada compatibilidade com formatos plist IPA legados e melhorados os diagnósticos de ferramentas, runtime e modelos
Capturas de ecrã
| Boas-vindas e formatos suportados | Resumo de pacote Android |
|---|
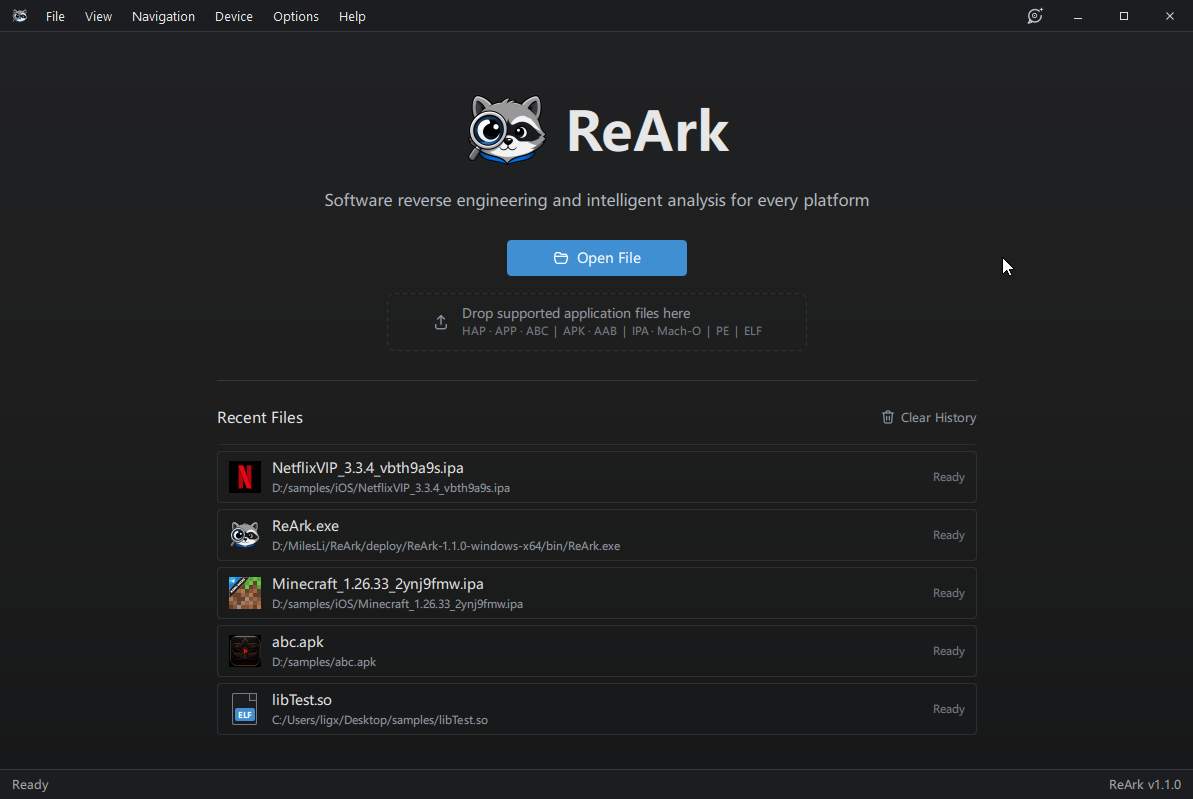 | 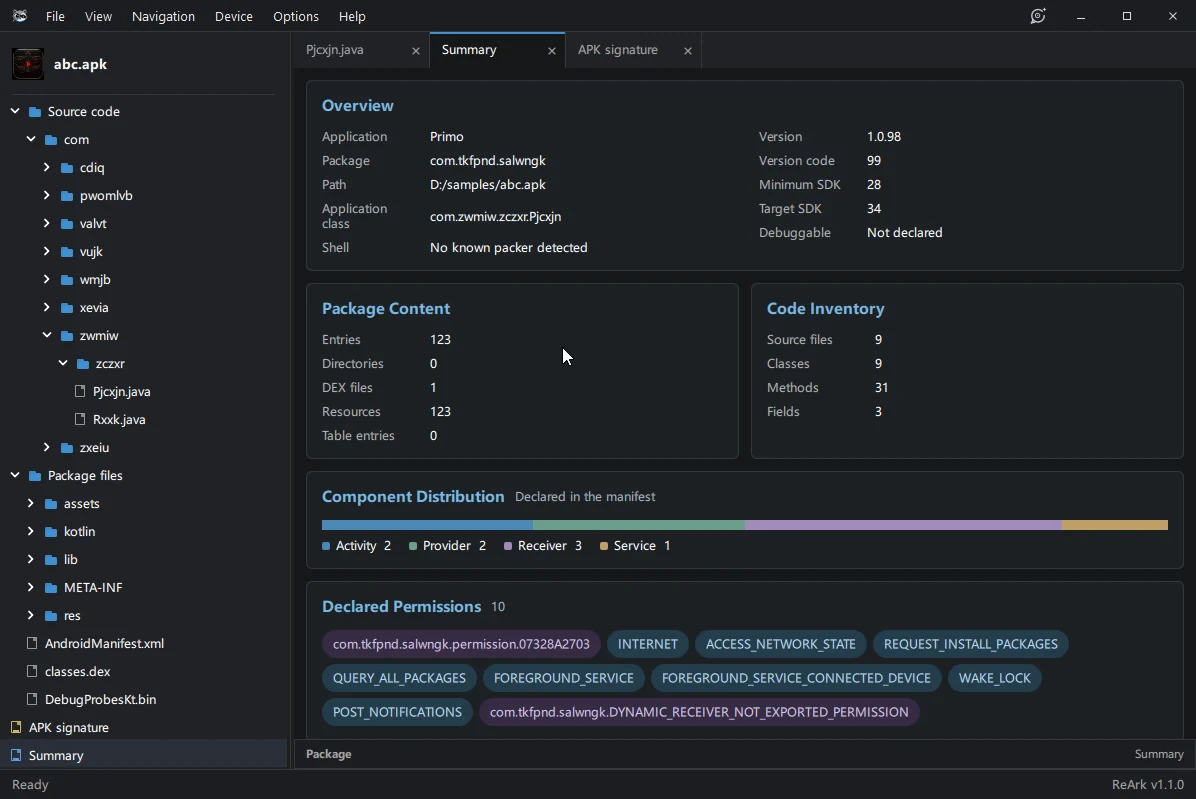 |
| Resumo de IPA iOS | Cadeia de assinatura iOS |
|---|
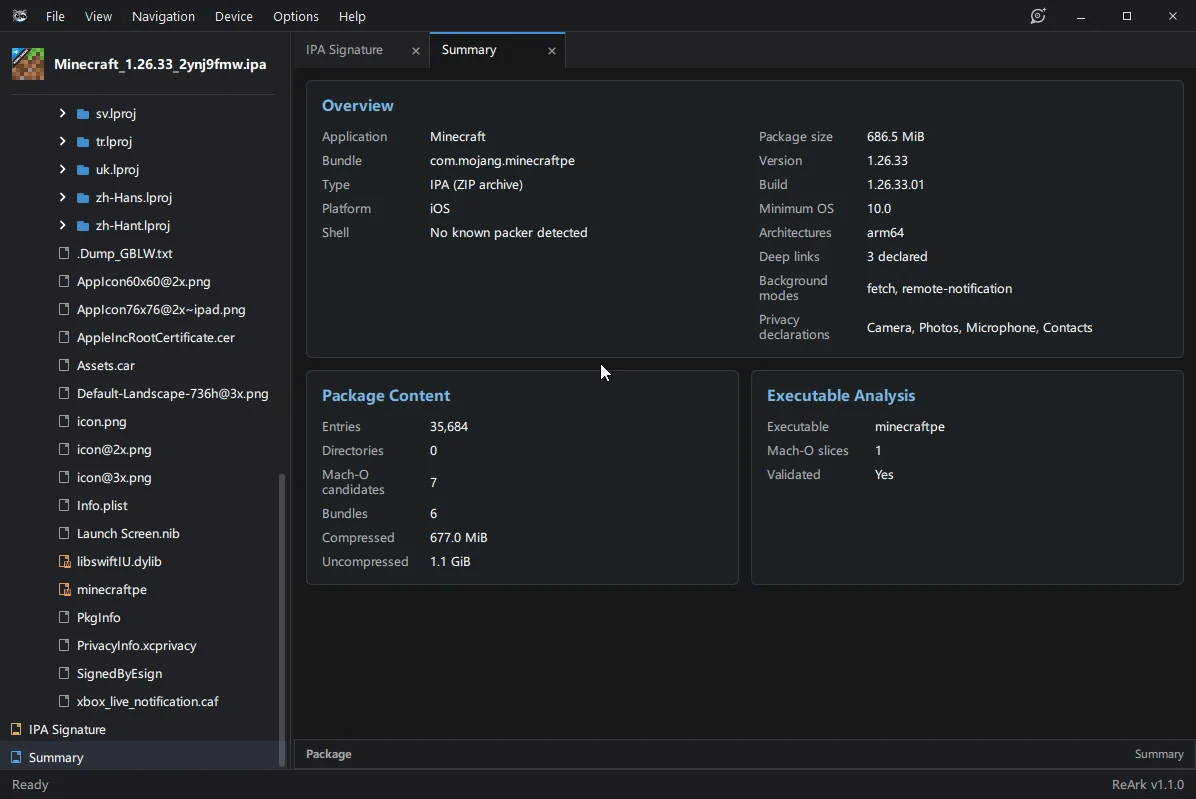 | 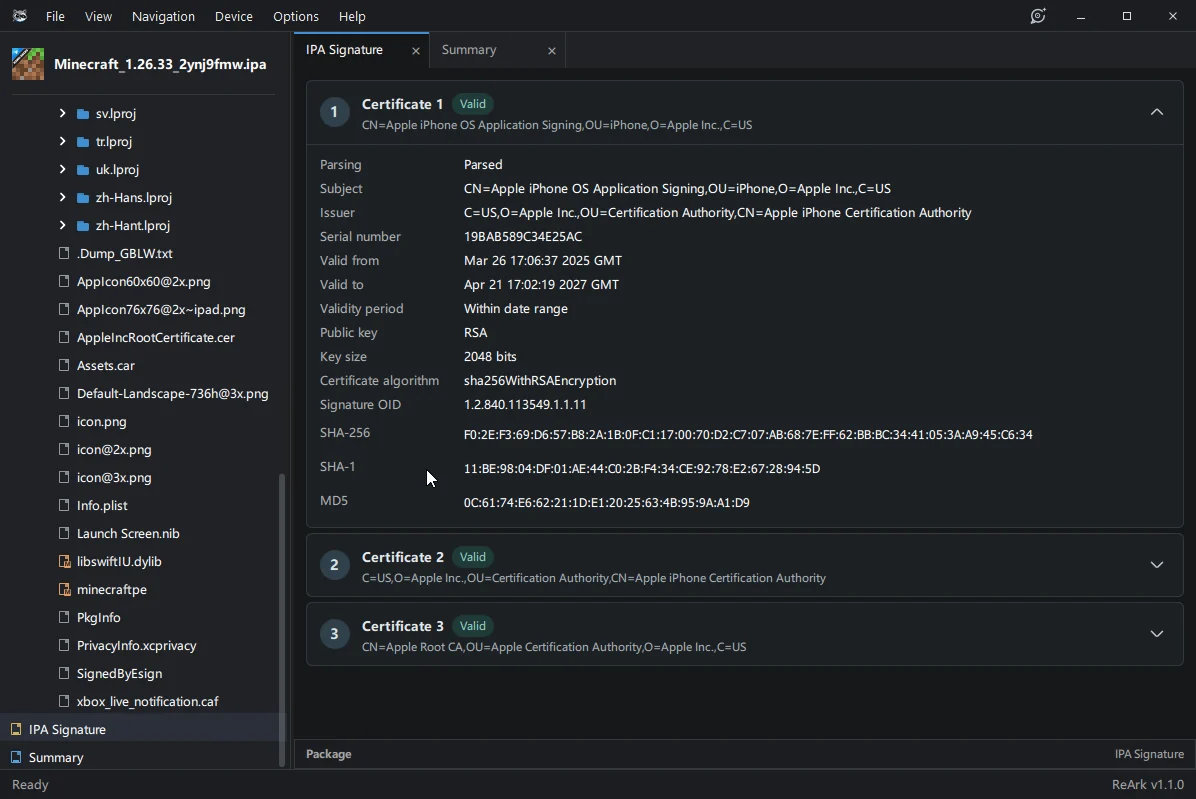 |
| Análise PE | Análise ELF |
|---|
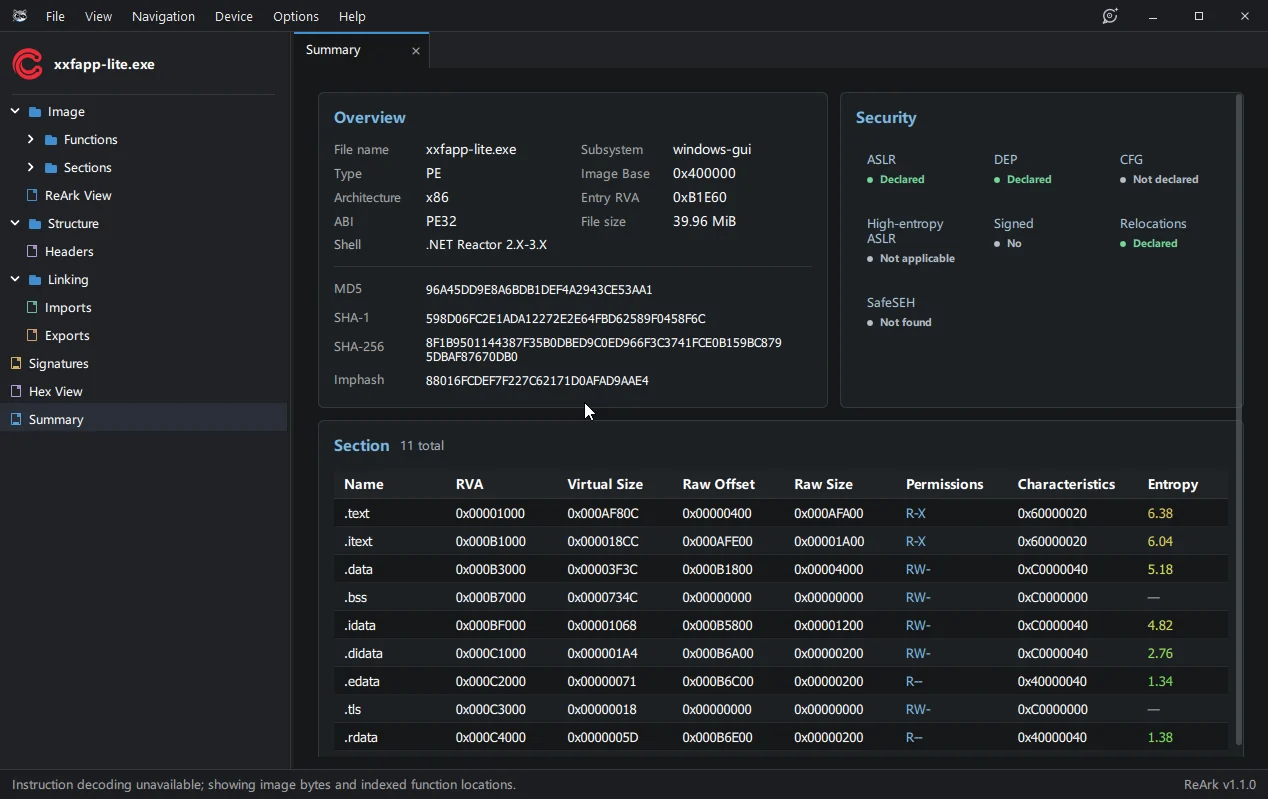 | 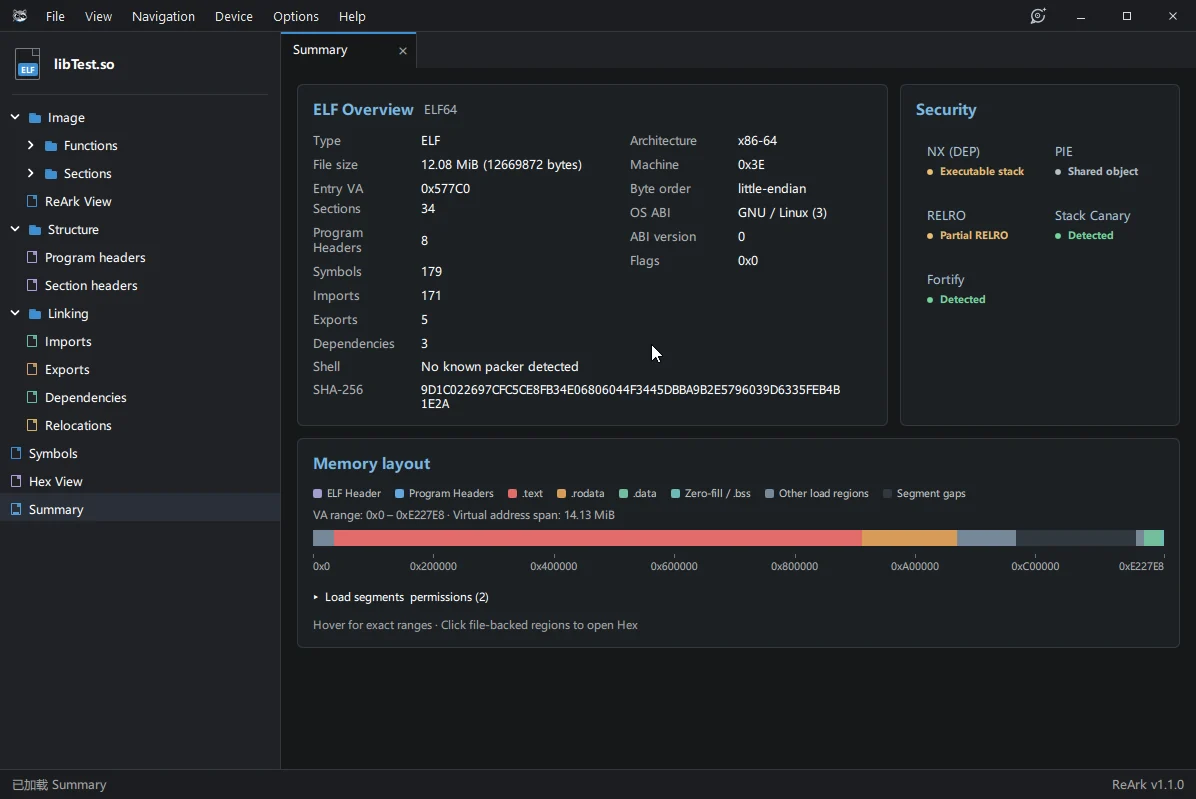 |

 lkimuk/reark









