
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
SubMon — Mais um monitor de subdomínios. | Kitploit
Ferramentas/GitHubGitHub/liuyc26/submon
ReconhecimentoScripting e AutomaçãoColeta de InformaçõesSegurança WebEnumeração de SubdomíniosAnálise de DNS
GitHubliuyc26/submon

SubMon

Mais um monitor de subdomínios.

Ver Repositório
141há 8 mesesAinda não revisado
Compartilhar

SubMon

Alguns dizem que bug bounty não é apenas sobre encontrar bugs, mas ser o "primeiro" a encontrá-los. Estou construindo esta ferramenta para notificar caçadores quando novos subdomínios aparecerem.
Funcionalidades

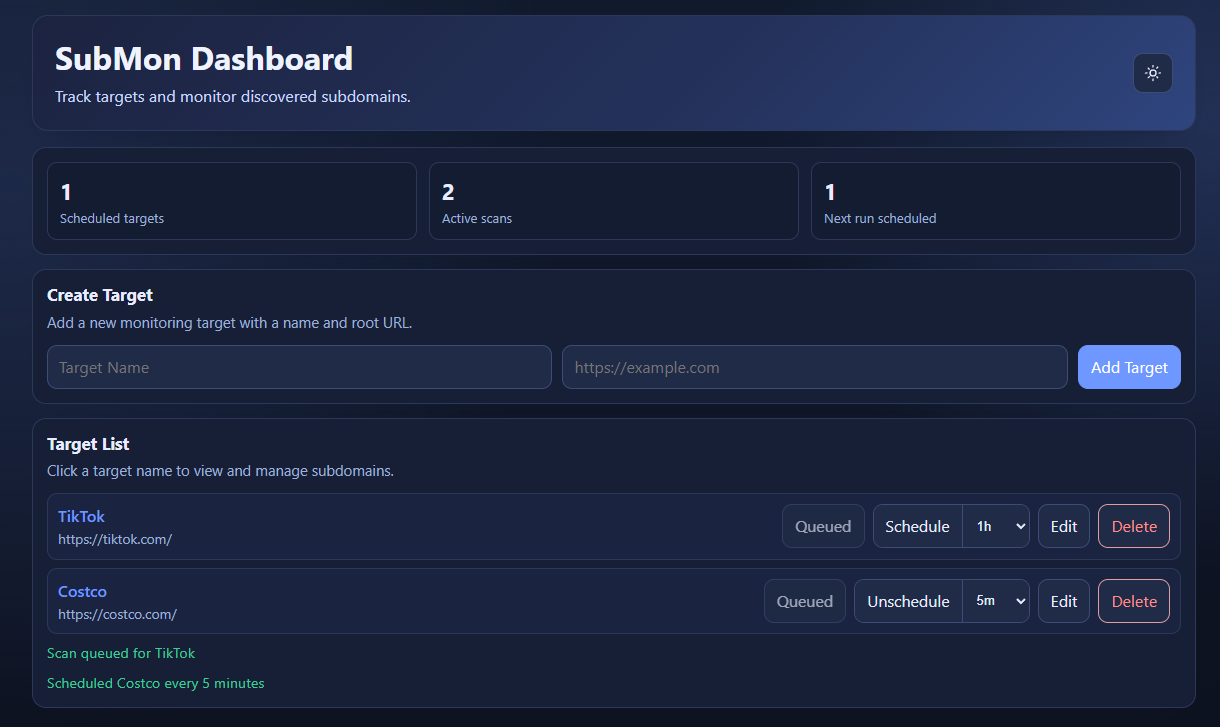
dashboard

  • Você pode adicionar seu alvo favorito: nome + domínio.
  • Depois, você pode clicar em scan (escaneamento) ou agendar um escaneamento.
  • Quando o escaneamento terminar, você receberá um alerta no Discord.
  • Se você configurar o agendador, receberá uma notificação no Discord toda vez que novos subdomínios forem encontrados.

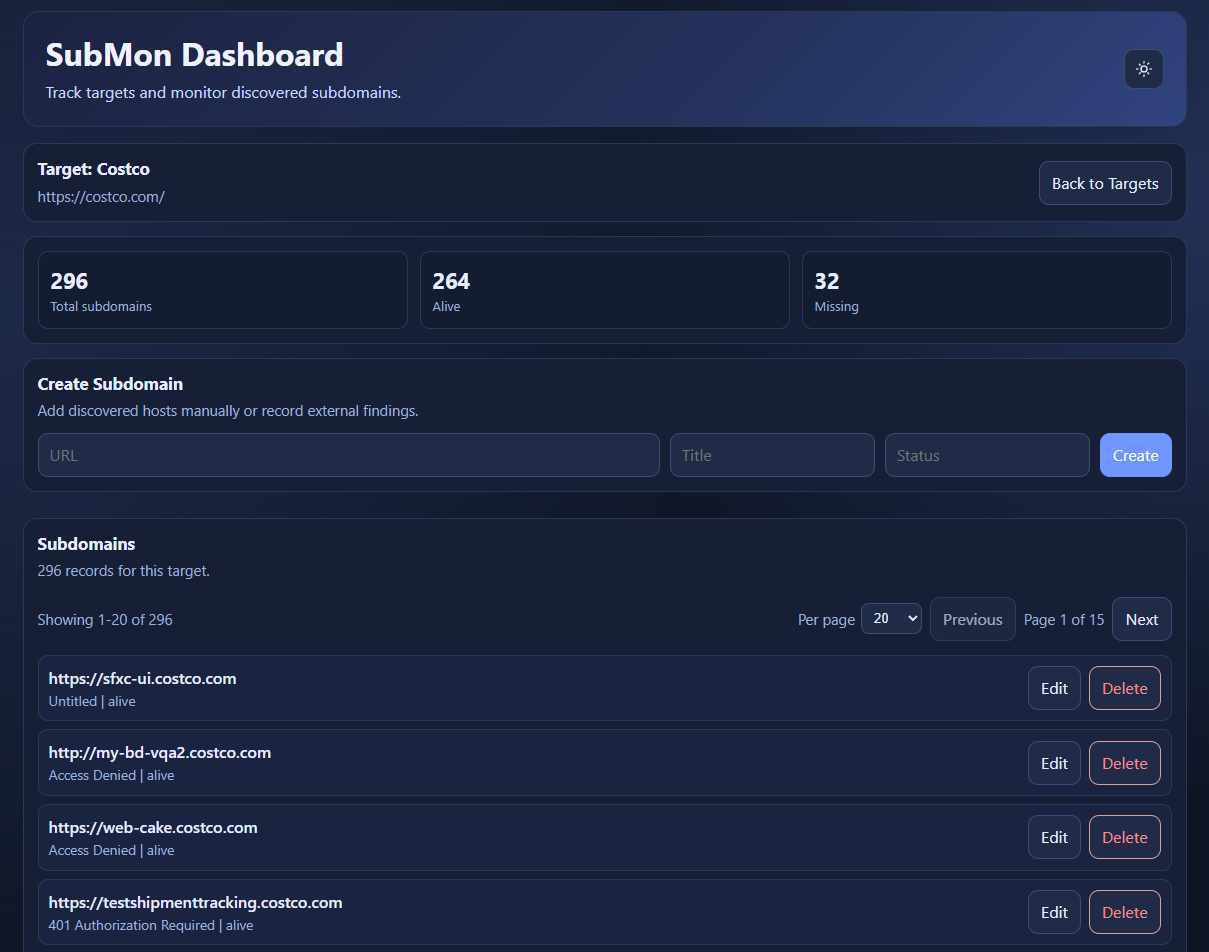
página do alvo

  • Aqui você pode ver o resultado do último escaneamento: qual subdomínio é novo, qual está faltando.
  • Você também verá o título desse subdomínio, mas pode não ser preciso.

Pilha de Tecnologias

Backend: FastAPI

  • ORM: SQLModel
  • Validação de dados: Pydantic
  • Banco de dados SQL: SQLite

Frontend: React

  • ViteVibe coding

Ferramentas de Escaneamento

  • subfinder
  • dnsx
  • httpx

Experimente Você Mesmo

  • Criando um Webhook do Discord

Instalação Manual

cd backend

# install tools
go install -v github.com/projectdiscovery/subfinder/v2/cmd/subfinder@latest
go install -v github.com/projectdiscovery/dnsx/cmd/dnsx@latest
go install -v github.com/projectdiscovery/httpx/cmd/httpx@latest

# add GOPATH/bin to PATH
export PATH=$PATH:$(go env GOPATH)/bin
# save the above command to `~/.bashrc`
source ~/.bashrc  # or ~/.zshrc
# optional env vars for backend
export DB_NAME="database.db"
export DISCORD_WEBHOOK_URL="YOUR-DISCORD-WEBHOOK"
# create a virtual env
python -m venv venv
source venv/bin/activate
pip install -r requirements.txt

# run fastapi service
python -m app.main

# run worker in a new terminal
python -m app.services.worker

# check Swagger doc
http://localhost:8000/docs

# check ReDoc
http://localhost:8000/redoc

cd frontend

# run frontend
npm i
npm install node
npm run dev

Docker Compose (recomendado)

A partir da raiz do projeto:

# optional: create env file and set Discord webhook for alerts
cp .env.example .env
# then edit .env and set DISCORD_WEBHOOK_URL

# build and start frontend + backend + worker
docker compose up --build -d

Abrir:

  • Frontend: http://localhost:5173
  • Documentação da API: http://localhost:8000/docs
# stop services
docker compose down

Workflow

flowchart TD
    U[User / Frontend] -->|Scan Target| A[FastAPI Backend]
    U -->|Schedule Scan| A

    A -->|Create or update ScanRun = queued| DB[(SQLite)]
    W[Worker Loop] -->|Poll queued jobs + enqueue due schedules| DB
    W -->|Pick next queued ScanRun| S[Scanner Pipeline]

    S --> SF[subfinder]
    SF --> DX[dnsx]
    DX --> HX[httpx]
    HX --> D[Diff with existing subdomains]

    D -->|Insert new subdomain| DB
    D -->|Mark missing subdomain| DB
    D -->|Send new findings| DIS[Discord Webhook]

    S -->|success / failed| W
    W -->|Update ScanRun status| DB
  1. O frontend aciona os endpoints de escaneamento ou agendamento.
  2. A API armazena o estado em ScanRun (queued, running, success, failed).
  3. O worker percorre jobs enfileirados e agendados.
  4. O scanner executa subfinder -> dnsx -> httpx, faz diff dos resultados, atualiza o banco de dados e envia alertas no Discord para novos subdomínios.



  • Notas de lançamento
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




