
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-26211 — Divulgação pública e prova de conceito para CVE-2026-26211, uma vulnerabilidade de XSS armazenado no Ekushey Project Manager CRM v5.0, incluindo detalhes técnicos e análise de impacto. | Kitploit
Ferramentas/GitHubGitHub/lindhunt/cve-2026-26211
Análise de VulnerabilidadesExploraçãoSegurança WebPapers e PesquisaAprendizado e Educação
GitHublindhunt/cve-2026-26211

CVE-2026-26211

Divulgação pública e prova de conceito para CVE-2026-26211, uma vulnerabilidade de XSS armazenado no Ekushey Project Manager CRM v5.0, incluindo detalhes técnicos e análise de impacto.

Ver Repositório
123há 1 mêsAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE Badge CWE Badge Severity Status

CVE-2026-26211: XSS Armazenado no Ekushey Project Manager CRM

Produto: Ekushey Project Manager CRM
Versão: 5.0
Vulnerabilidade: Cross-Site Scripting (XSS) Armazenado
CWE: CWE-79
Pesquisador: LINDAN TRI SAPUTRA
Relatório Inicial: 1 de agosto de 2026


Resumo

Uma vulnerabilidade de Cross-Site Scripting (XSS) armazenado foi identificada no Ekushey Project Manager CRM versão 5.0. O problema existe nas configurações da aplicação, especificamente no campo Name. A entrada HTML controlada pelo usuário é armazenada sem sanitização ou codificação de saída adequadas, levando à execução arbitrária de JavaScript quando a página é renderizada.


Componente Afetado

Settings → Name

  • O nome da aplicação configurado é armazenado no banco de dados.
  • Ele é subsequentemente exibido na interface da aplicação sem o escape adequado.
  • Qualquer usuário autenticado (Admin, Staff ou Client) que visualize o nome renderizado está exposto à vulnerabilidade.

Prova de Conceito (PoC)

  1. Faça login na aplicação como administrador.
  2. Navegue até Settings.
  3. Localize o campo Name do sistema.
  4. Insira o seguinte payload de teste XSS inofensivo:
  1. Salve as configurações.
  2. Abra qualquer página onde o nome da aplicação configurado é exibido (por exemplo, Dashboard, Header, Emails).

O JavaScript é executado quando o valor armazenado é renderizado.


Impacto

Como o payload é armazenado na aplicação, o problema afeta todos os usuários, não apenas o administrador que modificou inicialmente a configuração. Dependendo de onde o nome da aplicação é renderizado e de quais usuários podem acessar essas páginas, o payload armazenado pode ser executado no navegador de funcionários, clientes ou outros usuários autenticados.

O impacto potencial inclui:

  • Execução arbitrária de JavaScript nos navegadores dos usuários afetados
  • Manipulação da interface da aplicação (por exemplo, desfiguração, notificações falsas)
  • Phishing ou spoofing dentro da origem confiável da aplicação
  • Realização de ações dentro do contexto autenticado da aplicação da vítima (sequestro de sessão, bypass de CSRF)

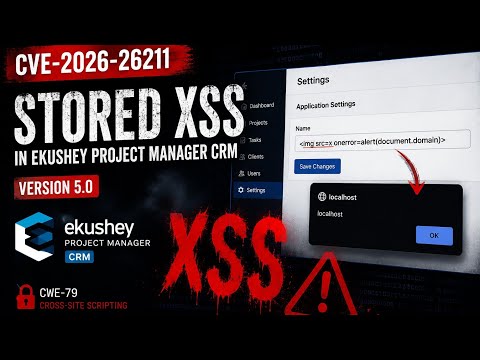
Prova de Conceito em Vídeo

Uma demonstração em vídeo do CVE-2026-26211 está disponível abaixo:
PoC Video Thumbnail
Clique na imagem para assistir à PoC no YouTube

Link direto: https://youtu.be/b8gRD9jpvak?si=otEalAgZexiENIfh


Cronologia da Divulgação

DataEvento
1 de agosto de 2026Vulnerabilidade submetida ao VulnCheck
Agosto de 2026O VulnCheck validou a submissão e confirmou que ela se qualifica para atribuição de CVE
Agosto de 2026CVE-2026-26211 atribuído
25 de agosto de 2026Divulgação técnica pública publicada conforme solicitação do VulnCheck

Pesquisador

LINDAN TRI SAPUTRA
Pesquisador de Segurança Independente
GitHub: https://github.com/LindHunt


Referências

  • CVE-2026-26211: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2026-26211
  • CWE-79: Neutralização Imprópria de Entrada Durante a Geração de Páginas Web (XSS)
    https://cwe.mitre.org/data/definitions/79.html

Aviso Legal

Este relatório é fornecido apenas para fins educacionais e de conscientização sobre segurança. A vulnerabilidade identificada foi divulgada de forma responsável ao fornecedor ou à autoridade coordenadora relevante (VulnCheck) antes da divulgação pública. A exploração não autorizada desta vulnerabilidade é ilegal e antiética.


Recomendações para Desenvolvedores

Para corrigir esta vulnerabilidade:

  • Aplique codificação de saída sensível ao contexto ao renderizar entradas controladas pelo usuário.
  • Implemente validação e sanitização rigorosas de entrada para todos os campos de configuração.
  • Use cabeçalhos de Content Security Policy (CSP) para mitigar riscos de XSS.
  • Considere usar HTML Purifier ou bibliotecas semelhantes para filtrar entradas de texto rico.

Mantenha-se seguro, mantenha-se vigilante.

Baixar ferramenta