
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-34830---Reflected-XSS-found-in-I-doit-Open-v24-and-below — Prova de conceito para uma vulnerabilidade XSS refletida no i-doit Open v24 e anteriores, demonstrando injeção arbitrária de script através do parâmetro timeout na página de login. | Kitploit
Ferramentas/GitHubGitHub/leekenghwa/cve-2023-34830---reflected-xss-found-in-i-doit-open-v24-and-below
Análise de VulnerabilidadesExploração de Aplicações WebSegurança WebTestes de PenetraçãoAprendizado e Educação
GitHubleekenghwa/cve-2023-34830---reflected-xss-found-in-i-doit-open-v24-and-below

CVE-2023-34830---Reflected-XSS-found-in-I-doit-Open-v24-and-below

Prova de conceito para uma vulnerabilidade XSS refletida no i-doit Open v24 e anteriores, demonstrando injeção arbitrária de script através do parâmetro timeout na página de login.

Ver Repositório
3316há 3 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    599
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    394
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    277
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2023-34830 - XSS Refletido encontrado no i-doit Open v24 e anteriores

i-doit Open v24 e anteriores são vulneráveis a XSS Refletido. Essas vulnerabilidades podem permitir que invasores autenticados remotos injetem scripts web arbitrários ou HTML.

Descrição do produto : i-doit é uma documentação de TI Open Source baseada na web e CMDB (Banco de Dados de Gerenciamento de Configuração) desenvolvida pela synetics GmbH

Descrição da vulnerabilidade : Descobrimos que esta aplicação web permite que qualquer utilizador autenticado injete scripts web arbitrários ou HTML no parâmetro afetado.

Página web afetada : página de login principal

Parâmetro e Componente Afetados : ?timeout

Passo 1 : Adicione ?timeout após a página de login principal. A captura de tela abaixo mostra a mensagem de erro após inserir o parâmetro ?timeout.
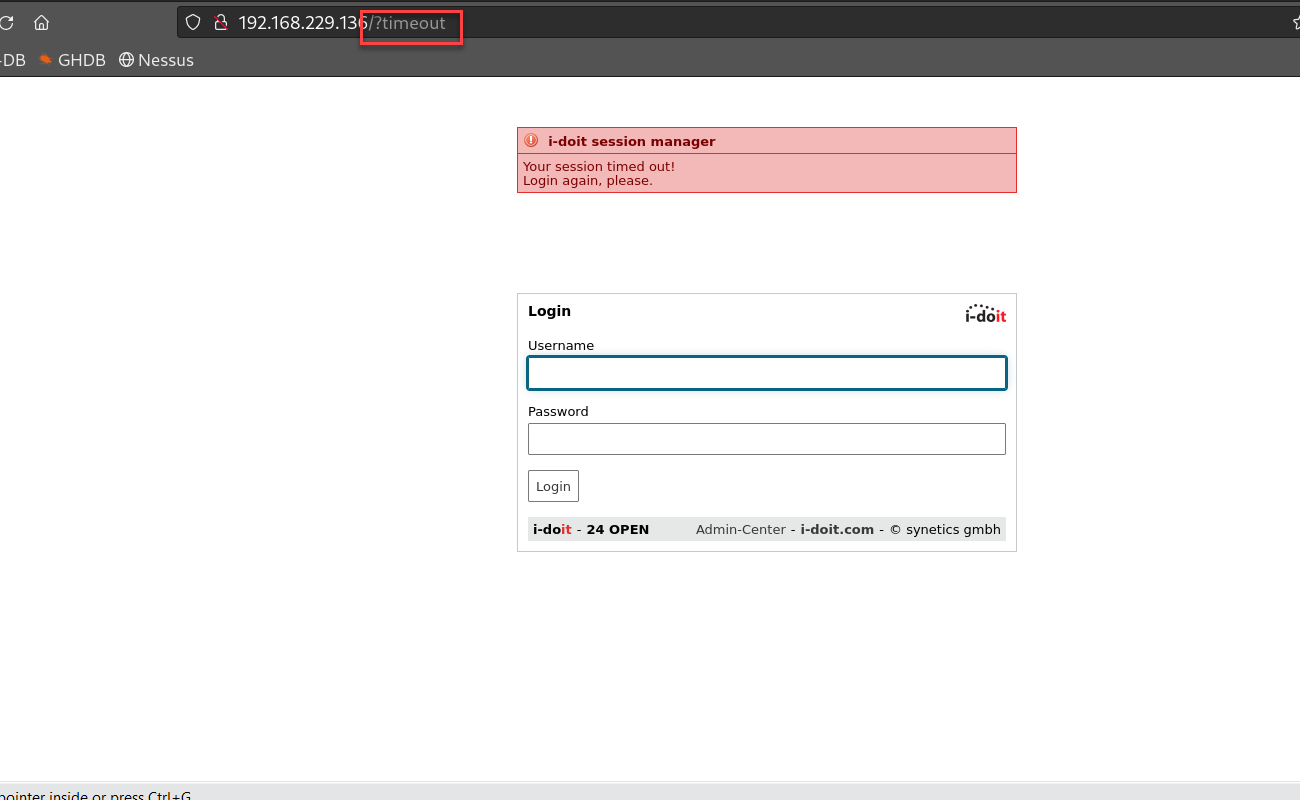
image

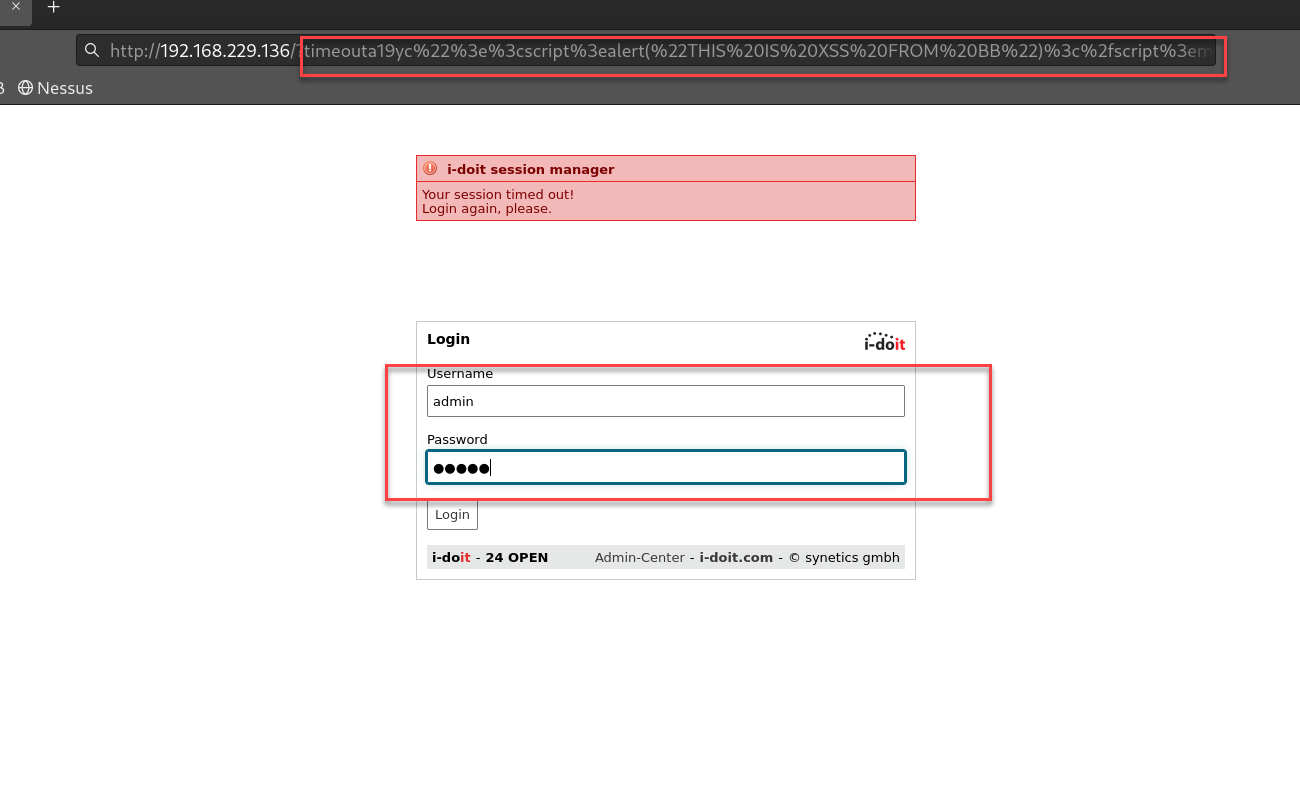
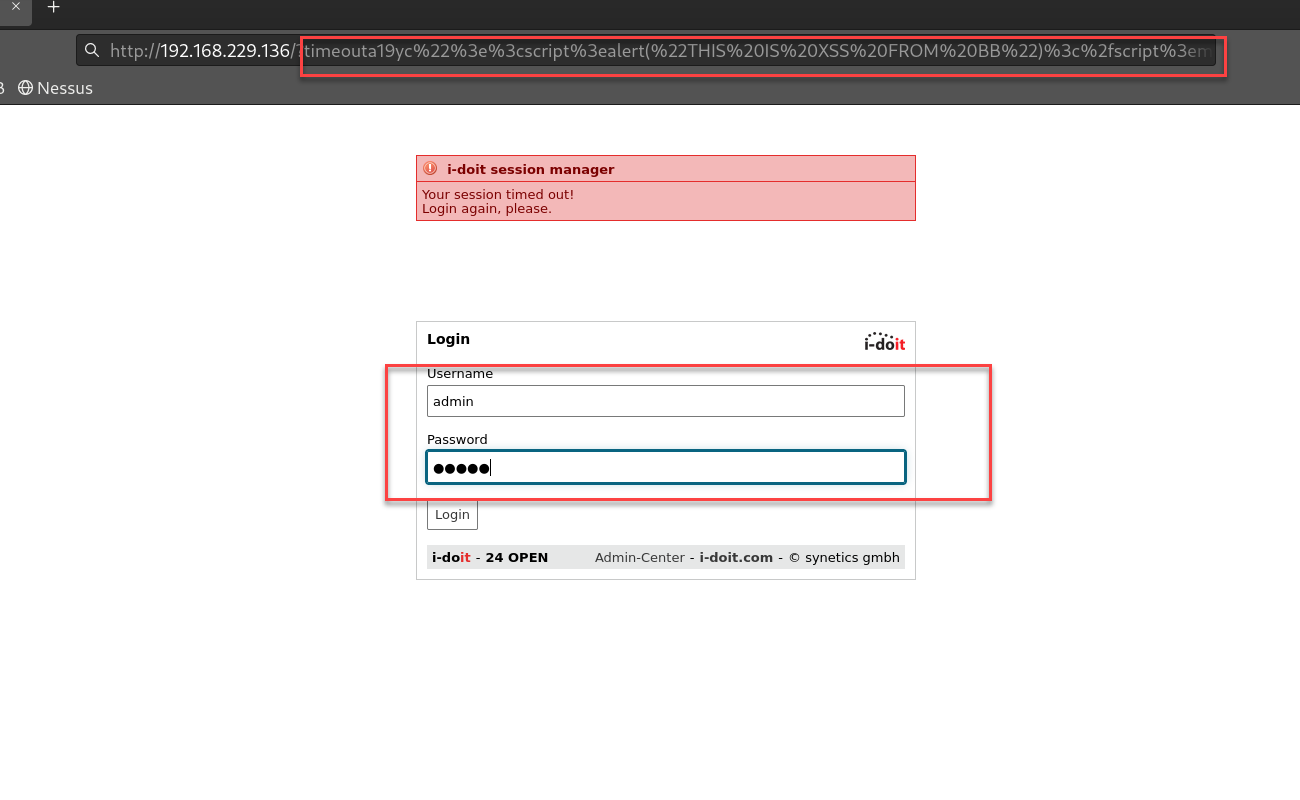
Passo 2 : Adicione o payload XSS após o ?timeout, então faça login com credenciais válidas. Como é um XSS Refletido, ele refletirá seu resultado após o login bem-sucedido.

payload used : a19yc%22%3e%3cscript%3ealert(%22THIS%20IS%20XSS%20FROM%20BB%22)%3c%2fscript%3emjf9oc2183m

Nota. pode ser necessário 2-3 vezes para acionar o payload XSS, então apenas refaça se o primeiro login falhar....
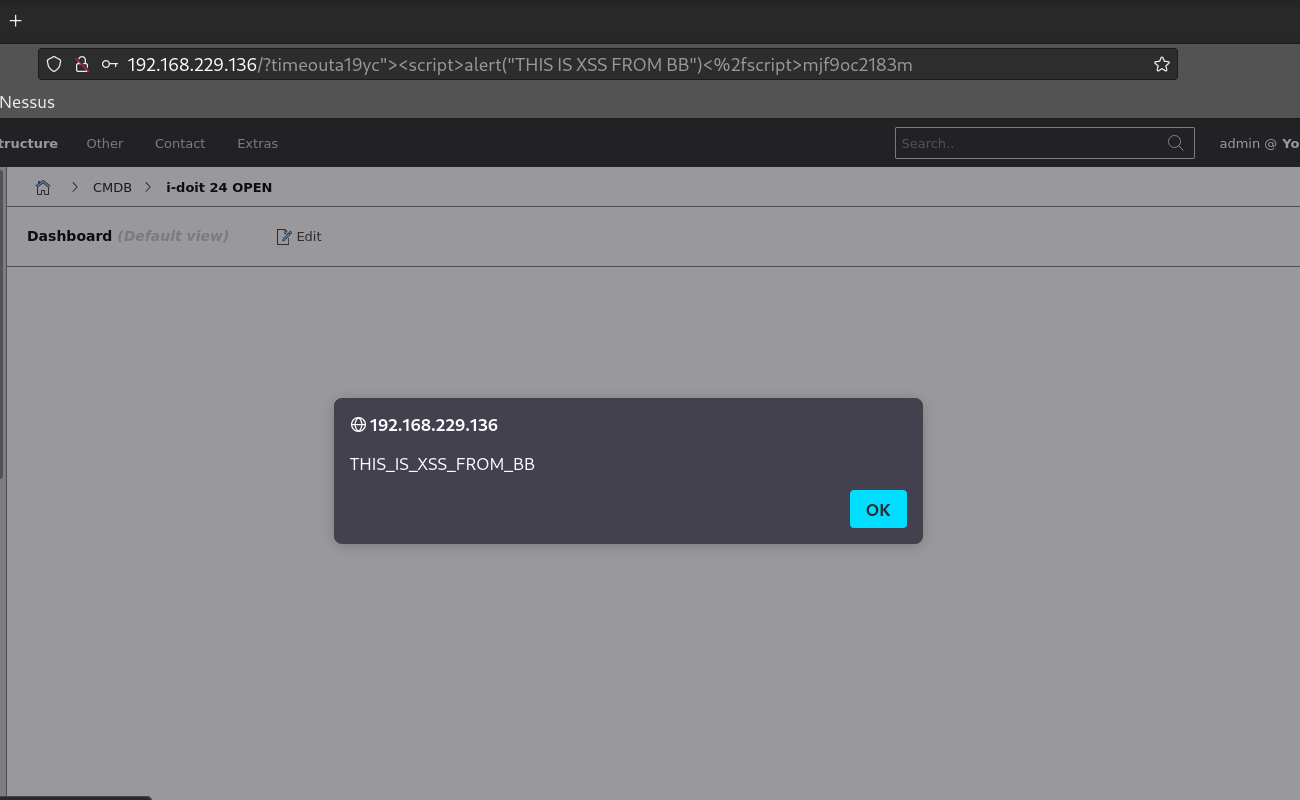
image

image

PS : O fornecedor reconheceu e lançará as correções no i-doit open 25. Surpreendentemente, eu só recebi a notificação do i-doit pro 25.


Baixar ferramenta




