
 laremontada12/cve-2026-39987-marimo-preauth-rce
Pesquisa de segurança e investigação de SOC da CVE-2026-39987 usando Docker, Nginx, monitoramento de processos Linux, Splunk SIEM e regras de detecção SPL.

Pesquisa de segurança e validação experimental da CVE-2026-39987, uma vulnerabilidade de autenticação ausente que afeta o endpoint WebSocket de terminal do Marimo.
Este projeto documenta a causa raiz da vulnerabilidade, os resultados de reprodução local, o patch de segurança oficial e os testes de regressão em ambientes Docker controlados.
| Campo | Detalhes |
|---|---|
| CVE | CVE-2026-39987 |
| Produto | Marimo |
| Tipo de Vulnerabilidade | Autenticação Ausente / RCE Pré-autenticação |
| CWE | CWE-306 |
| Severidade | Crítica |
| Versão Afetada Testada | 0.20.4 |
| Versão Corrigida Testada | 0.23.0 |
| Endpoint Afetado | /terminal/ws |
| Aviso de Segurança | GHSA-2679-6mx9-h9xc |
A vulnerabilidade decorre da ausência de validação de autenticação no endpoint WebSocket de terminal do Marimo.
Na implementação afetada, a disponibilidade do terminal e o modo da aplicação são verificados sem validar adequadamente a identidade do cliente que se conecta.
Isso pode expor a funcionalidade de terminal do lado do servidor a clientes não autenticados em configurações vulneráveis.
O projeto concentrou-se em:
| Componente | Configuração |
|---|---|
| Sistema Operacional Host | Windows 11 |
| Plataforma de Contêineres | Docker Desktop |
| Ambiente Vulnerável | Marimo 0.20.4 |
| Ambiente Corrigido | Marimo 0.23.0 |
| Python do Contêiner | Python 3.12 |
| Testes de Regressão | Python 3.13, pytest |
| Escopo de Rede | Somente localhost |
Ambas as versões do Marimo foram implantadas em ambientes Docker separados.
A pesquisa foi realizada em sistemas controlados localmente.
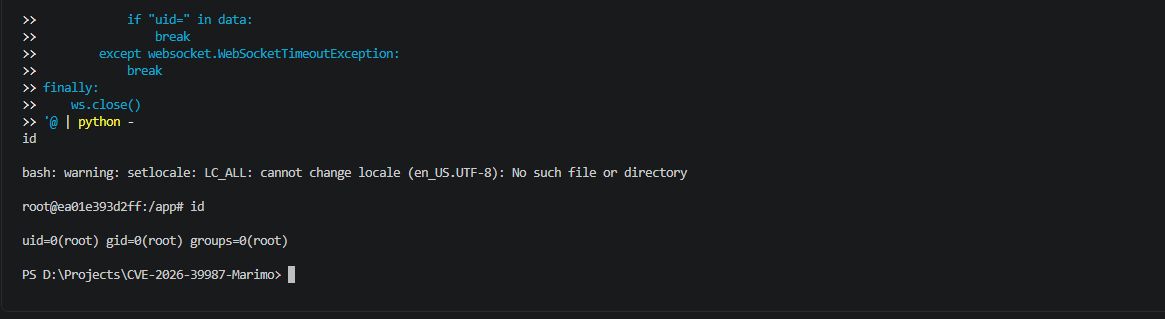
Foi conduzido um experimento local contra o endpoint WebSocket de terminal vulnerável sem fornecer credenciais de autenticação.
O experimento registrado produziu saída de comandos do lado do servidor dentro do contêiner Docker vulnerável.
Contexto de execução observado:
uid=0(root) gid=0(root) groups=0(root)
Observações adicionais identificaram o hostname e o diretório de trabalho do contêiner.
Esses achados são consistentes com a reprodução bem-sucedida da vulnerabilidade RCE de pré-autenticação relatada no laboratório isolado.
Os privilégios de root observados ficaram limitados ao ambiente de execução do contêiner. Eles não demonstram escalonamento de privilégios nem comprometimento do host Windows.
Evidência experimental:
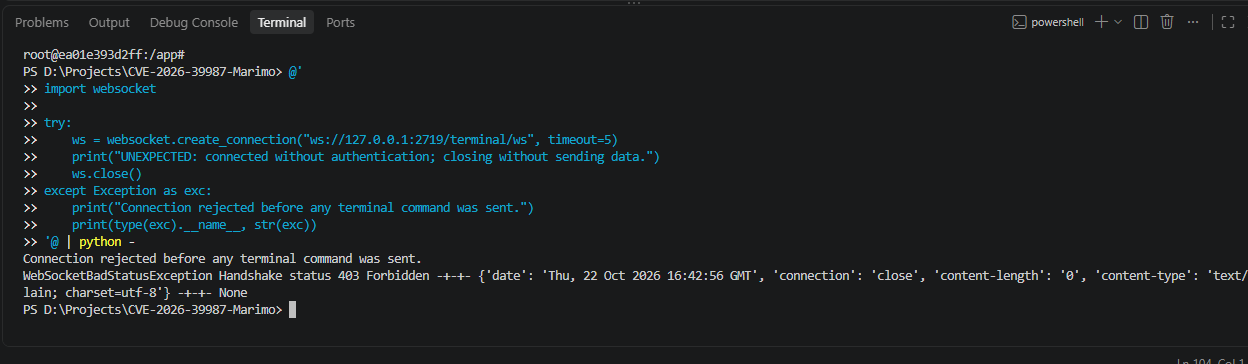
Foi realizada uma tentativa manual de conexão não autenticada contra o endpoint WebSocket do terminal corrigido.
Resultado observado:
WebSocketBadStatusException
Handshake status 403 Forbidden
O servidor rejeitou a conexão durante o handshake do WebSocket.
Evidência experimental:
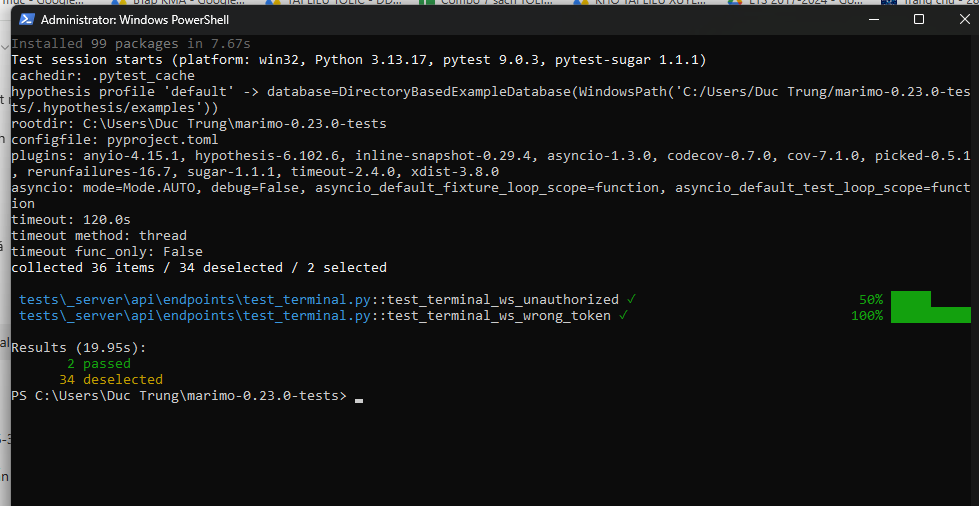
Dois testes oficiais de regressão de autenticação do Marimo foram executados contra o código-fonte do Marimo 0.23.0.
| Teste de Segurança | Resultado |
|---|---|
test_terminal_ws_unauthorized | PASSOU |
test_terminal_ws_wrong_token | PASSOU |
Resumo do Pytest:
2 passed
34 deselected
Esses testes validam o comportamento esperado de rejeição de autenticação no ambiente de teste.
Os testes automatizados utilizaram o TestClient do Starlette e foram executados separadamente da verificação manual baseada em Docker.
Evidência:
O endpoint WebSocket de terminal do Marimo 0.20.4 afetado não possuía a validação de autenticação introduzida pelo patch de segurança oficial.
O patch adiciona uma verificação de autenticação antes de permitir o processamento do WebSocket de terminal quando a autenticação está habilitada.
A pesquisa examinou:
terminal.py.test_terminal.py.Patch Oficial: Marimo PR #9098
| Documento | Descrição |
|---|---|
| Visão Geral do Marimo | Contexto da aplicação e da vulnerabilidade |
| Análise da Causa Raiz | Validação de autenticação ausente |
| Análise do Fluxo WebSocket | Diagramas do fluxo de conexão |
| Análise do Diff do Patch | Análise do patch de segurança oficial |
| Validação de Segurança | Experimentos manuais e testes de regressão |
| Relatório de Pesquisa de Segurança | Constatações técnicas consolidadas |
| Mitigação e Recomendações | Medidas de remediação e defesa |
A remediação recomendada é atualizar as instalações afetadas do Marimo para a versão 0.23.0 ou uma versão mantida mais recente.
Recomendações defensivas adicionais incluem:
Consulte mitigation.md para obter detalhes.
Este projeto foi conduzido para fins educacionais e de pesquisa de segurança autorizada.
Os testes foram limitados a ambientes isolados de localhost.
Os resultados experimentais da versão vulnerável foram registrados localmente e não foram reproduzidos de forma independente por outro pesquisador.
A pesquisa não demonstrou comprometimento do sistema operacional do host nem escalonamento de privilégios além dos privilégios existentes do processo do contêiner.
Apenas dois testes de regressão oficiais selecionados foram executados. A suíte de testes completa do Marimo não foi executada.






