

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
vulnerability-remediation-cve-2013-3900 — Remediação de ponta a ponta do CVE-2013-3900 usando PowerShell e Tenable. Demonstra identificação de vulnerabilidades, endurecimento do registro e verificação automatizada em um ambiente Azure. | Kitploit
Ferramentas/GitHubGitHub/ksgassama-lab/vulnerability-remediation-cve-2013-3900
Scanners de VulnerabilidadesAnálise de VulnerabilidadesScripting e AutomaçãoAuditoria de ConfiguraçãoSegurança na NuvemAprendizado e Educação
GitHubksgassama-lab/vulnerability-remediation-cve-2013-3900

vulnerability-remediation-cve-2013-3900

Remediação de ponta a ponta do CVE-2013-3900 usando PowerShell e Tenable. Demonstra identificação de vulnerabilidades, endurecimento do registro e verificação automatizada em um ambiente Azure.

Ver Repositório
42há 10 mesesAinda não revisado
Compartilhar

🛡️ Remediação do CVE-2013-3900: Validação de Assinatura WinVerifyTrust

📝 Visão Geral do Projeto

Este projeto demonstra um Fluxo de Trabalho de Gerenciamento de Vulnerabilidades no mundo real. Usando uma VM do Azure, eu caçei uma falha de validação de assinatura de alta severidade, confirmei manualmente via PowerShell e implantei uma correção baseada no registro para fortalecer o sistema contra execução de código não autorizado.


O Problema

A função WinVerifyTrust no Windows tinha uma falha sorrateira (CVE-2013-3900). Os atacantes podiam "pegar carona" com código malicioso em um arquivo assinado sem quebrar a assinatura digital. Isso significa que um arquivo poderia parecer "confiável" mesmo carregando código malicioso, permitindo que ele contornasse as verificações de segurança.


🚨 A Descoberta

Comecei executando uma varredura Tenable na minha VM do Azure (Host: Kaddy). A varredura sinalizou uma vulnerabilidade de severidade "Alta" (VPR 9.0) porque o sistema estava sem uma configuração de segurança específica chamada EnableCertPaddingCheck.
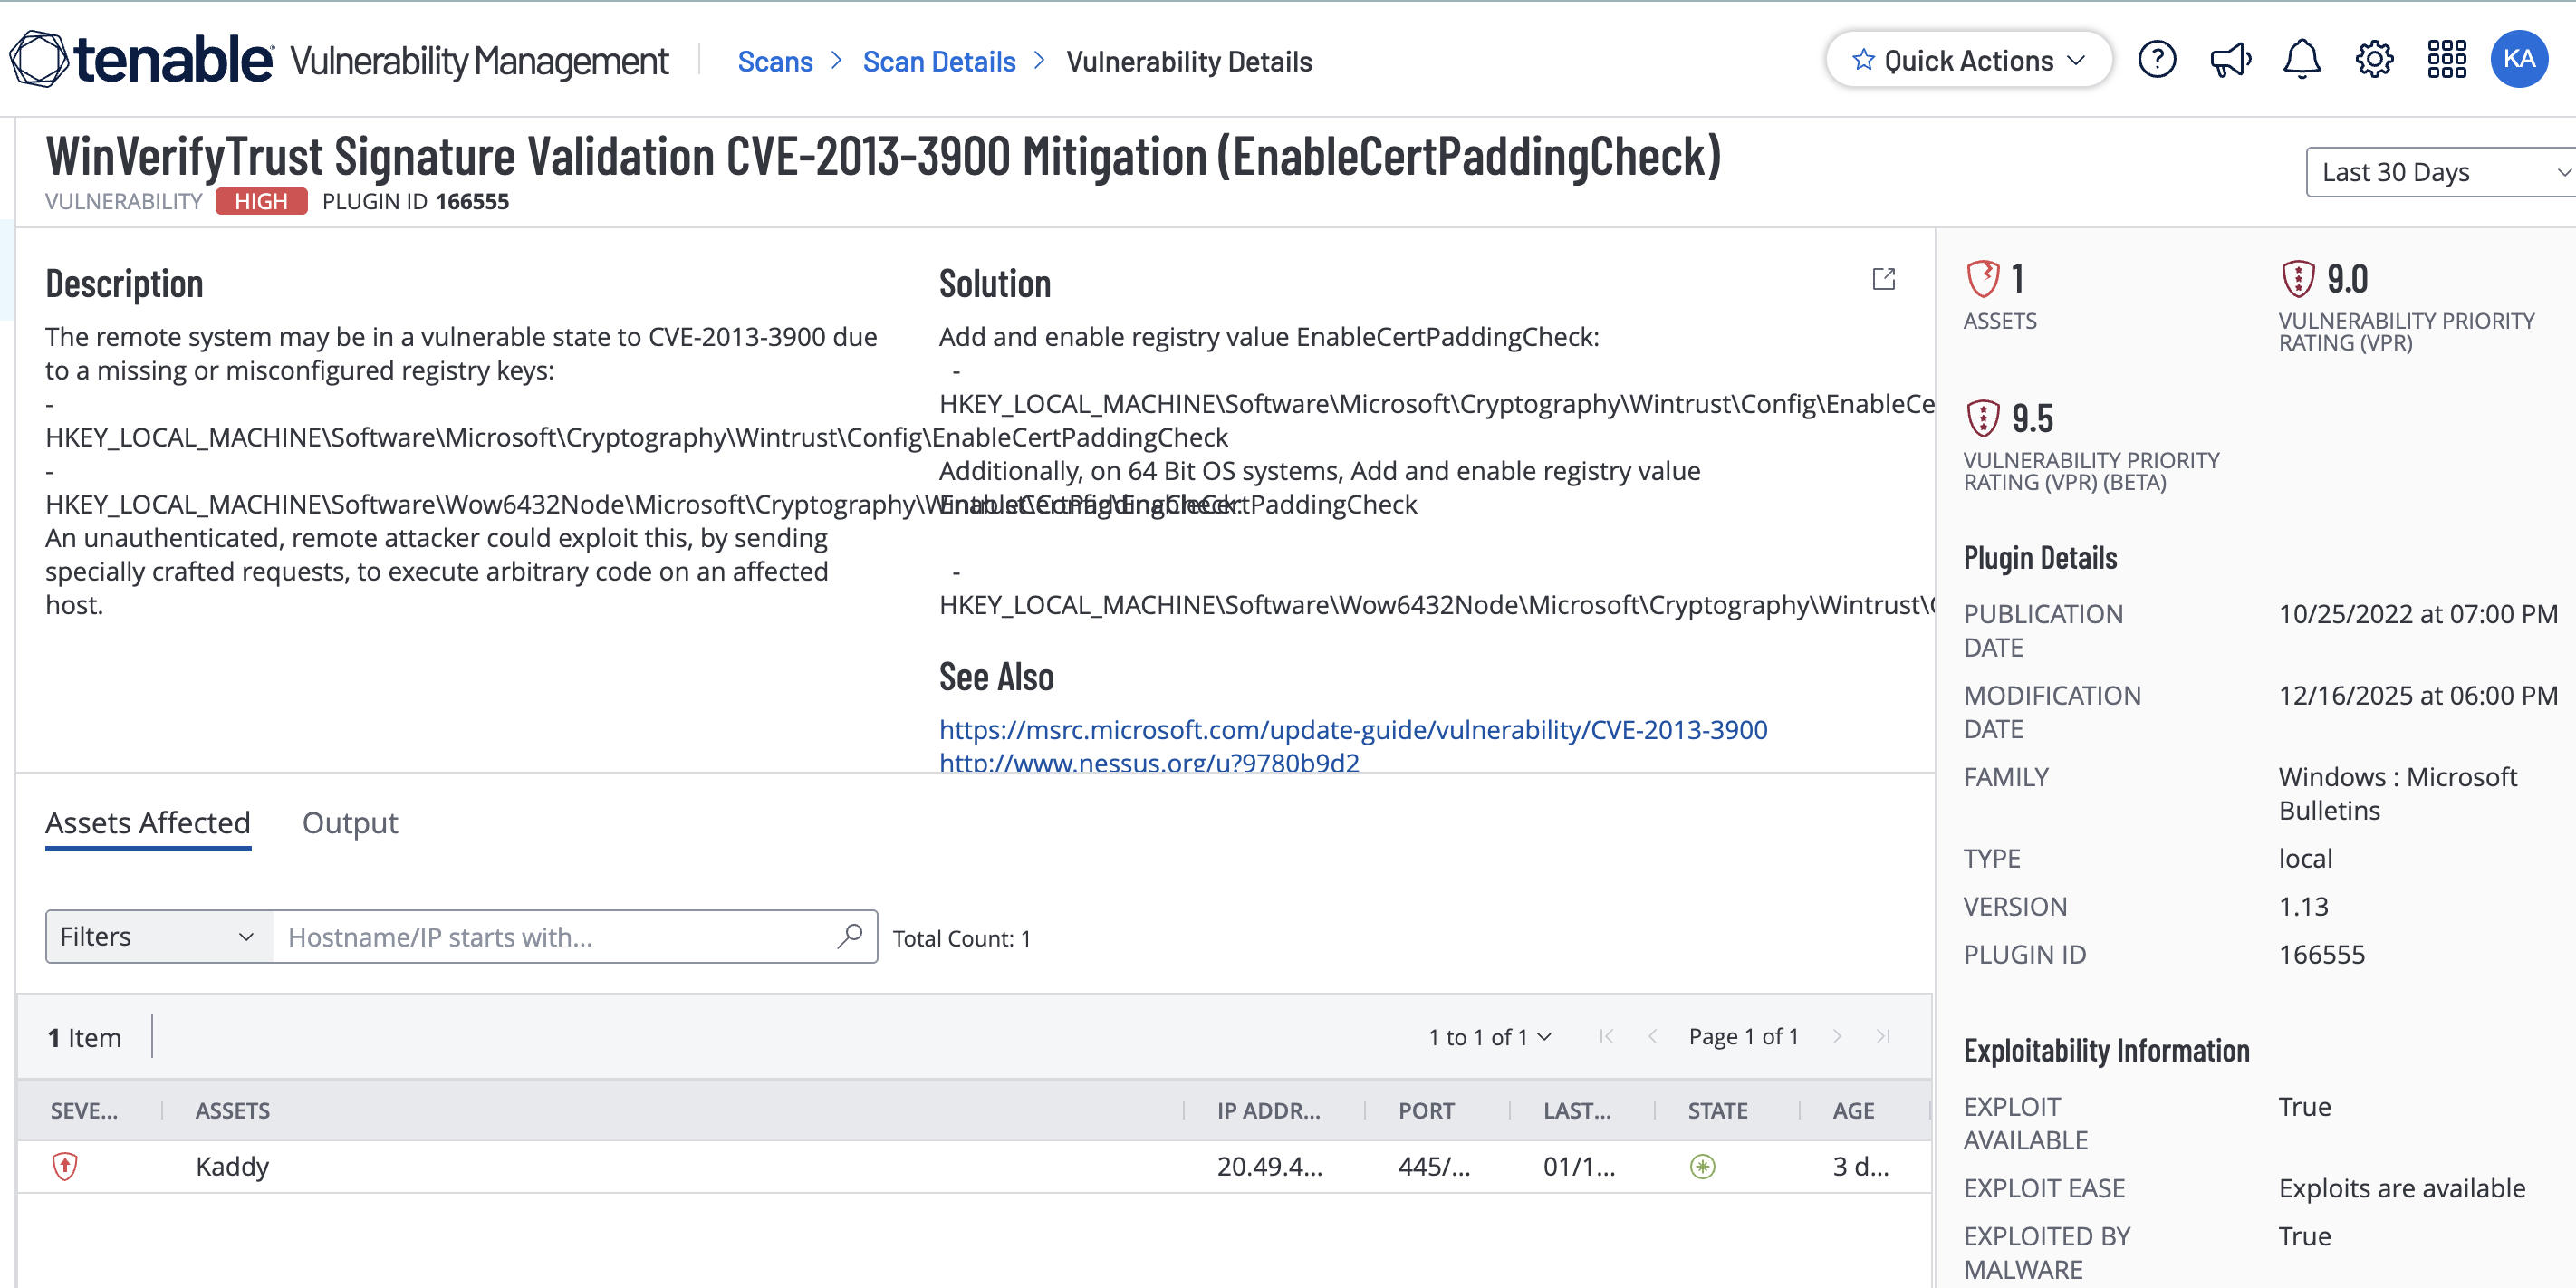
Resultados da varredura Tenable


🔍 Investigação

Não aceitei apenas a palavra do scanner. Usei o PowerShell para verificar se a chave do registro realmente existia

powershell Get-ItemProperty -Path "HKLM:\Software\Microsoft\Cryptography\Wintrust\Config" -Name EnableCertPaddingCheck

Resultado: O comando falhou com um erro de "O caminho não existe". Isso confirmou que o sistema estava totalmente aberto a esse exploit específico.
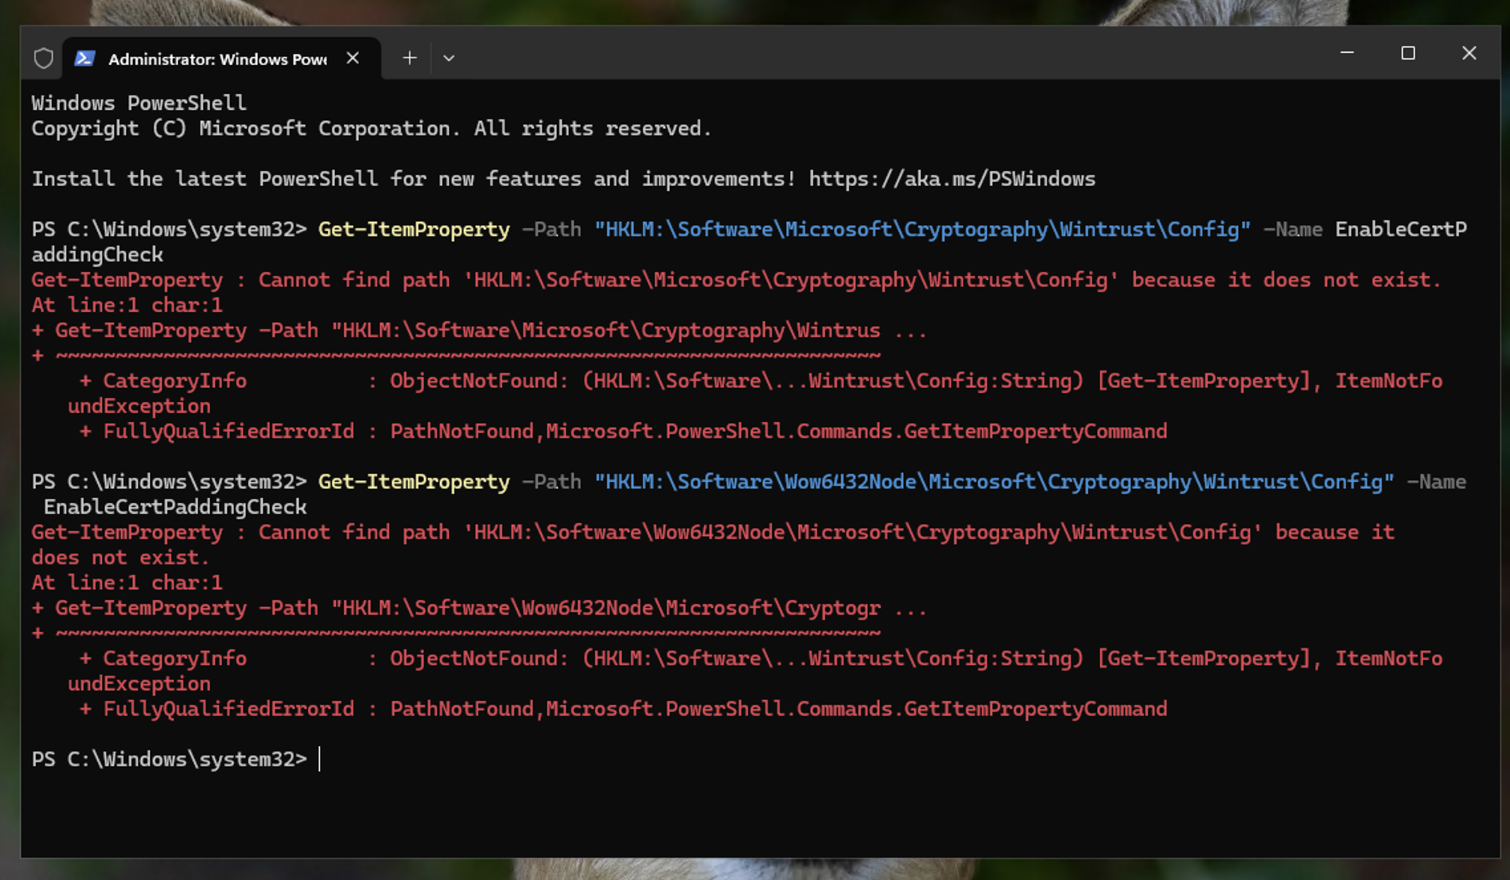
Texto alternativo


🛠️ Remediação

Em vez de editar manualmente o Registro (RegEdit), usei um script PowerShell para aplicar a correção. Isso é mais rápido, repetível e seguro, especialmente para centenas de máquinas.

Apliquei a correção em ambos:

Caminho do registro padrão

Caminho de 32 bits (WoW6432Node) Texto alternativo
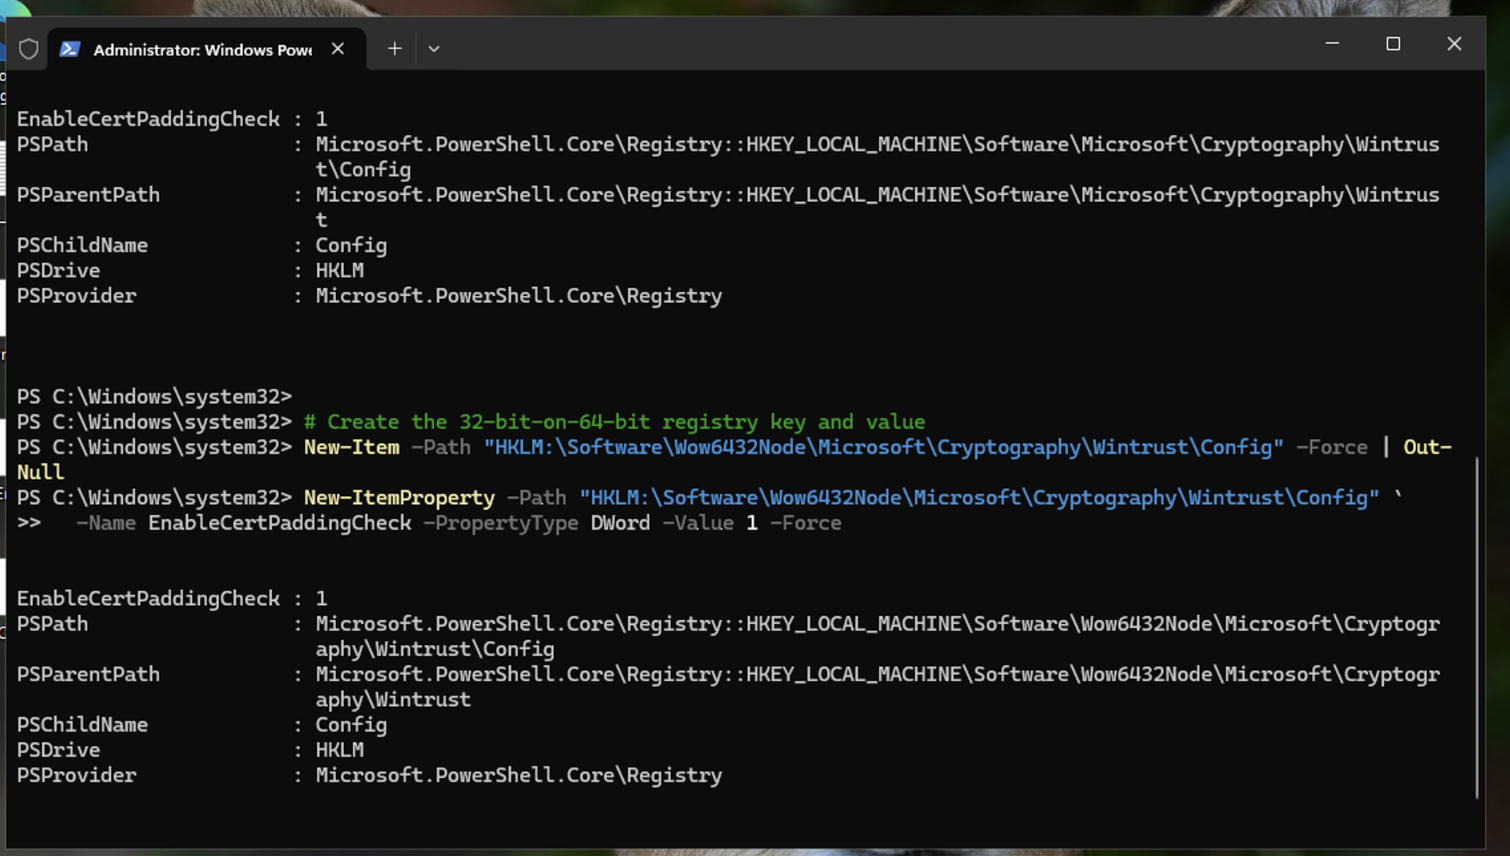
Auditoria

Após o script terminar, executei a verificação novamente. Como mostram os logs finais, o valor EnableCertPaddingCheck agora está definido como 1. O sistema agora valida estritamente o preenchimento do certificado, fechando efetivamente a brecha de segurança.
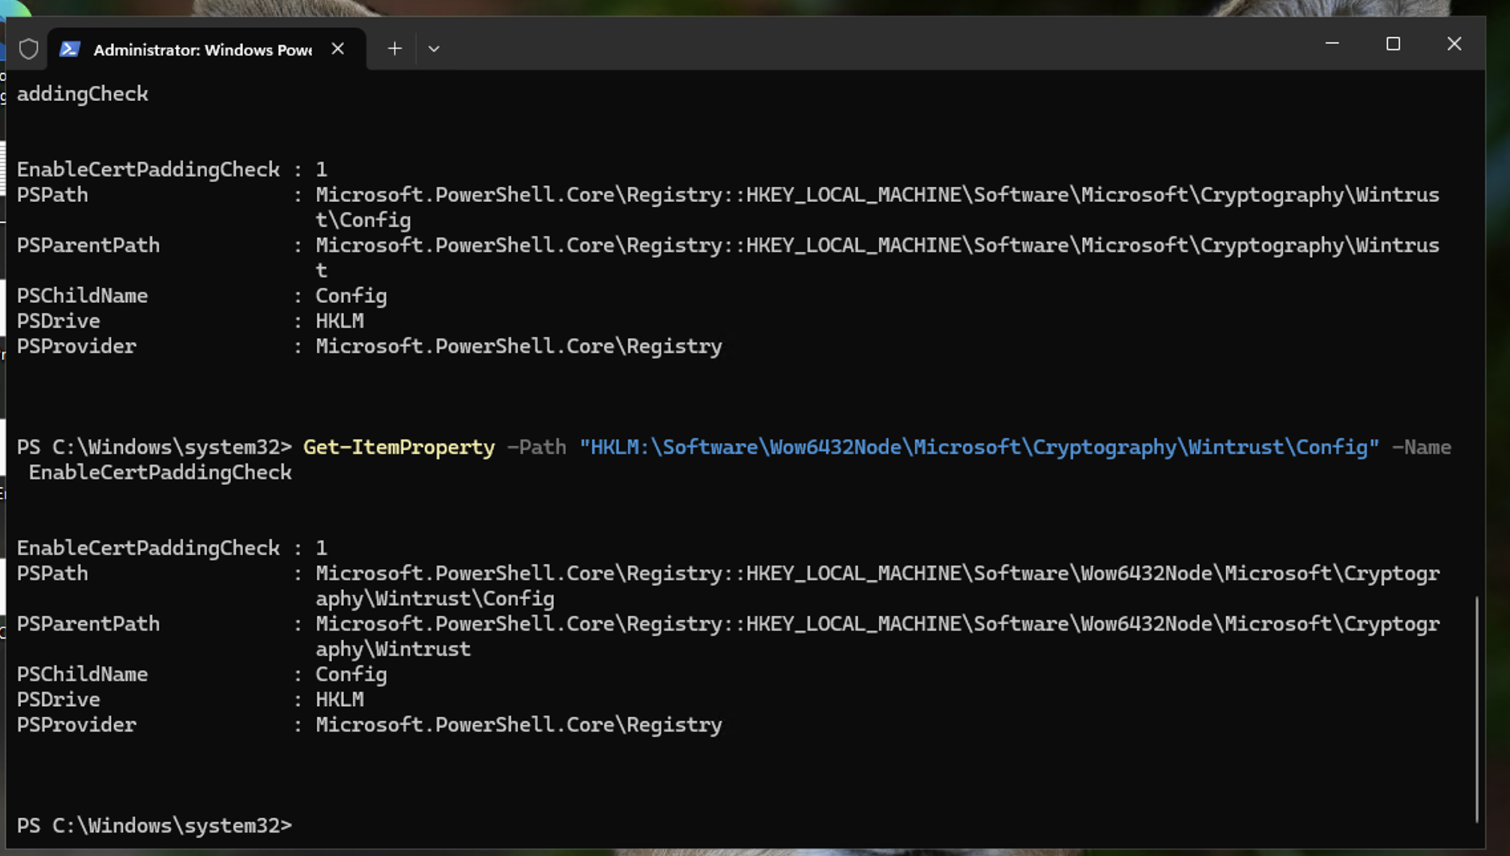
Texto alternativo

💡 Principais Conclusões e Lições Aprendidas

Além do Patch: Aprendi que algumas vulnerabilidades não são corrigidas apenas executando o "Windows Update". Às vezes, é preciso colocar a mão na massa no registro para realmente fortalecer um sistema.

Fortalecimento do Registro: Dominar o HKLM via PowerShell é essencial para profissionais de segurança que gerenciam sistemas em escala.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




