
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2020-16898-EXP-POC — Exploit de prova de conceito para CVE-2020-16898, uma vulnerabilidade de execução remota de código no TCP/IP do Windows. Inclui scripts de exploit baseados em Python direcionados a endereços IPv6 para testes de penetração. | Kitploit
Ferramentas/GitHubGitHub/komomon/cve-2020-16898-exp-poc
Análise de VulnerabilidadesExploraçãoSegurança de RedeTestes de PenetraçãoFerramenta de Acesso RemotoDesenvolvimento de Payloads
GitHubkomomon/cve-2020-16898-exp-poc

CVE-2020-16898-EXP-POC

Exploit de prova de conceito para CVE-2020-16898, uma vulnerabilidade de execução remota de código no TCP/IP do Windows. Inclui scripts de exploit baseados em Python direcionados a endereços IPv6 para testes de penetração.

Ver Repositório
5128há 6 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    343
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    295

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2020-16898

CVE-2020-16898 Vulnerabilidade de Execução Remota de Código no Windows TCP/IP EXP&POC

Reprodução

forforever:https://www.cnblogs.com/forforever/p/13846077.html

poc

CVE-2020-16898_Checker-poc

Comando:

Inicie o PowerShell/CMD como administrador

Powershell.exe -ExecutionPolicy UnRestricted -File .\CVE-2020-16898-poc.ps1

exp

cve-2020-16898-exp2

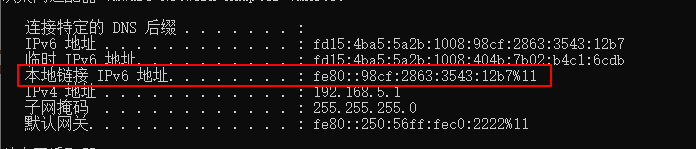
Condição: conseguir se comunicar com o alvo e saber o endereço IPv6 de link local do alvo

Uso

修改代码中的dst参数为目标的本地链接IPv6地址
然后攻击机执行
python3 CVE-2020-16898.py即可
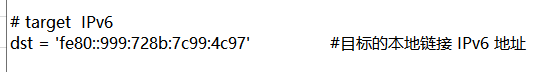
image-20201020130144332

img

CVE-2020-16898-exp1.py

Precisa do “endereço IPv6” do alvo ou do “endereço IPv6 temporário” e do próprio endereço IPv6 de link local

v6_dst = "fd15:4ba5:5a2b:1008:109f:9a46:8d19:f103"	#修改为目标机的ipv6地址 或者 临时ipv6地址
v6_src = "fe80::501a:49b7:b7d:5362%12"				      #攻击者的本地ipv6地址

Contudo, durante os testes, descobriu-se que preencher o endereço IPv6 de link local do alvo também funciona, não se sabe se é devido ao teste local ou se o endereço IPv6 de origem pode ser falsificado.

Após modificar, execute diretamente

python3 CVE-2020-16898-exp1.py

Baixar ferramenta