
 ko0ler/homelab
Laboratório caseiro GNS3 documentando uma rede segmentada com firewall Cisco ASAv, núcleo L3, DMZ e um domínio Active Directory para praticar redes, administração de sistemas e segurança ofensiva.

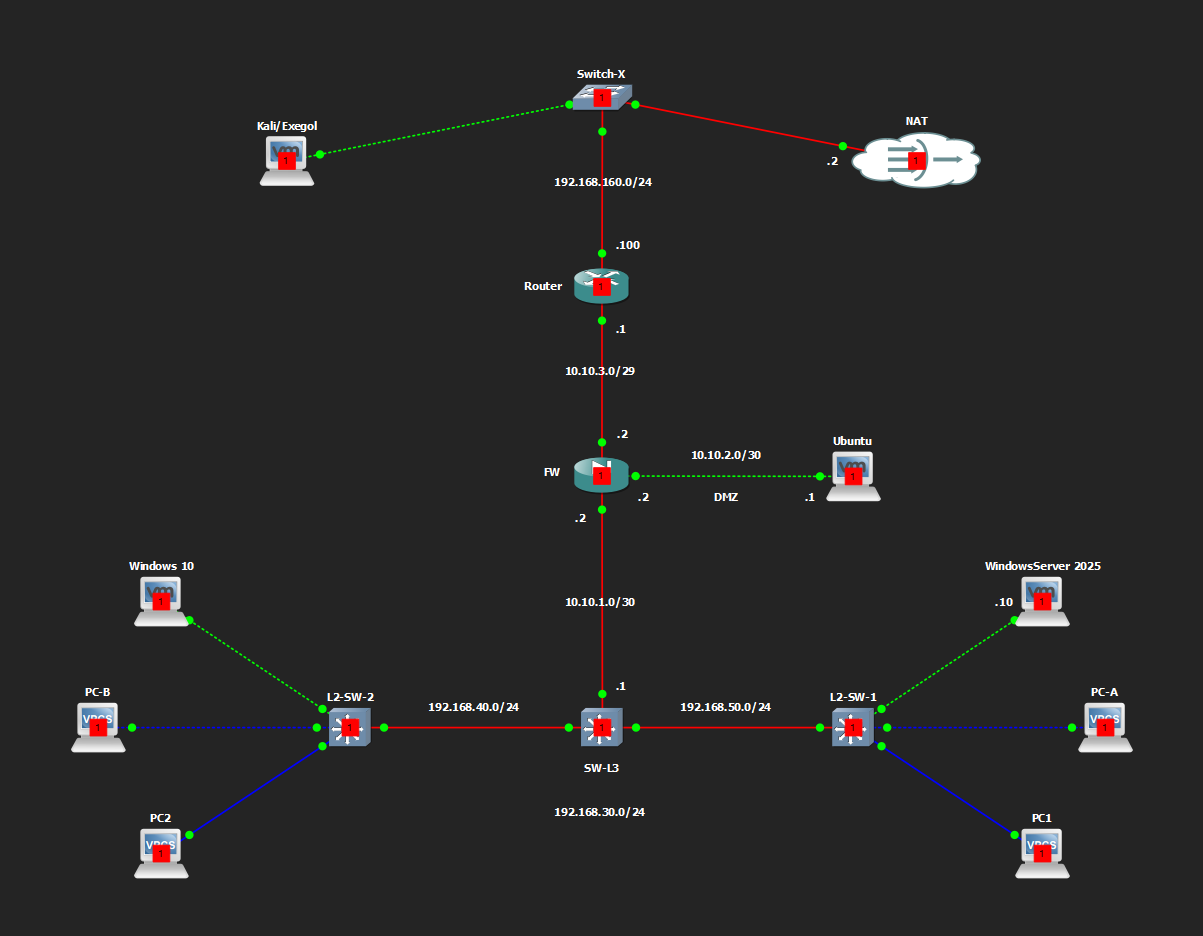
HomeLab é um laboratório GNS3 construído em um único laptop (OMEN 16, i7-14650HX, 32 GB de RAM, RTX 4060 8 GB) para praticar redes, administração de sistemas e segurança ofensiva em um único ambiente. Ele modela um perímetro com um firewall (Cisco ASAv), uma DMZ (Ubuntu Server), um núcleo roteado (SW-L3 + dois switches de acesso) e um domínio Active Directory kooler.local rodando em Windows Server 2025. Plataformas de ataque (Kali, Exegol) ficam no segmento externo não confiável, ao lado de um gateway NAT para a internet. O número de ativos, tipos de host e serviços configurados são baseados nas especificações do meu host para permitir executar todo o ambiente simultaneamente sem que o PC sofra demais, e para que as VMs tenham recursos decentes alocados.
Nota: Esta é uma configuração de base para começar, então personalize conforme necessário. Ferramentas e conceitos como hardening de servidores, SIEM, EDR, servidor C2 e pivoting de LAN para testes adicionais devem ser implementados e feitos por você mesmo, dependendo do que deseja treinar. Apenas a arquitetura global será documentada ao longo do tempo para usabilidade e eventualmente rastreada em CHANGELOG.md. Além disso, como o firewall não está realmente sob licenciamento (modo de avaliação), a largura de banda envolvida é limitada e afeta fortemente o desempenho da rede (origem externa → DMZ, interna → Internet). Por isso, uso temporariamente um adaptador de rede adicional nas VMs (VMware NAT) para tráfego de rede exigente, como atualizações de sistema ou downloads de softwares grandes. Tire snapshots dos componentes enquanto testa e quebra as coisas. Aproveite e evolua!
Cadeia: Kali/Exegol + NAT (Switch-X) → Router → ASAv Firewall (com perna DMZ) → SW-L3 → L2-SW-1 / L2-SW-2 (VLANs).
| Segmento | Sub-rede | Notas |
|---|---|---|
| Externo / não confiável | 192.168.160.0/24 | Switch-X: Kali/Exegol, nuvem NAT; Router em .100 |
| Router ↔ FW externo | 10.10.3.0/29 | Router .1, ASA outside .2, DMZ NAT .3 |
| FW ↔ DMZ | 10.10.2.0/30 | ASA dmz .2, Ubuntu .1 |
| FW ↔ SW-L3 (interno) | 10.10.1.0/30 | ASA inside .2, SW-L3 .1 |
| VLAN 30 (VPCS) | 192.168.30.0/24 | PC-C, PC-D |
| VLAN 40 (Workstations) | 192.168.40.0/24 | atrás do L2-SW-2 — Windows 10, PC-B |
| VLAN 50 (Servers) | 192.168.50.0/24 | atrás do L2-SW-1 — Windows Server 2025 (DC01), PC-A |
| VLAN 100 (Mngmt) | 192.168.100.0/24 | SVI presente no SW-L3; em trunk, ainda não no object group do ASA |
Os links trunk SW-L3 ↔ L2-SW-1/L2-SW-2 transportam as VLANs 30, 40, 50, 100 (VLAN nativa 999, dot1q).
| Dispositivo | Função | Plataforma | Interfaces principais |
|---|---|---|---|
| Router | Roteador de borda, gateway do lado NAT | Cisco IOSv 15.9 | Gi0/0 10.10.3.1/29 (para FW); Gi0/1 192.168.160.100/24 (para Switch-X) |
| FW | Firewall de perímetro, DMZ | Cisco ASAv 9.22(1)1 | outside 10.10.3.2/29; dmz 10.10.2.2/30; inside 10.10.1.2/30 |
| SW-L3 | Switch L3 de núcleo, roteamento inter-VLAN | Cisco IOSv L2 15.2 | Gi0/0 10.10.1.1/30 (para FW); Gi0/1-0/2 trunks para L2-SW-1/2; SVIs para VLAN 30/40/50/100; modo VTP server |
| L2-SW-1 | Switch de acesso | Cisco IOSv L2 15.2 | Portas de acesso VLAN 50 (WinServer2025, PC-A); modo VTP client |
| L2-SW-2 | Switch de acesso | Cisco IOSv L2 15.2 | Portas de acesso VLAN 40 (Windows 10, PC-B); VLAN 30 (PC-D); modo VTP client |
O ASAv está licenciado sob Smart Licensing Using Policy, rodando em Evaluation Mode com feature tier standard e throughput level 1G declarados localmente (sem registro no CSSM).
| Host / Recursos | SO / Build | Hostname | IP / VLAN | Serviços |
|---|---|---|---|---|
| Kali (1 CPU, 8 Núcleos, 4/80GB) | Kali Linux 2026.2 (VMware amd64) | Kali | 192.168.160.130 (fora do segmento) | Plataforma do atacante |
| Ubuntu (1 CPU, 2 Núcleos, 3/60GB) | Ubuntu Desktop 26.04 | ko0ler-VMware-Virtual-Platform | 10.10.2.1 (DMZ) | DVWA, bWAPP, httpbin, FTP, Samba, MySQL |
| WindowsServer 2025 (1 CPU, 4 Núcleos, 4/60GB) | Windows Server 2025 | DC01 | 192.168.50.10 (VLAN 50) | ADCS, ADDS, DHCP, DNS, MSSQL — controlador de domínio para kooler.local |
| Windows 10 (1 CPU, 2 Núcleos, 4/60GB) | Windows 10 | PC1 | DHCP (VLAN 40) | Estação de trabalho associada ao domínio |
| PC-A | VPCS | — | VLAN 50 (.15) | — |
| PC-B | VPCS | — | VLAN 40 (.15) | — |
| PC-C | VPCS | — | VLAN 30 (.1) | — |
| PC-D | VPCS | — | VLAN 30 (.2) | — |
Os VPCS são usados principalmente para testes de conectividade.
Controlador de domínio: DC01 (Windows Server 2025, 192.168.50.10), executando ADCS, ADDS, DHCP, DNS e MSSQL em simultâneo — um DC deliberadamente sobreprovisionado para prática de superfície de ataque (exposição de contas de serviço, má configuração de templates ADCS, SQL num DC, etc.).
| Conta | Âmbito | Notas |
|---|---|---|
| Administrator | Local (DC01) | Administrador local incorporado |
| Ko0ler | Utilizador de domínio | — |
| user1 | Utilizador de domínio | — |
O Windows 10 (PC1) está associado a kooler.local; o login local ko0ler também existe nessa máquina, separado da conta de domínio.
| Par de zonas | Direção | Permitido |
|---|---|---|
| outside → DMZ | entrada | HTTP(80), HTTPS(443), 8080, 8070, 8060 para Ubuntu (10.10.2.1); ICMP |
| DMZ → outside | saída | HTTP, HTTPS, DNS(53) |
| DMZ → inside | — | negado |
| inside → DMZ | saída | IP completo para Ubuntu |
| inside → outside | saída | IP completo, PAT via interface outside da ASA |
NAT: PAT para as sub-redes inside (192.168.30/40/50.0/24, dinâmico, via outside da ASA) e NAT estático para o host DMZ (10.10.2.1 → 10.10.3.3, DMZ_MAPPED). Nota: o tráfego entre VLANs 30/40/50 nunca atravessa a ASA — o SW-L3 encaminha-o localmente, pelo que a firewall só vê tráfego norte-sul (DMZ/outside).
Registados em CHANGELOG.md.
As credenciais do laboratório não são intencionalmente incluídas neste repositório.
| Âmbito | Conta | Hostname |
|---|---|---|
| Local | kali | ko0ler-VMware-Virtual-Platform (Kali) |
| Local | ko0ler | Ubuntu |
| Local | ko0ler | PC1 (Windows 10) |
| Local | Administrator | DC01 (WindowsServer 2025) |
| Domínio (kooler.local) | Ko0ler | — |
| Domínio (kooler.local) | user1 | — |
