Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
rustpad — Ataques de Padding Oracle multi-threaded contra qualquer serviço. Escrito em Rust. | Kitploit

Ferramentas/GitHubGitHub/kibouo/rustpad
ExploraçãoSegurança WebCriptografiaTestes de Penetração
GitHubkibouo/rustpad

rustpad

Ataques de Padding Oracle multi-threaded contra qualquer serviço. Escrito em Rust.

Ver Repositório
1001636há 3 anosRevisado pelo Kitploit
Compartilhar

rustpad

escudo de status de build escudo usa Rust escudo de licença

exemplo de execução asciinema

👇🏃 Download

Arch linux

Kali / Debian

Outros

yay -Syu rustpadVeja os releasescargo install rustpad

escudo AUR

escudo deb

escudo crates.io

🔪🏛️ Um multi-threaded, o quê?

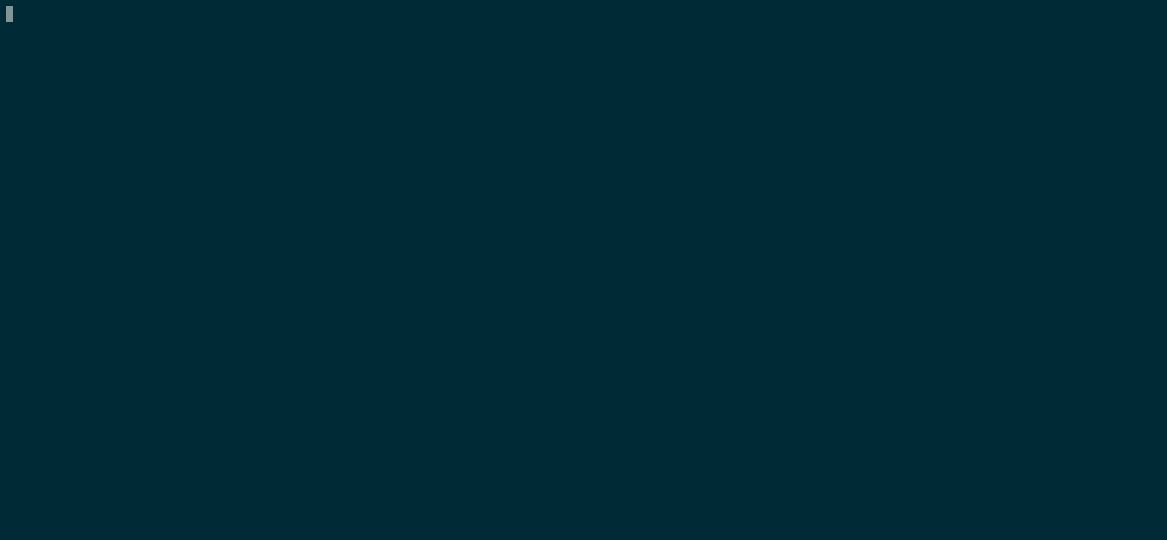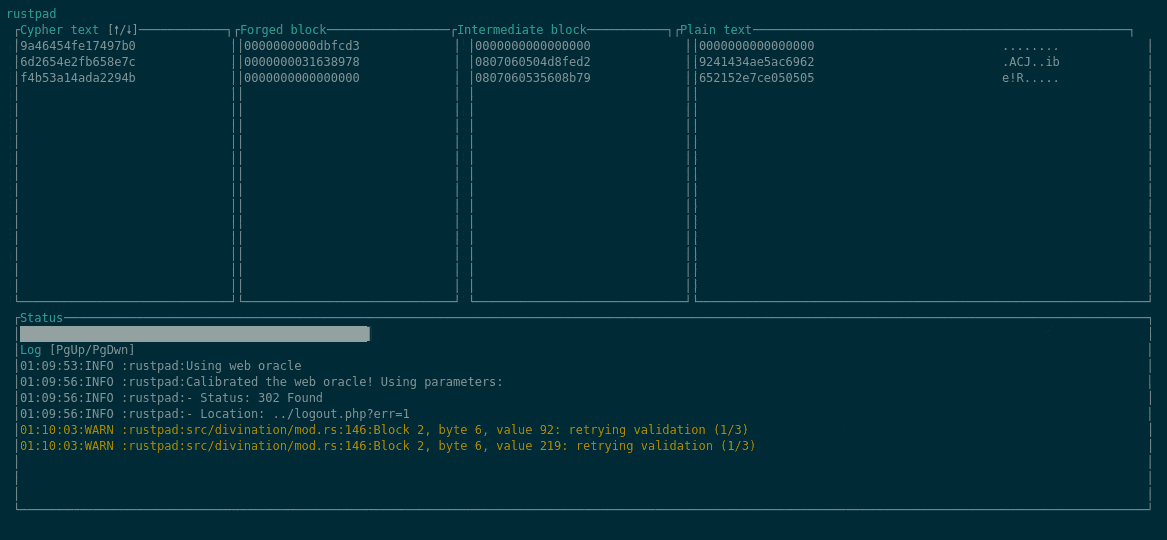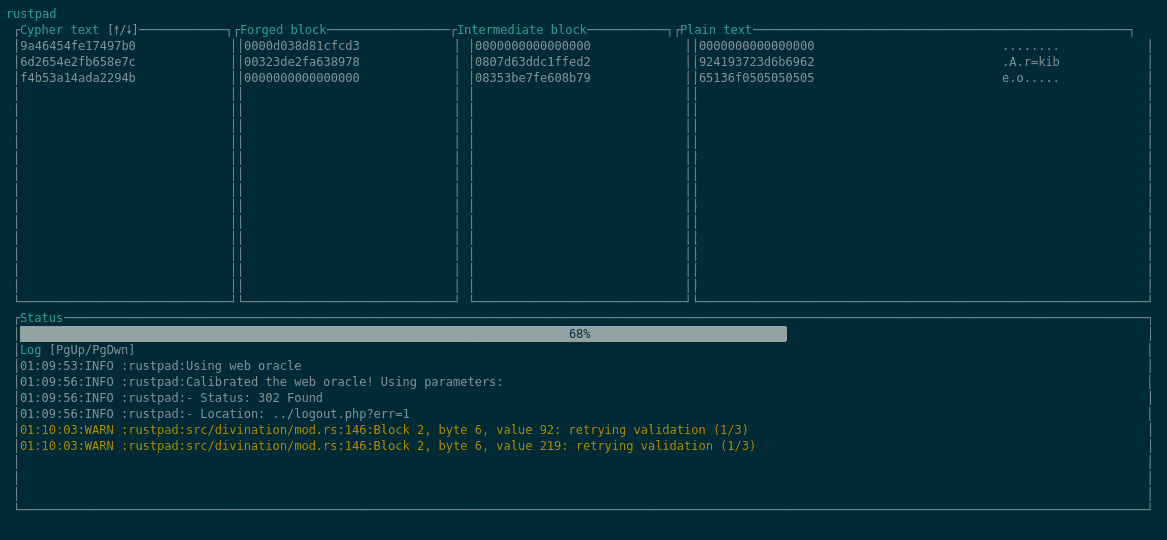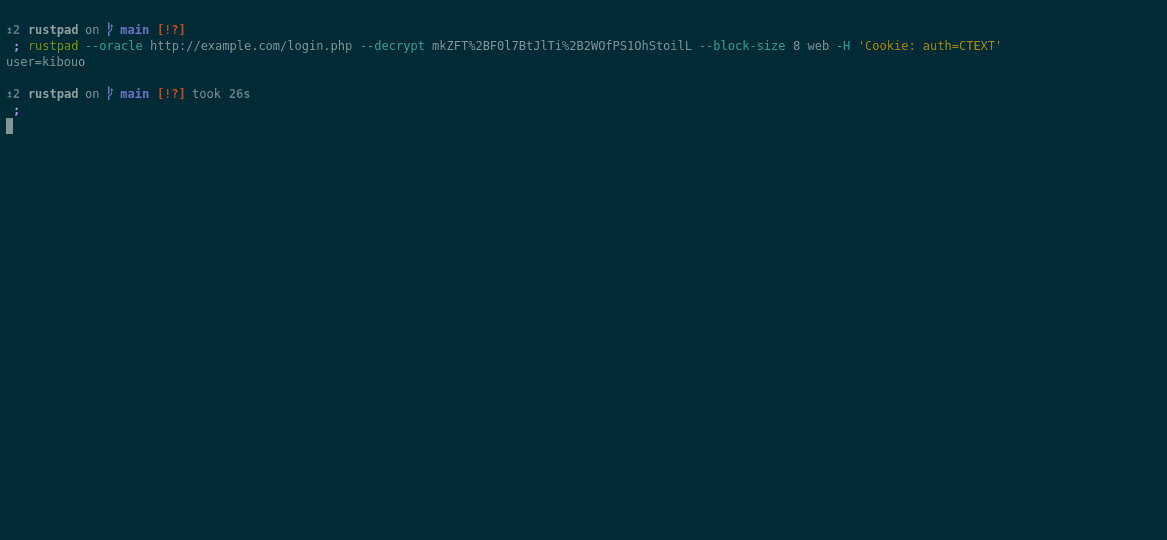
rustpad é um sucessor multi-threaded do clássico padbuster, escrito em Rust. Ele abusa de uma vulnerabilidade de Padding Oracle para descriptografar qualquer texto cifrado ou criptografar texto simples arbitrário sem conhecer a chave de criptografia!

🦀💻 Funcionalidades

  • Descriptografia de textos cifrados
  • Criptografia de texto simples arbitrário
  • Multi-threading tanto no nível de bloco quanto de byte
  • TUI moderna, em tempo real e interativa!
  • Suporte sem TTY, para que você possa simplesmente redirecionar a saída para um arquivo
  • Suporta oráculos de servidor Web...
  • ... e oráculos baseados em Script. Para quando você precisa de um controle extra.
  • Calibração automatizada da resposta de padding (in)correta do oráculo web
  • Barra de progresso e tentativas automáticas
  • Autocompletar com Tab
  • Cache em nível de bloco
  • Detecção inteligente da codificação do texto cifrado, suportando: hex, base64, base64url
  • Sem suporte a IV
  • Escrito em Rust puramente seguro, garantindo que você não encontre travamentos desagradáveis

🗒️🤔 Uso

Usar o rustpad para atacar um oráculo de padding é fácil. Requer apenas 4 informações para começar:

  • tipo de oráculo (web/script, veja abaixo)
  • oráculo alvo (--oracle)
  • texto cifrado para descriptografar (--decrypt)
  • tamanho do bloco (--block-size)

Modo Web

O modo Web especifica que o oráculo está localizado na web. Em outras palavras, o oráculo é um servidor web com uma URL.

Para que um ataque de oráculo de padding tenha sucesso, um oráculo deve indicar se um texto cifrado com padding incorreto foi fornecido. O rustpad analisará as respostas do oráculo e se calibrará automaticamente ao comportamento do oráculo.

Modo Script

O modo Script foi feito para usuários avançados ou jogadores de CTF 🏴‍☠️ que receberam um script para executar. O oráculo alvo é um script de shell local.

Os scripts permitem que você execute ataques contra oráculos locais ou serviços mais exóticos. Ou você pode usar o modo Script para personalizar e estender os recursos do rustpad. No entanto, se estiver faltando algum recurso, sinta-se à vontade para abrir uma issue no GitHub!

Autocompletar do Shell

rustpad pode gerar scripts de autocompletar por tab para a maioria dos shells populares:

rustpad setup <shell>

Consulte a documentação do seu shell sobre o que fazer com o script gerado.

🕥💤 Em breve

  • análise de URL mais inteligente
  • calibração avançada: o texto de resposta deve conter "x", baseado em tempo
  • detecção automática do tamanho do bloco
  • codificação de token de URL .NET?
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    280

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →