Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Get-log4j-Windows-local — Identificando todos os componentes log4j em servidores Windows locais. CVE-2021-44228 | Kitploit

Ferramentas/GitHubGitHub/keysau/get-log4j-windows-local
ReconhecimentoScanners de VulnerabilidadesEscaneamento de PortasAnálise de VulnerabilidadesExploraçãoColeta de Informações
GitHubkeysau/get-log4j-windows-local

Get-log4j-Windows-local

Identificando todos os componentes log4j em servidores Windows locais. CVE-2021-44228

Ver Repositório
5138há 4 anosAinda não revisado
Compartilhar

Get-log4j-Windows-local.ps1

Identifique todos os componentes log4j em um único servidor Windows local. CVE-2021-44228. Uma cópia de uso único – veja https://github.com/KeysAU/Get-log4j-Windows.ps1 para múltiplos computadores.

Apache log4j

CVE-2021-44228

Execução do Script:

image

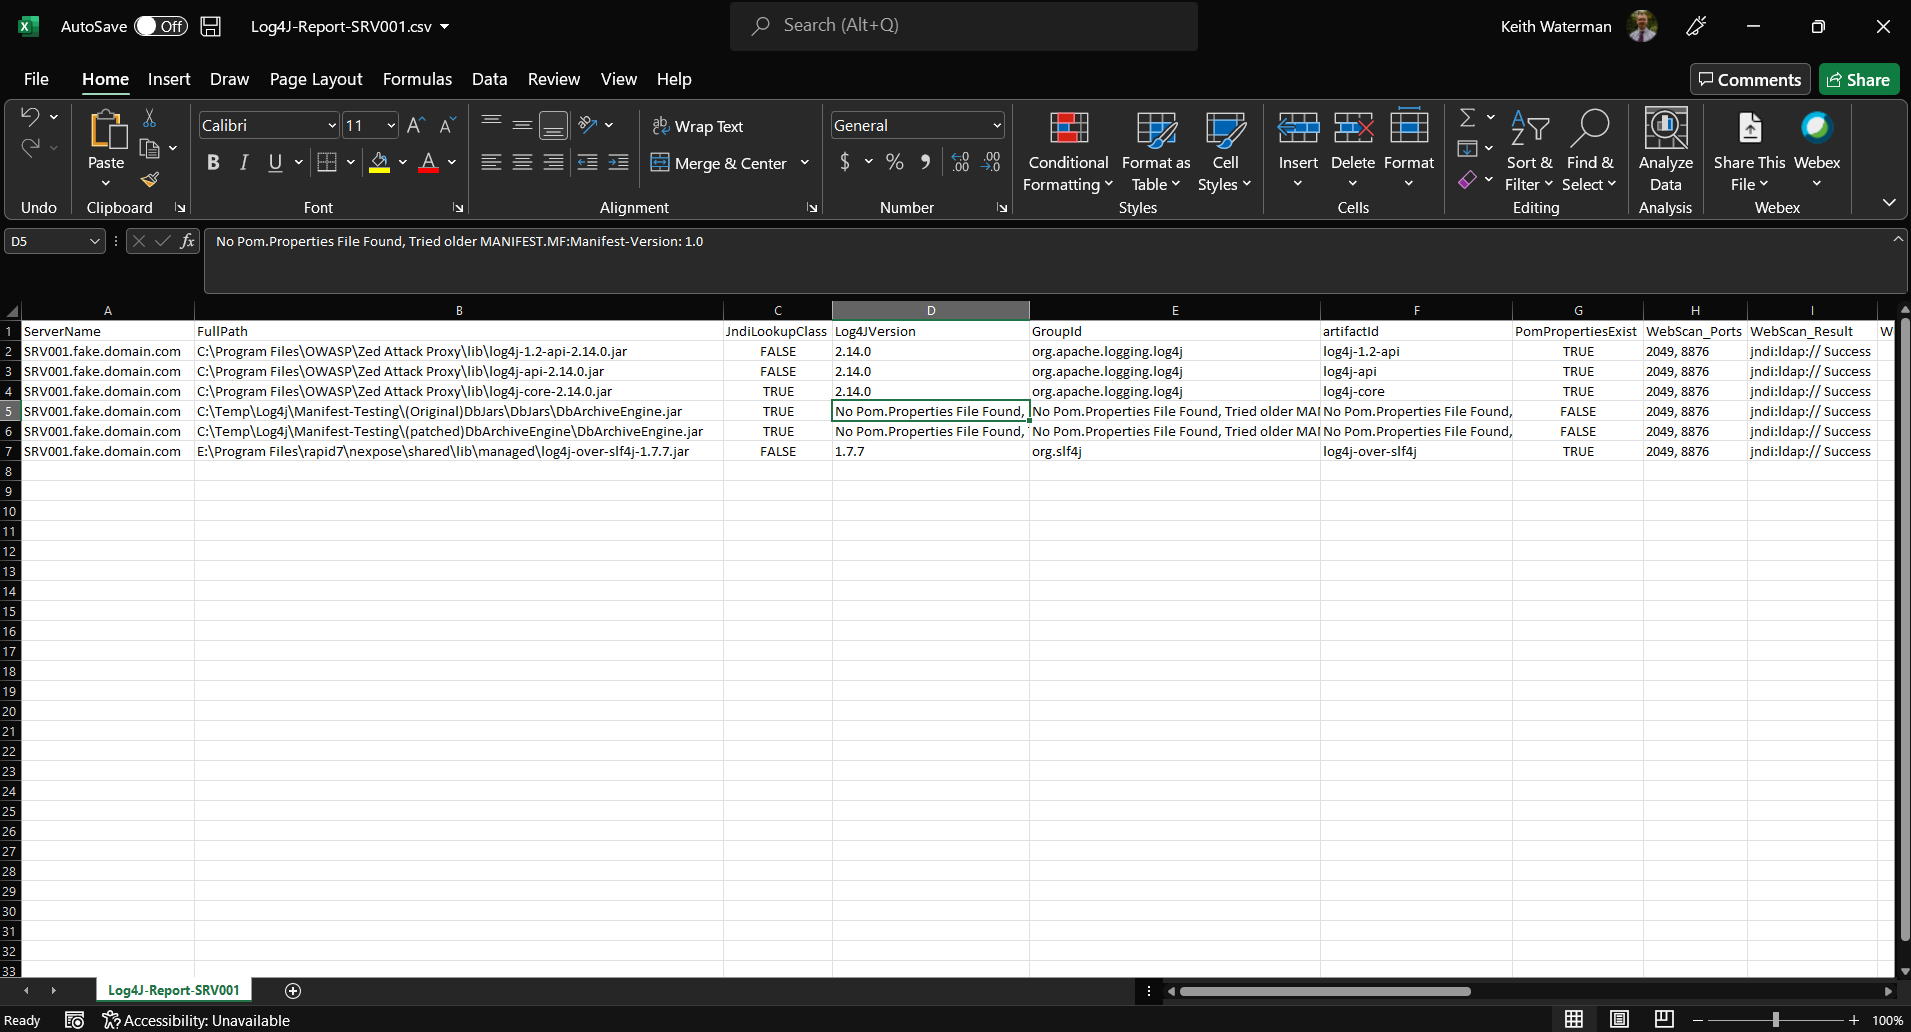
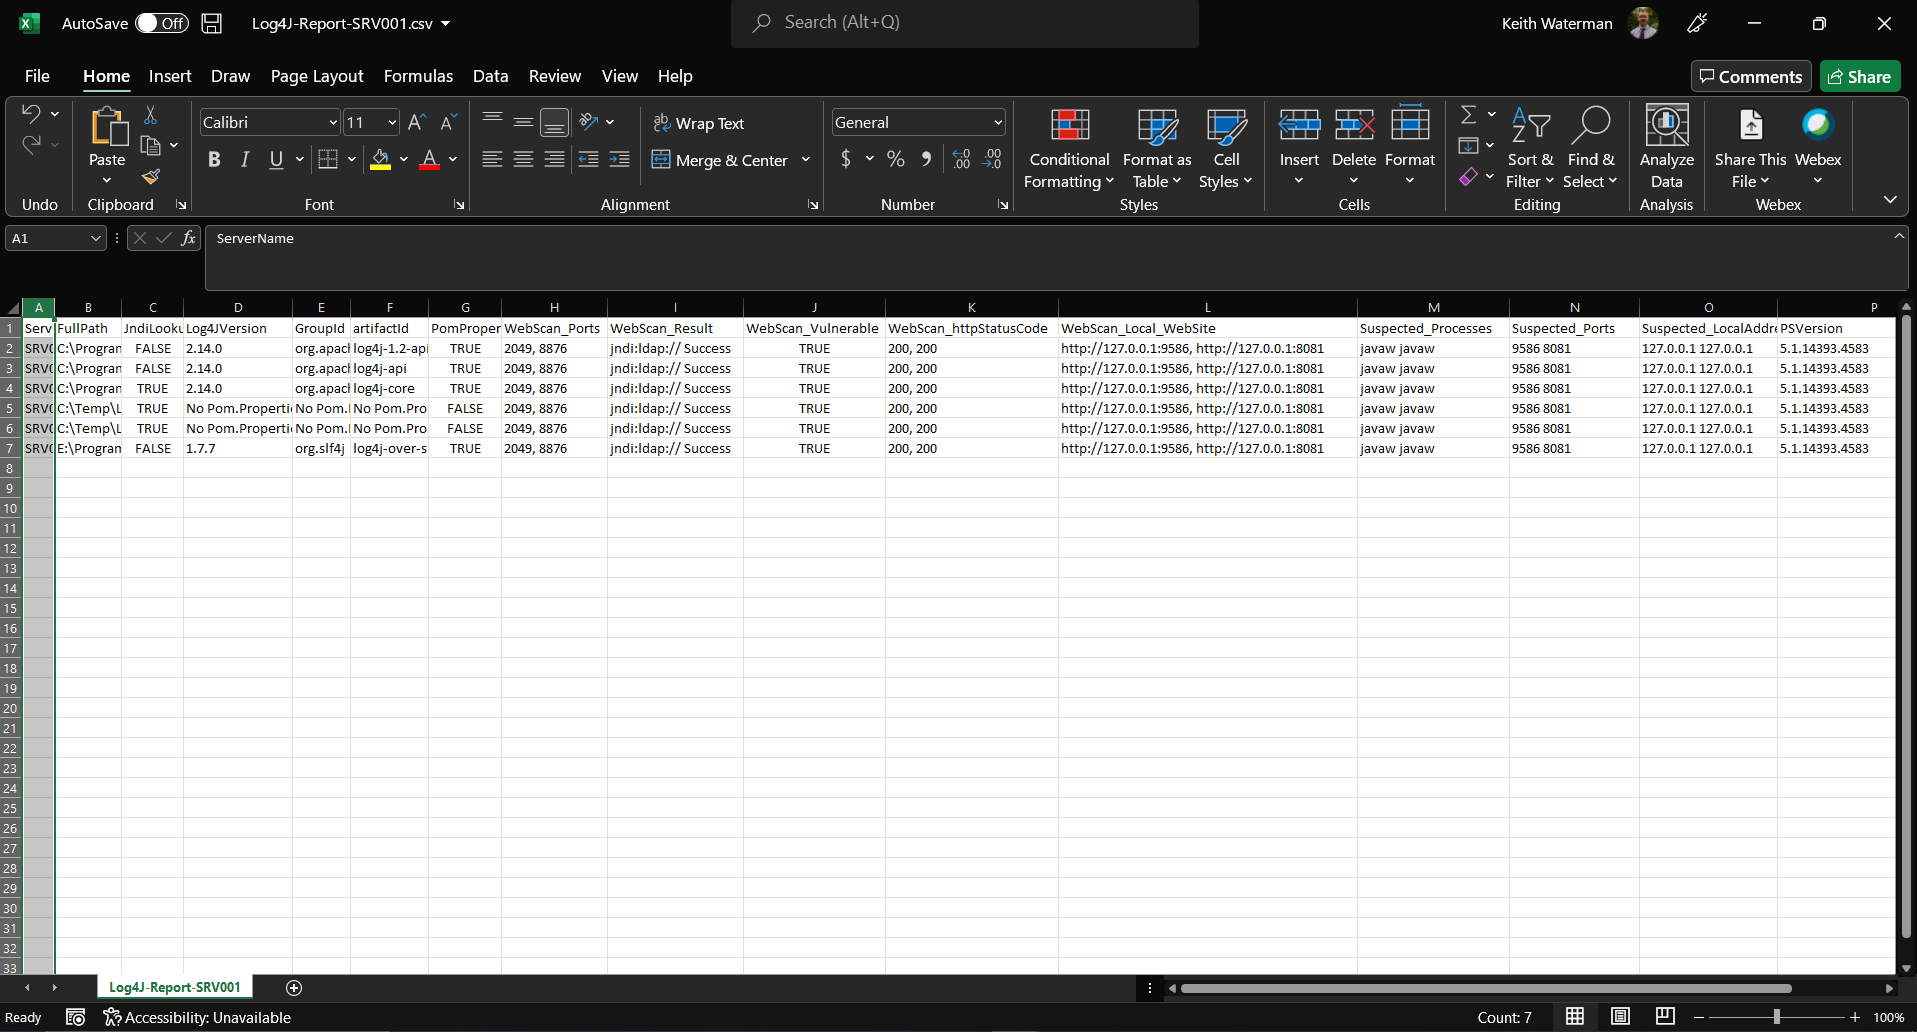
Exportação:

Colunas A – I: image

Continuação: image

Descrição:

          Versão de execução local para um único servidor.            
          Configura o diretório de trabalho C:\Temp\log4j no servidor local.
          Examina recursivamente todas as unidades em busca de contêineres .jar.
          Extrai todos os .jar com 7-zip.exe para C:\temp\log4j\Extracted           
          Obtém o número da versão do log4j.
          Verifica se o arquivo jindiLookup.class da versão log4j existe.
          Escaneia todas as portas IP locais em escuta e tenta explorar com cabeçalho HTTP.
          Captura tarefas ps com falha e fecha tarefas travadas.
          Cria dinamicamente um csv de onde o módulo log4j embutido estava localizado, 
              se a exploração web era possível e se contém o arquivo jindilookup.class.
			

Criado para:

          Identificar todos os componentes log4j no servidor Windows local. CVE-2021-44228

Dependências:

          Você deve instalar o 7-zip.exe em C:\support\tools\7-zip no servidor local (sugerido x32 bit)
          PowerShell 5.0+
          Deve ser executado como administrador local ou permissões equivalentes para escanear todas as unidades

Log de alterações:

    15-Dez-2021  -Notas de alteração: Versão inicial da cópia local.
    19-Dez-2021  -Notas de alteração: Adicionada verificação por jindiLookup.class
    19-Dez-2021  -Notas de alteração: Adicionada varredura de porta local e tentativa de exploração

Notas:

    Sem modificação, funciona pronto para uso. Observe que você ainda precisa do 7zip.

Licença:

Software de código aberto licenciado sob a licença MIT.

Autor:

     Keith Waterman

Data :

    19-Dez-2021
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →