Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!
AppInfoScanner — Uma ferramenta de digitalização de coleta de informações móveis (Android, iOS, WEB, H5, sites estáticos) adequada para cenários de ações de HW, equipes vermelhas e equipes de teste de penetração, que pode ajudar engenheiros de teste de penetração, membros de equipes de ataque e membros de equipes vermelhas a coletar rapidamente ativos de informações importantes em sites móveis ou estáticos e fornecer saída básica de informações, como: Título, Domínio, CDN, informações de impressão digital, informações de status, etc. | Kitploit
Uma ferramenta de digitalização de coleta de informações móveis (Android, iOS, WEB, H5, sites estáticos) adequada para cenários de ações de HW, equipes vermelhas e equipes de teste de penetração, que pode ajudar engenheiros de teste de penetração, membros de equipes de ataque e membros de equipes vermelhas a coletar rapidamente ativos de informações importantes em sites móveis ou estáticos e fornecer saída básica de informações, como: Título, Domínio, CDN, informações de impressão digital, informações de status, etc.
Este projeto é atualmente apenas a ponta do iceberg de um projeto planejado. Se você estiver interessado neste projeto ou quiser participar do desenvolvimento ou da tradução de projetos futuros, envie um e-mail para [email protected] explicando suas habilidades e demandas.
AppInfoScanner
Uma ferramenta de coleta de informações para dispositivos móveis (Android, iOS, WEB, H5, sites estáticos) voltada para cenários de operações HW/red team/equipes de teste de penetração, que ajuda engenheiros de teste de penetração, membros de equipes de ataque e membros de red team a coletar rapidamente informações críticas de ativos em dispositivos móveis ou sites WEB estáticos e a fornecer saídas básicas de informações, como: Title, Domain, CDN, informações de status, etc.
O desenvolvedor deste projeto é atualmente um desenvolvedor individual que também tem seu próprio trabalho; novos recursos ou demandas serão desenvolvidos no tempo livre, e os BUGs serão tratados com prioridade.
Se você encontrar problemas durante o uso ou tiver novas demandas, envie o feedback de BUG em issues. Antes de enviar um BUG, leia primeiro a seção "Perguntas frequentes" no final.
Se você achar este projeto útil, clique no botão "star" no canto superior direito deste projeto.
Se você quiser acompanhar continuamente as novas versões, clique no botão "Watch" no canto superior direito deste projeto.
Se você quiser participar do desenvolvimento deste projeto, clique no botão "Fork" no canto superior direito deste projeto; caso contrário, não clique no botão "Fork".
Aviso legal
Não utilize a tecnologia ou o código deste projeto para fins ilegais, como criação de malware, roubo de direitos autorais/propriedade intelectual de software ou obtenção de lucros indevidos. A prática dos atos acima ou o uso deste projeto para realizar sniffing de dados em programas cujos direitos autorais não lhe pertencem pode configurar violação de disposições legais como os Artigos 217 e 286 do Código Penal da República Popular da China, a Lei de Segurança Cibernética da República Popular da China e os Regulamentos de Proteção de Software de Computador da República Popular da China. A tecnologia mencionada neste projeto só pode ser usada em cenários legais, como aprendizado e testes privados; qualquer responsabilidade criminal ou civil decorrente do uso indevido dessa tecnologia não tem relação com o autor deste projeto.
Cenários de aplicação
Coleta de informações críticas de ativos de APPs em testes de penetração cotidianos, como coleta de endereços URL, endereços IP, palavras-chave, etc.
Coleta de informações críticas de ativos de APPs em cenários de grandes exercícios de ataque e defesa, como coleta de endereços URL, endereços IP, palavras-chave, etc.
Coleta de informações do código-fonte de sites WEB (pode ser código aberto ou código-fonte salvo como página da web).
Coleta de informações como endereços URL, endereços IP, palavras-chave, etc. em páginas H5.
Coleta direcionada de informações de um APP específico, etc.
Descrição da funcionalidade:
Suporte à verificação em lote no nível de diretório
Suporte à coleta de informações de arquivos como DEX, APK, IPA, Mach-O, HTML, JS, Smali, etc.
Suporte ao download automático de arquivos como APK, IPA, H5, etc. e à coleta de informações com um clique
Suporte a cabeçalhos de requisição, corpos de requisição e métodos de requisição personalizados
Personalização de regras: config.toml do workspace
Suporte à personalização de arquivos de recursos ignorados
Detecção de reforço Android: identificação e detecção por biblioteca de características unificada de fornecedores de reforço
Detecção de componentes CVE/RCE: suporte à detecção de 20 componentes CVE e RCE de aplicativos Android e 22 de aplicativos iOS
Detecção de permissões sensíveis: suporte à detecção de 49 permissões altamente sensíveis de aplicativos Android e 22 de aplicativos iOS
Detecção de credenciais sensíveis (AK/SK): cobertura abrangente da detecção de credenciais comuns como Alibaba Cloud/Tencent Cloud/AWS/Google/GitHub/GitLab/Slack/Stripe/JWT/chave privada/senha embutida em URL, etc.
Detecção de informações sensíveis pessoais/empresariais: suporte à detecção de informações sensíveis como número de celular/identidade/e-mail/cartão bancário/placa de veículo/nome/passaporte/VIN/IMEI/código unificado de crédito social, etc.
Coleta de protocolos comuns: suporte à coleta de protocolos comuns como http(s)/ws/jdbc/redis/mysql, etc.
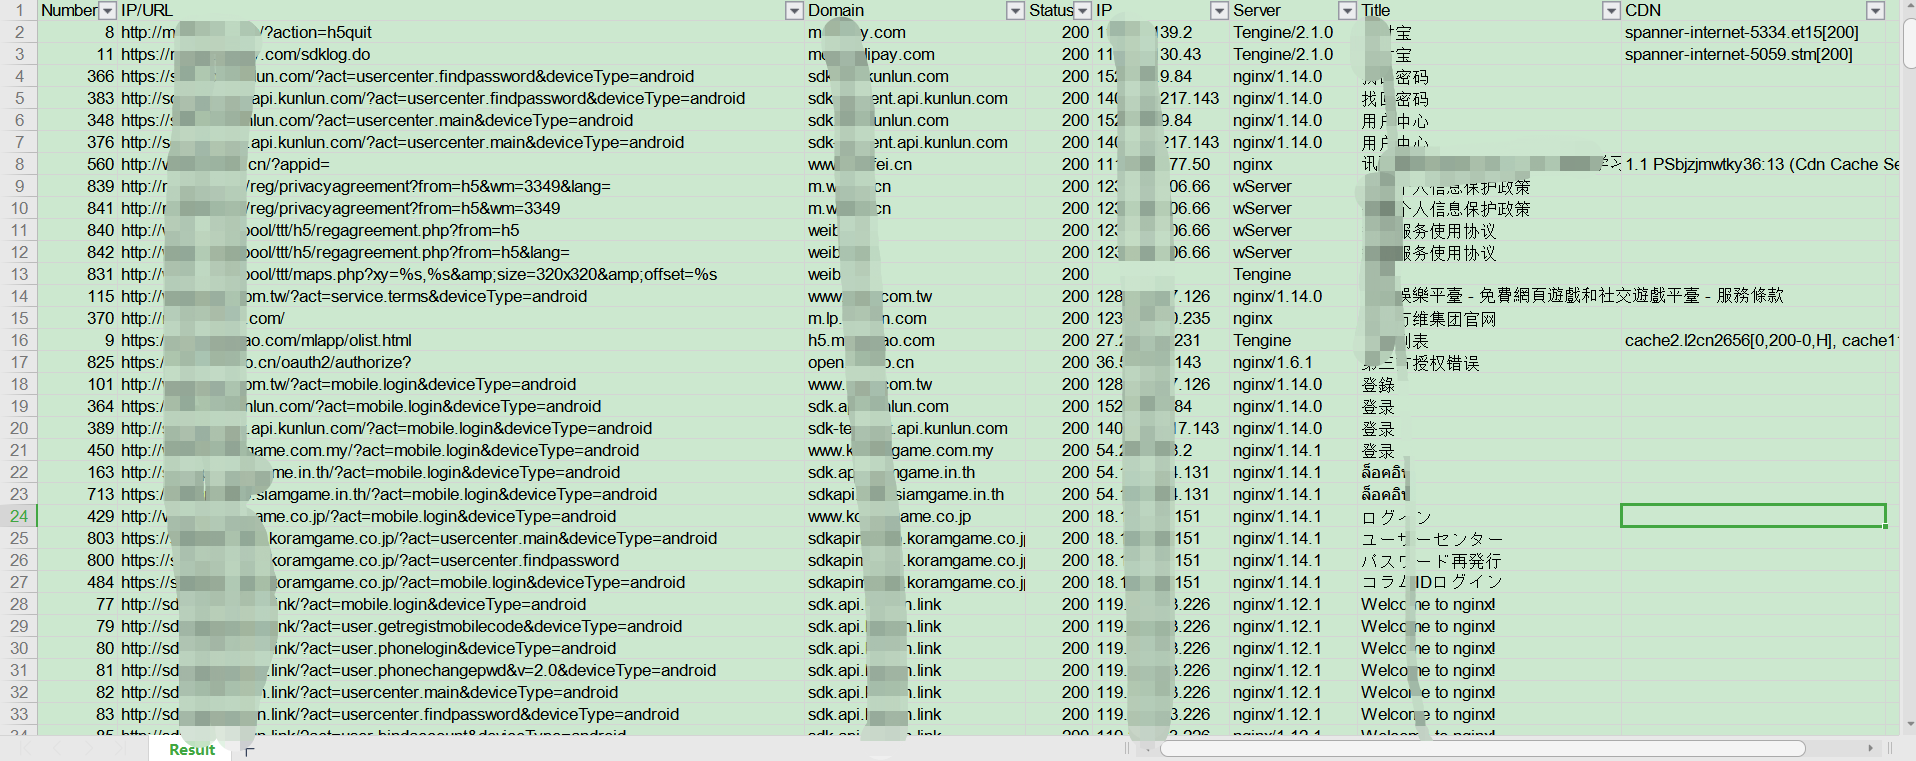
Sondagem básica de rede: suporte à sondagem de informações básicas como código de status/título/Server/CDN/IP resolvido (--sniffer ativado explicitamente, --scope limita o escopo autorizado)
Arquivos de múltiplas categorias de saída: suporte à saída de arquivos de resultado como json, txt, xlsx, etc.
Suporte à internacionalização: saída automática de avisos em idiomas como chinês/English de acordo com o idioma do sistema
Adaptação a sistemas operacionais mainstream como Windows/macOS/Linux
Suporte à correção automática do número mágico de arquivos APK
Detecção de versão de componentes: extração do número de versão do componente e conclusão de afetado/seguro com base na faixa de impacto do CVE
Sondagem autorizada: suporte a arquivo de lista de domínios para limitar o escopo de sondagem (--scope)
Atualização automática: suporte à detecção/download/verificação MD5 e atualização automática a partir do GitHub Release (subcomando update)
Gerenciamento de versão de configuração: config.toml com número de versão, migração automática entre versões e preservação de regras personalizadas do usuário
Módulo de identificação de fingerprint (Web framework/CDN/WAF/CMS)
Análise de ELF/.so e Flutter (libapp.so), suporte à análise de pacotes de instalação como HarmonyOS/Pengpai OS, etc.
Integração com AI Agent (MCP Server/modo --agent/contrato de saída estruturada)
Captura de tela parcial
Descrição do ambiente
Ambiente de execução Python 3.11+ (verificado com 3.14)
Cadeia de ferramentas dependentes e versões (instalação automática em macOS/Linux quando ausentes; no Windows, usar os binários incluídos no repositório ou instalar manualmente):
Ferramenta
Versão
Forma de obtenção
Java
11+(Zulu 11 verificado)
Instalação manual no Windows; instalação automática via brew/apt etc. no macOS/Linux
adb
versão atual do platform-tools
No Windows, junto com o repositório em tools/unpacker; no macOS/Linux, instalado automaticamente ao acionar o desempacotamento
frida
17.18.0
Instalado via pip, mantendo a versão consistente com o frida-server do dispositivo
frida-tools
14.10.4
Instalado via pip
frida-dexdump
2.0.1
Instalado via pip
apktool
3.0.3
Junto com o repositório em tools/apktool.jar, implantado automaticamente na área de trabalho

 kelvinben/appinfoscanner