

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
cve-2024-4577-lab — Ambiente de laboratório baseado em Docker para estudar a CVE-2024-4577, uma vulnerabilidade de injeção de argumentos no PHP-CGI, com Apache e PHP 8.1.2 em modo CGI. | Kitploit
Ferramentas/GitHubGitHub/kanak-cypherx/cve-2024-4577-lab
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoLabs e Prática
GitHubkanak-cypherx/cve-2024-4577-lab

cve-2024-4577-lab

Ambiente de laboratório baseado em Docker para estudar a CVE-2024-4577, uma vulnerabilidade de injeção de argumentos no PHP-CGI, com Apache e PHP 8.1.2 em modo CGI.

Ver Repositório
25há 4 mesesAinda não revisado
Compartilhar

Blueprint do Ambiente

Contêiner do Sistema Operacional: ubuntu:22.04 (executando sob Windows WSL2).

Camada do Servidor Web: Apache2 com mod_actions, mod_cgi e mod_cgid forçados globalmente no apache2.conf principal.

Interpretador de Linguagem: PHP 8.1.2 executando estritamente em modo CGI/FastCGI (Server API).

Estrutura de Arquivos: Um diretório app/ funcional que hospeda o código de execução (index.php) e um ativo de desafio simulado.

Mecânica Central da Vulnerabilidade Estudada

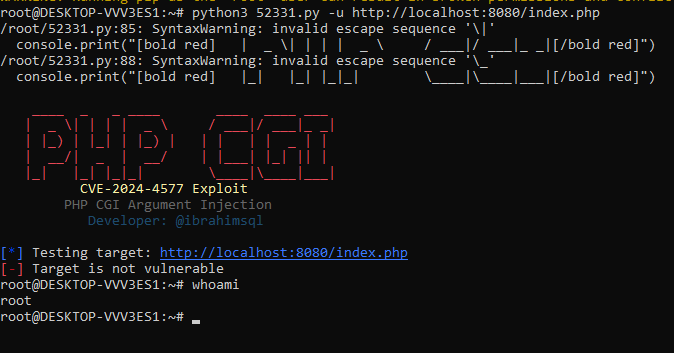
A Falha Alvo (CVE-2024-4577): Um problema de injeção de argumentos que visa sistemas onde parâmetros não autenticados passam diretamente para o mecanismo executável do php-cgi.

A Restrição de Codificação do SO: o lab demonstra com sucesso o caminho de processamento CGI legado, ele destaca uma diferença de plataforma. O exploit do mundo real depende do Windows Best-Fit Mapping (onde páginas de código como CP936 ou CP950 interpretam hífens suaves como hífens padrão após verificações do aplicativo web). Como o contêiner roda em uma base Ubuntu/UTF-8, ele permanece nativamente imune a essa técnica específica de conversão de caracteres.
imagem
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






