
 kaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis
Análise de engenharia reversa do StealC Stealer, um info-stealer que utiliza hollowing do RuntimeBroker.exe, infraestrutura de C2 e extração de payload. Inclui cookies.sqlite, ShellExecuteEx e múltiplos endereços IP de C2.

A análise de memória do Process Hacker revela que o StealC Stealer realiza process hollowing no RuntimeBroker.exe e estabelece conexões com vários servidores C2.
RuntimeBroker.exe (PID 14900).http://87.120.196.171/http://95.85.251.18/http://193.148.56.97/https://31.77.9.121/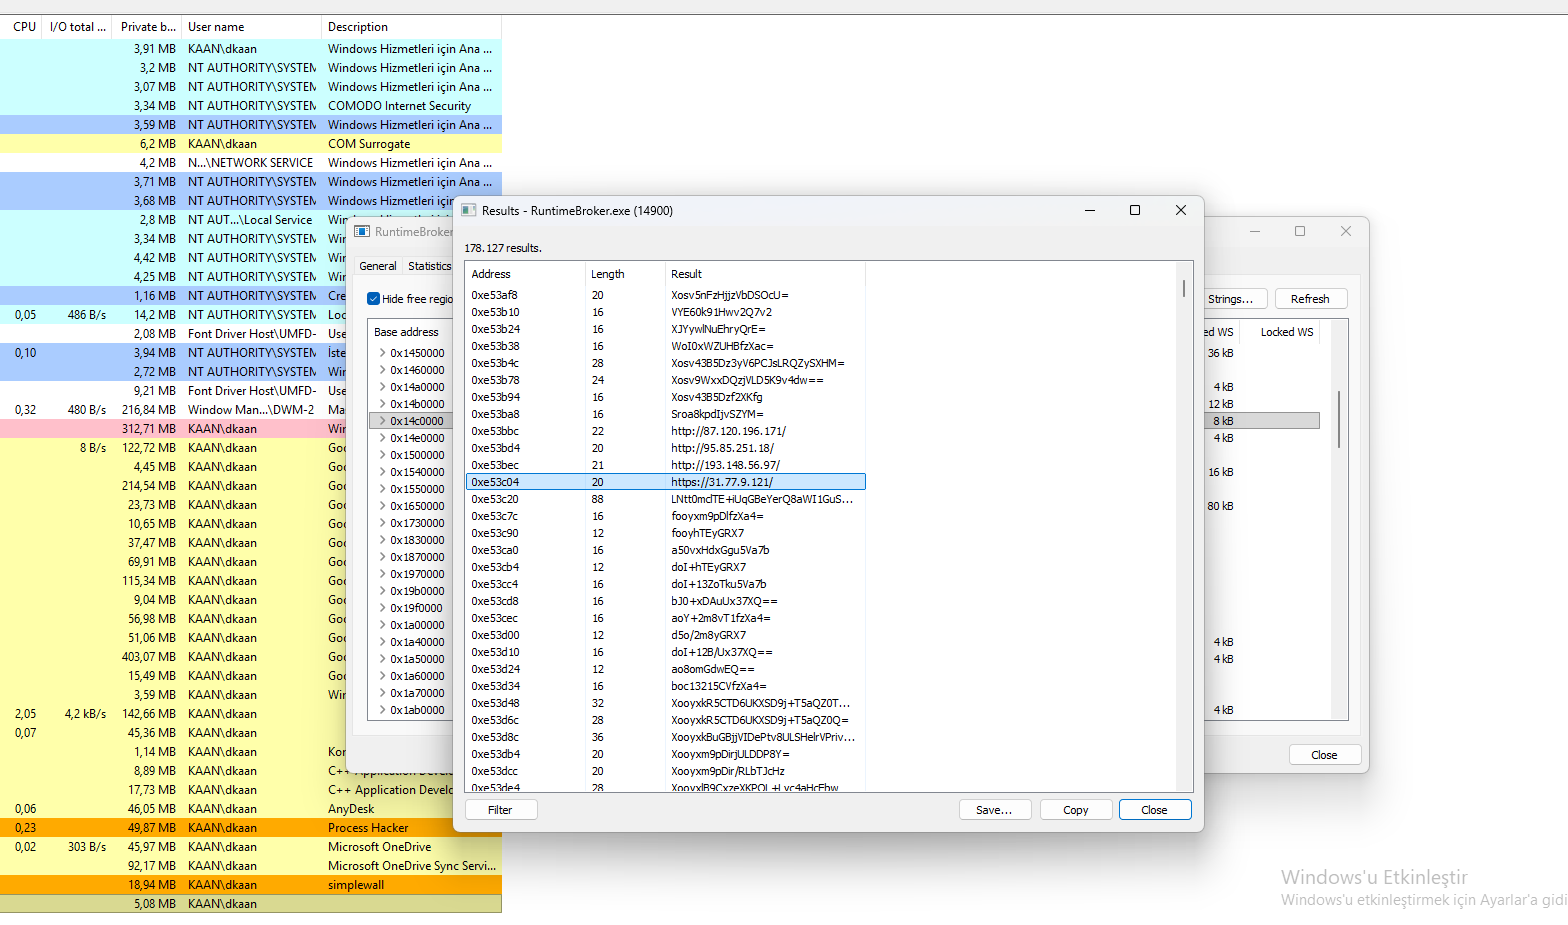 Visão do Process Hacker mostrando strings do RuntimeBroker.exe com endereços IP de C2.
A análise de memória do Process Hacker revela uma extensa lista de domínios C2 usados pelo StealC Stealer para exfiltração de dados e entrega de comandos.
easyjet.com – domínio C2.easythe.com – domínio C2.ebookers.com – domínio C2.ecomlead.com – domínio C2.ecruises.com – domínio C2.egroupware-italia.it – domínio C2.egroupware.de – domínio C2.egroupware.net – domínio C2.egroupware.org – domínio C2.einheiten-umrechnen.de – domínio C2.einmalmitprofits.at – domínio C2.elmerchocolate.net – domínio C2.elsevierfctch.com – domínio C2.emedixus.com – domínio C2.enverity.com – domínio C2.easyjet.com) ajudam a evitar a detecção.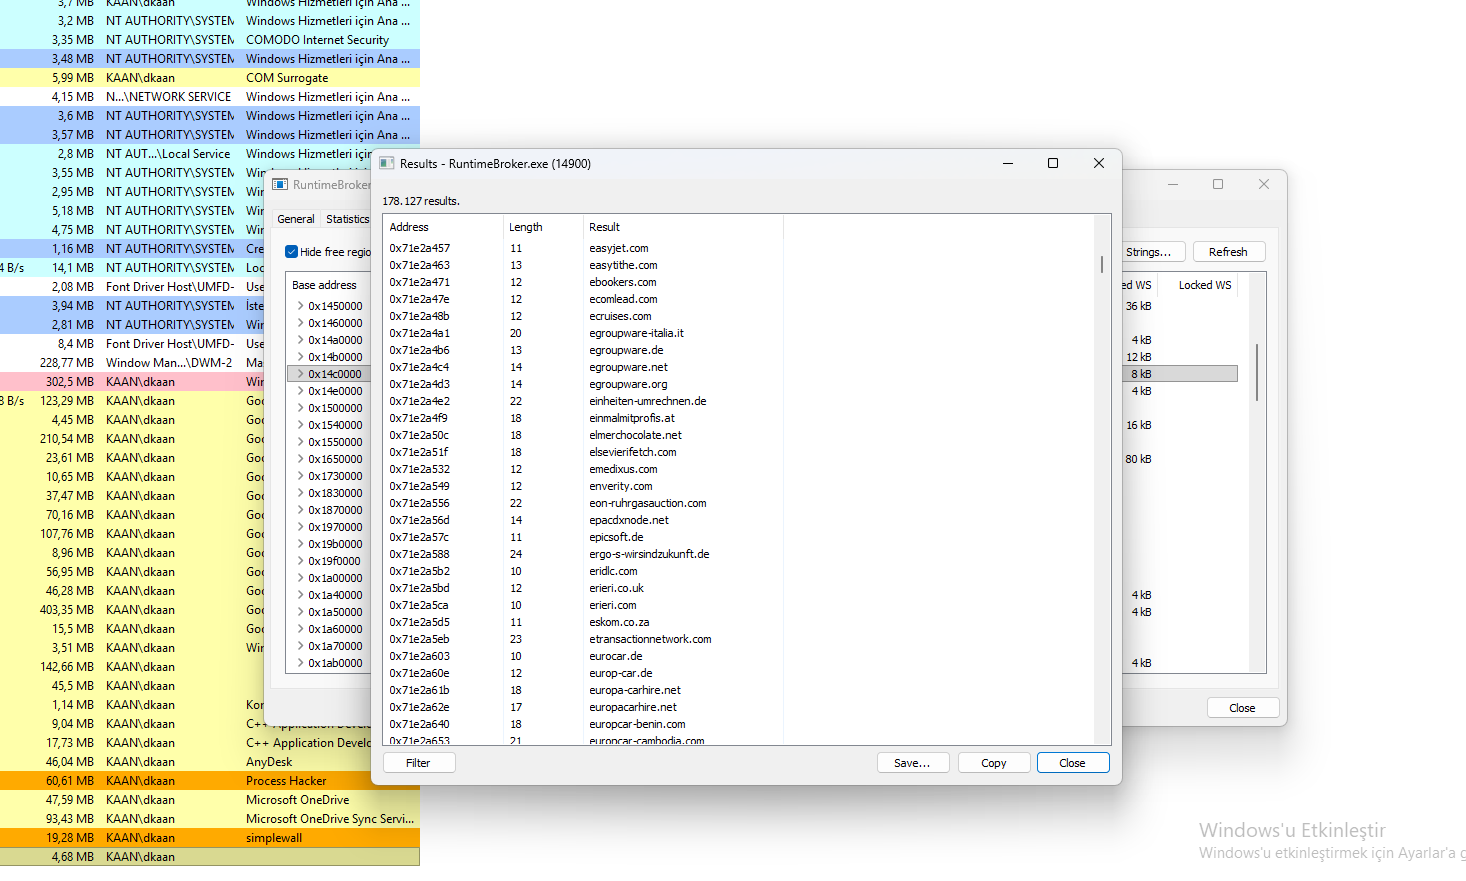 Visão do Process Hacker mostrando os domínios C2 usados pelo StealC Stealer.
A análise de memória do RuntimeBroker.exe pelo Process Hacker revela que o StealC Stealer tem como alvo cookies de navegadores e usa APIs de manipulação do sistema.
cookies.sqlite – Tem como alvo bancos de dados de cookies de navegadores (Firefox).ShellExecuteExA – Executa programas ou abre arquivos.GetSystemTimes – Recupera informações de temporização do sistema.wow64base.dll – Camada de compatibilidade de 32 bits (evasão).agent_version – Identificador da versão do malware.browser_type – Identifica o navegador alvo.FindWindowA – Localiza janelas (interação com a interface).CreatePipe – Cria pipes para comunicação entre processos.LoadLibraryA – Carrega DLLs adicionais.cookies.sqlite confirma o roubo de dados de cookies.ShellExecuteExA e CreatePipe indicam execução de comandos.wow64base.dll ajuda a contornar controles de segurança de 64 bits.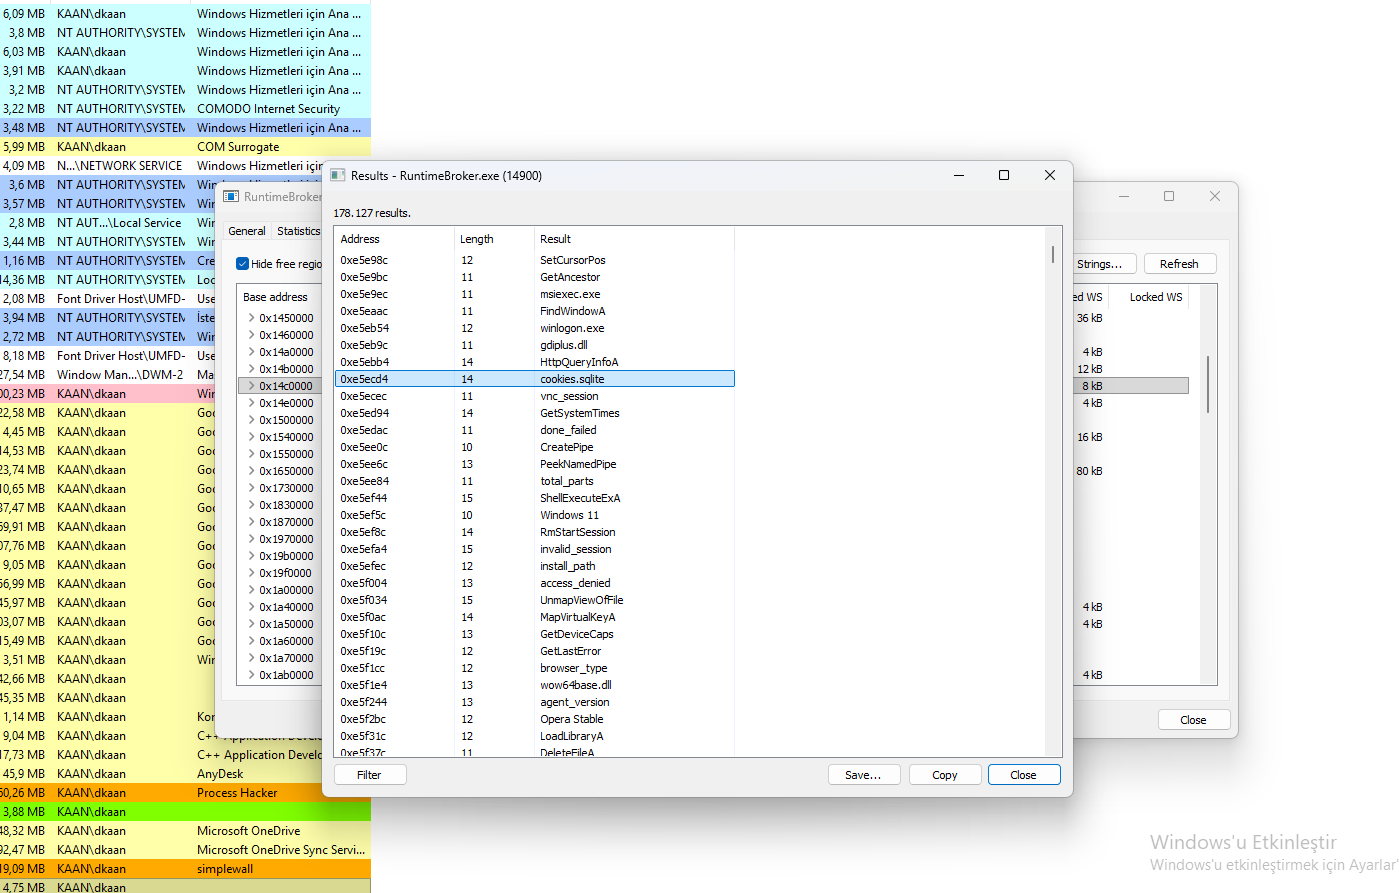 Visão do Process Hacker mostrando
cookies.sqlite, ShellExecuteExA e outras APIs de sistema.
A análise do arquivo cookies.sqlite no Binary Ninja revela uma lista de chamadas de API e funções de sistema usadas pelo StealC Stealer.
GetClassNameA – Recupera nomes de classes de janelas (interação com a interface).ShellExecuteExW – Executa programas ou abre arquivos.VirtualAlloc – Aloca memória (injeção).VirtualFree – Libera memória (limpeza).GetMenuItemID – Recupera IDs de itens de menu (manipulação da interface).IsWow64Process – Detecta processo de 32 bits em SO de 64 bits (evasão).upload_file – Envia dados roubados para o C2.update_cookies – Atualiza dados de cookies (persistência).ShellExecuteExW e VirtualAlloc permitem a execução de código.IsWow64Process ajuda a contornar a segurança de 64 bits.upload_file confirma o roubo de dados.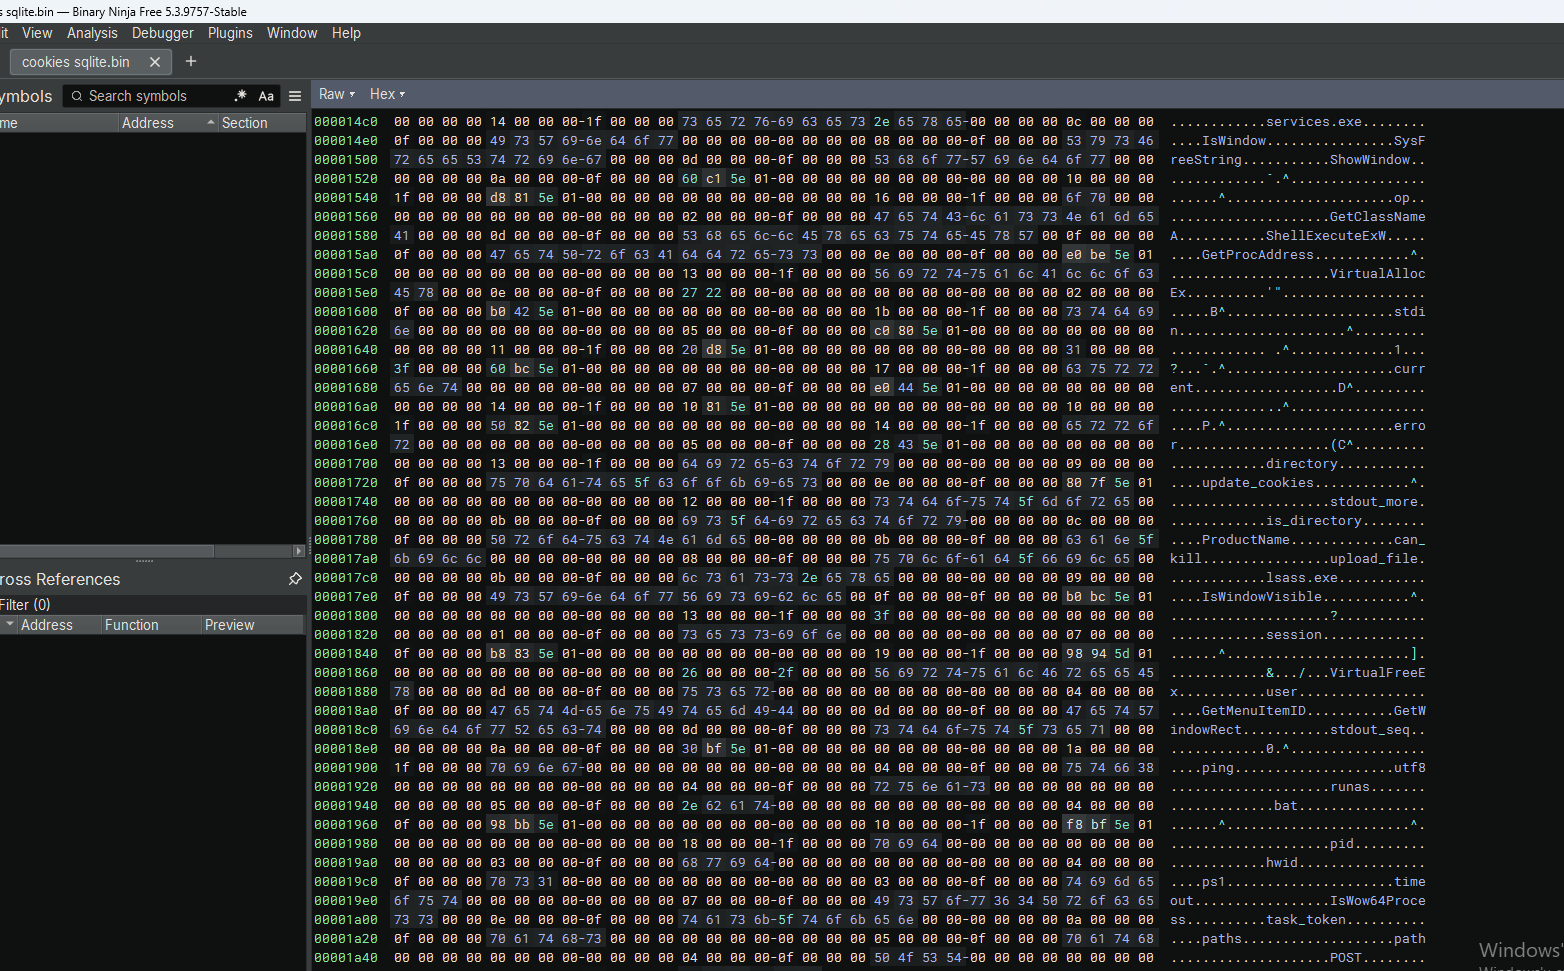 Vista do Binary Ninja mostrando
ShellExecuteExW, VirtualAlloc e outras APIs em cookies.sqlite.
A análise do Binary Ninja da função ShellExecuteEx revela uma lista de processos do sistema, funções de comunicação C2 e APIs de roubo de dados usadas pelo StealC Stealer.
winlogon.exe – Tem como alvo o processo de logon do Windows (escalada de privilégios).vdrsvc.exe – Tem como alvo um processo de serviço (evasão).HttpQueryInfoA – Recupera cabeçalhos HTTP (comunicação C2).cookies.sqlite – Tem como alvo os cookies do navegador (roubo de dados).vncdll – DLL relacionada a VNC (acesso remoto).PeekNamedPipe – Lê dados de named pipes (IPC).VirtualFree – Libera memória (limpeza).UnmapViewOfFile – Desmapeia arquivos (limpeza).GetSystemTimes – Recupera os tempos do sistema (anti-debug).winlogon.exe é um alvo de alto valor.HttpQueryInfoA é usada para C2 baseado em HTTP.cookies.sqlite confirma o roubo de cookies.vdrsvc.exe e GetSystemTimes ajudam a evitar a detecção.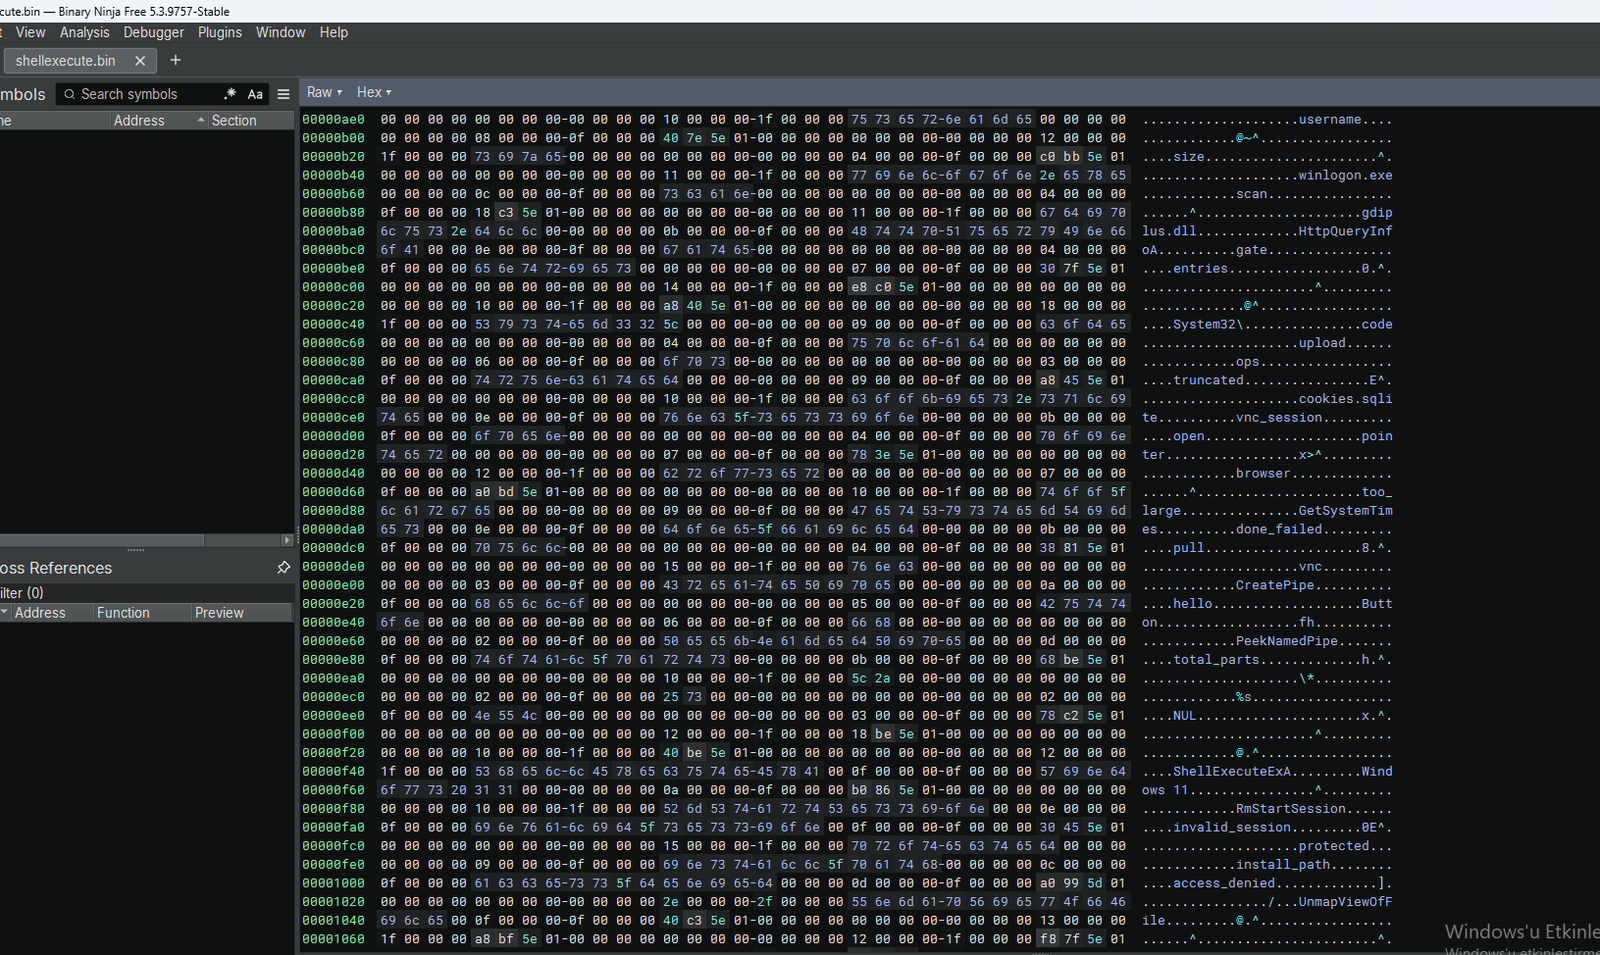 Vista do Binary Ninja mostrando
winlogon.exe, HttpQueryInfoA, cookies.sqlite e outras APIs.
Esta análise revelou o StealC Stealer, um info-stealer sofisticado que utiliza process hollowing em RuntimeBroker.exe, múltiplos servidores C2 e amplas capacidades de roubo de dados.
RuntimeBroker.exe (PID 14900).87.120.196.171, 95.85.251.18, 193.148.56.97, 31.77.9.121) e domínios (easyjet.com, ebookers.com, ecomlead.com, etc.).cookies.sqlite para dados de cookies do navegador.ShellExecuteExA, VirtualAlloc, IsWow64Process e GetSystemTimes.upload_file e update_cookies para enviar dados roubados.